Hemos llegado a un punto de inflexión clave en el panorama de las aplicaciones. Dos datos clave del Informe sobre el estado de la estrategia de aplicaciones de 2024 de F5 ponen de relieve la gran necesidad de contar con servicios de automatización y soporte de aplicaciones que se adapten a las organizaciones en la etapa del proceso en la que se encuentren. El informe indica que:
- El 41 % de los encuestados gestiona más API que aplicaciones.
- Las aplicaciones modernas han superado a las tradicionales (51 % frente al 49 %).
Los nuevos avances en las aplicaciones y cargas de trabajo modernas traen consigo cambios radicales en las arquitecturas de las aplicaciones (por no hablar de los requisitos de entrega y seguridad). En pocas palabras, nunca ha sido tan necesario apostar por la contenedorización, la orquestación de contenedores, la automatización y las redes de microservicios. El mismo informe destacó las redes de microservicios como la tendencia tecnológica más prometedora de 2024. No es de extrañar si tenemos en cuenta que más del 60 % de las empresas han adoptado Kubernetes.
Sin embargo, esta forma más reciente de desarrollar y gestionar aplicaciones y API conlleva una complejidad y unos riesgos considerables. Según el informe de Red Hat sobre el estado de la seguridad de Kubernetes en 2024, casi 9 de cada 10 organizaciones notificaron un incidente de seguridad relacionado con Kubernetes o los contenedores en los últimos 12 meses, lo que puede provocar pérdidas de reputación e ingresos. Las principales preocupaciones (y las causas más probables) son las vulnerabilidades y los errores de configuración, que se producen con frecuencia en entornos de despliegue de aplicaciones muy dinámicos (como los contenedores).
El panorama actual de las aplicaciones empresariales es muy complejo: las organizaciones despliegan cientos de aplicaciones y API distribuidas por todo el mundo, en diversos formatos y entornos operativos, entre los que se incluyen:
- Aplicaciones monolíticas o de tres capas que se ejecutan en centros de datos locales e instalaciones de alojamiento compartido.
- Aplicaciones modernas que se ejecutan en nubes públicas o en ubicaciones de edge del cliente.
- Aplicaciones SaaS que son cada vez más esenciales para el negocio.
- Experiencias digitales que aprovechan microservicios y API desplegados en todos estos entornos, según el caso de negocio.
Si a esto le sumamos el ritmo vertiginoso de la innovación y la adopción generalizada de la IA (estrechamente vinculada a los contenedores y los microservicios), esta complejidad amenaza con descontrolarse rápidamente.
En F5, llamamos cariñosamente a esta situación la «bola de fuego», y da lugar a operaciones compartimentadas, una menor agilidad y más tiempo para obtener valor. A estas preocupaciones operativas se suma la creciente superficie de ataque derivada de este entorno de aplicaciones heterogéneo. Esta superficie ampliada es un objetivo prioritario para los actores maliciosos y las amenazas cada vez más sofisticadas (como los ataques impulsados por IA). Todos estos factores crean una situación muy poco deseable y, en última instancia, insostenible. El resultado es una visibilidad deficiente, poca coherencia en las políticas y carencias en la seguridad, el rendimiento y la disponibilidad de las aplicaciones.
La solución tanto al problema de la «bola de fuego» como a los retos específicos de los contenedores pasa por una nueva generación de controladores de entrega de aplicaciones (ADC). Los ADC pueden automatizar todo el ciclo de vida para generar información útil, garantizar la coherencia de las políticas y distribuir y proteger las aplicaciones en distintos entornos operativos (especialmente en contenedores).
La creciente demanda de distribución de aplicaciones modernas en entornos de Kubernetes
Uno de los aspectos más complicados de ejecutar aplicaciones y API en entornos de Kubernetes es la falta de coherencia. Dado que Kubernetes y los contenedores en general son efímeros por naturaleza, se crean y se destruyen continuamente, están sujetos a cambios constantes en las políticas y la configuración, y están diseñados para escalar según la demanda y las necesidades del negocio. Este entorno dinámico es ideal para ejecutar aplicaciones modernas, microservicios y API, pero puede resultar difícil de gestionar y controlar.
Estos requisitos cambiantes plantean importantes retos a los equipos de DevOps, DevSecOps, TI y seguridad que intentan desarrollar, desplegar y gestionar aplicaciones y servicios en estos entornos, como las desviaciones de configuración, los cuellos de botella al escalar y las vulnerabilidades de seguridad. Y, teniendo en cuenta que cada una de las 30 tecnologías más habituales de entrega y seguridad de aplicaciones cuenta con una tasa media de despliegue del 93 %, estos retos no van a desaparecer.
Para operar aplicaciones en este entorno cambiante, es necesario que los servicios de entrega y seguridad de aplicaciones —como el equilibrio de carga, el almacenamiento de contenido en caché, los WAF, los controladores de entrada y las puertas de enlace de API— sean igual de elásticos y dinámicos.
La automatización entra en juego para agilizar estas operaciones en las aplicaciones de Kubernetes.
Ya sea mediante la automatización «tradicional» (es decir, con activadores basados en umbrales definidos y flujos de trabajo de CI/CD) o mediante la nueva generación de automatización impulsada por la IA, la entrega y la seguridad automatizadas de las aplicaciones se están convirtiendo en una práctica habitual entre los profesionales de la tecnología.
A través del estudio realizado para nuestro Informe sobre el estado de la estrategia de aplicaciones de 2024, descubrimos que una cuarta parte de las organizaciones utiliza la entrega automatizada de aplicaciones y que esos mismos equipos tienen casi el doble de probabilidades de automatizar la seguridad de sus aplicaciones y API (43 %).
A medida que las organizaciones sigan dando prioridad a la IA en sus decisiones estratégicas, la automatización no hará sino aumentar. De hecho, la automatización es ya el principal uso de la IA generativa, con el objetivo de reducir la complejidad, agilizar las respuestas y mejorar la eficacia en la entrega y la seguridad de las aplicaciones.
Automatización en acción: F5 BIG-IP Ingress para Kubernetes
Una automatización eficaz depende de la visibilidad y de los datos de entrada que permiten identificar cuellos de botella en el rendimiento, responder rápidamente mediante el ajuste de políticas y garantizar que se apliquen las configuraciones correctas. Esto implica supervisar el entorno, lo que supone un reto considerable en Kubernetes.
F5 BIG-IP es una solución integral y líder en su categoría que ofrece servicios avanzados de entrega y seguridad de aplicaciones, en gran medida gracias a los datos de aplicaciones y API a los que permite acceder. BIG-IP es una solución ideal para la naturaleza en constante cambio de los entornos de Kubernetes.
Esto es lo que ofrece BIG-IP:
- Visibilidad completa de sus aplicaciones de Kubernetes, con comprobaciones proactivas de su estado e información en tiempo real para detectar problemas de forma temprana.
- Datos clave de las aplicaciones, como el uso de CPU, memoria y red, el rendimiento de los servicios, los tiempos de respuesta y la latencia.
- Capacidad esencial para ajustar y optimizar la entrega y la seguridad de las aplicaciones a fin de mejorar el rendimiento, la fiabilidad y la estabilidad de tus clústeres de Kubernetes.
BIG-IP para aplicaciones modernas mediante la automatización en Kubernetes
Para una solución de automatización más «analógica» (es decir, sin IA), BIG-IP ofrece una opción para aplicaciones modernas que utilizan Kubernetes gracias a BIG-IP Container Ingress Services (CIS) y F5 IngressLink. Este enfoque permite gestionar y optimizar el tráfico de red de las aplicaciones desplegadas en Kubernetes.
Este despliegue proporciona funciones innovadoras en el punto de entrada, como la gestión avanzada del tráfico, el equilibrio de carga entre varios clústeres, la terminación SSL y la compatibilidad con protocolos avanzados. Esto lo convierte en una solución ideal para satisfacer las exigentes necesidades de tráfico de entrada de un entorno Kubernetes con varios clústeres. Además, proporciona las mejores funciones de seguridad disponibles que ofrece BIG-IP tanto para toda la empresa como para los entornos Kubernetes. Entre ellas se incluyen la protección contra ataques DDoS y el control de acceso, un cortafuegos avanzado de aplicaciones web, un cortafuegos de red y mucho más.
CIS detecta los cambios en los entornos de Kubernetes y actualiza automáticamente el BIG-IP de entrada para automatizar tareas, aplicar políticas coherentes y garantizar la disponibilidad y la resiliencia de las aplicaciones. BIG-IP y CIS están diseñados para trabajar conjuntamente y simplificar las implementaciones de Kubernetes, lo que permite establecer puntos de control centralizados para toda su infraestructura distribuida.
BIG-IP para Kubernetes también aborda la entrega de aplicaciones modernas a gran escala mediante la integración de BIG-IP, las tecnologías de F5 NGINX y los controladores de Ingress de la comunidad. Este enfoque lleva al mercado lo mejor de F5 y proporciona una solución elegante que ofrece un método unificado para trabajar con múltiples tecnologías. Esto permite acceder a la herramienta ideal para cada caso de uso y fomenta una mejor colaboración entre los equipos de NetOps y DevOps. El siguiente diagrama ilustra esta solución.
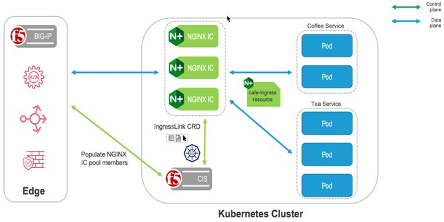
Servicios de soporte para aplicaciones modernas en Kubernetes con F5 BIG-IP
Mejorado con IA
La IA permite un mayor uso de la automatización, ya que puede aprovechar los datos para sugerir la mejor forma de proceder, optimizar esas recomendaciones y mejorar continuamente. Como ejemplo práctico que puede implementarse hoy mismo, una organización puede incorporar datos de BIG-IP a un modelo para entrenar la IA. Después, utilizando CIS, AS3 y Automation Toolchain, ese equipo puede actualizar BIG-IP para optimizarlo y mejorarlo, de modo que bloquee con mayor eficacia las amenazas y los comportamientos anómalos.
Puedes profundizar en esta solución viendo este vídeo, o consultar la arquitectura de referencia de la prueba de concepto (POC) que aparece a continuación. Si quieres empezar ya, esta POC está disponible en GitHub.
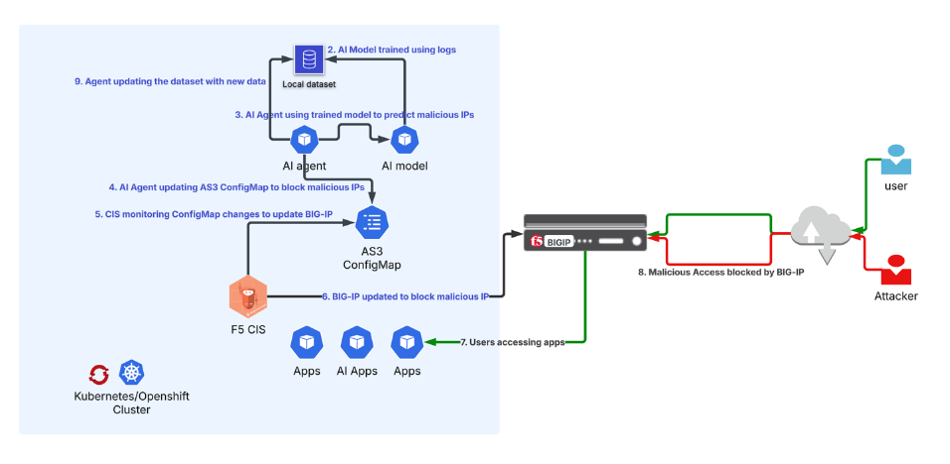
Mejora automática de F5 BIG-IP con IA
Compatibilidad con cargas de trabajo de IA
Los entornos de Kubernetes son solo uno de los diversos entornos operativos para aplicaciones y API. Las cargas de trabajo de IA (como una fábrica de IA) son un claro ejemplo. Sin embargo, las redes de Kubernetes no se diseñaron para integrarse en múltiples redes ni para admitir protocolos distintos de HTTP/HTTPS. F5 BIG-IP Next for Kubernetes proporciona un punto central de control y seguridad del tráfico de red entrante y saliente del clúster de Kubernetes. Esta solución nativa de Kubernetes ofrece una optimización del tráfico de alto rendimiento para infraestructuras de IA a gran escala que incluyen aplicaciones en contenedores.
BIG-IP Next for Kubernetes implementado en DPU NVIDIA BlueField-3 mejora la eficiencia de la ingesta de datos y optimiza el uso de las GPU durante el entrenamiento del modelo. Al mismo tiempo, ofrece una experiencia de usuario superior durante la inferencia al mejorar el rendimiento de la generación aumentada por recuperación (RAG). Esta solución se implementa dentro del clúster, en el punto de entrada y salida, y Kubernetes la orquesta de forma nativa.
Sea cual sea su caso de uso, BIG-IP y F5 ofrecen soluciones para dar soporte a estas cargas de trabajo de aplicaciones modernas y Kubernetes.
La automatización es la clave del éxito de Kubernetes
Dado que la naturaleza y los requisitos de las aplicaciones en entornos Kubernetes cambian constantemente, es imprescindible que los servicios de entrega y seguridad de aplicaciones cuenten con una automatización inteligente y escalable. La F5 Application Delivery and Security Platform y las soluciones específicas para Kubernetes permiten a los equipos de TI, DevOps y seguridad dar soporte a las cargas de trabajo de las aplicaciones en este entorno operativo, eliminar las trabas administrativas mediante la automatización y garantizar el rendimiento, la resiliencia y la seguridad de su recurso más importante: las aplicaciones y las API.
Para obtener más información sobre la entrega de aplicaciones modernas, visite nuestra página web de F5 BIG-IP Container Ingress Services.
Sobre los autores
Artículos relacionados del blog
Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.