Los minoristas dedican meses a prepararse para el aumento del tráfico que trae consigo el Black Friday. Y cabría pensar que los atacantes hacen lo mismo, incrementando de forma constante la actividad automatizada a medida que se acerca esta cita comercial. Sin embargo, tres años de datos de telemetría del sector minorista cuentan una historia diferente.
Un análisis de F5 del tráfico de comercios minoristas protegidos por F5 Distributed Cloud Bot Defense durante las campañas del Black Friday de 2023, 2024 y 2025 reveló que la actividad automatizada no aumentó de forma constante a medida que se acercaba el Black Friday, ni tampoco se registró la mayor concentración de tráfico automatizado ese mismo día. En cambio, la actividad automatizada siguió un patrón más complejo, dirigido a recorridos de cliente y procesos de negocio específicos mucho antes de que los compradores llenaran sus carritos.
Para los responsables de seguridad y comercio digital, la conclusión es sencilla: la protección del Black Friday empieza mucho antes del propio Black Friday.
El día de mayor actividad no siempre es el Black Friday
Uno de los hallazgos más constantes en las tres temporadas fue que la tasa de automatización disminuyó precisamente el día del Black Friday. La automatización representó el 11,6 % de las transacciones del Black Friday en 2023, el 14,8 % en 2024 y el 14,6 % en 2025, cifras inferiores en todos los casos a la media de noviembre del año correspondiente.
Eso no significa que los atacantes dejaran de atacar a los minoristas.
En 2023 y 2024, el volumen de transacciones automatizadas aumentó durante el Black Friday. Sencillamente, la actividad de compra de personas reales creció mucho más rápido, lo que redujo el porcentaje de tráfico malicioso respecto al total. En 2025, el volumen de transacciones automatizadas disminuyó ese mismo día, pero la tendencia general se mantuvo: el Black Friday no fue el momento en que los comercios registraron la mayor concentración de actividad automatizada.
Quizá lo más sorprendente sea que el día de mayor actividad automatizada varió considerablemente de un año a otro. El mayor volumen de tráfico automatizado se registró 23 días antes del Black Friday en 2023, un día después del Black Friday en 2024 y 38 días antes del Black Friday en 2025.
Para los directivos que planifican las operaciones de seguridad de temporada, esto tiene implicaciones importantes. Si las medidas de defensa se refuerzan únicamente durante la semana de Acción de Gracias, las organizaciones pueden pasar por alto los periodos en los que los atacantes están realmente más activos.
Los atacantes se centran en los procesos empresariales, no en las fechas de compras
Aunque el momento variaba de una temporada a otra, había algo que se mantenía notablemente constante: la automatización se centraba en flujos de trabajo específicos del comercio minorista.
Los flujos más atacados reflejaban la dinámica económica de cada segmento del comercio minorista. Los minoristas de moda registraron la mayor actividad automatizada en las búsquedas de productos, a menudo asociada con la extracción de datos de catálogos de productos, precios y disponibilidad. Los comercios electrónicos generalistas registraron las tasas más altas en los procesos de añadir productos al carrito, un indicador habitual de acaparamiento de existencias y otras formas de manipulación de las compras. Las marcas de restauración de servicio rápido (QSR) registraron una actividad persistente dirigida a funciones relacionadas con las tarjetas regalo y las cuentas de usuario, compatible con el abuso de los programas de fidelización y el fraude con tarjetas regalo.
Estos hallazgos sugieren que los atacantes no optimizan sus estrategias principalmente en función de las fechas señaladas, sino de las oportunidades.
Ya sea para recopilar información sobre productos mediante scraping, aprovecharse de promociones creando cuentas falsas, probar credenciales robadas o vaciar saldos acumulados, los atacantes se centran una y otra vez en las funciones digitales que generan valor para el negocio.
Esto también explica por qué es importante el diseño del sitio web de un minorista. Las organizaciones que ponen a disposición de los usuarios información detallada sobre productos, programas de fidelización, ofertas promocionales o funciones vinculadas a cuentas generan distintos incentivos para los atacantes, lo que da lugar a diferentes perfiles de automatización.
La lección es clara: los equipos de seguridad deben priorizar la protección de los recorridos de cliente de alto valor, en lugar de asumir que todo el tráfico conlleva el mismo riesgo.
La web sigue siendo el principal campo de batalla, por ahora
Durante los tres años, las aplicaciones web siguieron siendo el principal objetivo de la automatización.
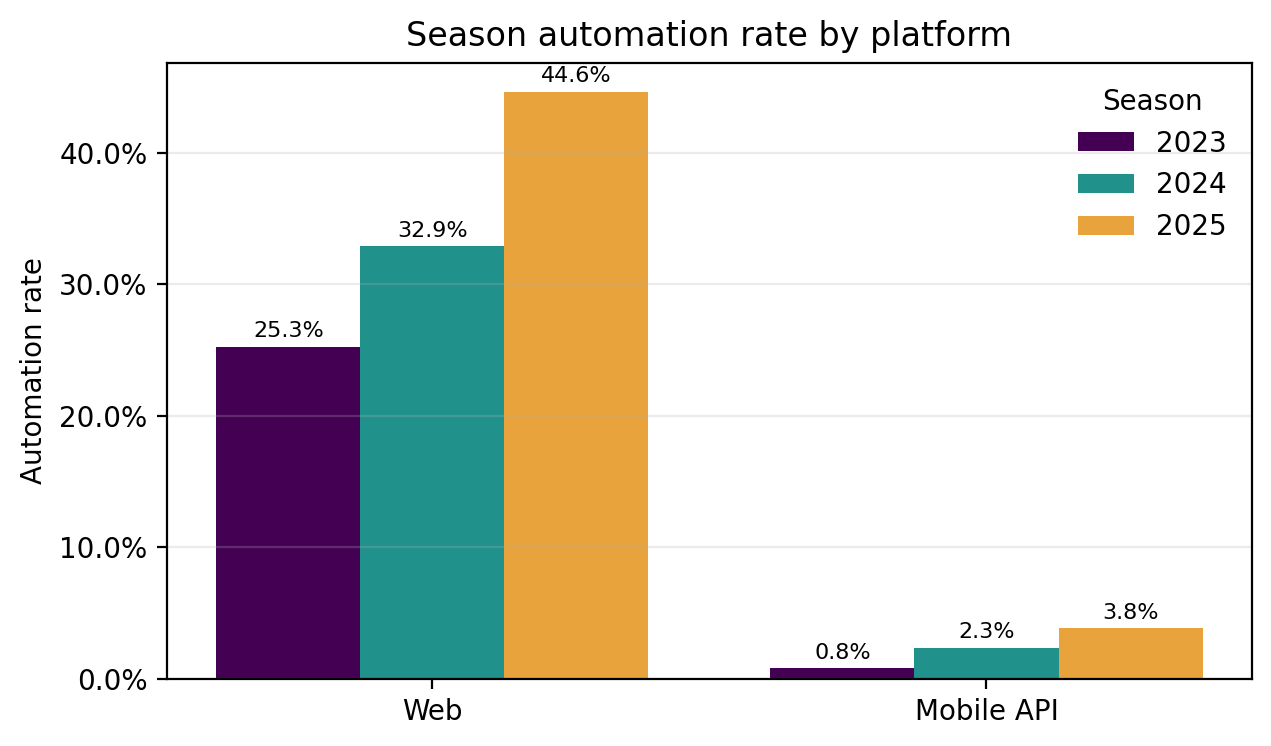
Las tasas de automatización web aumentaron del 25,3 % en 2023 al 44,6 % en 2025. En comparación, la automatización de las API móviles pasó del 0,8 % al 3,8 % durante el mismo periodo. Aunque la automatización de las API móviles creció más en términos porcentuales, el tráfico web siguió siendo un objetivo mucho más frecuente: en 2025, la probabilidad de que una transacción web estuviera automatizada era aproximadamente 12 veces mayor que la de una transacción a través de una API móvil.
Este hallazgo no debe interpretarse como una prueba de que las API sean intrínsecamente más seguras. Estudios anteriores de F5 han demostrado que las API mal protegidas suelen convertirse en la superficie de ataque preferida. Más bien, estos resultados corresponden a minoristas que mantuvieron una protección relativamente uniforme en ambos canales.
Para las organizaciones que invierten en comercio digital, la conclusión no es que deban elegir entre la seguridad web y la de las API, sino garantizar una protección uniforme en ambos entornos para impedir que los atacantes aprovechen los canales más vulnerables.
La automatización sofisticada es cada vez más habitual
Otra conclusión importante es que los ataques automatizados no evolucionan de manera uniforme. El grado de sofisticación de la automatización varió considerablemente según el segmento del comercio minorista y la plataforma. En algunas áreas se observó un avance notable hacia una automatización muy avanzada, mientras que en otras siguieron predominando técnicas relativamente básicas. El ejemplo más claro se dio en el tráfico web del comercio electrónico, donde la automatización altamente sofisticada pasó del 5,5 % en 2023 al 97 % en 2025.
Al mismo tiempo, otros segmentos evolucionaron en la dirección opuesta, lo que demuestra que no existe una tendencia generalizada hacia bots más avanzados en todo el sector.
Esto pone de relieve la necesidad de contar con defensas adaptativas capaces de detectar comportamientos automatizados en un amplio abanico de niveles de sofisticación, desde ataques sencillos mediante scripts hasta automatizaciones diseñadas específicamente para imitar a usuarios legítimos.
Qué pueden esperar los minoristas esta temporada navideña
Los datos de los últimos tres años permiten anticipar varias tendencias concretas para la próxima campaña navideña:
- Es probable que la actividad automatizada se mantenga en niveles elevados durante las semanas previas al Black Friday, en lugar de alcanzar su punto máximo únicamente el propio día de compras.
- Las aplicaciones web seguirán siendo el principal objetivo de los ataques automatizados cuando los canales web y móviles cuenten con una protección similar.
- Los minoristas de moda deben prever una presión constante sobre las funciones de búsqueda de productos; los comercios electrónicos, sobre los procesos para añadir productos al carrito y crear cuentas; y las marcas de restauración rápida, sobre la actividad relacionada con las cuentas y las tarjetas regalo.
- La automatización simple y la altamente sofisticada seguirán coexistiendo, lo que exigirá estrategias de detección y mitigación por capas.
Sin embargo, la lección más importante es lo que los datos no mostraron. A lo largo de tres temporadas, no hubo indicios de que la automatización aumentara de forma constante a medida que se acercaba el Black Friday ni de que una fecha concreta se convirtiera en el foco de atención previsible de los atacantes.
Entonces, ¿qué medidas prácticas deberían tomar los minoristas? En primer lugar, anime a su equipo de seguridad a elaborar un inventario de los principales recorridos de los clientes y procesos de negocio para identificar dónde están más expuestos a la automatización no deseada. En segundo lugar, revise la cobertura de detección y mitigación de bots en esos flujos de trabajo, incluidos los canales web y las API. Y, en tercer lugar, asegúrese de mantener la supervisión y las medidas de protección durante toda la temporada de compras, en lugar de reforzarlas únicamente en torno al Black Friday.
En lugar de planificar en torno a un día concreto, la estrategia más sostenible es proteger los procesos de negocio que los atacantes tienen en el punto de mira de forma recurrente: la búsqueda de productos, el acceso a las cuentas, el uso abusivo de promociones, los sistemas de tarjetas regalo y los flujos de compra y pago. Estas superficies de ataque están activas mucho antes de que llegue el Black Friday y siguen siendo atractivas para los atacantes mucho después de que termine.
Para obtener más información, lee el informe completo de F5 Labs.
Además, descubre cómo F5 Distributed Cloud Bot Defense puede ayudar a identificar y mitigar la automatización maliciosa sin perjudicar la experiencia fluida de los clientes legítimos
Sobre el autor
Artículos relacionados del blog
La tendencia de automatización del Black Friday que todo el mundo malinterpreta
Los datos del sector minorista recopilados por F5 durante tres años revelan que los ataques de bots alcanzan su punto álgido antes del Black Friday y se centran en las interacciones de mayor valor del recorrido del cliente, no en las fechas de compras.
Conclusiones de F5 Labs sobre el modelo de seguridad de la IA: cuando los agentes de IA exponen datos sin que haya un atacante
Los agentes que intentan realizar tareas inofensivas pueden provocar exposiciones inesperadas de datos y riesgos empresariales si no se aplican rigurosamente los límites que los rigen.
Estrategias de seguridad para la IA multimodelo: dos medidas que adoptar ahora
Medidas clave que las empresas pueden adoptar hoy para mejorar la visibilidad de la IA multimodelo y la ciberseguridad ante el crecimiento explosivo de la IA agéntica.
Tres medidas que los CISO no pueden permitirse posponer
Las conclusiones de un estudio reciente de F5 y lo que deben hacer los CISO para adelantarse a estas tendencias.
Cómo abordar las vulnerabilidades de las aplicaciones: prácticas recomendadas para las pruebas de seguridad
Tanto la magnitud como la complejidad de las vulnerabilidades de las aplicaciones están aumentando rápidamente. Descubre por qué es fundamental adoptar un enfoque proactivo y multicapa para las pruebas de seguridad.
¿Qué opina SecOps sobre la IA? Parte 2: Protección de datos
F5 llevó a cabo un análisis exhaustivo de las opiniones de los profesionales de la seguridad en Reddit sobre la IA.