Soluciones de Networking for Kubernetes
Desde microservicios ligeros hasta una gobernanza centralizada avanzada, despliega y protege aplicaciones de Kubernetes a gran escala.
Entrega, protege y escala aplicaciones, API y cargas de trabajo de IA en Kubernetes
Kubernetes resuelve los principales retos operativos, pero no controla el comportamiento del tráfico. A medida que las organizaciones gestionan varios clústeres, inquilinos y equipos, esta falta de control puede dar lugar a herramientas fragmentadas, una seguridad incoherente, una visibilidad integral limitada y sistemas más difíciles de operar. F5 Application Delivery and Security Platform (ADSP) amplía las soluciones de nivel empresarial para redes, seguridad y observabilidad a los entornos modernos de Kubernetes. Gracias a una capa de control centralizada, los equipos pueden estandarizar las redes de Kubernetes, admitir cargas de trabajo de inferencia de IA y escalar de forma segura sin sobrecarga operativa.
Estandarice la entrega de aplicaciones de Kubernetes
Estandarice todos los entornos con una plataforma consolidada de nivel empresarial en la que confían los equipos de Plataforma y DevOps.
Amplíe las inversiones en ADC a Kubernetes
Conecte los entornos ADC tradicionales con Kubernetes para proteger las inversiones existentes y, al mismo tiempo, habilitar la entrega moderna de aplicaciones.
Garantice la preparación para la IA
Potencie las cargas de trabajo de IA con una entrega de aplicaciones optimizada para IA en Kubernetes, la plataforma líder para aplicaciones de IA.
Gobierne a gran escala
Aplique políticas coherentes de gestión del tráfico y seguridad para lograr una visibilidad integral en todos los clústeres, inquilinos, equipos y entornos.
Control del tráfico en arquitecturas de Kubernetes
F5 ofrece control del tráfico de Kubernetes mediante soluciones complementarias y nativas de Kubernetes que se adaptan a diferentes arquitecturas y modelos operativos.
F5 NGINX
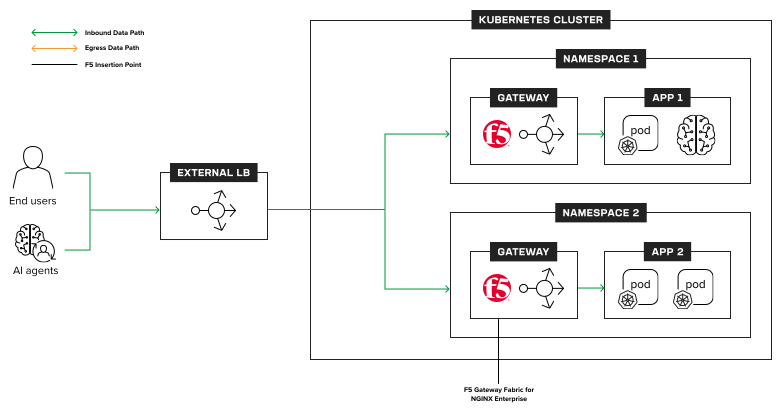
NGINX es un proxy inverso, equilibrador de carga y gateway de API ligero, profundamente integrado en arquitecturas nativas de la nube para desplegar microservicios ligeros en Kubernetes. Con F5 NGINX Ingress Controller y NGINX Gateway Fabric, es compatible tanto con Ingress como con el estándar emergente Gateway API, lo que permite a los equipos desplegar servicios, enrutar el tráfico, aplicar políticas y proteger las API y las cargas de trabajo de IA mediante flujos de trabajo nativos de Kubernetes. Es especialmente adecuado para organizaciones en las que los equipos de ingeniería de plataformas y DevOps gestionan y operan Kubernetes.
F5 BIG-IP Next for Kubernetes
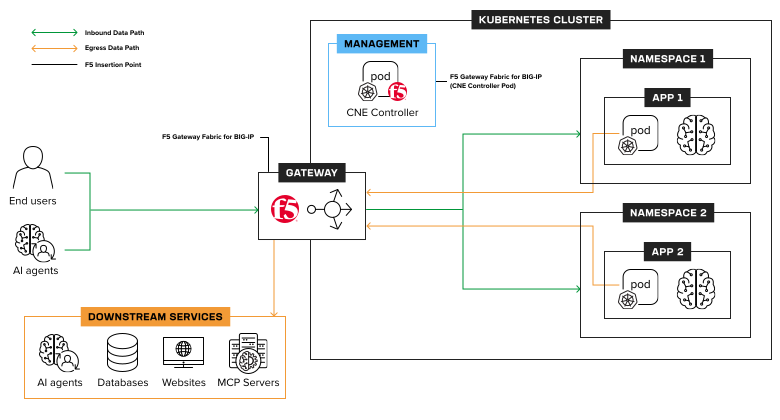
BIG-IP Next for Kubernetes está diseñado para organizaciones que necesitan capacidades avanzadas para ejercer un control determinista del tráfico de entrada y salida, aplicar la microsegmentación y una separación estricta entre múltiples inquilinos, y gestionar el tráfico con un alto rendimiento en cargas de trabajo a gran escala o sensibles a la latencia. Es especialmente adecuado cuando los equipos de NetOps amplían su control a entornos de Kubernetes, ya que incorpora a la ruta del tráfico un plano de datos de alto rendimiento y eficacia demostrada, con una aplicación coherente de las políticas y la seguridad, lo que permite una gobernanza centralizada y un control predecible entre clústeres, equipos y entornos.
F5 BIG-IP Container Ingress Services (CIS)
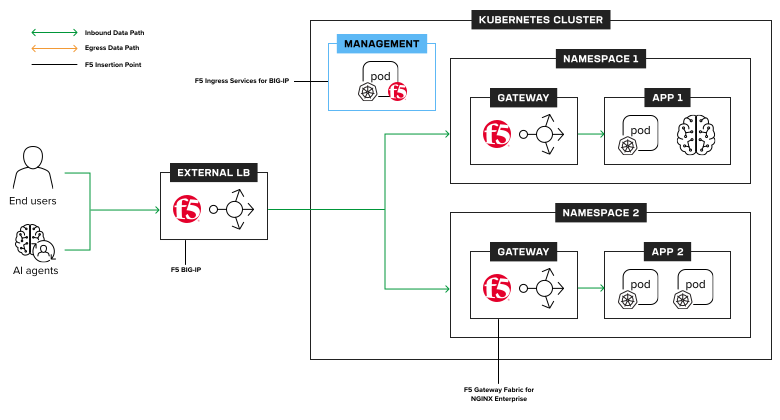
BIG-IP CIS permite a los equipos de NetOps ampliar a Kubernetes sus inversiones actuales en controladores de entrega de aplicaciones BIG-IP. Al conectar los recursos de Kubernetes con BIG-IP, BIG-IP CIS permite a las organizaciones gestionar el tráfico de entrada, aplicar políticas coherentes de entrega y seguridad de aplicaciones, y admitir aplicaciones en contenedores mediante modelos operativos de BIG-IP conocidos. Es especialmente adecuado para empresas en las que BIG-IP sigue siendo el punto de control estándar y la adopción de Kubernetes debe ajustarse a las prácticas de NetOps existentes.
Membresía Gold de la Cloud Native Computing Foundation
F5 se compromete a impulsar y apoyar la innovación en Kubernetes nativo de la nube dentro de la CNCF, incluidos los recursos para cargas de trabajo complejas de inferencia de IA.
Más informaciónDescubre casos de uso de redes en Kubernetes
Ingress para Kubernetes
Ingress para Kubernetes
A medida que las organizaciones estandarizan el uso de Kubernetes para las aplicaciones de producción, necesitan una solución de ingress probada, segura y preparada para entornos de producción. F5 ofrece una solución de ingress de nivel empresarial mediante F5 NGINX Ingress Controller y BIG-IP Container Ingress Services, que combina la flexibilidad del código abierto con el soporte comercial y la estabilidad a largo plazo.
Los equipos protegen aplicaciones, API e IA en el punto de entrada con protección WAF nativa de Kubernetes, lo que permite aplicar políticas de forma coherente en toda la empresa. Los usuarios de BIG-IP pueden ampliar sin problemas la gestión del tráfico y la seguridad existentes a Kubernetes, manteniendo los modelos operativos y facilitando al mismo tiempo la modernización nativa de la nube.
F5 NGINX Ingress Controller
Una solución de ingress probada, fiable y lista para producción.
F5 WAF for NGINX
Aplique y escale la seguridad de aplicaciones y API en arquitecturas distribuidas y entornos híbridos.
F5 BIG-IP Container Ingress Services
Amplíe la gestión del tráfico y la seguridad de BIG-IP a Kubernetes.
F5 BIG-IP Next for Kubernetes
Control escalable y multiinquilino del tráfico de entrada y salida para clústeres de Kubernetes.
F5 NGINXaaS for Azure
Permite una entrega de aplicaciones coherente en entornos de Kubernetes alojados en Azure.
F5 NGINXaaS para Google Cloud
Permite una entrega de aplicaciones coherente en todos los entornos de Kubernetes de Google Cloud.
API de puerta de enlace
API de Gateway
Las plataformas modernas de Kubernetes requieren una única puerta de enlace para ofrecer aplicaciones, API y cargas de trabajo de IA, lo que elimina la proliferación de herramientas y la complejidad. NGINX Gateway Fabric implementa una solución conforme con Gateway API para proporcionar un modelo de conectividad coherente y extensible basado en API y CRD nativas de Kubernetes.
Habilite el enrutamiento avanzado, la división del tráfico, el balanceo de carga ponderado y la gobernanza basada en políticas, manteniendo claramente separadas las responsabilidades de la plataforma y las de los desarrolladores. La misma puerta de enlace gestiona el tráfico de API, aplicaciones e inferencia de IA con visibilidad y control.
F5 NGINX Gateway Fabric
API de Gateway lista para entornos de producción con compatibilidad con el enrutamiento basado en modelos.
F5 WAF for NGINX
Proteja las aplicaciones y API modernas que se ejecutan en F5 NGINX con un WAF preparado para Kubernetes
Equilibrado de carga de la fábrica de IA
Equilibrado de carga de la fábrica de IA
Escalar las cargas de trabajo de inferencia y entrenamiento de IA requiere algo más que el balanceo de carga tradicional. Las solicitudes que hacen un uso intensivo de la GPU consumen memoria y recursos de computación de forma impredecible, lo que genera contención, presión sobre la caché y un uso desigual entre los clústeres.
F5 ofrece una gestión del tráfico L4–L7 de alto rendimiento diseñada específicamente para entornos de IA basados en Kubernetes, incluidos GPUaaS y despliegues locales. Al evaluar continuamente la disponibilidad de memoria, la presión sobre la caché KV, la profundidad de la cola de solicitudes y el estado del backend, F5 enruta el tráfico de forma inteligente para equilibrar la carga de las GPU, reducir la latencia, mejorar la estabilidad y maximizar la eficiencia de la infraestructura.
F5 BIG-IP Next for Kubernetes
Control escalable y multiinquilino del tráfico de entrada y salida para clústeres de Kubernetes.
F5 NGINX Gateway Fabric
API de Gateway lista para producción con compatibilidad con el enrutamiento basado en modelos.
Multiclúster y multitenencia
Multiclúster y multitenencia
A medida que Kubernetes se amplía a implementaciones multiclúster, híbridas y multinube, los equipos necesitan una capa de conectividad de aplicaciones coherente para el acceso entrante, la seguridad y la observabilidad. Sin ella, la proliferación de puntos de acceso provoca desviaciones en las políticas, configuraciones de TLS incoherentes, herramientas duplicadas y una visibilidad deficiente.
Un plano de tráfico y seguridad de nivel empresarial integrado con la automatización de Kubernetes resuelve este problema. Mediante CRD declarativos y eventos de orquestación, los equipos pueden automatizar el enrutamiento, el balanceo de carga, TLS, la gestión del tráfico mediante DNS y las políticas de cada clúster, garantizando el aislamiento multiinquilino, la alta disponibilidad y la recuperación ante desastres, así como la telemetría de extremo a extremo, sin crear nuevos silos.
F5 BIG-IP Container Ingress Services
Amplíe la gestión del tráfico y la seguridad de BIG-IP a Kubernetes.
F5 BIG-IP Next for Kubernetes
Control escalable y multiinquilino del tráfico de entrada y salida para clústeres de Kubernetes.
F5 NGINX Gateway Fabric
API de Gateway lista para entornos de producción con compatibilidad con el enrutamiento basado en modelos.
F5 NGINX Ingress Controller
Solución Ingress probada, fiable y lista para producción
F5 NGINXaaS for Azure
Permite una entrega de aplicaciones coherente en entornos de Kubernetes alojados en Azure.
F5 NGINXaaS para Google Cloud
Permite una entrega de aplicaciones coherente en todos los entornos de Kubernetes de Google Cloud.
Tráfico saliente para Kubernetes
Tráfico saliente para Kubernetes
Las cargas de trabajo de IA suelen requerir clústeres de Kubernetes multiinquilino para maximizar la inversión en GPU y el retorno de la inversión en infraestructura. A medida que las aplicaciones de IA integran datos sensibles, garantizar un acceso seguro se vuelve fundamental.
Aunque los espacios de nombres de Kubernetes proporcionan una separación lógica dentro de un clúster, una verdadera seguridad de confianza cero exige que dicha separación se mantenga también en la segmentación de la red más allá del clúster.
Las organizaciones necesitan una solución compatible con Kubernetes que traduzca los espacios de nombres y las políticas en controles a nivel de red para garantizar el aislamiento, proteger los datos y asegurar los entornos de IA de extremo a extremo.
F5 BIG-IP Next for Kubernetes
Control escalable y multiinquilino del tráfico de entrada y salida para clústeres de Kubernetes.
Observabilidad para Kubernetes
Observabilidad para Kubernetes
Las cargas de trabajo de Kubernetes son dinámicas y efímeras, lo que dificulta tener una visibilidad constante del rendimiento de las aplicaciones.
La telemetría suele estar fragmentada entre registros, métricas y trazas, lo que ralentiza la resolución de problemas en clústeres híbridos y multinube.
Una estrategia moderna de observabilidad utiliza OpenTelemetry para estandarizar los flujos de datos y telemetría basada en eBPF para obtener información a nivel del kernel con una sobrecarga mínima, sin necesidad de modificar las aplicaciones. En combinación con la automatización, los equipos obtienen visibilidad en tiempo real del tráfico, la latencia, los errores y las dependencias, lo que permite gestionar de forma proactiva el rendimiento y las políticas a gran escala.
F5 NGINX Gateway Fabric
API de Gateway lista para producción con compatibilidad con el enrutamiento basado en modelos.
F5 NGINX Ingress Controller
Garantice una protección uniforme en aplicaciones y entornos distribuidos con un WAF SaaS
F5 BIG-IP eBPF Observability
Amplía BIG-IP Cloud-Native Edition con visibilidad en tiempo real a nivel de kernel del tráfico de Kubernetes, sin sidecars ni instrumentación a nivel de aplicación.
F5 BIG-IP Container Ingress Services
Amplíe la gestión del tráfico y la seguridad de BIG-IP a Kubernetes.
Arquitectura de referencia
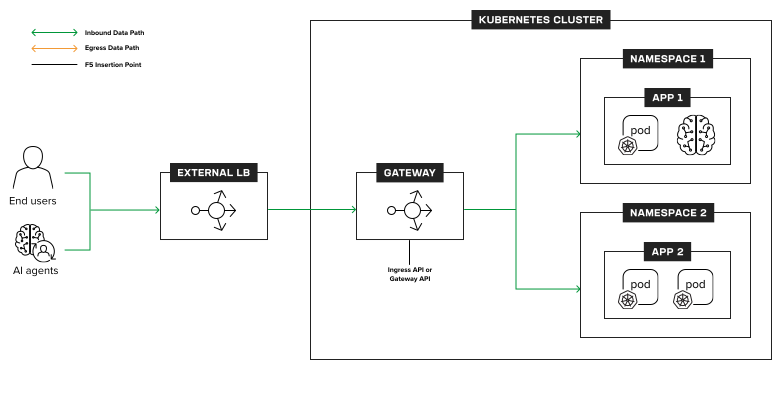
El siguiente conjunto de diagramas de arquitectura de referencia está diseñado para ayudarle a comprender la entrega de aplicaciones en Kubernetes.
Redes en Kubernetes
Redes de nivel empresarial para Kubernetes
Redes de nivel empresarial para Kubernetes
Networking for Kubernetes estratégico
Alianzas tecnológicas

Recursos
Artículos y libros electrónicos
Noticias recientes
COMUNICADO DE PRENSA
NGINX Gateway Fabric admite la extensión de inferencia de Gateway API
Vídeos
Preguntas frecuentes
Kubernetes es una plataforma de código abierto para la programación y orquestación de contenedores que automatiza el despliegue, el escalado, las redes y la gestión del ciclo de vida de las aplicaciones en contenedores. Proporciona abstracciones como pods, servicios e ingress para desacoplar las aplicaciones de la infraestructura subyacente, lo que permite su portabilidad entre entornos locales, en la nube y en el edge. Kubernetes se utiliza ampliamente para ejecutar microservicios, API y, cada vez más, cargas de trabajo de IA/ML gracias a su escalabilidad, resiliencia y al respaldo de su ecosistema. El proyecto Kubernetes está alojado por la Cloud Native Computing Foundation (CNCF), una filial de la organización sin ánimo de lucro Linux Foundation. Además, existen numerosas distribuciones de Kubernetes de distintos proveedores de software y SaaS.
Un Kubernetes rentable empieza por controlar la sobrecarga operativa. Uno de los principales objetivos operativos debe ser estandarizar las redes, la gestión del tráfico y la seguridad, en lugar de añadir herramientas específicas para cada clúster o nube. Las organizaciones reducen los costes operativos reutilizando una arquitectura coherente de entrada y de Gateway API, creando plantillas para los despliegues y mejorando el aprovechamiento de los recursos mediante un balanceo de carga inteligente y la observabilidad. El rendimiento se mantiene utilizando redes de nivel empresarial que admiten un alto rendimiento, una baja latencia y la automatización mediante API nativas de Kubernetes y flujos de trabajo de GitOps.
F5 optimiza las redes de Kubernetes para IA/ML mediante una gestión inteligente del tráfico que va más allá del balanceo de carga básico por turnos (round-robin). F5 admite el enrutamiento basado en modelos, la gestión de tráfico de alto rendimiento de las capas L3 a L7 y el rendimiento determinista necesario para las cargas de trabajo de inferencia y entrenamiento respaldadas por GPU.
A medida que las organizaciones amplían el uso de Kubernetes, es fácil que proliferen tanto los clústeres como los servicios de Kubernetes en la nube. Esto suele provocar una fragmentación de las redes, la seguridad y la observabilidad. El uso de distintos controladores de entrada, balanceadores de carga en la nube y modelos de políticas genera divergencias en la configuración, una aplicación incoherente de las medidas de seguridad y una visibilidad integral limitada. La complejidad operativa aumenta a medida que los equipos gestionan múltiples planos de control y cadenas de herramientas. Sin una capa de conectividad correctamente diseñada, escalar Kubernetes entre distintos clústeres y nubes se traduce en mayores costes, una resolución de problemas más lenta y una menor fiabilidad.
La forma más sencilla de ejecutar Kubernetes en el edge es utilizar una distribución de Kubernetes ligera y uniforme, combinada con un control centralizado de la red y la seguridad. Los entornos edge requieren un rendimiento predecible, componentes ligeros, una sobrecarga operativa mínima y compatibilidad con conexiones intermitentes. Al estandarizar la entrada, el enrutamiento del tráfico y las políticas de seguridad en entornos locales, en la nube y en el edge, los equipos pueden implementar Kubernetes a escala manteniendo la visibilidad, el aislamiento y la automatización, sin depender de servicios específicos de cada nube.