Resiliencia operativa digital
Disponibilidad del servicio, ciberresiliencia y recuperación ante incidentes para servicios financieros siempre operativos en entornos híbridos y multinube
Resiliencia operativa para los servicios financieros
Digital sovereignty y normativas como DORA, NYDFS 500 y APRA CPS 230 han elevado las exigencias en materia de resiliencia operativa, obligando a las entidades financieras a demostrar de forma continua la disponibilidad de sus servicios, su ciberresiliencia y su capacidad para recuperarse rápidamente de los incidentes. La plataforma de distribución y seguridad de aplicaciones (ADSP) de F5 ofrece seguridad basada en la defensa en profundidad para las cargas de trabajo híbridas y multinube, facilita el cumplimiento de los requisitos de soberanía digital y reduce el riesgo de concentración.
Impacto mínimo de los periodos de inactividad en los ingresos
Mantenga los pagos, la banca central y los canales digitales disponibles durante las interrupciones de los servicios en la nube y los fallos de infraestructura mediante arquitecturas activo-activo, gestión inteligente del tráfico y conmutación automática por error entre centros de datos, regiones y nubes.
Menor riesgo de concentración
F5 ADSP permite adoptar arquitecturas híbridas y multicloud que eliminan la dependencia de un único proveedor y mantienen disponible la infraestructura crítica de banca y servicios financieros cuando falla cualquiera de los proveedores
Seguridad resiliente
Los controles de seguridad basados en IA que se adaptan a la evolución de las ciberamenazas, junto con la visibilidad y el registro unificados, reducen el tiempo medio de recuperación y facilitan el cumplimiento de los requisitos de notificación de incidentes.
Cumplimiento normativo
Normativas como DORA, NYDFS 500 y APRA CPS 230 exigen a las entidades financieras que aporten pruebas de su resiliencia operativa. F5 ADSP proporciona el plano de control y el registro de auditoría que simplifican el cumplimiento de DORA y la presentación de informes a los organismos reguladores.
F5 ADSP proporciona resiliencia operativa digital
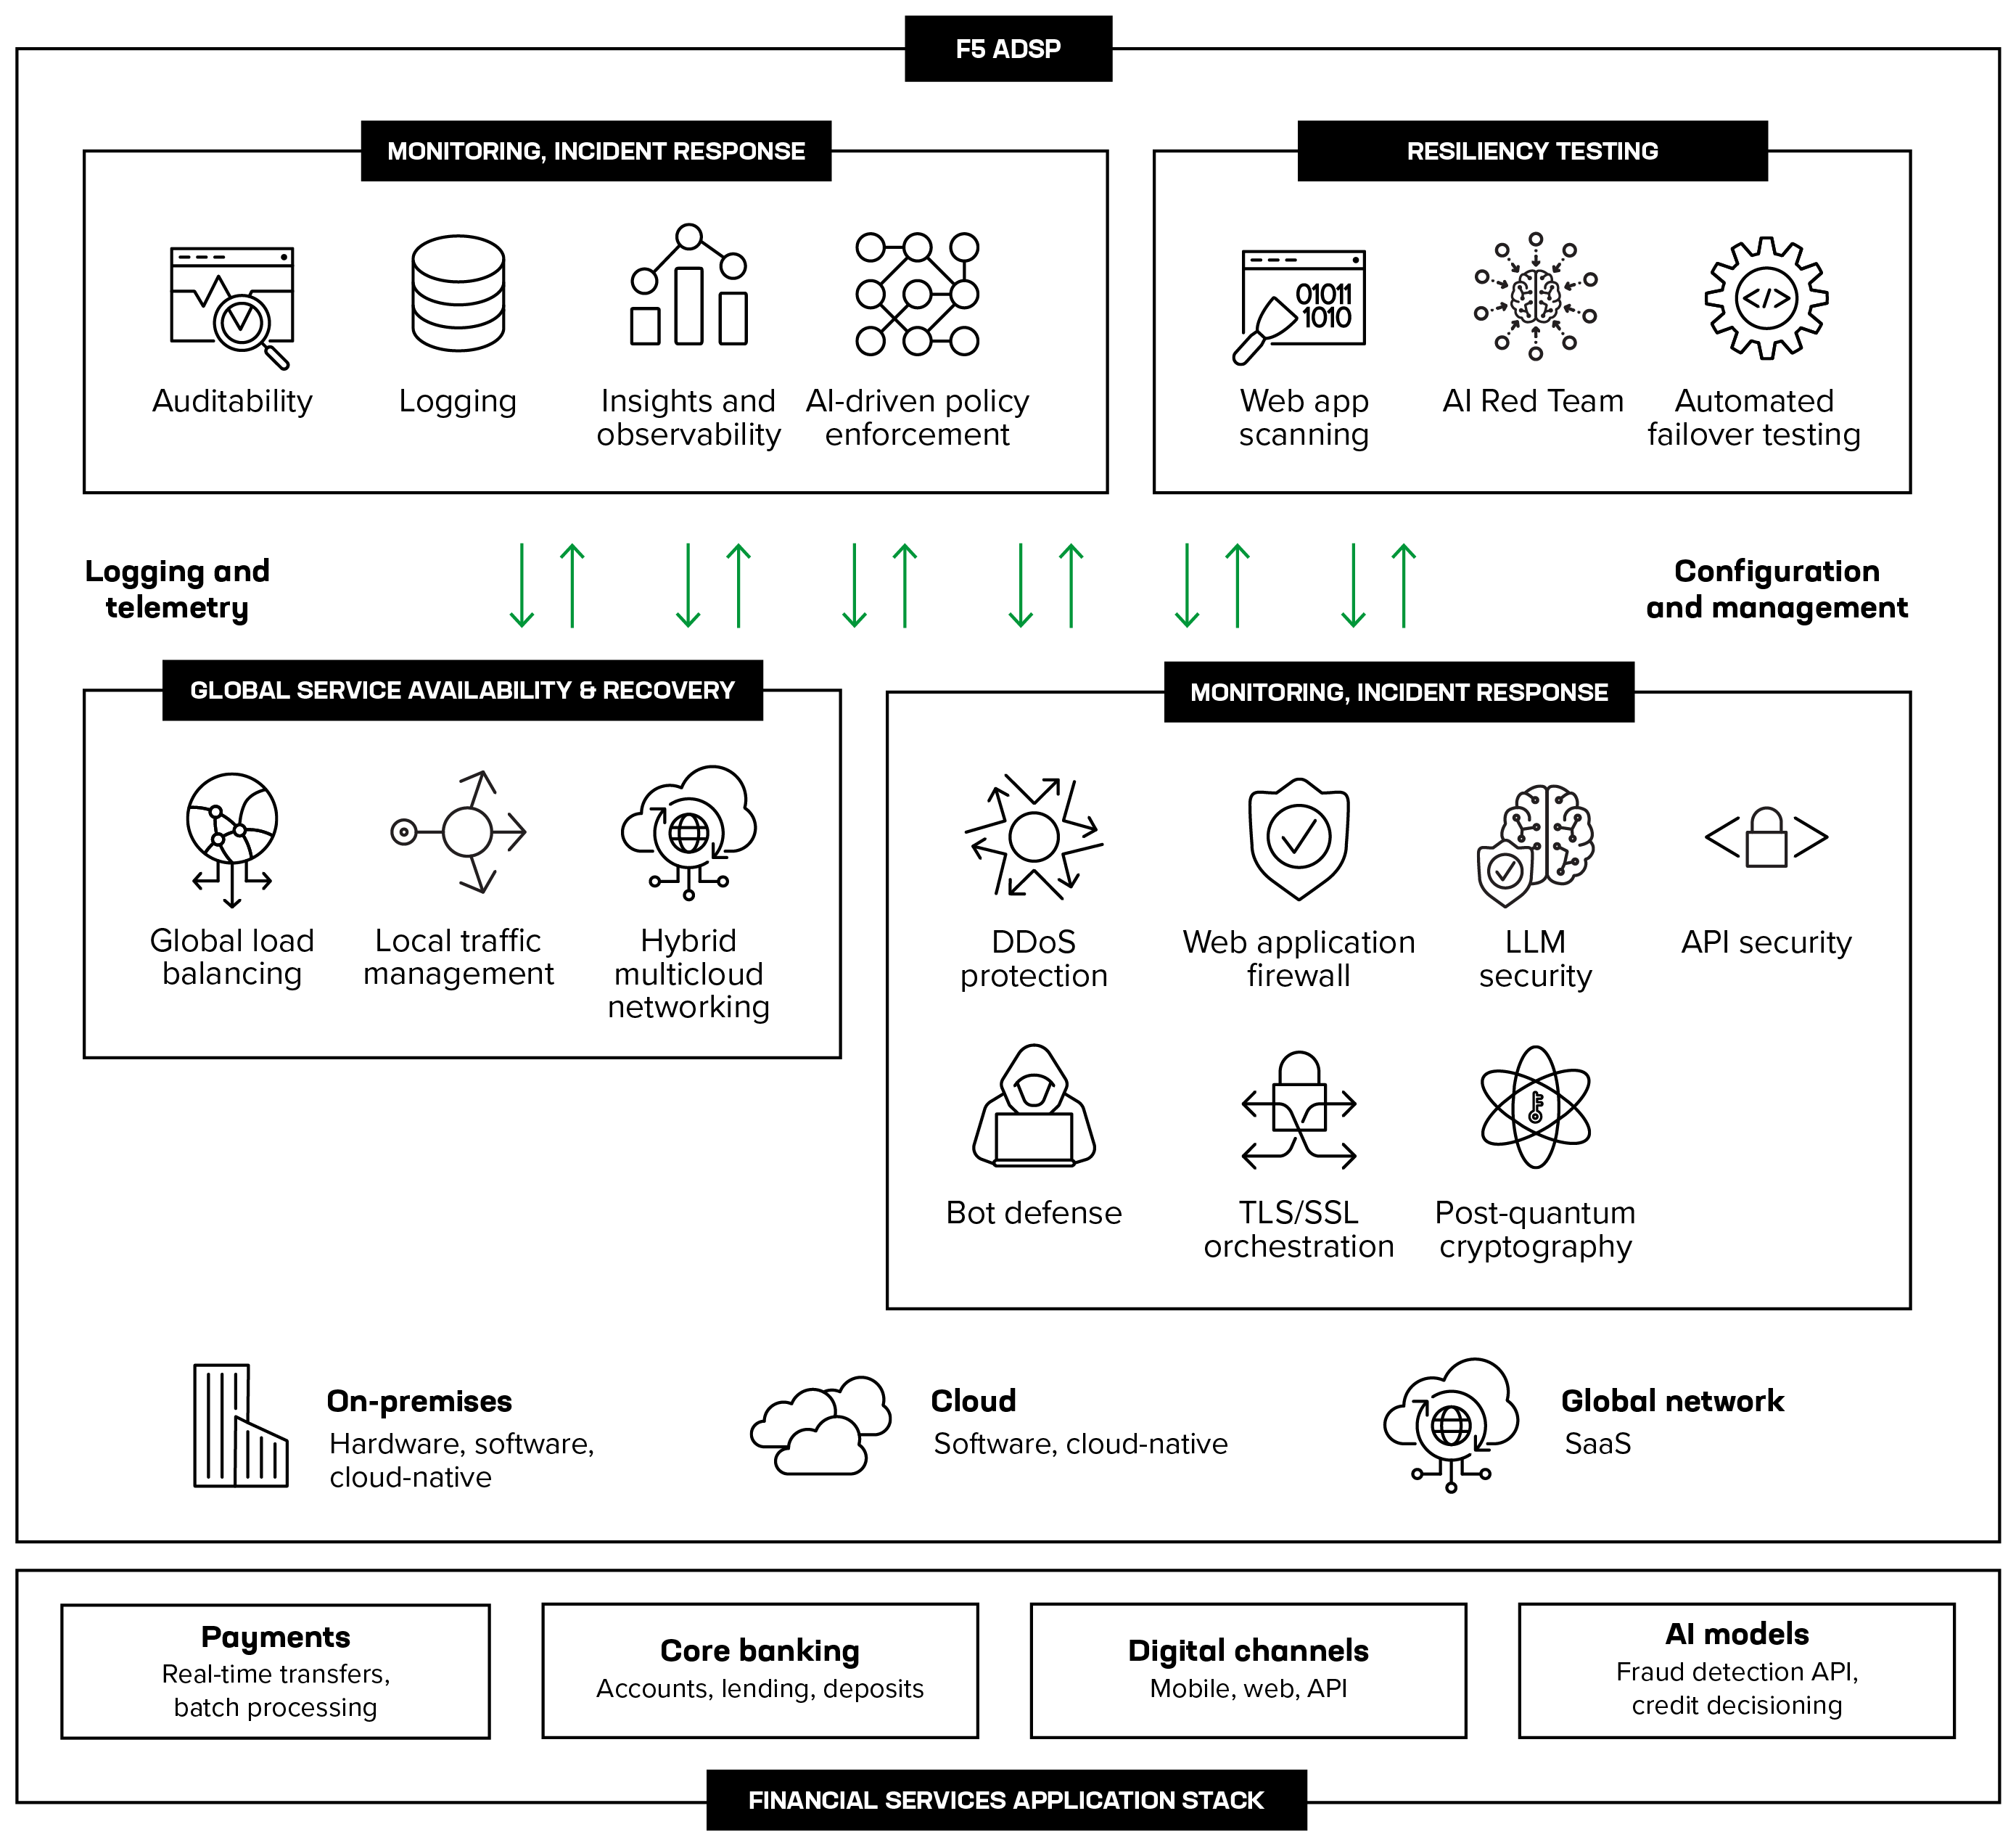
Mantén los servicios financieros críticos disponibles y seguros
F5 ADSP garantiza la entrega y la seguridad de las aplicaciones de servicios financieros críticos en entornos locales, de nube privada y de nube pública, eliminando el riesgo de concentración y permitiendo una resiliencia continua.
Explore la arquitectura de referencia para la entrega de aplicaciones empresariales ›
Cómo ayuda F5
Disponibilidad y recuperación del servicio
Alta disponibilidad para servicios financieros críticos
Las arquitecturas activo-activo con direccionamiento inteligente del tráfico y conmutación por error automatizada en entornos híbridos multinube mantienen disponibles los pagos, los sistemas bancarios centrales y los canales digitales durante las interrupciones.
Equilibrio de carga global de servidores
Garantiza que los servicios financieros sigan siendo accesibles durante las interrupciones regionales
Gestión inteligente del tráfico
Optimice la distribución del tráfico para mantener la disponibilidad de las aplicaciones críticas de servicios financieros
Redes híbridas y multinube
Conecta de forma segura aplicaciones y servicios entre múltiples nubes, entornos locales y ubicaciones de edge.
Protección y prevención de amenazas
Detenga las amenazas sin comprometer la disponibilidad del servicio
Los ataques volumétricos, las vulnerabilidades de las aplicaciones y el uso indebido de las API amenazan la resiliencia operativa. Proteja la infraestructura de servicios financieros y prevenga las amenazas con controles de seguridad por capas y preparación para la criptografía poscuántica.
Protección contra ataques DDoS
Protégete frente a ataques volumétricos antes de que afecten a la disponibilidad de los servicios financieros
WAF
Protege las aplicaciones y las API de servicios financieros frente a las 10 principales vulnerabilidades de OWASP y los ataques que aprovechan vulnerabilidades de la capa 7
Seguridad de API
Centraliza la gestión del tráfico cifrado con un cifrado resistente a la computación cuántica en toda la infraestructura de servicios financieros
Orquestación de SSL / TLS
Centraliza la gestión del tráfico cifrado con cifrado resistente a la computación cuántica en toda la infraestructura de servicios financieros
Protección contra bots
Bloquea los ataques automatizados dirigidos a aplicaciones bancarias, portales de inicio de sesión y servicios orientados al cliente
Guardrails de IA
Aplica protección en tiempo de ejecución a los modelos y agentes de IA frente a las 10 principales vulnerabilidades de los LLM según OWASP
Pruebas de resiliencia
Valide la resiliencia de las aplicaciones y los modelos de IA en distintos escenarios de conmutación por error.
La normativa exige que las entidades financieras sometan continuamente a pruebas sus infraestructuras y procesos críticos para demostrar su resiliencia y capacidad de recuperación. F5 permite realizar análisis continuos, pruebas adversarias de IA y validaciones automatizadas de la conmutación por error en entornos híbridos y multinube.
Análisis de aplicaciones web
Analice continuamente las aplicaciones y API del sector financiero en busca de vulnerabilidades
Pruebas de ataque a la IA
Simula y prueba ataques adversarios, como la inyección de prompts y la manipulación de modelos
Automatización
Automatice la conmutación por error y las pruebas de validación de la resiliencia en entornos híbridos multicloud
Monitorización sintética
Supervise el tiempo de respuesta por región en tiempo real e identifique interrupciones y problemas de disponibilidad antes de que afecten a los clientes
Monitorización y respuesta a incidentes
Detecte, responda y recupérese más rápido en entornos híbridos y multinube
La supervisión en silos y los procesos manuales ralentizan la detección de incidentes y generan riesgos de incumplimiento normativo. La visibilidad unificada, la corrección de problemas mediante IA y el registro exhaustivo reducen el tiempo medio de recuperación y facilitan el cumplimiento de las obligaciones de notificación de incidentes.
Gestión y automatización unificadas
Gestione las políticas en entornos híbridos y multicloud desde un único plano de control.
F5 Insight for ADSP
Telemetría y observabilidad en tiempo real en las aplicaciones y la infraestructura de servicios financieros.
AI remediate
Convierte automáticamente los hallazgos de las pruebas adversarias del equipo rojo en medidas de protección validadas para la IA en tiempo de ejecución.
Integraciones del ecosistema
F5 colabora con muchas de las principales empresas tecnológicas del mundo para facilitar la gestión, reforzar la seguridad y garantizar la resiliencia operativa de las infraestructuras críticas de los servicios financieros.
Recursos
DESTACADO
Apostar por la resiliencia en la era de la IA
Los bancos están replanteando la resiliencia, modernizando sus plataformas y preparándose para ofrecer servicios siempre disponibles e impulsados por la IA.
Libros electrónicos y seminarios web
Apostar por la resiliencia: cómo crear un banco resiliente e inteligente en la era de la IA ›
Guía para líderes de TI: 10 pasos para desarrollar la resiliencia ›
Libro blanco: Ciberresiliencia en la empresa con un entorno híbrido multicloud ›
Blogs y artículos
Los requisitos de resiliencia están redefiniendo la estrategia tecnológica ›
Claves del reglamento DORA de la UE para los servicios financieros ›
El imperativo poscuántico para las entidades financieras ›
Casos de éxito de clientes
TOM Bank crece en un entorno multicloud híbrido manteniendo la soberanía de los datos ›
Affin Bank crece con una alta disponibilidad constante ›
Bank Mega mejora la resiliencia y el rendimiento de su superapp ›
Preguntas frecuentes
La F5 Application Delivery and Security Platform (ADSP) ayuda a mitigar el riesgo de concentración en proveedores de servicios en la nube (CSP) al aplicar los mismos controles de entrega y seguridad en todos los proveedores, lo que facilita ejecutar una aplicación en más de una nube. Esto permite implementar arquitecturas activo-activo y la conmutación por error entre proveedores de nube, lo que ayuda a las organizaciones a cumplir dos requisitos clave de resiliencia operativa de DORA para los servicios de TIC que sustentan funciones esenciales o importantes: planes de salida probados y evaluaciones del riesgo de concentración. Como los controles acompañan a la aplicación, incorporar un proveedor o dejar de utilizarlo no implica reconstruir la capa de entrega y seguridad.
La soberanía operativa es la capacidad de una organización para gestionar, operar y gobernar de forma independiente sus sistemas y servicios digitales. Este marco garantiza que una empresa pueda migrar cargas de trabajo, cambiar de proveedor de nube y mantener la continuidad del negocio según sus propios criterios, sin depender de un proveedor externo. La soberanía de los datos determina la ubicación física donde se almacenan los datos, quién puede acceder a ellos y las jurisdicciones y normativas regionales específicas a las que están sujetos. Es importante destacar que mantener la residencia de los datos en un territorio concreto no otorga automáticamente a una organización el control operativo total sobre su infraestructura digital. F5 considera que la portabilidad digital es clave para alcanzar la soberanía operativa, que a su vez refuerza la resiliencia operativa.
Cuatro pilares definen los servicios de IA resilientes, como los flujos de trabajo bancarios basados en agentes: disponibilidad, seguridad, pruebas y observabilidad. Para garantizar la disponibilidad, el equilibrio de carga global de servidores de F5 redirige el tráfico si falla un clúster o una región. En materia de seguridad, F5 AI Guardrails comprueba las instrucciones y las respuestas para detectar inyecciones y datos sensibles. Las pruebas de resiliencia se apoyan en F5 AI Red Team para realizar pruebas adversarias y en F5 AI Remediate para implementar controles de protección en tiempo de ejecución. Por último, la observabilidad se consigue mediante F5 Insight for ADSP, que consolida la telemetría de BIG-IP para detectar anomalías del sistema de forma temprana.
La arquitectura de F5 limita el movimiento lateral y contiene el alcance del impacto de una brecha de seguridad combinando la segmentación de red en la capa de infraestructura con controles de políticas de confianza cero en la capa de aplicación. Esta defensa de doble capa aísla los activos comprometidos y restringe las rutas de datos no autorizadas. En las capas 3 y 4, los cortafuegos de red de F5 aplican políticas de seguridad de red con estado en los segmentos de red en línea, mientras que los dominios de enrutamiento aíslan las tablas de enrutamiento para establecer una separación estricta entre los entornos de distintos inquilinos. En la capa 7, las soluciones WAAP de F5 aplican políticas de seguridad de aplicaciones y API que tienen en cuenta el contexto para autorizar o denegar explícitamente las comunicaciones entre aplicaciones y con los clientes basándose en una verificación continua.
La portabilidad de las políticas de aplicaciones y seguridad permite mantener la soberanía operativa al ofrecer a las organizaciones la libertad de trasladar cargas de trabajo entre entornos sin tener que reescribir las políticas ni reconstruir las arquitecturas seguras. Esta desvinculación evita la dependencia de un proveedor de nube y mantiene un nivel de cumplimiento normativo uniforme en todas las infraestructuras híbridas. En lugar de vincular los controles al ecosistema nativo de un único proveedor de nube, F5 ADSP estandariza las políticas de tráfico, WAF, protección de API y acceso en la capa de aplicación, de modo que las mismas configuraciones y políticas se aplican tanto en entornos locales como en nubes públicas y entornos aislados de la red. Nota: Aunque las configuraciones de seguridad y entrega son totalmente portables, el estado de las aplicaciones y las estructuras de datos subyacentes deben seguir teniéndose en cuenta en un plan de migración más amplio.
F5 ADSP supervisa continuamente el estado y la accesibilidad de las aplicaciones. Si se produce una interrupción en una región de nube, una zona de disponibilidad o un proveedor, el DNS deja automáticamente de dirigir a los usuarios al sitio afectado y desvía el tráfico a instancias de respaldo operativas o a otras nubes. Esta conmutación por error automatizada a nivel de DNS se combina con el direccionamiento global del tráfico para que los usuarios finales se beneficien de una recuperación sin intervención manual ante interrupciones graves de la infraestructura. Al mismo tiempo, las configuraciones de alta disponibilidad permiten replicar continuamente los datos de las sesiones activas y los ajustes de configuración en toda la plataforma, lo que garantiza que el sitio de respaldo pueda asumir el tráfico de inmediato sin perder las conexiones establecidas. Para mantener este nivel de preparación a lo largo del tiempo, F5 recomienda desarrollar estrategias de resiliencia antifrágil que amplíen el alcance de la recuperación: no solo volver al estado anterior, sino también aprender con rapidez y salir reforzados, convirtiendo las inevitables interrupciones en entornos multinube en un motor de mejora de la arquitectura en lugar de una carga operativa.
F5 ADSP mitiga el riesgo de las TIC de terceros y facilita el cumplimiento del artículo 8 de DORA al actuar como una capa de abstracción defensiva entre los sistemas centrales de una entidad financiera y las redes externas. En lugar de depender de listas estáticas de proveedores, F5 aborda los requisitos de DORA a través de tres ejes operativos concretos:
• Descubrimiento continuo de interdependencias (artículo 8): F5 utiliza aprendizaje automático avanzado y análisis del tráfico en tiempo real para descubrir y mapear automáticamente todos los puntos de conexión de API activos. Esto permite incorporar de forma dinámica las API ocultas y zombi a un inventario automatizado, lo que facilita el cumplimiento de la obligación de documentar todos los activos de TIC y las interconexiones externas.
• Control de vulnerabilidades y validación de esquemas: La plataforma transforma la seguridad reactiva en proactiva mediante pruebas automatizadas integradas (a través de Heyhack/Wib) para detectar fallos en las API antes de que lleguen a producción. Aprende las especificaciones OpenAPI a partir del tráfico en tiempo real para aplicar un modelo de seguridad positivo y bloquear al instante las infracciones de los esquemas y los intentos de filtración de datos de terceros.
• Aislamiento inmediato en línea: Para limitar el alcance de un incidente que afecte a un tercero sin alterar las topologías de red, F5 combina la detección pasiva con la aplicación inmediata de controles en línea en la capa 7. El comportamiento sospechoso de entidades externas se bloquea o se somete a límites de tasa en el perímetro antes de que pueda aprovechar las vulnerabilidades de la infraestructura central del backend.
Gracias a sus modelos de implementación flexibles (SaaS, NGINX autogestionado y ediciones locales aisladas de la red), F5 ofrece visibilidad, descubrimiento y protección más allá de los límites de cada entorno en infraestructuras híbridas y multinube.