Networking for Kubernetes
Estandariza las redes de Kubernetes, admite cargas de trabajo de inferencia de IA y escala de forma segura sin sobrecarga operativa.
Distribuya, proteja y escale aplicaciones, API y cargas de trabajo de IA en Kubernetes
Kubernetes resuelve desafíos operativos fundamentales, pero no controla cómo se comporta el tráfico. A medida que las organizaciones gestionan múltiples clústeres, inquilinos y equipos, esta falta de control puede dar lugar a herramientas fragmentadas, una seguridad inconsistente, una visibilidad limitada de extremo a extremo y sistemas más difíciles de operar. F5 Application Delivery and Security Platform (ADSP) lleva soluciones de redes, seguridad y observabilidad de nivel empresarial a los entornos modernos de Kubernetes y admite cargas de trabajo de inferencia de IA.
Estandarice la entrega de aplicaciones de Kubernetes
Estandariza todos tus entornos con una plataforma probada de nivel empresarial en la que confían los equipos de plataformas y DevOps.
Amplíe sus inversiones en ADC a Kubernetes
Conecte los entornos ADC tradicionales con Kubernetes para preservar las inversiones y facilitar la entrega de aplicaciones modernas.
Garantice la preparación para la IA
Potencie las cargas de trabajo de IA con una entrega de aplicaciones optimizada para la IA en Kubernetes, la plataforma líder para aplicaciones de IA.
Gobernanza a gran escala
Aplique políticas coherentes de gestión del tráfico y seguridad para obtener visibilidad de extremo a extremo en todos los clústeres, inquilinos, equipos y entornos.
Arquitectura de referencia
Los siguientes diagramas de arquitectura de referencia están diseñados para ayudarte a comprender la entrega de aplicaciones en Kubernetes.
Redes en Kubernetes
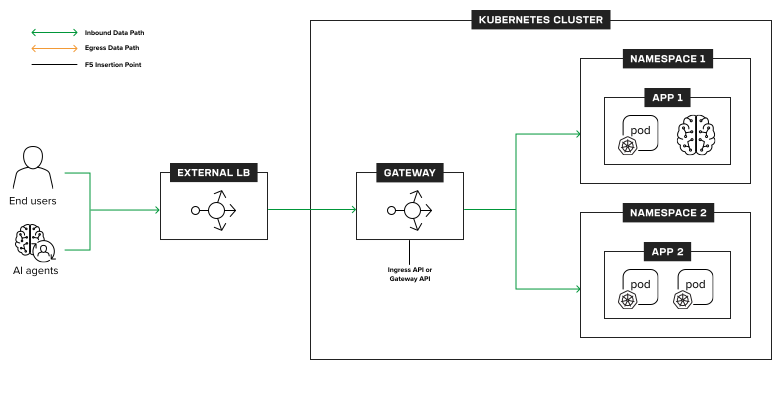
Networking for Kubernetes de nivel de producción
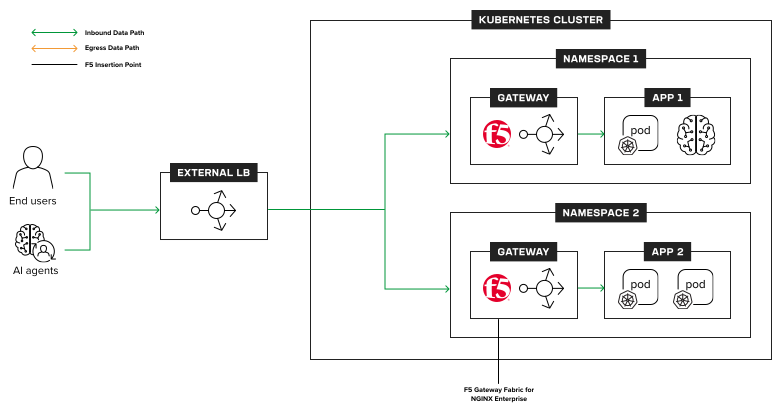
Networking for Kubernetes de nivel empresarial
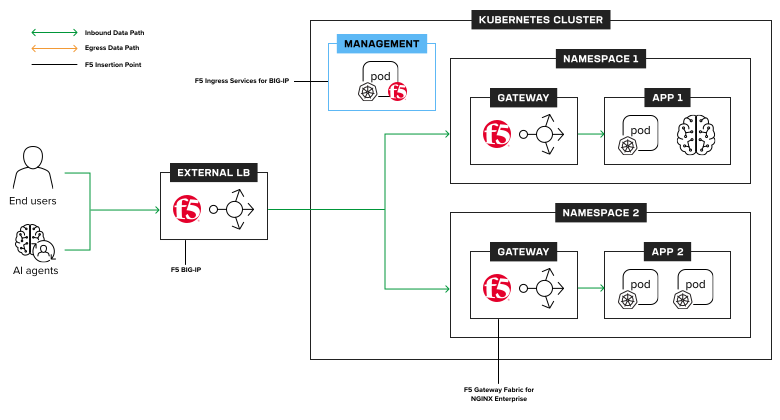
Networking for Kubernetes estratégico
Explora los casos de uso de las redes de Kubernetes
Ingress para Kubernetes
F5 NGINX Ingress Controller
Una solución de ingress probada, fiable y lista para entornos de producción.
F5 BIG-IP Next for Kubernetes
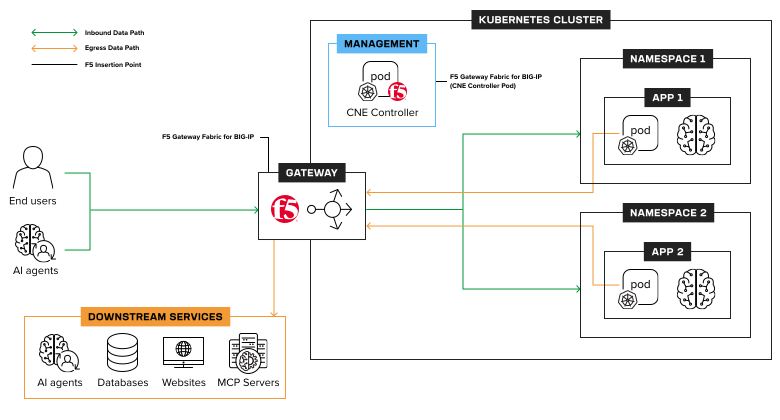
Control de tráfico de entrada y salida escalable y multiinquilino para clústeres de Kubernetes.
F5 NGINXaaS for Azure
Permite una entrega de aplicaciones coherente en entornos de Kubernetes alojados en Azure.
F5 BIG-IP Container Ingress Services
Amplía la gestión del tráfico y la seguridad de BIG-IP a Kubernetes.
F5 WAF for NGINX
Aplica y amplía la protección de aplicaciones y API en arquitecturas distribuidas y entornos híbridos.
F5 NGINXaaS para Google Cloud
Permite una entrega de aplicaciones uniforme en los entornos de Kubernetes de Google Cloud.
API de puerta de enlace
F5 NGINX Gateway Fabric
API Gateway lista para entornos de producción con compatibilidad con el enrutamiento basado en modelos.
F5 WAF for NGINX
Proteja las aplicaciones y API modernas que se ejecutan en F5 NGINX con un WAF preparado para Kubernetes
Equilibrado de carga de la fábrica de IA
F5 BIG-IP Next for Kubernetes
Control de entrada y salida escalable y multiinquilino para clústeres de Kubernetes.
F5 NGINX Gateway Fabric
API Gateway preparada para entornos de producción con compatibilidad con el enrutamiento basado en modelos.
Multiclúster y multitenencia
F5 BIG-IP Container Ingress Services
Amplía la gestión del tráfico y la seguridad de BIG-IP a Kubernetes.
F5 BIG-IP Next for Kubernetes
Control de tráfico de entrada y salida escalable y multiinquilino para clústeres de Kubernetes.
F5 NGINXaaS for Azure
Permite una entrega uniforme de aplicaciones en entornos de Kubernetes alojados en Azure.
F5 NGINX Ingress Controller
Una solución Ingress probada, fiable y lista para entornos de producción
F5 NGINX Gateway Fabric
API Gateway lista para entornos de producción con compatibilidad con el enrutamiento basado en modelos.
F5 NGINXaaS para Google Cloud
Permite una entrega uniforme de aplicaciones en entornos de Kubernetes de Google Cloud.
Observabilidad para Kubernetes
F5 NGINX Gateway Fabric
API Gateway lista para entornos de producción con compatibilidad con el enrutamiento basado en modelos.
F5 NGINX Ingress Controller
Garantiza una protección uniforme en todas las aplicaciones y entornos distribuidos con SaaS WAF
F5 BIG-IP eBPF Observability
Amplía las capacidades de BIG-IP Cloud-Native Edition con visibilidad en tiempo real, a nivel del kernel, del tráfico de Kubernetes, sin necesidad de sidecars ni de instrumentación a nivel de aplicación.
F5 BIG-IP Container Ingress Services
Amplía la gestión del tráfico y la seguridad de BIG-IP a Kubernetes.
Recursos
Artículos y libros electrónicos
Últimas noticias
Vídeos
Preguntas frecuentes
Kubernetes es una plataforma de código abierto para la planificación y orquestación de contenedores que automatiza el despliegue, el escalado, la conectividad de red y la gestión del ciclo de vida de las aplicaciones en contenedores. Ofrece abstracciones como pods, servicios e ingress para desacoplar las aplicaciones de la infraestructura subyacente, lo que permite su portabilidad entre entornos locales, en la nube y en el edge. Kubernetes se utiliza ampliamente para ejecutar microservicios, API y, cada vez más, cargas de trabajo de inteligencia artificial y aprendizaje automático (IA/ML), gracias a su escalabilidad, resiliencia y al respaldo de su ecosistema. El proyecto Kubernetes está alojado en la Cloud Native Computing Foundation (CNCF), una entidad dependiente de la Linux Foundation, una organización sin ánimo de lucro. Además, existen numerosas distribuciones de Kubernetes ofrecidas por distintos proveedores de software y SaaS.
La rentabilidad de Kubernetes empieza por controlar los costes operativos. Una de las principales prioridades operativas debe ser estandarizar las redes, la gestión del tráfico y la seguridad, en lugar de acumular herramientas específicas para cada clúster o nube. Las organizaciones reducen los costes operativos reutilizando una arquitectura coherente de Ingress y Gateway API, utilizando plantillas de despliegue y optimizando el uso de los recursos mediante el equilibrio de carga inteligente y la observabilidad. El rendimiento se mantiene mediante una infraestructura de red preparada para entornos de producción que ofrece un alto rendimiento, baja latencia y automatización a través de las API nativas de Kubernetes y los flujos de trabajo de GitOps.
F5 optimiza las redes de Kubernetes para IA/ML mediante una gestión inteligente del tráfico que va más allá del balanceo de carga básico por turnos (round-robin). F5 ofrece enrutamiento basado en modelos, gestión del tráfico de alto rendimiento en las capas L3–L7 y el rendimiento determinista que requieren las cargas de trabajo de inferencia y entrenamiento aceleradas por GPU.
A medida que las organizaciones amplían el uso de Kubernetes, es fácil que se produzca una proliferación descontrolada de clústeres y servicios de Kubernetes en la nube. Esto suele generar fragmentación en las redes, la seguridad y la observabilidad. El uso de distintos controladores de entrada, balanceadores de carga en la nube y modelos de políticas provoca desviaciones en la configuración, una aplicación incoherente de las medidas de seguridad y una visibilidad limitada de extremo a extremo. La complejidad operativa aumenta a medida que los equipos gestionan múltiples planos de control y cadenas de herramientas. Sin una capa de conectividad bien diseñada, ampliar Kubernetes entre distintos clústeres y nubes se traduce en mayores costes, una resolución de problemas más lenta y una menor fiabilidad.
La forma más sencilla de ejecutar Kubernetes en el edge es utilizar una distribución de Kubernetes ligera y coherente, combinada con un control centralizado de la red y la seguridad. Los entornos edge requieren un rendimiento predecible, componentes ligeros, una carga operativa mínima y compatibilidad con conexiones intermitentes. Al estandarizar la gestión del tráfico de entrada, el enrutamiento del tráfico y las políticas de seguridad en la infraestructura central, la nube y el edge, los equipos pueden desplegar Kubernetes a gran escala y mantener la visibilidad, el aislamiento y la automatización sin depender de servicios específicos de la nube.