Le stockage objet a été conçu pour conserver des données, pas pour gérer un trafic intense. Mais l’IA a changé la donne. À mesure que les entreprises transfèrent davantage de données vers des systèmes de stockage compatibles S3 pour entraîner et exécuter des modèles, les opérations de lecture et d’écriture s’accumulent plus vite que l’équilibrage de charge propre au système de stockage ne peut les traiter. Le trafic s’engorge précisément là où les enjeux sont les plus importants. Un seul pic peut mettre le système hors service. Un seul chemin lent peut laisser de coûteux GPU inutilisés. C’est pourquoi le point d’entrée de votre stockage compte désormais autant que le stockage lui-même. BIG-IP se place devant le cluster S3 et en assure la stabilité. Il bloque les attaques, absorbe les pics et répartit le trafic entre les nœuds opérationnels, ce que la plateforme de stockage ne parvient pas à faire efficacement par elle-même.
Dans le cadre de la F5 Application Delivery and Security Platform (ADSP), F5 BIG-IP fait office de couche de distribution des données pour les solutions de stockage compatibles S3 des principaux fournisseurs de stockage pour l’IA, notamment Dell, MinIO, Scality et NetApp. Il fait abstraction des points de terminaison de stockage, normalise le comportement du trafic et applique des politiques cohérentes, quel que soit le fournisseur du cluster sous-jacent.
Aujourd’hui, nous avons deux annonces à faire concernant notre démarche visant à permettre à BIG-IP de communiquer encore mieux avec les solutions de stockage compatibles S3 : la prise en charge prochaine des iRules natives S3, prévue plus tard cette année, ainsi que deux guides de déploiement de BIG-IP avec Dell ObjectScale et MinIO AIStor.
Ces deux avancées permettent de disposer d’un point de contrôle plus intelligent, plus facile à déployer et prêt à répondre aux exigences que l’IA impose aux infrastructures de stockage.
Aujourd’hui, la logique S3 est écrite en HTTP
Avec iRules, BIG-IP peut déjà gérer intelligemment le trafic S3 et déterminer où acheminer une requête en fonction du compartiment, de l’opération et de son mode d’authentification. Des clients utilisent déjà cette solution en production au quotidien. Auparavant, toutefois, l’écriture de cette logique nécessitait d’exprimer les décisions S3 en termes HTTP bruts, d’analyser les en-têtes, de faire correspondre les URI à l’aide d’expressions régulières et d’examiner les paramètres de requête un par un. Cette approche fonctionne, mais elle était plus sujette aux erreurs. Il fallait également maîtriser la spécification de signature AWS pour écrire la logique et la maintenir à jour au fil de l’évolution de la spécification.
Les commandes et événements S3 natifs arrivent dans iRules
Avec la prise en charge native de S3 dans iRules prévue plus tard cette année, BIG-IP proposera des commandes et des événements S3 natifs. La même logique, en bien plus simple : une seule expression dont la formulation décrit précisément la vérification effectuée. Par exemple, l’identification d’une requête GET présignée ne reposera plus sur une condition HTTP complexe composée de quatre clauses, qui suppose de savoir quels paramètres de requête contiennent les éléments de signature, mais sur une seule instruction nommant directement l’opération. Cette nouvelle fonctionnalité vient compléter les profils TCP/TLS S3 que nous avons introduits l’année dernière avec BIG-IP v21.0.
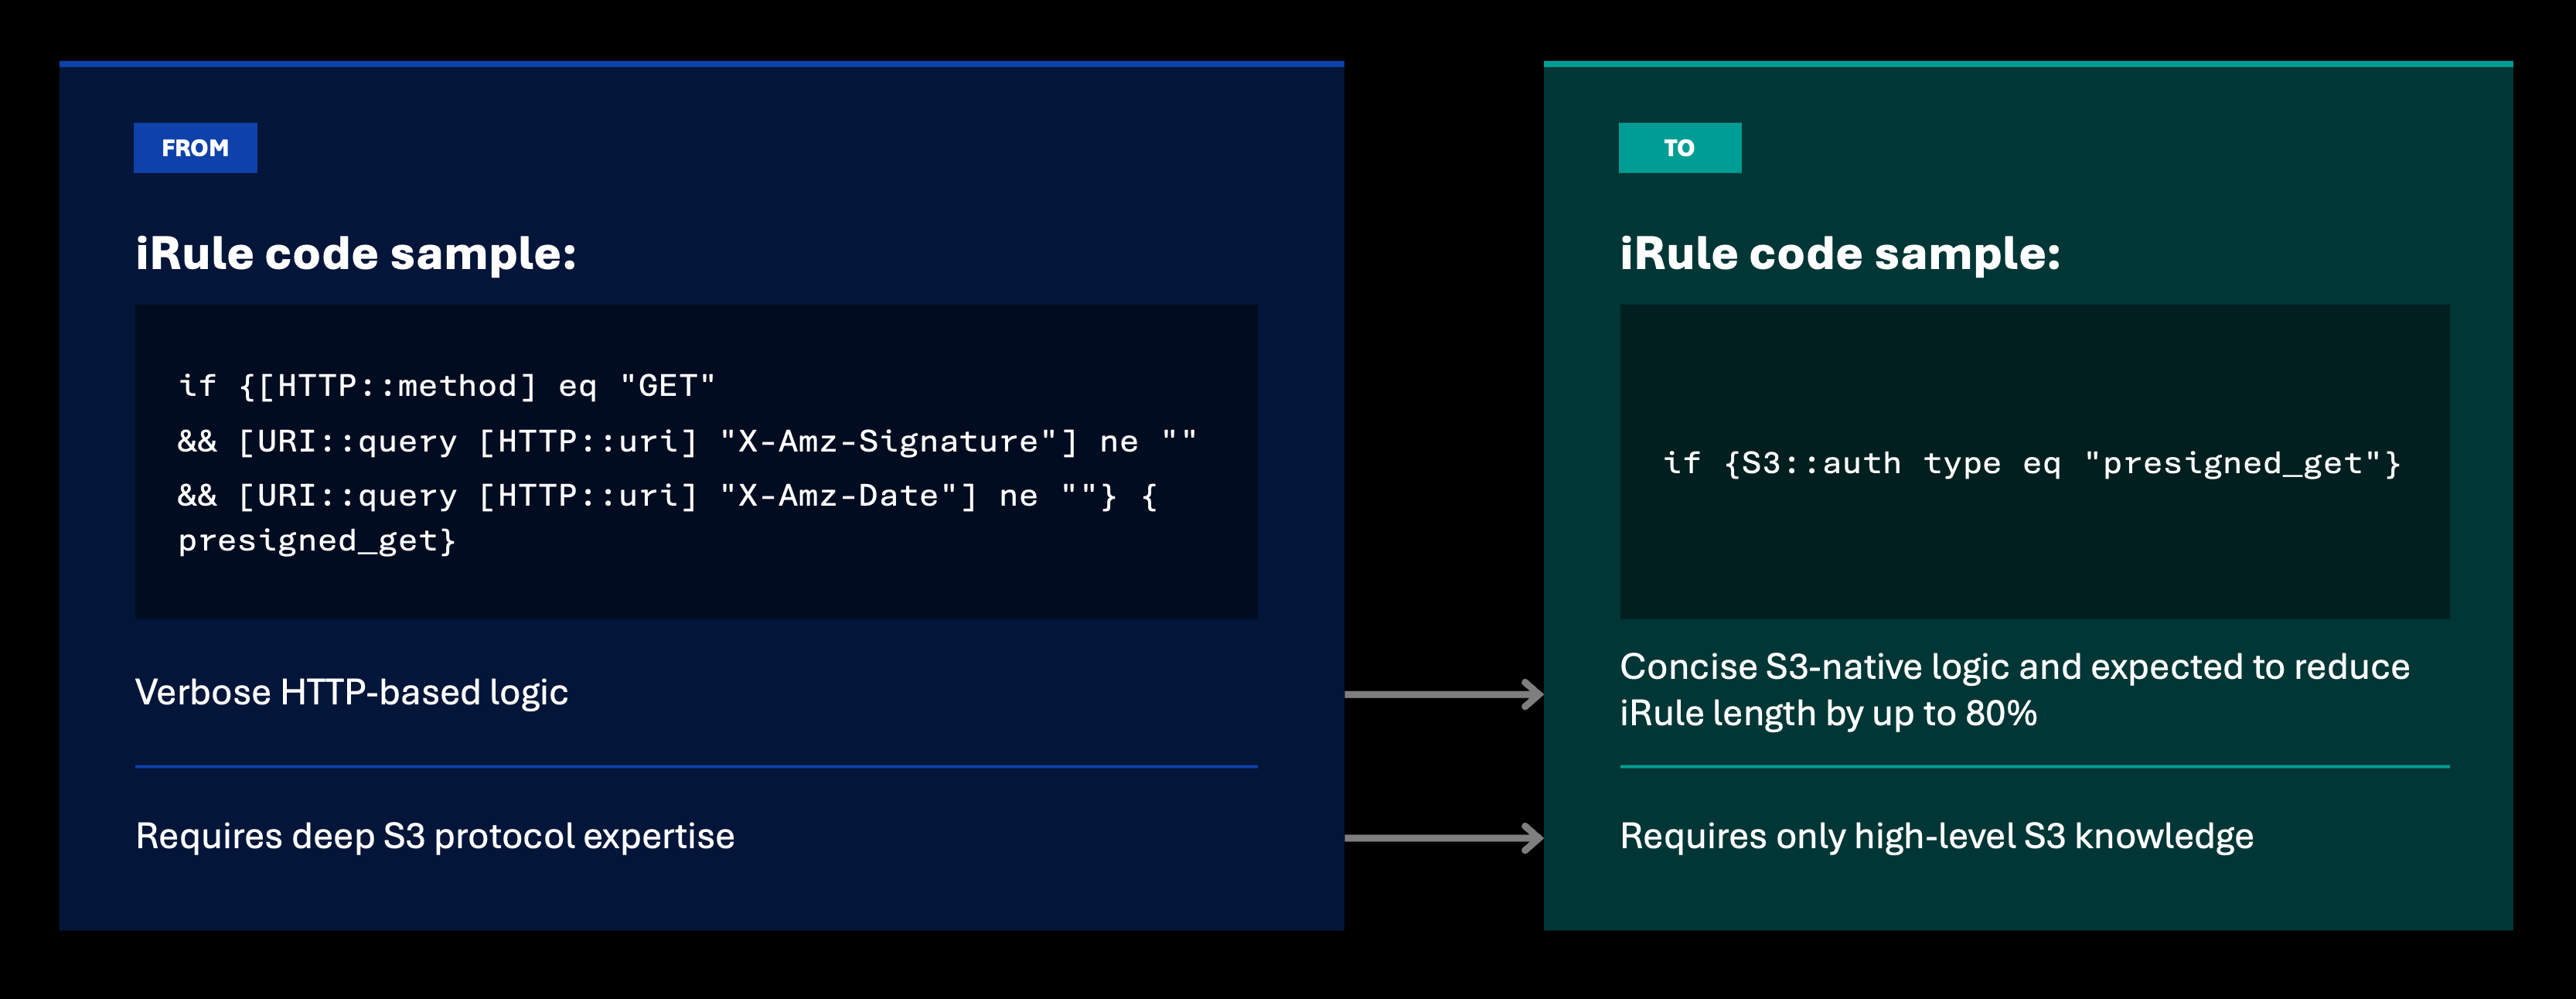
Plusieurs conséquences en découlent : la longueur des iRules diminue pour la logique S3 classique, jusqu’à 80 % pour les modèles courants. L’auteur n’a plus besoin d’être expert en analyse HTTP ou en SigV4. La configuration des politiques S3 dans BIG-IP est moins sujette aux erreurs. Grâce à cette nouvelle fonctionnalité, un administrateur du stockage ou un ingénieur en sécurité peut rédiger et gérer les politiques S3. L’expertise revient ainsi aux personnes les plus proches de la charge de travail. Cela change véritablement la donne quant à savoir qui contrôle les règles régissant vos données.
(Si vous souhaitez bénéficier d’un accès anticipé, rendez-vous sur f5.com/s3 pour faire part de votre intérêt à nos équipes de gestion des produits et d’ingénierie. La disponibilité générale est prévue plus tard dans l’année.)
Deux guides de déploiement pour Dell ObjectScale et MinIO
La programmabilité n’a de valeur que si l’infrastructure sous-jacente est solide. Aujourd’hui, nous publions également deux guides de déploiement qui expliquent, étape par étape, comment placer F5 BIG-IP Local Traffic Manager devant un cluster de stockage compatible S3 afin de fournir un point de terminaison unique à haute disponibilité.
Les deux guides de déploiement concernent deux fournisseurs de solutions de stockage populaires, MinIO et Dell, qui sont tous deux partenaires de l’alliance technologique F5.
Déployer BIG-IP en frontal de MinIO AIStor. Un guide expliquant comment placer BIG-IP en frontal d’un cluster MinIO AIStor afin de fournir un point de terminaison S3 unique et hautement disponible. Il inclut un moniteur d’intégrité personnalisé pour le quorum d’écriture, qui dirige le trafic uniquement vers les nœuds prêts à accepter les écritures, afin qu’un client ne soit jamais dirigé vers un membre incapable de terminer l’opération. Il décrit également l’ensemble du processus, du réseau au pool, puis au serveur virtuel, jusqu’à un test de bout en bout. (Téléchargez le guide de déploiement ici.)
Déployer BIG-IP en frontal de Dell ObjectScale. Un guide pour placer un cluster Dell ObjectScale de 32 nœuds derrière un frontal, couvrant toutes les étapes, de la configuration de la plateforme rSeries et du locataire jusqu’aux adresses Self IP, au routage, au pool et au serveur virtuel. Il présente les flux chiffrés et non chiffrés afin que vous puissiez adapter le déploiement aux exigences de vos normes de sécurité pour le trafic S3. (Téléchargez le guide de déploiement ici.)
La porte d’entrée du stockage est désormais un élément porteur
Le stockage objet a été conçu pour augmenter la capacité, et non pour gérer un trafic d’une telle intensité. L’équilibrage de charge intégré à ces plateformes a été dimensionné pour répondre à une demande stable des entreprises. L’IA a changé la donne. À mesure que les organisations ingèrent des volumes de données toujours plus importants dans S3 pour alimenter l’entraînement et l’inférence, le trafic en lecture et en écriture dépasse les capacités d’absorption prévues pour l’équilibrage natif de la couche de stockage. Le chemin entre le stockage et le calcul devient irrégulier et congestionné au moment même où il transporte le plus de valeur.
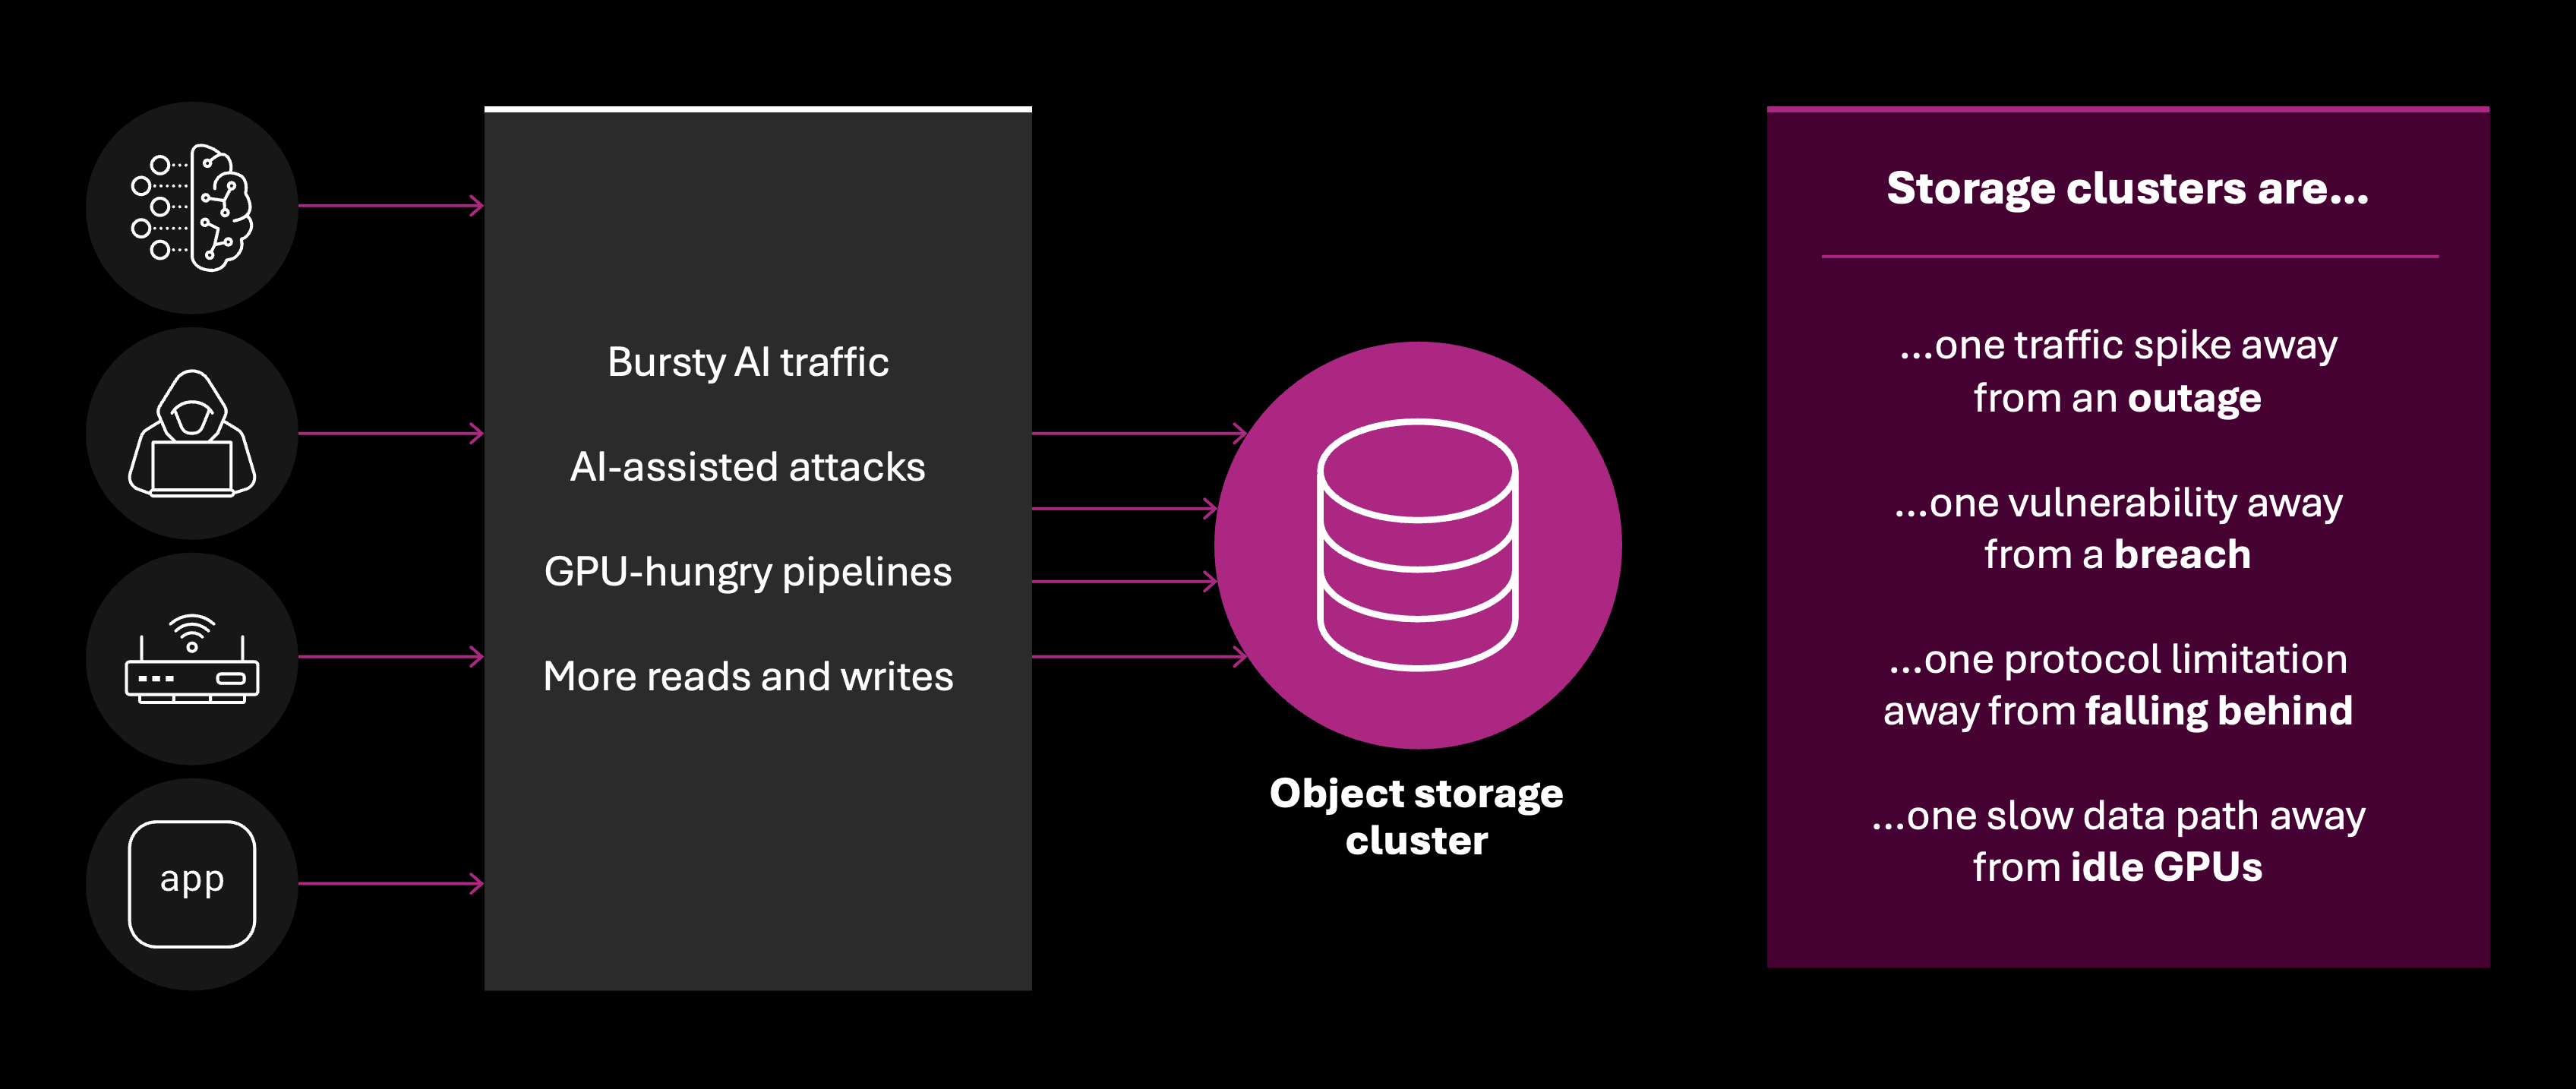
C’est pourquoi le point d’entrée de votre stockage compte désormais autant que le stockage lui-même. Pour la distribution des données d’IA, BIG-IP se place devant le cluster et fournit un point de terminaison hautement performant et disponible. Il répartit la charge en tenant compte de l’état de santé des systèmes, une capacité qu’une plateforme de stockage ne peut assurer seule, et maintient un débit stable à mesure que le volume augmente. Le point d’accès à vos données est devenu une infrastructure critique et doit être conçu pour répondre à cette exigence.
L’ADC de référence en frontal du stockage
Les deux annonces suivent la même logique. F5 investit dans BIG-IP en tant que couche de distribution et de sécurité conçue pour le stockage objet, et non adaptée à celui-ci. La programmabilité S3 native signifie que la plateforme comprend le protocole qu’elle régit. Grâce à des guides de déploiement validés, les équipes peuvent mettre cette plateforme en production en toute confiance.
Dans le cadre de F5 ADSP, BIG-IP offre aux équipes chargées du stockage, de la sécurité et du réseau un point de contrôle unique en amont de chaque cluster S3, avec la rigueur d’ingénierie qu’exigent désormais les pipelines de données modernes. Votre administrateur du stockage peut écrire l’iRule.
Ne manquez pas le F5 AI Summit, un événement virtuel de trois heures qui se tiendra le 23 juin et au cours duquel nous aborderons en détail la programmabilité S3 pour F5 BIG-IP lors de la session « La fiabilité se situe entre le calcul et le stockage ».
L’engagement de F5 en faveur de l’IA ne s’arrête pas là : découvrez comment F5 sécurise et déploie les applications d’IA partout.
À propos des auteurs
Tanu Mutreja est directrice principale de la gestion des produits chez F5, où elle dirige les portefeuilles de produits dédiés à l’IA d’entreprise et à la diffusion des données. Elle a développé plusieurs produits pionniers dans leur secteur chez AWS, Microsoft Azure, New Relic et F5, permettant aux entreprises du monde entier de concevoir, déployer et faire évoluer l’IA de manière responsable. Son travail fait le lien entre des architectures hautement techniques et la stratégie produit afin de façonner l’avenir de l’IA à l’échelle de l’entreprise.
Autres articles de Tanu MutrejaHunter Smit est directeur principal du marketing produit pour les solutions et la stratégie chez F5. Il dirige le marketing des solutions pour l’ensemble du portefeuille de F5, notamment dans les domaines de l’infrastructure d’IA et de la sécurité des applications, et pilote l’entrée de F5 sur le marché émergent de la fourniture de données pour l’IA. Hunter est membre du conseil consultatif de l’École de commerce de l’université Whitworth et a enseigné le marketing produit en tant que chargé de cours vacataire. Il est titulaire d’un MBA et d’un Bachelor of Business Administration en management de l’université Whitworth.
Autres articles de Hunter SmitArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.