Selon une récente enquête de Datos Insights, 57 % des entreprises de services financiers ont signalé des violations liées aux API au cours des deux dernières années.
Cette seule statistique, tirée du rapport Datos Insights d’octobre 2025, « Sécuriser les services financiers à l’ère du risque : protéger les environnements multicloud », met en évidence une évolution qui devrait changer la teneur des discussions dans les conseils d’administration et des arbitrages budgétaires : l’open banking, les microservices et l’adoption du multicloud ont considérablement étendu la surface d’attaque, bien au-delà de ce que les défenses périmétriques traditionnelles étaient conçues pour protéger.
Il en résulte une perte de confiance des titulaires de comptes, une exposition aux risques réglementaires et des perturbations opérationnelles. Le nouveau rapport de Datos Insights, sponsorisé par F5, explique comment les responsables de la sécurité doivent réagir dès maintenant en adoptant une approche pragmatique axée en priorité sur la WAAP.
“57 % [des entreprises de services financiers] ont déclaré avoir subi des violations liées aux API au cours des deux dernières années… Il est impératif d’agir immédiatement pour remédier à cette vulnérabilité critique.”
Datos Insights, Sécuriser les services financiers à l’ère du risque, octobre 2025
Pourquoi le périmètre de sécurité ne suffit plus
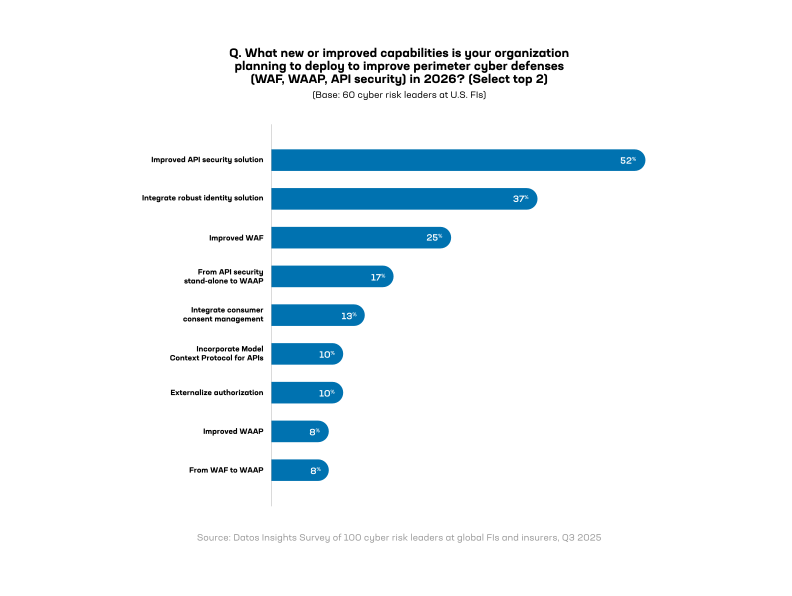
Les API se multiplient plus vite que les équipes ne peuvent les inventorier. Dans les services financiers, cette accélération est manifeste : le volume moyen d’appels d’API a doublé entre 2023 et 2024, et plus de 85 % des banques participent à des écosystèmes d’open banking (Datos Insights, octobre 2025). Les attaquants ne se contentent plus de sonder les périmètres externes : ils compromettent désormais des sessions authentifiées et détournent des API légitimes. C’est pourquoi de nombreuses entreprises de services financiers réorientent leurs investissements vers des solutions modernes de protection des applications et des API, plutôt que d’apporter des ajustements progressifs à leurs pare-feu d’applications web (WAF).
L’évolution du paysage des menaces
Le paysage des menaces visant les établissements de services financiers est désormais dominé par deux facteurs : l’IA et la persistance. Alors que les attaquants exploitent l’apprentissage automatique et les grands modèles de langage pour automatiser la reconnaissance et l’hameçonnage, les équipes de sécurité doivent riposter en s’appuyant sur l’analyse comportementale pilotée par l’IA et sur des contrôles dynamiques des politiques.
Les groupes liés à des États-nations ont démontré leur capacité à maintenir une présence durable dans les infrastructures critiques, tandis que les groupes criminels associent ingénierie sociale et exploitation des API. Le mode opératoire de Scattered Spider montre comment la compromission d’un service d’assistance, combinée à l’exploitation d’une API SSO, peut rapidement permettre des déplacements latéraux et l’exfiltration de données.
À cela s’ajoute la stratégie « collecter maintenant, déchiffrer plus tard » : les attaquants accumulent aujourd’hui des données chiffrées dans l’intention de les déchiffrer ultérieurement hors ligne, à mesure que les ordinateurs post-quantiques évoluent, augmentant ainsi la valeur potentielle à long terme que les pirates peuvent tirer de chaque violation de données.
Ce qu’offre réellement un WAAP moderne
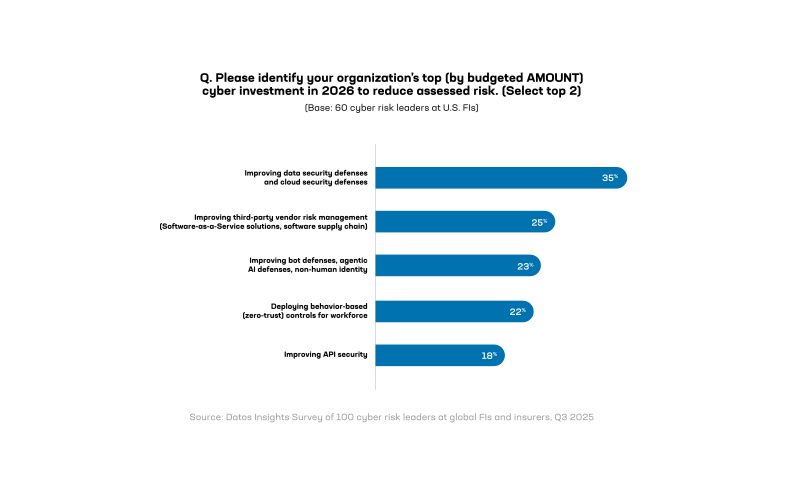
Web application and API protection (WAAP) est bien plus qu’un terme marketing. Cette approche réunit le WAF, la découverte des API et l’apprentissage des schémas, la gestion des bots, la protection contre les attaques par déni de service distribué (DDoS), la détection des anomalies à l’exécution et le renseignement sur les menaces au sein d’une même plateforme opérationnelle. Le rapport de Datos Insights met en avant les fonctionnalités les plus importantes pour les services financiers :
- Analyse comportementale basée sur l’IA, capable de détecter les sessions authentifiées anormales et de distinguer l’activité humaine de celle des agents autonomes
- Apprentissage continu des schémas d’API et application des règles à l’exécution afin de détecter les écarts et de prévenir les abus
- Des défenses à cible mouvante, telles que la rotation des points de terminaison et la randomisation des schémas, qui augmentent le coût pour l’attaquant
- Intégration de renseignements sur les menaces lisibles par machine et de correspondances avec les référentiels MITRE ATT&CK et D3FEND pour une atténuation automatisée
- Protections tenant compte des protocoles (gRPC, FAPI 2.0, OAuth/OIDC), afin que la sécurité s’intègre à la pile API plutôt que d’y être ajoutée après coup
Les signaux du marché sont clairs, et les fournisseurs investissent là où leurs clients en ont besoin : Datos prévoit que le marché des services WAAP passera d’environ 10 milliards de dollars en 2025 à 25 milliards de dollars d’ici 2033.
Une architecture et des indicateurs qui attestent des progrès
Les responsables de la sécurité doivent exiger des plateformes offrant des fonctionnalités de découverte et d’inventaire, une application automatisée des politiques et des résultats mesurables. Le rapport de Datos Insight met en avant deux indicateurs clés de performance (KPI) à prendre en compte : le délai moyen d’atténuation (la rapidité avec laquelle les attaques sont stoppées) et la couverture à l’exécution (le pourcentage du trafic de production protégé par la WAAP). Les fournisseurs doivent être en mesure de présenter ces indicateurs, ainsi que les taux de découverte et les performances en matière de faux positifs.
Les responsables de la sécurité des services financiers devront faire de la sécurité des API une priorité dans leurs budgets et feuilles de route pour 2026, tout en regroupant les outils ponctuels au sein d’une solution WAAP intégrée lorsque cela permet de réduire la complexité opérationnelle (et les coûts). Ils devront également privilégier le déploiement d’analyses comportementales basées sur l’IA et de mécanismes avancés de défense contre les bots afin de détecter les abus commis par des utilisateurs authentifiés. Il sera aussi essentiel d’appliquer des contrôles propres à chaque protocole pour assurer une protection adaptée aux exigences du secteur financier, et d’intégrer les détections MRTI et cartographiques afin d’automatiser les réponses. Enfin, veillez à suivre les indicateurs clés de performance de la solution WAAP et à les aligner sur les responsables des risques métier et les exigences de conformité.
Prochaines étapes
Si vous définissez vos priorités en matière de sécurité ou préparez une présentation budgétaire pour 2026, le rapport de Datos Insights d’octobre 2025, intitulé « Sécuriser les services financiers à l’ère du risque : protéger les environnements multicloud », constitue un document pratique que vous pouvez présenter à votre direction et à votre conseil d’administration.
Le rapport contient des graphiques et des tableaux utiles (notamment les six indicateurs clés de performance de la WAAP, le tableau A sur les tendances des attaques d’API et des recommandations relatives aux protocoles), un exemple technique de MRTI mettant en correspondance les CVE avec les mécanismes de défense, ainsi qu’une étude de cas sur la campagne Scattered Spider, qui présente une chronologie que les équipes de défense peuvent utiliser pour tester leur propre posture de sécurité.
Téléchargez le rapport complet ici.
Si vous êtes prêt à vous lancer, planifiez une réunion d’information avec un représentant de F5 afin d’appliquer les conclusions à votre environnement et de hiérarchiser les fonctionnalités WAAP qui réduiront les risques pour votre entreprise.
À propos de l’auteur

Articles de blog associés

IA et cybersécurité
Découvrez comment l’IA et la cybersécurité fonctionnent de concert. Découvrez comment l’IA et le machine learning (ML) permettent à votre entreprise de rester sécurisée, efficace et prête à innover avec F5.

Suivre le rythme de l’innovation de pointe ne suffit pas à faire avancer l’entreprise : se préparer à la réglementation de l’IA
À mesure que la réglementation de l’IA évolue, réfléchissez aux mesures de protection que vous pouvez mettre en place dès maintenant.

Les contrôleurs de mise à disposition d’applications reviennent au cœur des priorités stratégiques
L’IA rebat les cartes de la livraison d’applications. Nirav Shah de F5 revient sur la nouvelle étude de Gartner® consacrée aux ADC et explique ce qu’elle implique pour les décisions des entreprises en matière d’infrastructure.

Ce que nos clients nous disent sur l’IA, le multicloud hybride et la sécurité des applications
Le nouveau vice-président senior du marketing produit de F5 explique les pressions liées à l’IA auxquelles sont confrontés les dirigeants d’entreprise et ce dont ils ont besoin pour renforcer leur organisation.

Cinq niveaux de cyberrésilience antifragile transforment les pratiques en résultats
Découvrez comment cinq niveaux de résilience antifragile transforment les perturbations en comportements adaptatifs qui limitent les défaillances et renforcent l’architecture multicloud hybride.

Optimiser les pipelines d’IA en éliminant les goulets d’étranglement dans les charges de travail modernes
À mesure que les charges de travail d’IA montent en puissance, les entreprises constatent des ralentissements provenant du pipeline de données en amont qui alimente le modèle d’IA. Voici comment F5 BIG-IP peut les aider.