Au cours de l’année écoulée, nous avons beaucoup appris sur l’IA générative. Nous avons notamment vu les bonnes pratiques en matière de modèles de déploiement se concrétiser, les usines d’IA devenir une nouvelle composante essentielle des centres de données, et les préoccupations liées à la mise à disposition et à la sécurité des modèles et applications d’IA passer au premier plan.
S’il est vrai que les applications d’IA sont les « plus modernes des applications modernes » et qu’elles dépendent fortement des API, il est également vrai que les applications d’IA présentent des défis spécifiques en matière de sécurité, de surveillance et de déploiement.
L’un des principaux défis tient à la nature non déterministe des applications d’IA. En d’autres termes, les données entrantes et les réponses sortantes varient considérablement et évoluent au fil du temps. Les applications d’IA peuvent également extraire des données de sources structurées et non structurées, réparties sur plusieurs emplacements. Il n’est donc pas surprenant que, lorsque nous avons étudié le marché, nous ayons constaté une grande diversité de projets de déploiement de l’IA dans le cloud public, sur site et dans des environnements hybrides.
Le problème que posent des entrées et sorties non structurées et imprévisibles réside dans la difficulté à déterminer si une requête ou une réponse contient des informations sensibles ou erronées. Bien que les solutions de sécurité des API et les pare-feu d’applications web soient souvent utilisés précisément à cette fin, ils traitent des contenus déterministes. Autrement dit, le format et le contenu des requêtes et des réponses sont connus, ce qui facilite la détection des contenus malveillants ou sensibles. Avec l’IA, même si les mêmes mécanismes que ceux des API et des applications web sont utilisés, le contenu est extrêmement variable, ce qui complique l’élaboration de règles permettant d’analyser ou de nettoyer les requêtes et les réponses.
Ce défi en implique un autre : le trafic lié à l’IA doit être surveillé dans les deux sens. Cela est d’autant plus vrai qu’un pourcentage important d’organisations prévoit d’utiliser l’IA en tant que service, par exemple ChatGPT, Azure, Google ou Hugging Face.
La sécurité nécessaire pour protéger les modèles d’IA
C’est pourquoi les solutions existantes de sécurité des API et des applications ne suffisent pas à protéger les modèles et les applications d’IA. La sécurité de l’IA vient compléter ces services existants en apportant les fonctionnalités supplémentaires et spécifiques nécessaires pour protéger les entreprises et leurs clients, notamment contre l’injection de prompts, la manipulation des modèles, les hallucinations et les attaques alimentées par l’IA.
Pour gérer et sécuriser les modèles et applications d’IA, les services de mise à disposition et de sécurité des applications doivent :
- Observer et consigner toutes les requêtes, les réponses et les actions administratives afin de répondre aux exigences légales et de conformité.
- Protéger les organisations et les utilisateurs en examinant les requêtes et les réponses malveillantes, sensibles ou inexactes, et en prenant les mesures nécessaires.
- Accélérez les performances grâce à des politiques et des contrôles d’orientation du trafic, notamment pour prévenir les attaques volumétriques.
Pourquoi F5 AI Gateway ?
Depuis plus de 20 ans, F5 relève les défis de mise à disposition et de sécurité liés à l’évolution des architectures applicatives. L’IA introduit une nouvelle architecture applicative qui, comme les précédentes, nécessite une évolution complémentaire de la mise à disposition et de la sécurité des applications. F5 AI Gateway protège, accélère et surveille les applications basées sur l’IA, et constitue pour F5 une évolution naturelle de la mise à disposition et de la sécurité des applications.
Cette évolution prend en compte la réalité hybride et multicloud des environnements informatiques actuels. F5 AI Gateway peut ainsi être déployé de manière autonome ou intégré aux logiciels, équipements ou services F5 existants.
Dans un premier temps, F5 AI Gateway vise principalement à répondre aux besoins essentiels en matière de mise à disposition et aux éléments de l’OWASP LLM Top Ten liés aux enjeux de sécurité en temps réel. D’autres fonctionnalités viendront s’y ajouter à l’avenir.
Des fonctionnalités supplémentaires, telles que la collecte d’un large éventail de métriques via OpenTelemetry, la prise en compte rigoureuse des exigences relatives aux journaux d’audit, la mise en cache sémantique, la limitation du débit et le routage des modèles en fonction du contenu, permettent de répondre aux trois impératifs de mise à disposition et de sécurité de l’IA : observer, protéger et accélérer.
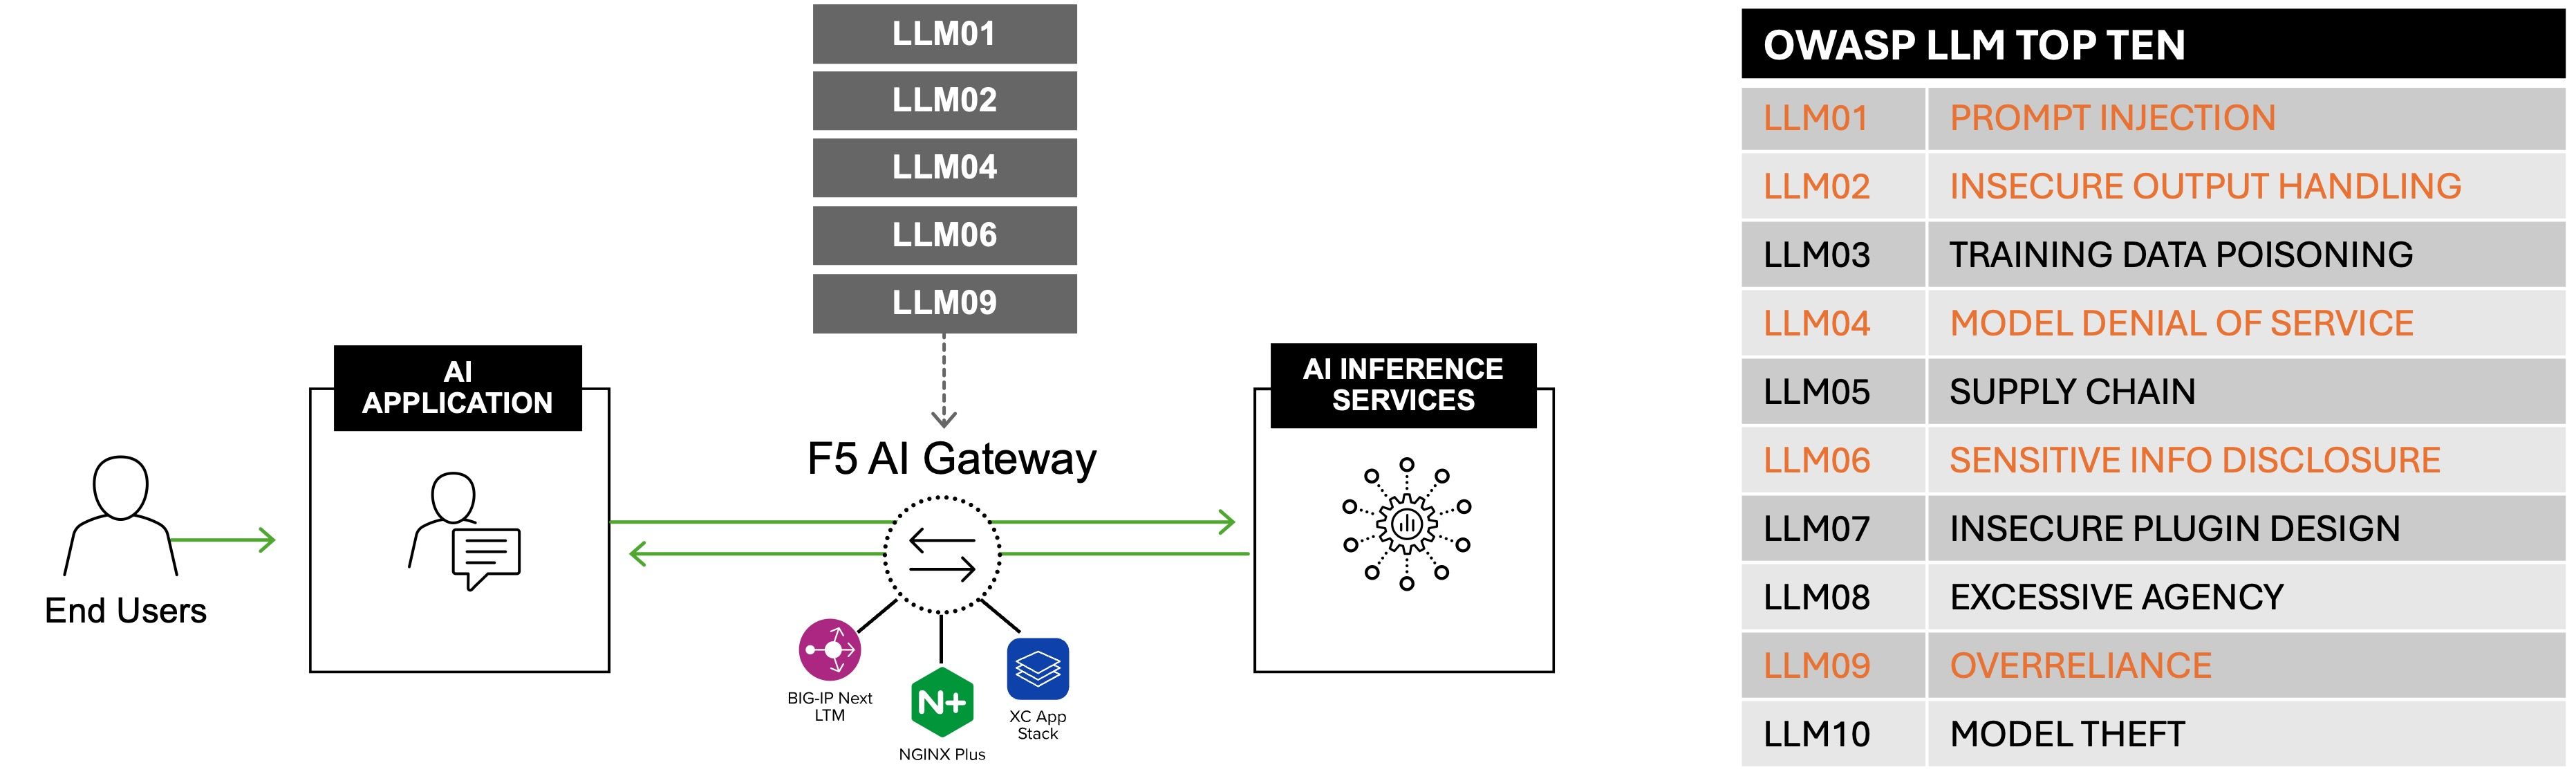
Conscient que l’IA évolue rapidement et que chaque entreprise est unique, F5 AI Gateway permet également aux organisations de s’adapter à des exigences spécifiques et nouvelles grâce à un écosystème de plug-ins pris en charge par un kit de développement logiciel (SDK) pour Python, Rust et Go.
Sécuriser toutes les applications et API, où qu’elles se trouvent
F5 s’engage à assurer la mise à disposition et la sécurité de chaque application et API, où qu’elles se trouvent. À mesure que les applications évoluent, nous faisons évoluer notre portefeuille afin de relever des défis inédits et spécifiques. Pour les applications d’IA, F5 AI Gateway fournit aux entreprises tout ce dont elles ont besoin pour les mettre à disposition et les sécuriser, où qu’elles se trouvent.
Pour en savoir plus sur F5 AI Gateway, cliquez ici ou contactez votre responsable de compte F5 ou votre partenaire technologique F5.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.