Il y a deux mois, lors d’AppWorld, F5 a annoncé en avant-première BIG-IP v21.1, une version axée sur le renforcement de la préparation à la cryptographie post-quantique (PQC), la modernisation de BIG-IP TMOS et l’ajout de nouvelles fonctionnalités pour protéger les charges de travail d’IA et les technologies émergentes.
Aujourd’hui, cette présentation devient réalité avec la disponibilité générale de BIG-IP v21.1, qui regorge des fonctionnalités que vous, nos clients et partenaires, réclamiez. Vous trouverez ci-dessous un résumé des principales nouvelles fonctionnalités désormais proposées avec BIG-IP v21.1, ainsi que des informations et ressources utiles concernant cette version. Découvrons donc les nouveautés de BIG-IP v21.1.
Préparation à la cryptographie post-quantique (PQC)
Selon la personne à qui vous posez la question, le « Q-Day » est soit imminent, soit encore à plusieurs années de nous. Quoi qu’il en soit, la menace du « collecter maintenant, déchiffrer plus tard » — qui consiste à stocker aujourd’hui des données chiffrées dans l’intention de les déchiffrer lorsque les ordinateurs quantiques en seront capables — rend dès aujourd’hui indispensable le recours à la cryptographie post-quantique (PQC).
BIG-IP a franchi ses premières étapes vers la préparation à la PQC dans la version 17.5.0, avec la prise en charge de l’échange de clés hybride X25519_ML-KEM-768 dans TLS 1.3. Mais ce n’était qu’un début. À chaque nouvelle version, BIG-IP continue d’étendre ses capacités en matière de PQC, et BIG-IP v21.1 apporte deux mises à jour majeures :
Prise en charge de chiffrements PQC supplémentaires conformes aux normes du NIST : Alors que les ordinateurs quantiques se rapprochent d’une viabilité à grande échelle, les algorithmes cryptographiques actuels tels que RSA et ECC risquent de devenir obsolètes. Face à ce constat, le National Institute of Standards and Technology (NIST) des États-Unis a mené une initiative mondiale visant à normaliser des algorithmes PQC capables de résister aux attaques quantiques. Le résultat ? Les groupes de chiffrement SecP+ML-KEM, conformes aux normes FIPS 203, ont été retenus pour leur capacité à fournir une cryptographie hybride. Ces chiffrements associent des méthodes cryptographiques traditionnelles (SecP) à des algorithmes résistants aux attaques quantiques (ML-KEM), contribuant ainsi à garantir la sécurité aujourd’hui comme à l’avenir.
Pour les clients tenus de respecter les directives du NIST et les normes FIPS, notamment ceux des administrations publiques et d’autres secteurs réglementés, l’adoption de SecP + ML-KEM est essentielle pour sécuriser leur infrastructure. Afin de répondre à ces exigences, BIG-IP prendra en charge deux nouveaux groupes de chiffrement PQC conformes aux directives du NIST dans la version 21.1 :
- SecP256r1ML-KEM-768
- SecP384r1ML-KEM-1024
Ces algorithmes seront pris en charge dès la sortie pour les connexions côté client comme côté serveur, tout en permettant également les cas d’utilisation du proxy SSL direct. (Vous trouverez plus d’informations sur les améliorations apportées à la cryptographie post-quantique dans BIG-IP v21.1s dans cet article de blog de Rachael Shah, chez F5.)
Tunnel VPN TLS/SSL résistant aux attaques quantiques :Les tunnels VPN ont fait leur apparition à la fin des années 1990 afin de sécuriser la transmission de données sur des réseaux publics ou privés en créant un tunnel chiffré entre un client et un serveur. Pendant près de trois décennies, ils ont permis d’éviter que des informations sensibles ne tombent entre de mauvaises mains. Toutefois, l’essor de l’informatique quantique donnera aux acteurs malveillants la puissance de calcul nécessaire pour casser les méthodes de chiffrement traditionnelles et accéder à ces données.
Pour contrer cette menace, F5 BIG-IP Zero Trust Access (anciennement BIG_IP APM) v21.1 introduira la création de tunnels VPN TLS/SSL résistants aux attaques quantiques, avec prise en charge de la suite cryptographique X25519 + ML-KEM-768. Comme indiqué précédemment, cette fonctionnalité prendra en charge les connexions de bout en bout côté client et côté serveur, offrant ainsi une protection complète aux tunnels VPN modernes tout en assurant la conformité aux directives du NIST et à la norme FIPS 203. Pour les organisations qui préfèrent utiliser des VPN IPSec plutôt que des VPN TLS/SSL, BIG-IP Zero Trust Access devrait prochainement proposer une prise en charge similaire des tunnels IPSec résistants aux attaques quantiques.
Améliorations de la distribution, de la sécurité et de l’accès aux charges de travail d’IA
Fondamentalement, les exigences des charges de travail d’IA sont très similaires à celles des autres applications : elles doivent être rapides, disponibles et, surtout, sécurisées. Mais à mesure que ces charges de travail gagnent en ampleur et en sophistication, l’infrastructure qui les prend en charge, notamment les contrôleurs de mise à disposition d’applications (ADC), doit elle aussi évoluer pour répondre à de nouvelles exigences. BIG-IP v21.0 a franchi une première étape importante en proposant un ensemble initial de fonctionnalités prenant en charge le protocole Model Context Protocol (MCP). Aujourd’hui, avec BIG-IP v21.1, nous poursuivons sur cette lancée en ajoutant de nouvelles fonctionnalités MCP, en introduisant des fonctionnalités expérimentales pour le protocole Agent2Agent (A2A) et en permettant aux systèmes d’IA agentique d’accéder rapidement et en toute sécurité aux ressources :
Capacités étendues de sécurisation et de distribution pour le protocole Model Context Protocol : Alors que les applications d’IA s’appuient de plus en plus sur MCP pour permettre aux agents d’interagir avec les applications de manière rapide et standardisée, il est essentiel de garantir des flux de trafic cohérents et sécurisés. BIG-IP v21.1 apporte deux améliorations majeures au trafic MCP :
- Protection du protocole MCP avec F5 BIG-IP Advanced WAF : les applications d’IA qui utilisent le trafic MCP sont souvent vulnérables à de nouveaux types d’attaques, tels que l’empoisonnement d’outils, l’exposition de secrets, les attaques par injection et d’autres menaces décrites dans le Top 10 OWASP pour MCP. BIG-IP v21.1 ajoute l’inspection du protocole MCP avec WAF, permettant de détecter et d’atténuer ces menaces de manière proactive afin de sécuriser le trafic d’IA sans incidence sur les performances ni la latence.
- Persistance de session MCP avec F5 BIG-IP Local Traffic Manager (LTM) : les workflows MCP nécessitent souvent que les requêtes soient systématiquement acheminées vers le même serveur afin de garantir un traitement correct, ce qui n’était pas possible auparavant. Avec BIG-IP v21.1, nous introduisons la persistance de session pour MCP, dont le fonctionnement est à bien des égards similaire à celui de la persistance par cookie. Concrètement, lorsqu’un serveur MCP attribue un identifiant de session à un client, le trafic ultérieur contenant cet identifiant de session est acheminé vers le même membre du pool, ce qui contribue à garantir une connexion plus fluide et plus fiable.
Connectivité Agent2Agent optimisée : Ce n’est un secret pour personne : les agents d’IA sont de plus en plus utilisés pour accroître la productivité en automatisant des tâches et en prenant des décisions avec une intervention humaine minimale. Sans surprise, à mesure que leur adoption progresse, les agents ne se contentent plus seulement de communiquer avec des applications et des sources de données ; ils collaborent avec d’autres agents pour déléguer des tâches, partager du contexte et exécuter des workflows de bout en bout. Le défi réside dans le fait que l’écosystème actuel des agents est fragmenté entre différents fournisseurs et frameworks, ce qui complique l’interopérabilité. Pour y remédier, Google a lancé le protocole Agent2Agent (A2A) [AC2] (#_msocom_2) [TA3] (#_msocom_3), qui offre aux agents un moyen standardisé de communiquer et de se coordonner entre eux.
Avec BIG-IP v21.1, vous pouvez désormais équilibrer nativement la charge du trafic du protocole A2A afin d’optimiser la connectivité entre les agents, tout en renforçant la gouvernance grâce à la journalisation et à la visibilité basées sur les iRules. Il est important de noter que cette fonctionnalité est proposée à titre expérimental dans BIG-IP v21.1 : elle n’est donc pas encore entièrement prise en charge et est destinée uniquement à des fins d’évaluation et de test (et non à une utilisation en production). Dans les prochaines versions, le protocole sera entièrement pris en charge et de nouvelles fonctionnalités de gestion et de sécurisation du trafic A2A seront ajoutées.
Accès fluide et sécurisé pour les agents d’IA : Les systèmes d’IA agentique, composés d’agents autonomes fonctionnant en temps réel, nécessitent un accès dynamique et fluide aux ressources back-end telles que les bases de données, les services cloud et les systèmes internes. Cependant, les méthodes traditionnelles de gestion des identifiants et d’authentification des nouveaux agents peuvent être fastidieuses, obligeant souvent les développeurs à faire appel aux administrateurs de l’équipe chargée des accès pour autoriser et configurer manuellement de nouveaux clients, ce qui n’est pas toujours efficace en termes de temps. C’est précisément là qu’intervient la nouvelle fonctionnalité Dynamic Client Registration (DCR) de BIG-IP Zero Trust Access dans BIG-IP v21.1.
Grâce à la DCR, les systèmes d’IA agentique (ou toute autre application) peuvent s’enregistrer facilement et en toute sécurité auprès de BIG-IP Zero Trust Access, qui fait office de serveur d’autorisation central, lors de la création de nouvelles tâches ou de nouveaux agents. Au lieu d’attendre une configuration manuelle, un agent peut envoyer une requête API au point de terminaison DCR de BIG-IP Zero Trust Access, en fournissant des informations de base telles que son nom et les autorisations d’accès requises. BIG-IP Zero Trust Access valide automatiquement la requête, enregistre l’agent et lui délivre instantanément des identifiants sécurisés, ce qui raccourcit et simplifie considérablement le processus. Vous trouverez ci-dessous une représentation visuelle de ce processus.
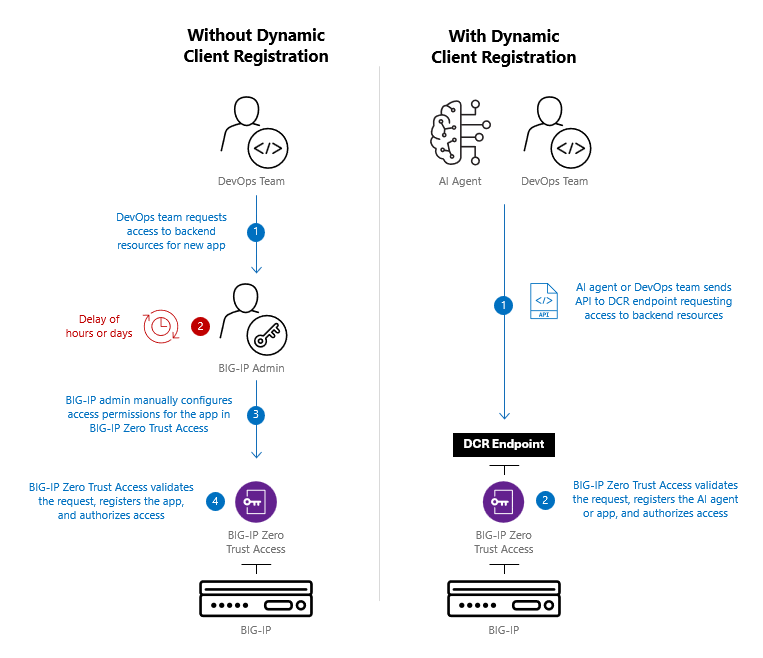
Comme indiqué précédemment, le point de terminaison DCR peut être utilisé pour enregistrer et approuver tout type d’application, et pas seulement les systèmes d’IA, afin de sécuriser l’accès aux ressources. Les équipes DevOps peuvent utiliser leurs pipelines CI/CD existants pour envoyer automatiquement une demande d’accès au point de terminaison DCR, ce qui contribue à réduire les délais de déploiement des applications et la charge de travail quotidienne des administrateurs BIG-IP. (Pour en savoir plus sur BIG-IP Zero Trust Access, consultez cet article de blog de Jay Kelley.)
Protection moderne des API et des protocoles
À mesure que les applications évoluent, les protocoles et les API sur lesquels elles reposent évoluent également, offrant de meilleures performances, une plus grande évolutivité et davantage de flexibilité. Toutefois, ces avancées s’accompagnent aussi de nouveaux défis, car les attaquants cherchent désormais à exploiter les faiblesses et les vulnérabilités de ces technologies émergentes. Pour aider nos clients à garder une longueur d’avance dans ce cycle incessant, F5 BIG-IP Advanced WAF ajoute une protection pour le trafic utilisant le protocole HTTP/3 ainsi que pour les API définies selon la spécification OpenAPI 3.1 dans BIG-IP v21.1. Examinons cela de plus près :
Sécurité avancée pour le trafic utilisant le protocole HTTP/3 : Depuis son lancement en 2022, l’adoption de HTTP/3 s’accélère rapidement. Aujourd’hui, environ 38 % des sites web utilisent ce protocole. Bien que HTTP/2 reste dominant, les performances, la fiabilité et l’efficacité supérieures de HTTP/3 devraient largement lui permettre de dépasser HTTP/2 dans les années à venir. À mesure que les entreprises migrent progressivement vers HTTP/3, la nécessité de protéger ce trafic contre les menaces web ne diminue pas, ce qui souligne l’importance constante d’une protection WAF robuste.
À partir de BIG-IP v21.1, BIG-IP Advanced WAF protège le trafic quelle que soit la variante du protocole HTTP utilisée. Les politiques WAF peuvent désormais inspecter le trafic HTTP/3 avec le même niveau de précision et de sécurité que le trafic HTTP/2 ou HTTP/1.1, en détectant et en bloquant des attaques sophistiquées telles que les scripts intersites (XSS) ou les injections SQL. Dans BIG-IP v21.1, cette prise en charge s’applique initialement uniquement au trafic côté client. Toutefois, la protection côté serveur devrait rapidement être ajoutée dans les versions ultérieures.
Protection WAF pour les API basées sur les spécifications OpenAPI 3.1 :Les API constituent l’épine dorsale des applications modernes, en assurant une connectivité et une compatibilité fluides entre les systèmes. Il est donc essentiel de les sécuriser. La norme OpenAPI joue un rôle essentiel dans cet écosystème en fournissant un cadre structuré pour définir et documenter les API, garantissant ainsi la cohérence et l’interopérabilité entre les différentes plateformes. La spécification OpenAPI peut être considérée comme un ensemble de règles définissant précisément le fonctionnement d’une API : les points de terminaison qu’elle expose, les données qu’elle attend et la manière dont elle doit se comporter. BIG-IP Advanced WAF s’appuie sur ces règles pour protéger vos API en détectant tout comportement inhabituel et en appliquant des politiques de sécurité strictes fondées sur la conception de vos API.
Avec la version 21.1, BIG-IP Advanced WAF protège désormais les API conformément à la spécification OpenAPI 3.1. Il identifie les points de terminaison, les méthodes, les paramètres, les types de données et les exigences de sécurité autorisés définis dans la spécification OpenAPI 3.1, puis bloque toute requête qui ne respecte pas ces règles. Cela permet de bloquer les requêtes mal formées, l’utilisation abusive de points de terminaison non documentés et les attaques courantes visant les API avant qu’elles n’atteignent votre application, afin que seul le trafic API attendu et correctement structuré soit autorisé. Les versions antérieures de la spécification OpenAPI, notamment les versions 2.0 et 3.0, continueront bien entendu d’être prises en charge et protégées.
Modernisation du logiciel BIG-IP TMOS
Lorsque F5 a abandonné BIG-IP Next l’année dernière, nous nous sommes engagés à moderniser notre logiciel BIG-IP TMOS en y intégrant de nombreuses améliorations initialement prévues pour BIG-IP Next. La version BIG-IP v21.0 a constitué la première étape vers cet objectif, en apportant des avancées majeures en matière d’évolutivité et de performances du plan de contrôle. Avec la version v21.1, nous poursuivons cette démarche de modernisation avec deux nouvelles mises à jour :
Présentation de la nouvelle API déclarative BIG-IP : BIG-IP prend depuis longtemps en charge l’automatisation déclarative grâce à Application Services 3 Extension (AS3), ce qui permet aux équipes de simplifier et d’accélérer les modifications de configuration des applications. Si AS3 a révolutionné l’automatisation de BIG-IP et continue de répondre efficacement aux besoins de la plupart des déploiements, les environnements modernes évoluent à un rythme extraordinaire. La demande croissante de modifications de configuration quasi instantanées à une échelle sans précédent a mis en évidence la nécessité d’une nouvelle API de nouvelle génération.
J’ai le plaisir de vous annoncer que BIG-IP v21.1 intégrera la nouvelle API déclarative de BIG-IP, même si celle-ci sera initialement proposée en version Alpha. Contrairement à AS3, l’API sera entièrement intégrée au code source de BIG-IP, ce qui éliminera la nécessité d’une gestion distincte du cycle de vie. Elle adoptera également un modèle par application plus évolutif, en remplacement du modèle par locataire d’AS3. Il sera ainsi possible de décomposer les configurations AS3 volumineuses et complexes en modules plus petits et réutilisables, plus simples à gérer et contribuant à réduire les risques. De plus, la nouvelle API offrira une couverture d’automatisation bien plus étendue qu’AS3, ce qui vous permettra d’automatiser la plupart des workflows et des cas d’usage de BIG-IP. Elle sera également rapide : grâce à des améliorations significatives des performances, les configurations pourront être déployées quasiment en temps réel, adaptant ainsi BIG-IP aux conditions d’exploitation des applications modernes. Nous vous en dirons davantage sur l’API déclarative de BIG-IP dans les mois à venir. Restez à l’écoute.
Améliorations continues du plan de contrôle : Nous avons commencé à moderniser le plan de contrôle de BIG-IP dans la version 21.0 (plus d’informations disponibles ici), et cette démarche se poursuivra dans la version 21.1 ainsi que dans les versions ultérieures. Cette dernière mise à jour apporte des améliorations significatives dans trois domaines clés — MCPd, iControl REST et le démon BigD — afin d’accroître la fiabilité et les performances du plan de contrôle, tout en optimisant l’utilisation des ressources.
L’API iControl REST traitera les requêtes plus rapidement, réduisant ainsi jusqu’à 10 % les délais de configuration de bout en bout. Son efficacité accrue diminue la consommation de processeur et de mémoire, libérant ainsi des ressources pour d’autres fonctions essentielles du plan de contrôle. MCPd, le processus central chargé de gérer les configurations BIG-IP, a été amélioré afin d’offrir une plus grande résilience lorsque la mémoire disponible est faible et d’accélérer le démarrage du système ainsi que le chargement des configurations. Enfin, BigD, le démon de surveillance de l’état des applications de BIG-IP, utilise désormais le multithreading afin d’améliorer l’évolutivité de la surveillance et de réduire sa consommation globale de ressources.
La mise à niveau du plan de contrôle reste l’une de nos principales priorités. Attendez-vous donc à de nouvelles améliorations dans BIG-IP v22.x et les versions ultérieures.
Et ce n’est pas tout…
Les améliorations présentées dans cet article ne sont véritablement que la partie émergée de l’iceberg en ce qui concerne les nouvelles fonctionnalités prévues pour BIG-IP v21.1. Outre tout ce qui est décrit ici, vous pouvez vous attendre à l’automatisation des certificats ACMEv2, à la création native de tunnels VPN IPSec, au routage de sortie basé sur des politiques, à l’authentification multifacteur pour le plan de gestion de BIG-IP, et à bien plus encore.
Pour conclure, si vous prévoyez de passer à BIG-IP v21.1, voici quelques points essentiels à retenir concernant cette version, ainsi que plusieurs ressources utiles :
- Plateformes prises en charge : BIG-IP v21.1 (ainsi que les futures versions logicielles) ne fonctionnera pas sur les anciennes plateformes matérielles telles qu’iSeries et VIPRION. Si vous utilisez actuellement l’un de ces systèmes et souhaitez passer à la version v21.1, vous devrez soit migrer vers les plateformes matérielles F5 de génération actuelle — rSeries ou VELOS — soit passer à BIG-IP Virtual Edition. Pour obtenir la liste complète des plateformes prises en charge et des combinaisons de matériels et de logiciels, consultez la matrice de compatibilité matérielle/logicielle de F5.
- Mise à jour du cycle de vie des logiciels : Dans le cadre des efforts continus de F5 visant à améliorer la qualité des logiciels et à sécuriser les environnements de ses clients, à compter de BIG-IP v21.1, toutes les nouvelles versions logicielles à stabilité à long terme (vX.1) adopteront un cycle de vie de trois ans. Cette évolution réduira le nombre de versions logicielles prises en charge simultanément, ce qui permettra à F5 de consacrer davantage de ressources d’ingénierie et d’assistance aux versions actuelles et futures. Il en résultera une innovation accélérée, des correctifs plus rapides, une meilleure réactivité face aux enjeux de sécurité et une qualité logicielle globale accrue. Pour consulter les dernières informations sur le cycle de vie des logiciels BIG-IP, veuillez vous reporter à la Politique de support logiciel BIG-IP.
- Compatibilité avec BIG-IQ : Pour les utilisateurs de BIG-IQ souhaitant commencer à utiliser BIG-IP v21.1, F5 publiera prochainement BIG-IQ v8.4.2, qui sera interopérable avec BIG-IP v21.1.
Pour en savoir plus, veuillez consulter les notes de version et vous inscrire à notre webinaire du 28 mai. Vous pouvez également télécharger F5 BIG-IP v21.1 ici.
À propos de l’auteur

Articles de blog associés

F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.

La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]