
Les crises qui se déroulent en Ukraine ont révélé de nouvelles facettes des conflits entre États, dont les répercussions dépassent largement la région géographique directement concernée. En tant qu’entreprise internationale, nous éprouvons une profonde compassion pour toutes les personnes blessées, déplacées ou autrement affectées par les attaques en cours, notamment de nombreux membres de la grande famille F5. Sans négliger les aspects profondément réels et humains du conflit russo-ukrainien, nous avons également reçu des demandes de clients souhaitant obtenir des conseils sur les types de cyberattaques susceptibles de se multiplier dans les jours à venir au vu des événements récents. L’article ci-dessous vise donc à répondre à ces questions de manière directe, respectueuse et pragmatique.
Le rôle des cyberattaques dans les conflits entre États a fait émerger de nouvelles préoccupations en matière de cybersécurité, à une échelle différente de celle à laquelle de nombreuses organisations étaient traditionnellement confrontées, soulignant davantage l’importance de se prémunir contre les attaques sophistiquées grâce à une stratégie proactive de cybersécurité.
Avec l’évolution d’Internet, les activités des entreprises à l’échelle mondiale ont profondément changé. La transformation numérique progresse de manière exponentielle, favorisant à la fois les avancées technologiques et la sophistication des cyberattaques. Parallèlement, les organisations actuelles doivent toujours faire face à des attaquants traditionnels motivés par l’appât du gain, mais aussi à des États-nations et à des acteurs militants poursuivant des objectifs plus larges. Bien entendu, à mesure que les cyberattaques gagnent en sophistication, les dispositifs de protection correspondants doivent eux aussi évoluer régulièrement. Dans l’économie actuelle, vous êtes bien plus susceptible de rencontrer des acteurs étatiques qui développent des exploits ciblant des vulnérabilités connues (et inconnues).
Dans la pratique, cela conduit les acteurs étatiques à développer en permanence des exploits ciblant l’infrastructure Internet (et les services critiques) d’autres pays. Si les conflits géopolitiques entre États sont les scénarios qui viennent le plus immédiatement à l’esprit, bon nombre de ces mêmes principes doivent désormais être largement appliqués aux pratiques traditionnelles de sécurité des entreprises, d’autant que les États s’attaquent souvent à la fois aux ressources Internet gouvernementales et à celles du secteur privé dans le but de provoquer une déstabilisation. Par conséquent, les cyberattaques ciblées constituent une menace importante tant pour l’intégrité des nations que pour les acteurs qui cherchent à mener des activités commerciales connexes avec une zone géographique ciblée ou au sein de celle-ci. La cybersécurité proactive et continue est ainsi devenue une nécessité accrue pour tous les types d’organisations.
Cyberattaques ciblées
De manière générale, les acteurs malveillants soutenus par des États lancent des cyberattaques ciblées afin d’affaiblir considérablement les infrastructures d’autres États et de perturber le fonctionnement de leurs systèmes Internet, ce qui peut à son tour affecter leurs infrastructures financières et militaires. La figure 1 illustre un exemple d’attaque ciblée (dans ce cas, une attaque par hameçonnage) en cours.
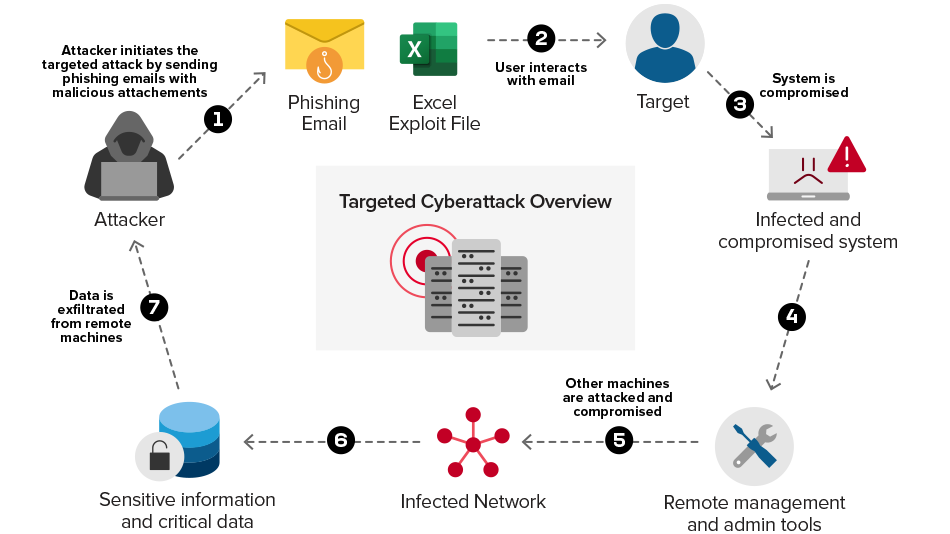
Figure 1 : attaque de phishing ciblée en action
Les cyberattaques ciblées sont menées à l’aide de codes malveillants conçus pour opérer furtivement. Parmi ces codes malveillants figurent notamment les exploits (qui tirent parti de vulnérabilités), les rootkits (qui altèrent le noyau et le mode utilisateur afin d’effectuer des opérations non autorisées), les outils d’administration à distance (qui permettent de gérer les systèmes compromis), les wipers (qui détruisent les secteurs d’amorçage maîtres des systèmes), les rançongiciels (qui chiffrent les données sensibles et exigent une rançon), ainsi que bien d’autres. Bien que ces tactiques soient généralement qualifiées de cyberattaques, chacune d’elles peut être considérée comme une « arme numérique ».
Des attaquants étatiques ciblent les infrastructures : l’essor des armes numériques
Lors de conflits entre États-nations, les adversaires mènent une grande variété d’attaques, les menaces numériques venant s’ajouter aux menaces physiques traditionnelles. Les États-nations d’aujourd’hui maîtrisent parfaitement la conduite de multiples types de cyberattaques, dont voici quelques exemples marquants :
- Le lancement d’attaques par déni de service distribué (DoS) depuis différentes zones géographiques sur Internet afin de mettre hors service des infrastructures critiques et des portails de communication constitue une stratégie opérationnelle mûrement réfléchie lors de conflits entre États-nations. Par exemple, les adversaires peuvent chercher à perturber les sites web militaires utilisés pour gérer les affaires internes afin d’entraver les communications officielles. Les portails web des établissements financiers sont également souvent pris pour cible afin de perturber les opérations bancaires et financières.
- Déclenchement d’attaques visant à détruire des données par la diffusion de code malveillant avancé au moyen d’attaques par téléchargement furtif. Le code malveillant est soit hébergé sur des portails web compromis, soit joint à des e-mails d’hameçonnage ciblés. Grâce à des techniques d’ingénierie sociale, les utilisateurs visés sont incités à interagir avec le portail web ou l’e-mail d’hameçonnage afin d’installer le code malveillant sur les systèmes ciblés. Une fois installé, ce code peut effacer l’intégralité des systèmes en supprimant les données et en les rendant inutilisables.
- Le vol de propriété intellectuelle (PI) en période de conflit constitue également l’un des principaux objectifs des acteurs malveillants soutenus par des États. Le raisonnement est généralement le suivant : si l’infrastructure d’un État est déjà compromise, il peut être possible de dérober des éléments de propriété intellectuelle susceptibles d’être utilisés ultérieurement à diverses fins.
Dans le même ordre d’idées, voici un bref aperçu des principales cyberattaques susceptibles d’être utilisées comme « armes numériques » dans les conflits entre États :
| Type de cyberattaque | Nom du code malveillant (« arme numérique ») | Caractéristiques |
|---|---|---|
| Déni de service distribué (DDoS) | Botnet inconnu | Déni de service : atteinte à la disponibilité d’infrastructures critiques telles que les portails web d’institutions financières, de l’armée, etc. |
| Diffusion de logiciels malveillants | Whisper Gate | Destruction des données et mise hors service des systèmes : corruption du secteur d’amorçage principal (MBR) des systèmes compromis et chiffrement des fichiers sensibles |
| Diffusion de logiciels malveillants | Hermetic Wiper | Destruction des données et mise hors service des systèmes : corruption et effacement des fichiers sensibles sur les systèmes compromis |
Tableau 1 : Codes malveillants susceptibles d’être utilisés dans des cyberattaques lancées lors de conflits entre États-nations
En utilisant les armes numériques énumérées ci-dessus, les acteurs étatiques peuvent lancer un vaste éventail d’attaques afin de porter gravement atteinte aux infrastructures détenues par les gouvernements et les organisations. Cela s’inscrit généralement dans une stratégie plus large visant à entraver la capacité de l’État-nation à communiquer librement et à perturber en temps réel les systèmes financiers et militaires en compromettant l’intégrité, la disponibilité et la confidentialité des systèmes actifs de l’infrastructure.
Là encore, même si cela peut sembler concerner avant tout les États-nations en conflit, le risque devient plus large lorsque les outils et les failles exploités dans ces attaques se retrouvent dans l’écosystème global des menaces. (Le logiciel malveillant NotPetya de 2017 en est un exemple historique.)
Sécuriser les infrastructures critiques
La cybersécurité proactive s’est imposée comme une approche incontournable. Si les pouvoirs publics sont généralement chargés de veiller à ce que les infrastructures critiques (notamment les portails web militaires, les sites web des établissements financiers et les infrastructures SCADA) soient surveillées en permanence et protégées contre les cyberattaques, la frontière entre la sécurité du secteur public et celle du secteur privé est devenue beaucoup plus subtile. Dans une perspective globale, il est essentiel de sécuriser l’infrastructure réseau et les applications déployées afin de contrer les attaques réseau, telles que les attaques DDoS et la diffusion de code malveillant sur le réseau, et ainsi de préserver l’intégrité des ressources de l’infrastructure sans compromettre leur disponibilité. Il est également primordial de protéger les applications critiques contre les attaques HTTP. L’enjeu principal consiste à garantir que les communications sur Internet ne soient pas interrompues. Pour ce faire, les organisations doivent veiller à intégrer à leur infrastructure des mécanismes de sécurité permettant de lutter contre les cyberattaques.
Les premières étapes vers une cybersécurité proactive
L’accélération de la transformation numérique a conduit les gouvernements et les organisations à adopter des applications modernes afin d’améliorer leur efficacité opérationnelle. Toutefois, ces applications doivent être protégées contre les cyberattaques avancées, qu’elles soient ciblées ou de grande ampleur. En période de conflit entre États, il est d’autant plus crucial de garantir la disponibilité des applications critiques. Les gouvernements, comme l’ensemble des organisations, doivent rester vigilants et tenir compte des points clés suivants :
- Les applications web et les API sont omniprésentes dans le paysage numérique actuel. Il est essentiel de les protéger contre les utilisations abusives et les attaques afin de maintenir un niveau de sécurité satisfaisant. Les services et solutions tels que la protection des applications web et des API (WAAP) offrent non seulement une protection contre les attaques web, mais intègrent également des fonctionnalités de sécurité natives.
- L’exploitation et les abus ne sont pas les seuls modes d’attaque. Les attaques par déni de service peuvent empêcher l’accès à des ressources critiques. Une stratégie proactive de cybersécurité doit également permettre de contourner les attaques DoS visant les applications afin de garantir que les applications critiques restent disponibles.
- Adopter une approche proactive nécessite également de pouvoir identifier les signes d’une attaque potentielle. La plupart des organisations ne sont pas en mesure de détecter les attaques à un stade précoce en raison d’une visibilité incomplète sur l’ensemble des applications, des infrastructures et des environnements. L’état de santé des actifs numériques est déterminé par les signaux numériques et constitue un élément fondamental d’une cybersécurité proactive. Une stratégie d’observabilité permettant de détecter rapidement les attaques potentielles offre la possibilité de réagir sans délai et de neutraliser une attaque.
La mise en place d’une posture de cybersécurité solide et robuste doit notamment garantir la disponibilité, c’est-à-dire permettre de continuer à utiliser les applications critiques même lorsqu’elles font l’objet d’une attaque. Une sécurité résiliente et une disponibilité sans interruption constituent les critères de référence d’une cybersécurité proactive, sachant que les menaces — et les mesures d’atténuation — ne cesseront jamais d’évoluer.
À propos de l’auteur
Articles de blog associés

Pourquoi devriez-vous vous intéresser à WebAssembly ?
WebAssembly (Wasm) est un jeu d’instructions binaires portable, rapide et sécurisé, qui permet d’exécuter des applications hautes performances sur n’importe quelle plateforme.

Trois choses à savoir sur les applications d’IA
Les applications d’IA sont des applications modernes, mais elles présentent certaines particularités. Découvrez les points essentiels à connaître sur les applications basées sur l’IA.
État des lieux de la stratégie applicative 2022 : il est temps de moderniser les opérations
Il est devenu évident que, pour maintenir la dynamique de leur transformation numérique, les organisations doivent recentrer leurs efforts sur les fonctions métier. Si les expériences destinées aux clients restent prioritaires, il est également indispensable de permettre la numérisation de fonctions telles que les services juridiques, les ressources humaines et la finance. Les DSI prennent donc les commandes, tandis que la transformation numérique passe de la modernisation des applications à celle des opérations.
Clouds multiples ou multicloud : faciliter la transition
La gestion et la sécurisation des charges de travail deviennent complexes à mesure que les entreprises adoptent une stratégie de cloud connecté. Découvrez comment F5 répond au besoin d’une nouvelle approche de la mise en réseau multicloud.
L’expérience client dépend de la visibilité
Une enquête menée par Dimensional Research auprès de plus de 3 000 utilisateurs d’applications mobiles a confirmé ce que beaucoup d’entre nous pensent des attentes actuelles des clients.
Transformation numérique et explosion du portefeuille d’applications
La transformation numérique stimule la croissance des portefeuilles d’applications et modifie la manière dont celles-ci sont développées, déployées, intégrées et, en définitive, utilisées.