O recente relatório do CyberNews sobre o vazamento de mais de 16 bilhões de credenciais — compiladas a partir de registros de malware de roubo de informações e violações de dados anteriores — traz informações importantes para organizações que usam identidade digital para proteger seus usuários e serviços. Embora não se trate de um único incidente de violação, a agregação e a acessibilidade de um conjunto de dados tão vasto ampliam significativamente o cenário de ameaças.
O vazamento afeta uma ampla variedade de plataformas, incluindo credenciais vinculadas a grandes serviços como Apple, Google, Facebook e Microsoft, além de plataformas SaaS corporativas. Isso aumenta a probabilidade de tentativas bem-sucedidas de invasão de contas tanto em ambientes de consumo quanto empresariais.
O verdadeiro risco: automação em larga escala
Vazamentos de credenciais não são novidade. O que mudou agora é a industrialização do uso indevido de credenciais. Os infostealers coletam silenciosamente credenciais de endpoints infectados, que depois são agrupadas e vendidas ou divulgadas em massa. Conforme destacado em nossa pesquisa interna publicada no início deste ano, quase um terço de todas as tentativas de login entre os clientes da F5 utilizou credenciais vazadas. Muitas delas foram feitas por usuários legítimos que, sem saber, reutilizaram credenciais comprometidas — uma bomba-relógio para ataques de tomada de conta (ATO).
É aqui que a automação se torna um multiplicador de ameaças. Os bots não dormem. Não cometem erros de digitação. E conseguem testar bilhões de credenciais em milhares de sites com precisão cirúrgica. Como mostra o nosso Relatório de 2025 sobre Bots Persistentes Avançados — os bots já representam mais de 10% de todo o tráfego da Web e de APIs, e o preenchimento de credenciais e a tomada de contas (ATO) estão entre os fluxos de ataque mais comuns.
Por que esse vazamento é importante agora
O relatório da CyberNews destaca uma mudança crítica: a barreira de entrada para o uso indevido de credenciais caiu drasticamente. Com 16 bilhões de credenciais agora em circulação, os invasores não precisam mais violar seus sistemas — basta encontrar uma correspondência. E, com o crescimento das redes de proxies residenciais e das plataformas de bots como serviço, até mesmo agentes pouco sofisticados podem lançar campanhas altamente eficazes.
Isso não é apenas uma questão de segurança — é um risco para os negócios. As invasões de contas (ATOs) resultam em fraudes, perda de clientes, danos à marca e exposição a riscos regulatórios. E as defesas tradicionais, como limitação de requisições ou CAPTCHA, já não são suficientes.
Mesmo as organizações que implementaram a autenticação multifator (MFA) não estão imunes. Por quê? Porque os invasores ainda têm como alvo as páginas de login para:
- Validar credenciais roubadas antes de vendê-las.
- Realizar ataques de fadiga de MFA bombardeando os usuários com notificações push.
- Explore fluxos alternativos, como redefinições de senha ou recuperação por SMS.
- Colete dados comportamentais para aperfeiçoar ataques futuros.
Em resumo, se a sua página de login está exposta à Internet, ela também está exposta a bots — e os bots não se importam se você usa MFA ou não. Apresentamos uma análise aprofundada de várias técnicas para contornar a MFA em nosso Relatório de ameaças à identidade da F5 Labs.
O que as organizações devem fazer
Presuma que houve comprometimento: se você depende apenas de senhas, presuma que elas já foram comprometidas.
Reforce a autenticação multifator existente: Embora a MFA aumente a segurança, ela ainda pode ser contornada por bots mais sofisticados. Esses bots não apenas têm como alvo os endpoints de login, mas também se misturam ao tráfego legítimo, o que torna a detecção ainda mais desafiadora. Como resultado, distinguir bots legítimos de atividades maliciosas torna-se ainda mais crucial.
F5 Distributed Cloud Bot Defense utiliza técnicas proprietárias de coleta e ofuscação de sinais líderes do setor, combinadas com a classificação determinística de bots, eliminando a dependência de modelos de pontuação. Especialistas em inteligência de ameaças podem ampliar os recursos da sua equipe de segurança, oferecendo detecção e mitigação de preenchimento de credenciais em tempo real sem prejudicar a experiência do usuário.
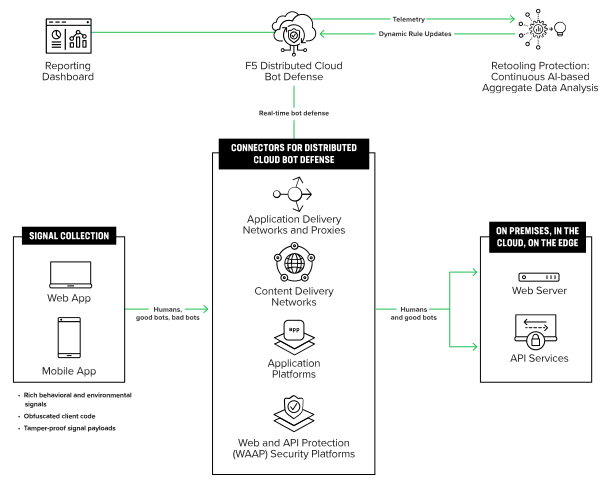
Uma visão geral do F5 Distributed Cloud Bot Defense.
Educar e alertar: Os usuários precisam entender os riscos da reutilização de credenciais. As organizações devem monitorar continuamente grandes conjuntos de credenciais vazadas provenientes de fontes de terceiros ou assinar feeds comerciais ou de código aberto de inteligência sobre ameaças que agreguem dados de violações. Após identificá-las, devem notificar proativamente os usuários quando suas credenciais aparecerem em conjuntos de dados de violações e orientá-los a redefinir suas senhas.
Colabore e compartilhe: O compartilhamento de inteligência sobre ameaças entre diferentes setores é essencial. Quanto mais rápido identificarmos e respondermos a novos padrões de bots, melhor poderemos proteger o ecossistema.
Pronto para agir?
Agende uma avaliação de gerenciamento de bots com um especialista da F5.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...