À medida que os agentes de IA evoluem de copilotos para agentes autônomos, o setor converge para uma abstração comum: habilidades dos agentes.
As habilidades dos agentes formalizam o que um agente sabe fazer. Elas reúnem instruções, comportamentos esperados e o uso declarado de ferramentas em artefatos portáteis que podem ser compartilhados, versionados e reutilizados entre agentes e plataformas. Conceitualmente, desempenham o mesmo papel que os plugins desempenhavam nos IDEs ou as extensões nos navegadores.
O que dá relevância real a esse modelo é que ele não é mais experimental nem proprietário. Anthropic publicou um padrão aberto de Agent Skills, posicionando as habilidades como uma camada portátil e interoperável, em vez de uma estrutura específica de um framework. Assim como o MCP padronizou a forma como os agentes se comunicam com as ferramentas, as Agent Skills estão padronizando a forma como os agentes adquirem capacidades.
Isso é importante. Padrões abertos têm força de atração. Eles atraem ecossistemas, ferramentas, registros e, com o tempo, a adoção pelas empresas. Quando fornecedores se alinham em torno de uma abstração comum, ela deixa de ser uma curiosidade e passa a ser infraestrutura. O lançamento em dezembro de 2025 incluiu habilidades de parceiros de diversos fornecedores (Atlassian, Figma, Canva, Stripe, Notion e Zapier), demonstrando que o padrão já está ganhando força.
O que significa que as implicações de segurança já não são hipotéticas.
Por que as habilidades dos agentes mudam o modelo de segurança
As habilidades de agentes são intencionalmente leves. Elas são projetadas para serem legíveis por humanos, fáceis de criar e simples de distribuir. A maioria das implementações usa Markdown para definir comportamentos e YAML para metadados, pois o objetivo é permitir o compartilhamento sem complicações.
Do ponto de vista da produtividade dos desenvolvedores, isso é uma vantagem.
Do ponto de vista da segurança, isso cria um padrão conhecido, mas perigoso: intenção executável transmitida como conteúdo.
As habilidades são carregadas em tempo de execução. Elas operam dentro do ciclo de raciocínio do agente. Podem influenciar o planejamento, a seleção de ferramentas e a ordem de execução. Muitas vezes, são obtidas dinamicamente e combinadas de forma transitiva. Em outras palavras, comportam-se menos como arquivos de configuração e mais como insumos da cadeia de suprimentos.
O ponto crucial é que as habilidades não impõem nada. Elas declaram o que um agente gostaria de fazer. Elas não limitam o que o agente pode realmente fazer.
Essa distinção faz toda a diferença.
Quando uma habilidade é ativada, os controles tradicionais de “shift left” nos quais os desenvolvedores se apoiam se tornam, em grande parte, irrelevantes. Não há pull request para o plano interno de um agente. Não há revisão humana de código antes que uma chamada de ferramenta seja executada. Não há pausa entre o raciocínio e a execução.
Para os agentes, o desenvolvimento acontece em tempo de execução.
A lacuna de aplicação de regras que as habilidades não preenchem
É tentador tratar as habilidades dos agentes como uma superfície de segurança. Afinal, elas listam as ferramentas necessárias e o comportamento esperado. Parece um lugar natural para inserir mecanismos de proteção.
Mas as habilidades ficam no lugar errado da pilha de software.
Elas ficam dentro do agente. São interpretadas pelo mesmo modelo que está sendo otimizado para concluir tarefas e avançar. Pedir que uma habilidade imponha medidas de segurança equivale a pedir que o agente limite a si mesmo. Isso nunca funcionou de forma confiável e nunca vai funcionar.
Mais importante ainda, as habilidades não têm autoridade. Elas não podem revogar acessos, limitar a execução, inspecionar efeitos colaterais nem impedir a exfiltração de dados. Na melhor das hipóteses, fornecem orientações. Na pior, dão uma falsa sensação de controle.
A segurança não pode se limitar à descrição de intenções. Ela precisa estar no nível da execução de capacidades. Em termos mais familiares, trata-se de controle de acesso e gestão de identidades aplicados a sistemas autônomos. Nossos clientes reconhecem que esse é um desafio significativo relacionado à IA agêntica.
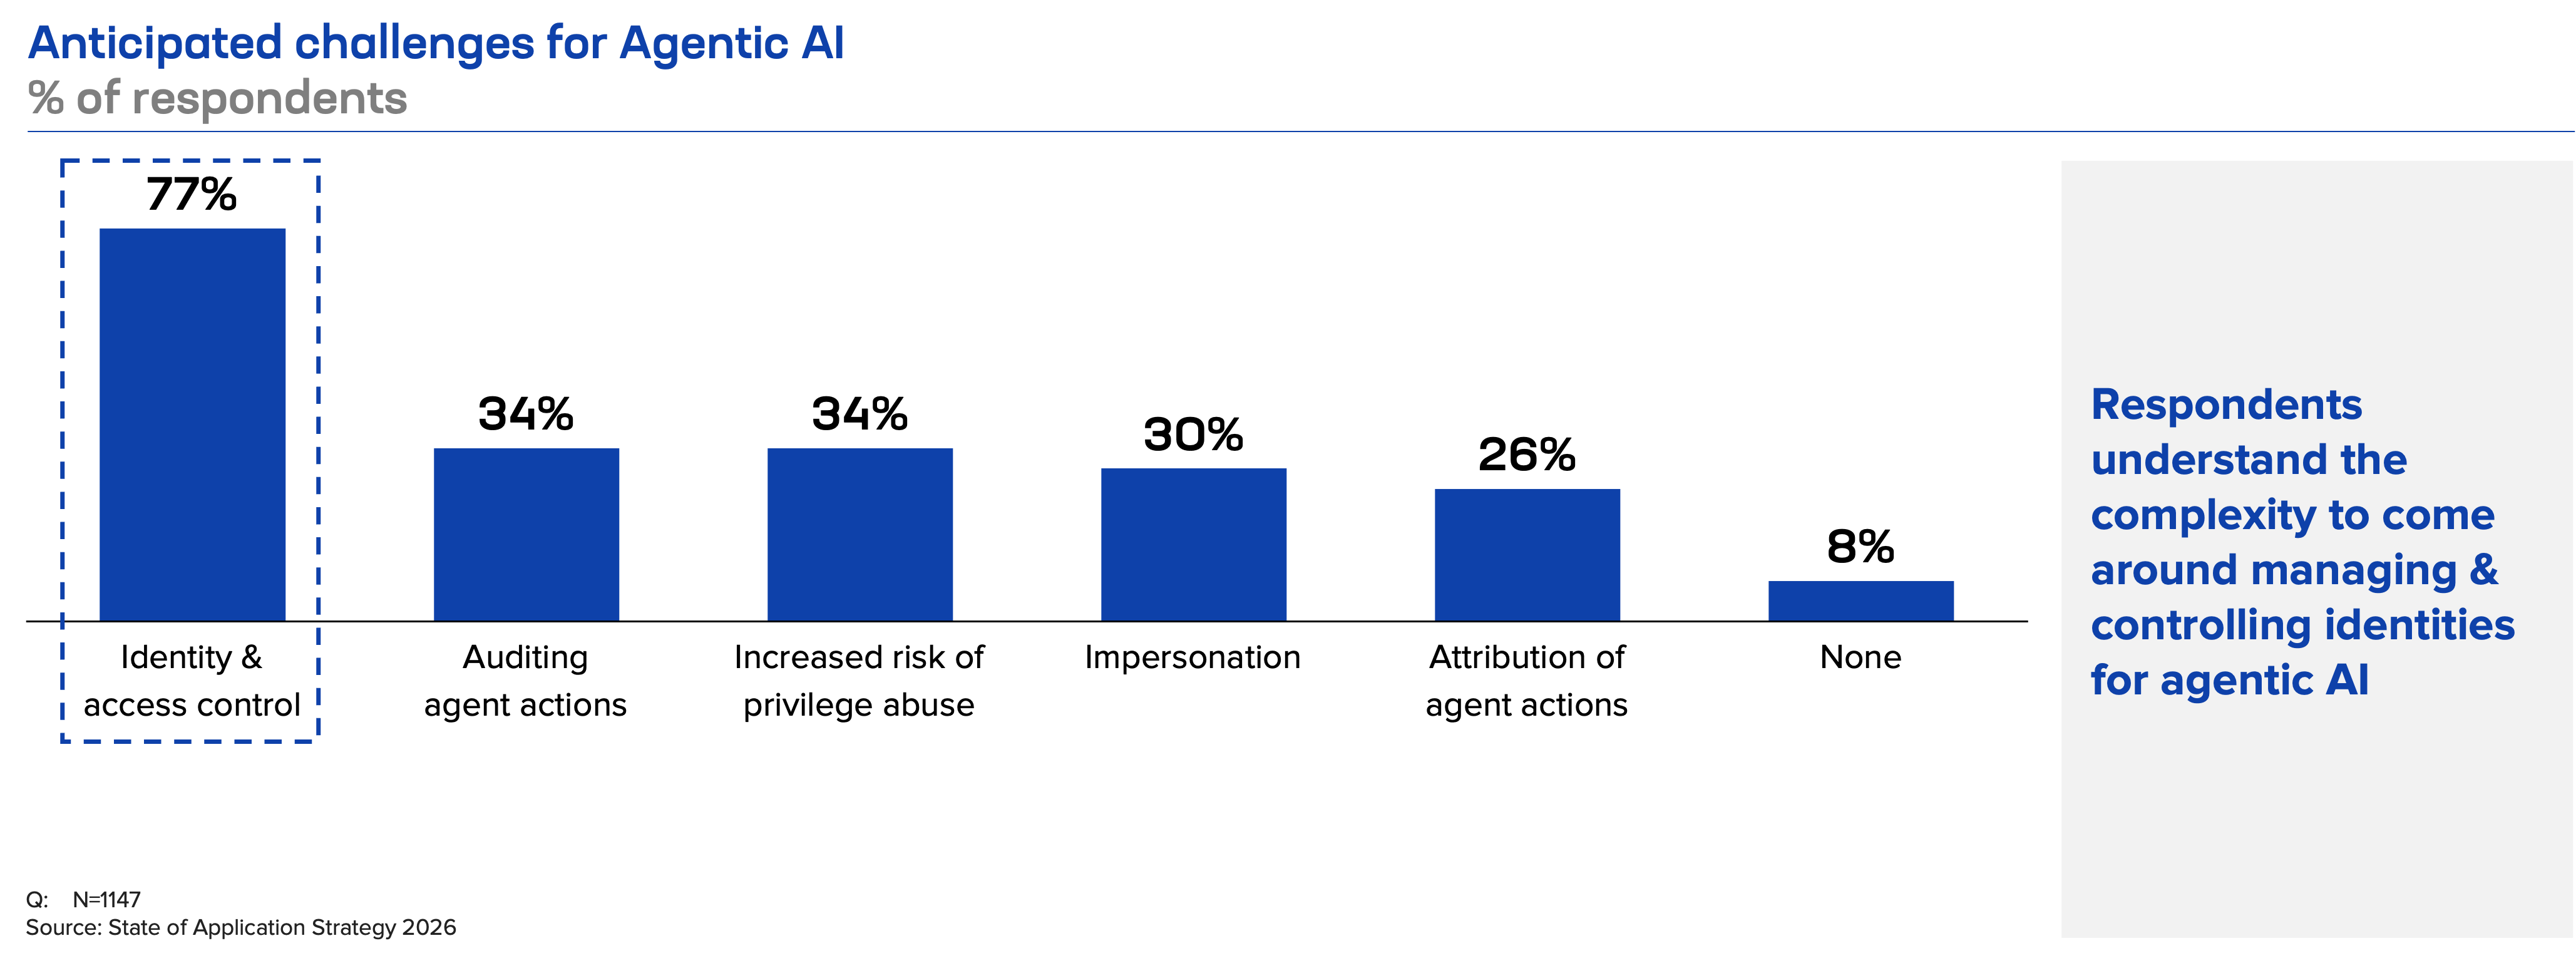
Por que a camada de ferramentas é o único limite que realmente pode ser imposto
Agentes não causam danos por pensar de forma incorreta. Eles causam danos quando o pensamento se transforma em ação na interface com as ferramentas.
Toda ação relevante de um agente, desde chamar uma API até escrever código, desde implantar infraestrutura até consultar um banco de dados ou enviar dados para outro sistema, passa por uma interface de ferramenta. Essa interface é onde a autonomia encontra a realidade. É também o último ponto que um agente não pode contornar se o sistema for projetado corretamente.
É por isso que um “firewall de ferramentas” se destaca como o melhor plano de controle para a segurança de agentes.
Um firewall de ferramentas intermedeia cada chamada de ferramenta. Ele fica entre os agentes e os sistemas com os quais eles interagem, aplicando políticas antes da execução, em vez de realizar auditorias depois que o dano já foi causado. Ao contrário dos controles no nível do prompt ou dos metadados de habilidades, ele opera fora do ciclo de raciocínio do agente e, portanto, não depende de o modelo seguir as regras.
Esta é a camada em que a “segurança do MCP” encontra as “barreiras de proteção da IA”. O MCP define como os agentes se comunicam com as ferramentas. O firewall de ferramentas decide se eles têm permissão para isso e sob quais restrições. Se as ferramentas permitem que os agentes aprendam “novos truques”, então o firewall de ferramentas é o mecanismo de controle que impede que esses truques coloquem tudo a perder.
Conceitualmente, essa ideia não é nova. É o mesmo padrão que fundamenta gateways de API, malhas de serviços e arquiteturas de confiança zero. A novidade é o agente do outro lado da interface.
Na prática, um firewall de ferramentas funciona como intermediário. Os agentes nunca têm acesso direto às credenciais de sistemas externos. Eles solicitam ações. O firewall decide se essas ações são permitidas, sob quais condições e com quais restrições.
Um firewall de ferramentas avalia o contexto de identidade (qual agente, qual habilidade, qual ambiente), inspeciona parâmetros e payloads, aplica políticas como código e emite credenciais de curta duração com o mínimo de privilégios, apenas quando apropriado. Ele monitora os resultados, registra a proveniência e fornece uma trilha de auditoria verificável para o comportamento autônomo.
Isso transforma as habilidades no que elas deveriam ser: solicitações de capacidade, não concessões de autoridade.
Resta ao mercado decidir qual forma um firewall de ferramentas assumirá. Mas seu surgimento como parte do conjunto de ferramentas de segurança para arquiteturas de agentes é inevitável.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog
Por que o roteamento de modelos pode se tornar uma infraestrutura de segurança
A IA agêntica expõe os limites da identidade. Modelos especializados, combinados com roteamento baseado em políticas, vinculam a autoridade à escolha do modelo, reduzindo o raio de impacto e a complexidade da governança.
Top 10 em entrega de aplicações de IA: incapacidade de lidar com a latência
A IA transforma a latência em um problema de confiança, não apenas de desempenho: respostas lentas do “assistente” parecem hesitação ou falha, e prompts e respostas com muitos tokens aumentam a carga de trabalho mesmo em sistemas funcionando normalmente.
As 10 principais ameaças à entrega de aplicações de IA: observabilidade incompleta
A IA não escala sozinha. Sem um plano de controle unificado que elimine as barreiras entre ferramentas e responsabilidades, a inferência se torna a camada mais frágil e que mais exige coordenação.
Habilidades de agentes: um padrão aberto emergente
As skills declaram intenções, mas não impõem controles. A segurança de verdade precisa estar na interface com as ferramentas, onde os pensamentos do agente se transformam em ações e as políticas podem ser aplicadas.
De pacotes a prompts: a inferência adiciona uma nova camada à pilha
Inferência não é treinamento. Não é experimentação. Não é um exercício de ciência de dados. Inferência é um comportamento de execução em produção e funciona como uma camada de aplicação.

A influência da inferência: APIs, DPUs e o caos do contexto
A inferência de IA está remodelando a infraestrutura, multiplicando APIs, sobrecarregando a capacidade computacional e tornando o contexto mais complexo. Saiba por que uma arquitetura mais inteligente e políticas de execução são essenciais.