De acordo com a Cyber Security Agency of Singapore, as vulnerabilidades de dia zero, desconhecidas pelos desenvolvedores até serem exploradas, aumentaram 40% em 2023, representando um desafio significativo para os sistemas de segurança modernos. Esse aumento é agravado pelo uso de IA em ataques cibernéticos, que amplia a escala, a velocidade e a sofisticação dos ataques. Consequentemente, o custo médio das violações de dados subiu para US$ 4,5 milhões, um aumento de 15% em três anos, segundo a IBM. Um Web Application Firewall (WAF) filtra o tráfego malicioso para proteger aplicações, usando regras personalizáveis para atender a necessidades específicas de segurança. Os WAFs têm sido usados por organizações para se defender de diversos ataques contra aplicações e APIs, proporcionando uma camada de proteção.
A KuppingerCole Analysts AG avaliou recentemente diversos fornecedores e suas ofertas quanto ao produto, à inovação e à adequação ao mercado de WAF. A solução F5 Distributed Cloud WAAP foi classificada como líder no KuppingerCole Leadership Compass 2024 para WAF nas categorias produto, inovação, adequação ao mercado e avaliação geral. A KuppingerCole também mencionou que a F5 é amplamente reconhecida por suas tecnologias de aplicações, incluindo NGINX App Protect e BIG-IP Advanced WAF, que, juntamente com o Distributed Cloud WAAP, também foram avaliadas no Leadership Compass.
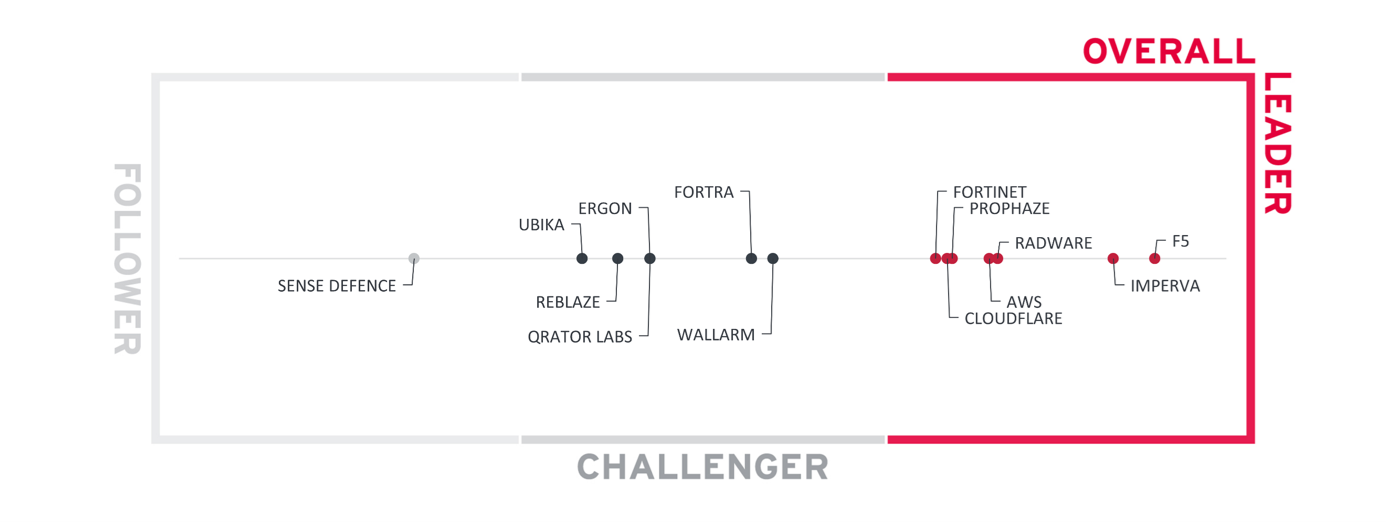
O F5 Distributed Cloud WAAP recebeu da KuppingerCole a classificação “Fortemente positivo” em segurança, funcionalidade, implantação e usabilidade, além de inovação, solidez financeira e ecossistema. Entre os pontos fortes do F5 Distributed Cloud WAAP destacados no relatório estão a flexibilidade de implantação, a disponibilidade de um amplo ecossistema, o amplo suporte a APIs e a forte integração com soluções de terceiros. O relatório também observou como o F5 Distributed Cloud WAAP garante a proteção de dados, atende a diversos padrões de conformidade, oferece suporte de SOC 24 horas por dia, 7 dias por semana, utiliza IA e ML para identificar e bloquear atividades maliciosas e disponibiliza painéis informativos, relatórios detalhados e controle de acesso baseado em funções.
O KuppingerCole Leadership Compass 2024 para WAF aborda o amadurecimento do mercado de WAF e como se espera que as soluções modernas de WAF incluam modelos de segurança negativos e positivos para proteger aplicações web contra ataques, com recursos essenciais para detectar assinaturas de ataques e oferecer proteção contra DDoS. Além disso, o escopo dos WAFs foi ampliado para incluir a proteção de APIs, agora frequentemente integrada a ofertas comercializadas como Proteção de Aplicações Web e APIs (WAAP), tornando a segurança de APIs um componente essencial das soluções contemporâneas de WAF.
Os recursos das soluções F5 WAAP para proteção de APIs e contra DDoS receberam avaliações positivas no relatório: “Sua segurança de APIs é capaz de proteger os protocolos REST, SOAP, gRPC, GraphQL, LDAP, RADIUS e Webhooks. O F5 WAAP implementa medidas sofisticadas de segurança de APIs para oferecer proteção contra o OWASP Top 10 para APIs, ataques de DoS, vazamentos de dados e injeções de SQL, além de incluir a descoberta automática de APIs. A plataforma pode ser integrada ao F5 NGINX para fornecer recursos de gateway de API. Ela oferece recursos essenciais de segurança de APIs, como validação de esquema, limitação de taxa, listas de permissões e roteamento de APIs. Além disso, mecanismos de chaves de API são usados para bloquear tráfego anônimo, gerenciar cotas e autorizar o acesso”.
O relatório também afirma que o F5 Distributed Cloud WAAP “é uma excelente opção para grandes empresas que buscam uma solução abrangente de segurança para aplicações web e APIs” e que sua “versatilidade em diferentes modelos de implantação e integração com as principais plataformas faz dele um forte candidato para empresas com ambientes complexos e multicloud.”
Entre em contato com seu gerente de contas para avaliar o F5 Distributed Cloud WAAP e o modelo de entrega do F5 WAF que melhor atenda às suas necessidades de segurança de aplicações e APIs.
Aqui está um link para o comunicado à imprensa da F5 sobre o relatório.
Sobre o autor

Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...