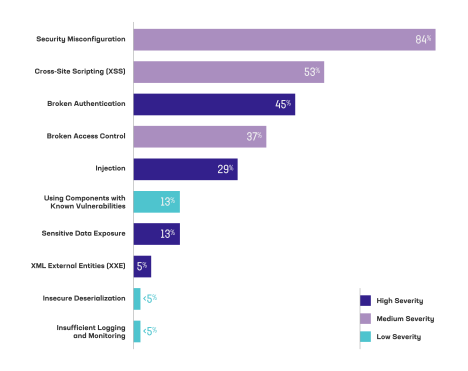
De acordo com o Relatório sobre o Estado da Segurança de Aplicações de 2021 da Forrester, impressionantes 39% de todos os ataques cibernéticos ocorridos no ano passado tiveram como alvo aplicações web, e não é por acaso. A exposição pública das aplicações web, sua ampla superfície de ataque e o risco constante de vulnerabilidades no código tornam sua proteção notoriamente difícil, aumentando as chances de sucesso dos invasores. Um estudo da Positive Technologies constatou que, quando submetidas a testes de penetração, as cargas de trabalho apresentavam, em média, 22 possíveis vulnerabilidades de segurança, sendo uma em cada cinco considerada de alta gravidade. Como era de se esperar, entre as vulnerabilidades descobertas durante o estudo, predominavam aquelas que compõem o OWASP Top 10, conforme mostrado na Figura 1.
Agora, quando se trata de executar aplicações na Nuvem AWS, os desenvolvedores às vezes optam por priorizar a implantação e a operacionalização de suas cargas de trabalho o mais rápido possível, deixando de lado a importância de implementar a segurança das aplicações como uma medida de “prioridade zero”. Reconhecendo essa tendência de negligenciar a segurança das aplicações e ciente de que muitas organizações não contam com especialistas internos dedicados à segurança, a AWS criou seu próprio firewall de aplicações web (WAF) nativo, projetado para ser fácil de usar e entrar rapidamente em operação. Embora seja rápido e fácil de implementar, o AWS WAF exige listas de controle de acesso à web (ACLs) configuradas pelo usuário para proteger os recursos e foi desenvolvido para ser amplamente personalizado a fim de atender às necessidades de uma grande variedade de cargas de trabalho. No entanto, a personalização do WAF pode ser um processo desafiador, pois exige conhecimentos específicos sobre a aplicação e o domínio, além de uma sólida compreensão do cenário atual de ameaças.
É por isso que a AWS firmou parcerias com diversos fornecedores de segurança, incluindo a F5, para oferecer uma variedade de conjuntos de regras gerenciadas que podem ser associados a instâncias do AWS WAF, aprimorando-as para mitigar diversos tipos de ataques a aplicações web e APIs. Quando os clientes do AWS WAF associam conjuntos de regras personalizados do F5 WAF às suas instâncias do WAF, eles podem manter a simplicidade e a facilidade de uso, ao mesmo tempo que mitigam ameaças mais sofisticadas.
Atualmente, a F5 oferece quatro conjuntos de regras exclusivos, cada um deles fornecendo proteção contra diferentes tipos de ameaças:
- Conjunto de regras de proteção contra explorações da Web do OWASP Top 10: Mitiga ataques que buscam explorar vulnerabilidades presentes no OWASP Top 10, incluindo ataques de cross-site scripting (XSS), ataques de injeção e muitos outros.
- Conjunto de regras de proteção contra bots: Analisa todas as solicitações recebidas e bloqueia atividades maliciosas de bots, incluindo ferramentas de DDoS, scanners de vulnerabilidades, ferramentas de extração de dados da web e ferramentas de spam em fóruns.
- Conjunto de regras de segurança de API: Protege contra ataques no nível da API, ataques de entidade externa XML e explorações de falsificação de solicitação do lado do servidor (SSRF), além de oferecer suporte a cargas úteis XML e JSON e a frameworks comuns de API web.
- Conjunto de regras de proteção contra vulnerabilidades e exposições comuns (CVE): Protege contra CVEs de grande repercussão encontradas em sistemas populares, como Apache, Java, MySQL, WordPress e muitos outros.
Cada um desses conjuntos de regras é criado, gerenciado e atualizado regularmente por especialistas em segurança da F5, permitindo que os clientes protejam seus aplicativos contra ameaças em constante evolução, sem a necessidade de qualquer intervenção do usuário do AWS WAF. Independentemente de as regras serem aplicadas a instâncias novas ou existentes do AWS WAF, a balanceadores de carga de aplicações da AWS ou ao AWS CloudFront, qualquer um dos conjuntos de regras da F5 pode ser associado em poucos minutos pelo console do AWS WAF, com apenas alguns cliques.
Você pode encontrar mais informações sobre qualquer um dos nossos conjuntos de regras nas respectivas páginas do AWS Marketplace:
- F5 Rules for AWS WAF — Regras OWASP contra explorações da Web
- Regras da F5 para o AWS WAF — Regras de proteção contra bots
- Regras da F5 para o AWS WAF — Vulnerabilidades e Exposições Comuns (CVE)
- Regras da F5 para o AWS WAF — Regras de segurança de API
Se você está pensando em testar alguma de nossas regras com seu AWS WAF e tem alguma dúvida ou precisa de ajuda, basta entrar e fazer uma pergunta no site da comunidade F5 DevCentral. Um de nossos especialistas técnicos ou um membro de nossa excelente comunidade ajudará você a começar. Você também pode saber mais por meio dos recursos de apoio abaixo ou entrar em contato com a equipe de vendas da F5 para obter suporte adicional.
Recursos adicionais:
- Visão geral da solução
- Demonstração de introdução às regras OWASP para exploits na Web
- Guia de implantação das regras OWASP para exploits da Web
Sobre o autor

Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...