Em um blog recente, nosso diretor de produtos compartilhou como a F5 está aplicando IA de ponta para tornar nosso software mais seguro. O blog apresentou uma abordagem orientada por IA para verificação, triagem, correção, testes e lançamento — não como uma iniciativa pontual, mas como um modelo operacional repetível para identificar e solucionar problemas com mais rapidez e rigor.
Essa abordagem tem implicações importantes para o F5 NGINX.
O NGINX está no caminho crítico de uma parcela significativa da Internet moderna. O NGINX é a tecnologia por trás de quase um terço de todos os sites. Como um dos servidores web, proxies reversos, gateways de API e tecnologias de ingresso do Kubernetes mais utilizados, esse alcance traz consigo uma grande responsabilidade — especialmente quando se trata de segurança.
A segurança sempre foi um aspecto central da forma como desenvolvemos e mantemos o NGINX. No entanto, o cenário da segurança de software está mudando rapidamente. Modelos de IA de ponta facilitam a análise de bases de código complexas, o raciocínio entre diferentes módulos e a identificação de possíveis vulnerabilidades com mais rapidez do que seria possível apenas com abordagens tradicionais. Isso cria oportunidades para os defensores, mas também aumenta a urgência. Se a IA pode ajudar as equipes de engenharia a encontrar e corrigir problemas mais rapidamente, ela também pode ajudar invasores a procurar vulnerabilidades com mais eficiência.
“A análise de segurança orientada por IA nos permite inspecionar o código, identificar padrões suspeitos e avaliar possíveis cadeias de vulnerabilidades com mais rapidez. Mas o valor não está simplesmente em pedir a um modelo que encontre bugs. O valor está em todo o ciclo de vida em torno do modelo: analisar, fazer a triagem, corrigir, testar, lançar e repetir.”
É por isso que a F5 está investindo em uma abordagem orientada por IA para proteger o NGINX. O objetivo é simples: encontrar problemas mais cedo, validá-los rigorosamente, corrigi-los com cuidado e disponibilizar versões reforçadas aos usuários da forma mais rápida e consistente possível.
Protegendo todo o portfólio do F5 NGINX
O NGINX não se resume a um único caminho de código. Trata-se de um amplo ecossistema que inclui software de código aberto, produtos comerciais, componentes voltados para Kubernetes, módulos de segurança e projetos de extensibilidade destinados a desenvolvedores. Proteger o NGINX significa considerar toda essa superfície.
Nosso trabalho de testes e validação abrange o F5 NGINX Open Source, F5 NGINX Plus, o F5 NGINX Ingress Controller, o F5 NGINX Gateway Fabric, o F5 NGINX Instance Manager, o F5 NGINX One Console, o F5 WAF for NGINX, módulos relacionados de segurança de aplicações e módulos JavaScript do nginx, conhecidos como njs.
Essa abrangência é importante porque os usuários executam o NGINX de diversas maneiras. Alguns o utilizam como servidor web ou proxy reverso. Outros o utilizam como balanceador de carga, gateway de API, controlador de entrada ou como parte de uma arquitetura mais ampla de entrega de aplicações. Alguns dependem de componentes de código aberto. Outros utilizam suporte comercial e recursos empresariais. Muitos combinam essas opções.
Para os usuários, o valor está na consistência. O trabalho de segurança deve refletir como o software é realmente implantado, e não apenas como um componente é empacotado. Os testes em todo o portfólio do NGINX nos ajudam a avaliar problemas em seu contexto, reduzir incertezas e oferecer orientações mais claras aos usuários quando atualizações são necessárias.
A comunidade torna o NGINX mais forte
O NGINX sempre se beneficiou da experiência de sua comunidade. Pesquisadores, mantenedores, colaboradores, operadores, clientes e usuários de código aberto contribuem para tornar o software cada vez melhor.
Queremos reconhecer as pessoas que identificaram problemas, relataram bugs, enviaram correções e ajudaram a aprimorar o NGINX ao longo do tempo. O trabalho delas fortalece o projeto e ajuda a proteger a internet como um todo.
Exemplos de contribuições da comunidade incluem problemas identificados recentemente, como CVE-2026-42530, CVE-2026-42055, CVE-2026-9256 e CVE-2026-42945. Essas descobertas, relatadas pela comunidade em geral, nos ajudaram a investigar, validar e corrigir os problemas rapidamente, além de lançar atualizações. Elas são exemplos práticos de como pesquisadores, colaboradores e mantenedores trabalham juntos para reduzir riscos e melhorar a segurança de todos que dependem do NGINX.
Essa colaboração é ainda mais importante na era da IA. À medida que as ferramentas de varredura evoluem, mais pessoas poderão encontrar mais problemas em um número maior de projetos. Isso pode ser muito positivo para a segurança de software quando mantenedores, pesquisadores e usuários trabalham juntos com um objetivo comum: reduzir os riscos para todos que dependem do software.
Os melhores resultados acontecem quando possíveis problemas de segurança são investigados, validados, corrigidos, testados e comunicados de forma a oferecer aos usuários um caminho claro para se protegerem. Valorizamos o papel da comunidade em ajudar a tornar isso possível.
Verificar, fazer a triagem, corrigir, testar, lançar e repetir
Há anos, o NGINX adota práticas rigorosas de engenharia, testes e segurança. O que está mudando é a velocidade e a escala com que o trabalho de segurança pode ser realizado.
A análise de segurança orientada por IA nos permite inspecionar o código, identificar padrões suspeitos e avaliar possíveis cadeias de vulnerabilidades com mais rapidez. Mas o valor não está simplesmente em pedir a um modelo que encontre bugs. O valor vem de todo o ciclo em torno do modelo: analisar, fazer a triagem, corrigir, testar, lançar e repetir.
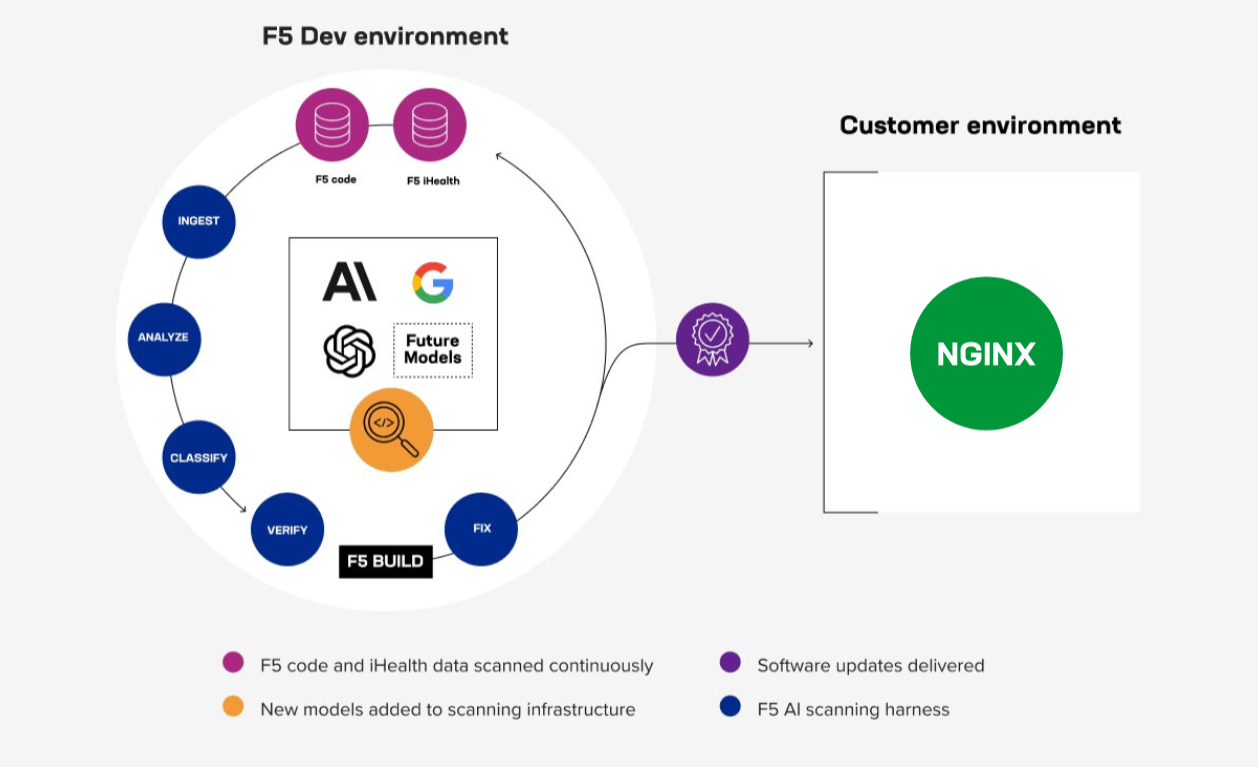
A análise ajuda a identificar possíveis problemas em bases de código grandes e complexas. A triagem ajuda a separar problemas reais de falsos positivos. A revisão de engenharia transforma problemas validados em correções. Os testes ajudam a confirmar que as correções funcionam e não introduzem regressões. O planejamento de lançamentos ajuda os usuários a obter software mais seguro de forma ágil e clara.
A IA ajuda a acelerar partes desse ciclo, mas o discernimento da equipe de engenharia continua sendo essencial. Os modelos podem apontar possíveis problemas, auxiliar na análise e ajudar a avaliar a possibilidade de exploração. As pessoas ainda precisam validar, priorizar, corrigir, testar e decidir como realizar o lançamento com o devido cuidado.
Para softwares de infraestrutura maduros como o NGINX, esse equilíbrio é importante. O NGINX é amplamente implantado, altamente configurável e usado em ambientes sensíveis ao desempenho. Uma correção não pode ser avaliada apenas de forma isolada. Ela precisa ser testada considerando padrões de uso realistas, combinações de produtos e modelos de implantação.
O benefício para o usuário é claro: uma abordagem mais sistemática para identificar e corrigir problemas, respaldada por análises de engenharia e testes nos diversos ambientes em que o NGINX é utilizado.
O investimento contínuo é importante
Esse nível de trabalho exige investimento contínuo. Ele requer acesso a modelos avançados de IA, capacidade dedicada de segurança e engenharia, infraestrutura de testes, disciplina nos lançamentos e coordenação entre softwares de código aberto e comerciais.
Esse investimento é uma das formas pelas quais a F5 apoia o NGINX. As comunidades de código aberto são poderosas, e o NGINX continua se beneficiando desse modelo. Ao mesmo tempo, aplicar análises de segurança orientadas por IA a um amplo portfólio, validar descobertas, testar correções em vários produtos e preparar versões com informações claras exige pessoas, ferramentas, processos e tempo.
Para os usuários, isso é importante porque a segurança não é um evento pontual. É uma prática contínua. O valor não está apenas em encontrar uma falha, mas também em criar um sistema que continue identificando e corrigindo falhas, testando e lançando melhorias ao longo do tempo.
Também sabemos que as atualizações geram trabalho para os usuários. Versões mais robustas em termos de segurança significam mais atualizações para avaliar, testar e implantar. Estamos atentos a isso. Nosso objetivo é aprimorar a segurança e, ao mesmo tempo, tornar o processo o mais claro e previsível possível.
Ajude-nos a tornar a Internet mais segura
A Internet depende de uma infraestrutura compartilhada. O NGINX faz parte dessa infraestrutura, e sua segurança é um compromisso de todos.
A F5 continuará investindo em práticas de segurança orientadas por IA, processos coordenados de lançamento e testes em todo o portfólio do NGINX. Também continuaremos aprendendo à medida que a IA transforma o que é possível na segurança de software.
Estamos pedindo à comunidade que ajude de duas maneiras importantes.
Primeiro, se você acredita ter encontrado um problema de segurança no NGINX, colabore conosco antes de divulgar os detalhes publicamente. Forneça informações suficientes para que possamos reproduzir e compreender o problema. Dê aos mantenedores tempo para validar, corrigir e testar o problema, além de lançar atualizações que ajudem a proteger os usuários. Você pode relatar uma vulnerabilidade por meio do nosso processo de comunicação de problemas de segurança aqui ou aqui.
Em segundo lugar, mantenha sua infraestrutura atualizada. Identificar e corrigir problemas é apenas uma parte do ciclo de vida da segurança. Essas correções só protegem os usuários quando são implantadas. Sabemos que aplicar patches à infraestrutura crítica pode ser difícil, especialmente em ambientes complexos, com muitas dependências, janelas de mudança e requisitos de validação. Por isso, as organizações devem buscar maneiras de tornar a aplicação de patches uma parte habitual de seu ciclo operacional, incluindo a automação sempre que possível.
A era da IA muda o ritmo da segurança de software, mas não muda o objetivo. Todos queremos softwares mais seguros, infraestruturas mais resilientes e uma Internet mais protegida.
A melhor maneira de chegar lá é juntos.
Para saber mais, leia nosso post anterior no blog, “Protegendo nosso código com IA de ponta: o que a F5 desenvolveu e aprendeu.”
Sobre o autor
Publicações relacionadas no blog
Segurança de APIs sem concessões: apresentamos novas opções flexíveis de descoberta com F5 API security
As opções ampliadas de descoberta de APIs da F5 foram desenvolvidas para oferecer o máximo de flexibilidade e atender às organizações onde quer que estejam.

Governe sua IA no presente e antecipe o futuro da sua IA
Aprenda com nosso CISO de campo, Chuck Herrin, como se preparar para o novo desafio de proteger modelos e agentes de IA.

Segurança de IA para a cadeia de suprimentos
As cadeias de suprimentos são cada vez mais impulsionadas pela IA — desde a previsão de demanda e o planejamento logístico até a análise de riscos de fornecedores e a gestão de estoque em tempo real. Essas ferramentas ajudam as empresas a reduzir custos, aumentar a resiliência e se adaptar a disrupções globais. No entanto, elas também criam novos riscos em um vasto ecossistema: nossas soluções de segurança de IA em tempo de execução protegem o setor de Cadeia de Suprimentos […]
Segurança de IA para Recursos Humanos
A IA está revolucionando o RH. As empresas estão implementando copilotos de recrutamento com IA, assistentes de integração, chatbots de suporte aos funcionários e ferramentas de análise da força de trabalho para reduzir custos e melhorar a experiência dos colaboradores. No entanto, as aplicações de RH também apresentam riscos específicos que podem expor as organizações a falhas de conformidade, alegações de viés e danos à reputação: nossas soluções de segurança de IA em tempo de execução protegem o setor de RH com […]
Equilibrando o desempenho da IA e a gestão de recursos
As organizações dependem cada vez mais de ferramentas e iniciativas de IA para impulsionar a inovação e a transformação. Cada avanço incremental na sofisticação das ferramentas de IA torna o equilíbrio entre desempenho e gestão de recursos um desafio maior e mais relevante para as equipes de TI e segurança. No entanto, esse equilíbrio é essencial para maximizar o ROI, garantir a segurança e manter a eficiência em toda a […]
Integração de APIs em IA: a base técnica
A integração de APIs é um canal essencial no ecossistema de IA, por meio do qual diferentes sistemas, plataformas e aplicações interagem. Analisamos as nuances técnicas da integração de APIs em IA, com ênfase em sua importância para aprimorar a eficiência e os recursos dos sistemas de IA. As APIs permitem a troca fluida de dados e funcionalidades entre diferentes soluções de IA […]