Para cada implantação de IA, uma estratégia de implementação deve encontrar o equilíbrio entre conveniência e controle. Para alguns, um ambiente de nuvem pública é atraente, pois agiliza a implementação e transfere ao provedor de nuvem a responsabilidade pelo gerenciamento da infraestrutura. Para outros, obrigações essenciais de privacidade, requisitos de soberania de dados e a necessidade de ambientes computacionais fisicamente isolados exigem recursos dedicados, menos suscetíveis à interferência de outros usuários ou ao vazamento de credenciais.
À medida que cargas de trabalho empresariais mais críticas são reinventadas como aplicações de IA baseadas em modelos especializados e treinadas com grandes volumes de dados corporativos, delegar a confiança a um provedor de nuvem está completamente fora de cogitação.
“A F5 AI Security Platform foi desenvolvida para IA privada como um princípio fundamental de design.”
Mesmo deixando de lado as preocupações com conformidade e auditoria, cada vez mais organizações buscam evitar contas inesperadamente altas de processamento de inferência, preferindo manter a infraestrutura de IA em seus data centers privados. À medida que esses debates se desenrolam entre as equipes de segurança da informação e os responsáveis pelas aplicações, muitas vezes fica claro que a tolerância ao risco varia de acordo com a carga de trabalho e com a classificação dos dados relacionados: não existe uma solução única para todos os casos.
Vou querer uma porção extra de segurança com isso
À medida que as estratégias de IA amadurecem, as organizações inevitavelmente concluem que, sem proteções contra injeção de prompts, conteúdo inadequado e vazamento de dados privados, a IA não consegue atingir todo o seu potencial no ambiente corporativo. Assim, começa a corrida para escolher um fornecedor que ofereça uma plataforma de segurança de IA independente de modelo. Ótimo! Naturalmente, qualquer solução para inspecionar, controlar e auditar o uso da IA exige a inspeção completa dos prompts, das respostas e do tráfego das APIs de IA em trânsito.
Onde e como essas “proteções” são executadas (e onde os dados de auditoria ficam armazenados) não é uma decisão que deve ser tomada levianamente. O problema é que a maioria das soluções comerciais restringe bastante os modelos de implantação disponíveis. Muitas soluções de fornecedores estão disponíveis apenas como SaaS ou oferecem sua própria versão de privacidade, o que, na prática, cria um modelo de responsabilidade compartilhada com o provedor de hospedagem e o fornecedor da plataforma, muito além do nível da infraestrutura. Mesmo algumas das soluções mais interessantes que defendem uma abordagem de “confiança zero” apresentam ressalvas significativas quanto à privacidade. Uma tendência preocupante que compromete a privacidade dos dados é a de fornecedores treinarem seus modelos de segurança com logs privados de clientes, frustrando todo o propósito da IA privada.
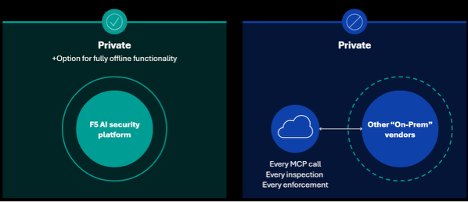
Felizmente, houve algum progresso com o surgimento de plataformas de segurança que oferecem aos clientes a opção de operar pelo menos o plano de dados sob seu próprio controle. No entanto, quando o plano de gerenciamento reside na nuvem do fornecedor, dados de configuração, definições de políticas, telemetria e metadados operacionais ainda são enviados para uma infraestrutura externa, onde ocorre a aplicação das políticas. Nem é preciso dizer que essa falha sistêmica de projeto compromete a postura de segurança de todos os aplicativos que deveriam estar sendo “protegidos”, introduzindo ameaças como tunelamento reverso e contorno do perímetro, injeção de código malicioso, vazamento entre locatários e escalonamento de privilégios.
Esses riscos são aceitáveis quando comparados aos benefícios de um modelo de execução híbrido? Os clientes devem poder tomar essas decisões para cada caso de uso, com base na tolerância a riscos, no custo e em sua postura de conformidade. Em alguns casos, essa pode ser uma troca razoável. Em outros, ampliar efetivamente a superfície de ataque para incluir toda a infraestrutura do fornecedor, inclusive com a possibilidade de movimentação lateral de volta para a rede principal, não é uma opção.
Deixando o cliente decidir
É aqui que a estratégia da F5 se diferencia com uma verdadeira “IA privada”, o que significa que o cliente tem opções sem brechas grandes o bastante para passar um trator. Com a F5 AI Security Platform, o nível de privacidade e controle pode ser ajustado para cada local ou caso de uso. O provisionamento pode atender ao mais alto padrão de segurança em todos os ambientes, e uma combinação de modelos de implantação pode ser adaptada a diferentes casos de uso.
Por exemplo, o red teaming pode ser realizado como SaaS, mas, para avaliar respostas de modelos treinados com dados confidenciais, é necessário usar uma instância local ou, talvez, de nuvem privada. E não podemos esquecer que não se trata apenas de como as máquinas estão conectadas: o comportamento humano continua sendo um importante vetor de ameaças.
No que diz respeito ao controle de acesso, algumas organizações adotam uma abordagem rigorosa e avessa a riscos, exigindo um perímetro computacional que só possa ser administrado por sua equipe de confiança, dentro das fronteiras nacionais escolhidas por elas e com custos previsíveis com base na capacidade interna de GPUs.
Na verdade, cargas de trabalho extremamente restritas e altamente confidenciais podem até mesmo ser implantadas com a F5 AI Security Platform em uma instalação totalmente isolada, o que significa que o ambiente computacional não tem nenhuma conexão física ou sem fio com a Internet ou qualquer rede não segura.
Superando o problema da escassez de profissionais de segurança de IA
As soluções desenvolvidas nativamente com a IA no centro para implementar controles de políticas e conformidade no tráfego de IA são tão recentes e inovadoras que há pouquíssimos profissionais disponíveis com experiência no provisionamento e dimensionamento desses sistemas.
É aqui que a estratégia da F5 também oferece uma solução: toda a plataforma está alinhada à plataforma de automação de cargas de trabalho nativa da nuvem que todas as empresas já utilizam: o Kubernetes. Na prática, ele se tornou o sistema operacional da nuvem para implementar o estado declarativo, abstraindo completamente os detalhes subjacentes. Além disso, não estamos falando apenas de usar um gerenciador de pacotes como o Helm para fazer a instalação. Há um Red Hat OpenShift Operator certificado para facilitar o processo.
Como a F5 AI Security Platform viabiliza a IA privada
A F5 AI Security Platform foi desenvolvida para IA privada como um princípio fundamental de design. F5 AI Red Team e F5 AI Guardrails oferecem suporte a todas as opções de implantação. Ambas as soluções são implantadas nativamente no Kubernetes e podem ser executadas inteiramente em um ambiente controlado pelo cliente. A inspeção, a aplicação de políticas e a remediação podem ser realizadas localmente, sem chamadas externas para a F5 ou qualquer serviço de nuvem de terceiros. E, o mais importante, nunca treinamos nossos modelos com dados de clientes: seus prompts, respostas e logs permanecem inteiramente sob seu controle.
Esse compromisso vai além da segurança nativa de IA. Com o anúncio da F5 AI Security Platform no F5 AI Summit desta semana, estamos levando esse mesmo padrão de flexibilidade de implantação e privacidade para a Proteção de Aplicações Web e APIs da F5. Para cada aquisição e cada recurso que desenvolvemos, nossa filosofia de design começa com uma pergunta: como podemos oferecer esse valor aos casos de uso que exigem o mais alto nível de segurança?
A F5 já oferece o mais alto nível de flexibilidade de implantação e privacidade para a segurança de IA. À medida que ampliamos nossa oferta por meio da F5 AI Security Platform, mantemos nosso compromisso inabalável com um padrão rigoroso de controle pelo cliente. A viabilização de IA privada na F5 não é um item do roadmap nem um projeto especial; é assim que desenvolvemos nossas soluções.
Para saber mais sobre a F5 AI Security Platform, leia o comunicado à imprensa. Confira também nosso post no blog: “F5 AI Security Platform: eliminando as incertezas da segurança de IA”.
Sobre os autores

Publicações relacionadas no blog

Segurança de APIs sem concessões: apresentamos novas opções flexíveis de descoberta com F5 API security
As opções ampliadas de descoberta de APIs da F5 foram desenvolvidas para oferecer o máximo de flexibilidade e atender às organizações onde quer que estejam.

Governe sua IA no presente e antecipe o futuro da sua IA
Aprenda com nosso CISO de campo, Chuck Herrin, como se preparar para o novo desafio de proteger modelos e agentes de IA.

Segurança de IA para a cadeia de suprimentos
As cadeias de suprimentos são cada vez mais impulsionadas pela IA — desde a previsão de demanda e o planejamento logístico até a análise de riscos de fornecedores e a gestão de estoque em tempo real. Essas ferramentas ajudam as empresas a reduzir custos, aumentar a resiliência e se adaptar a disrupções globais. No entanto, elas também criam novos riscos em um vasto ecossistema: nossas soluções de segurança de IA em tempo de execução protegem o setor de Cadeia de Suprimentos […]
Segurança de IA para Recursos Humanos
A IA está revolucionando o RH. As empresas estão implementando copilotos de recrutamento com IA, assistentes de integração, chatbots de suporte aos funcionários e ferramentas de análise da força de trabalho para reduzir custos e melhorar a experiência dos colaboradores. No entanto, as aplicações de RH também apresentam riscos específicos que podem expor as organizações a falhas de conformidade, alegações de viés e danos à reputação: nossas soluções de segurança de IA em tempo de execução protegem o setor de RH com […]
Equilibrando o desempenho da IA e a gestão de recursos
As organizações dependem cada vez mais de ferramentas e iniciativas de IA para impulsionar a inovação e a transformação. Cada avanço incremental na sofisticação das ferramentas de IA torna o equilíbrio entre desempenho e gestão de recursos um desafio maior e mais relevante para as equipes de TI e segurança. No entanto, esse equilíbrio é essencial para maximizar o ROI, garantir a segurança e manter a eficiência em toda a […]
Integração de APIs em IA: a base técnica
A integração de APIs é um canal essencial no ecossistema de IA, por meio do qual diferentes sistemas, plataformas e aplicações interagem. Analisamos as nuances técnicas da integração de APIs em IA, com ênfase em sua importância para aprimorar a eficiência e os recursos dos sistemas de IA. As APIs permitem a troca fluida de dados e funcionalidades entre diferentes soluções de IA […]