Transformação digital é um fator impulsionador que incentiva a automação e a orquestração em toda a área de TI e leva as organizações a optar por disponibilizar aplicativos por meio da nuvem pública.
Na verdade, a transformação digital permeia a TI de forma tão abrangente que praticamente todos os aspectos dos dados do nosso relatório State of Application Delivery 2018 mostraram sinais de impacto. Inclusive a segurança.
Esse impacto fica evidente quando começamos a analisar a relação entre a confiança e a nuvem, bem como o esforço para implantar os serviços de aplicação que mantêm os aplicativos seguros, não importa onde estejam.
Agora, para sermos justos, de modo geral, a confiança vem apresentando uma tendência de queda ao longo dos quatro anos em que realizamos esta pesquisa.
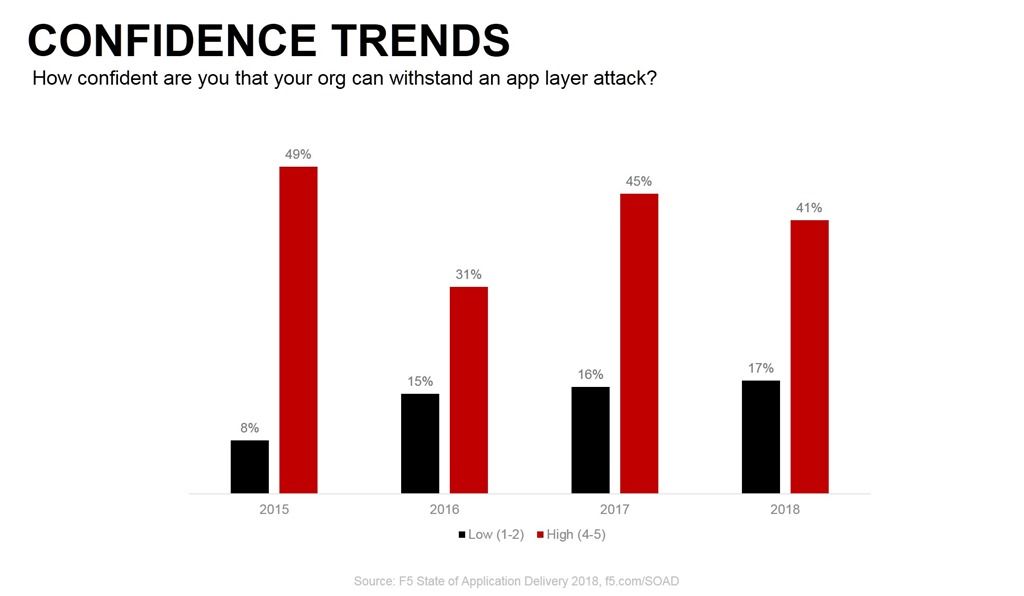
Em 2015, quase metade das organizações (49%) tinha grande confiança na capacidade de sua organização de resistir a um ataque à camada de aplicação.
Neste ano, vimos esse percentual cair para 41%. Por outro lado, o percentual relativamente pequeno de entrevistados com baixa confiança em 2015 — apenas 8% — mais que dobrou, chegando a 17% em 2018.
O grupo dos que “não estão nem confiantes nem desconfiados” permaneceu praticamente estável.
O que torna essa estatística ainda mais preocupante é a queda no nível de confiança quando a nuvem pública entra em cena.
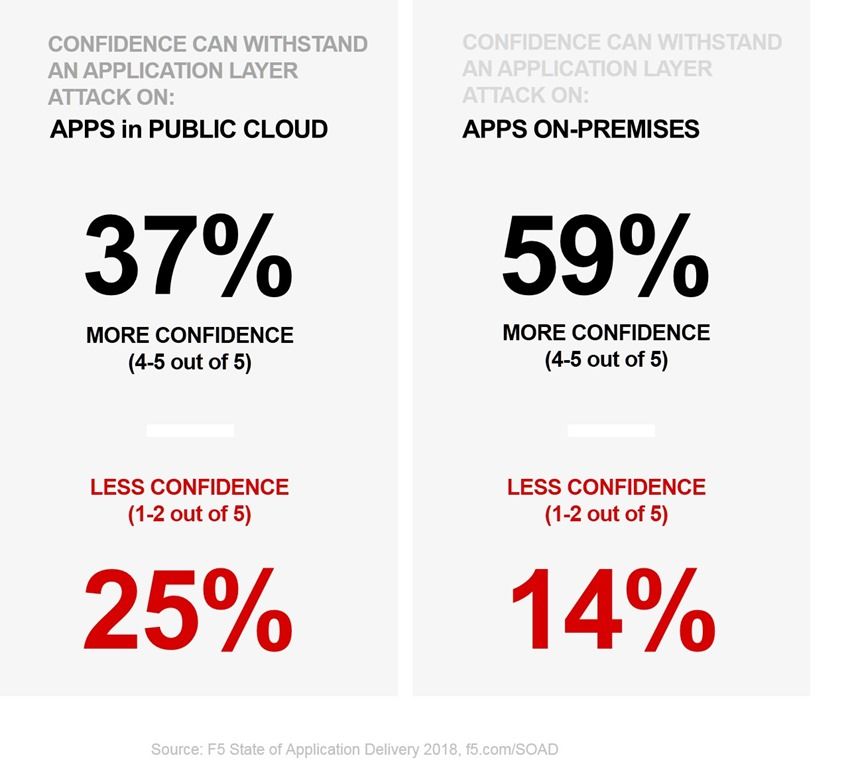
Há uma diferença significativa entre os entrevistados que demonstram alta confiança na capacidade de sua segurança de proteger aplicativos em ambientes locais (59%) e na nuvem pública (37%). A baixa confiança apresenta a mesma relação: menos entrevistados têm baixa confiança em relação aos ambientes locais (14%) do que em relação à nuvem pública (25%).
Seria fácil atribuir essa diferença à nuvem, mas, em essência, a maioria dos ambientes de nuvem pública tem pouco ou nenhum impacto sobre a segurança de aplicações . É claro que a segurança da infraestrutura e da rede é um fator que pode levar ao comprometimento de uma aplicação, mas, em grande parte, a proteção das aplicações — independentemente de onde estejam — é responsabilidade direta de seus proprietários. Por isso, analisamos outros fatores, como as tecnologias e os serviços de aplicações que as organizações implementam nos dois ambientes para proteger e defender suas aplicações. Talvez a questão não fosse a localização, mas uma diferença na abordagem adotada para protegê-las.
Descobrimos que a maioria usa três serviços de aplicação diferentes para proteger e defender as aplicações: firewall de rede (83%), controle de acesso às aplicações (75%) e firewall de aplicações web (57%). Pouco mais de uma em cada quatro organizações (26%) também usa análise do comportamento dos usuários.
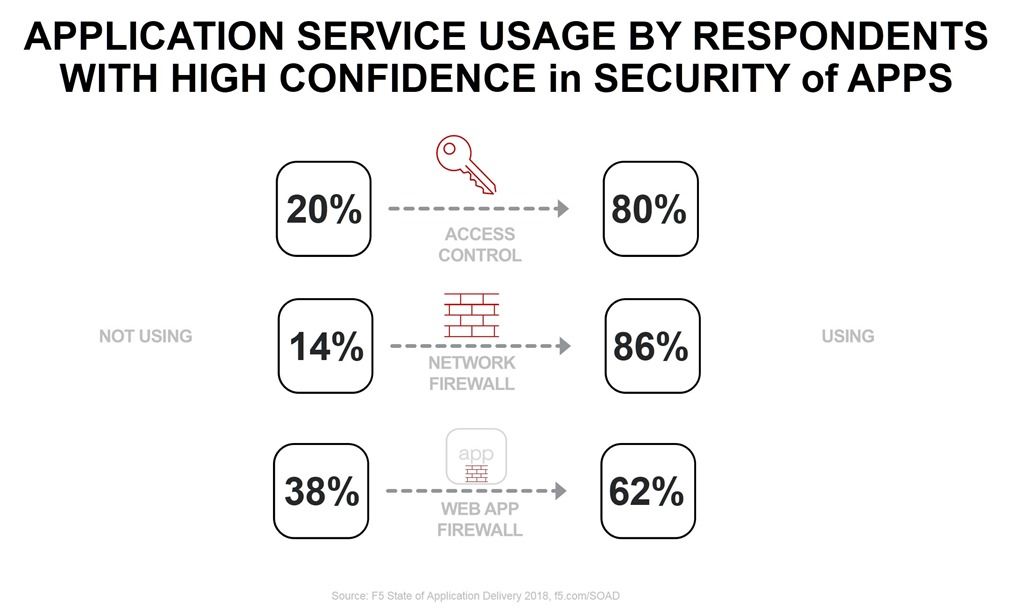
É uma boa combinação de serviços de aplicativos — monitoramento da rede, controle de acesso e filtragem/remoção de conteúdo malicioso. Portanto, talvez o uso (ou a falta de uso) desses serviços estivesse contribuindo para a queda nos níveis de confiança.
O que descobrimos é que, sim, os serviços de aplicação nos quais você confia para proteger as aplicações contra ataques de fato têm um impacto positivo na confiança de que é possível resistir a um ataque.
No caso dos três principais, houve um aumento extremamente positivo na confiança daqueles que utilizaram o serviço. Em seguida, analisamos o impacto dessas mesmas implantações de serviços no contexto da nuvem pública em comparação com ambientes locais.
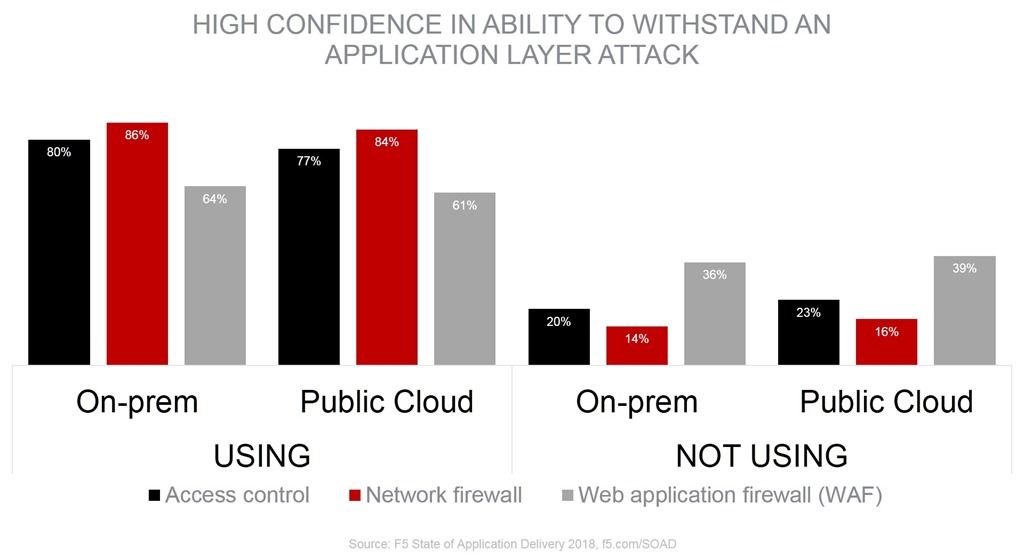
Dois aspectos se destacam nesta comparação: claramente, aqueles que utilizam serviços de aplicações estão muito mais confiantes do que seus pares que abrem mão dessas valiosas proteções.
O segundo ponto são as pequenas diferenças — consistentemente em torno de 3% — no nível de confiança entre ambientes locais e a nuvem pública, mas elas não são suficientes para explicar a diferença significativa entre os níveis gerais de confiança na proteção de aplicações nos diferentes ambientes. Conclui-se, portanto, que o ambiente (nuvem) é um fator que contribui para a redução da confiança na capacidade de resistir a ataques à camada de aplicação.
A razão para isso pode estar no ressurgimento da complexidade das soluções de segurança como um dos principais desafios de segurança de 2018. Esse desafio vinha perdendo relevância — em 2017, saiu dos três primeiros lugares, com apenas 30% dos entrevistados apontando-o como um dos principais desafios —, mas voltou a ganhar força neste ano, com 34%, recuperando sua posição. A nuvem inevitavelmente introduz parte dessa complexidade, com uma variedade estonteante de serviços e APIs desconhecidos. A nuvem não é um ambiente tradicional, e a adaptação a novas arquiteturas e novos serviços aumenta a complexidade. Soma-se a isso o fato de que os serviços de aplicações na nuvem podem ou não oferecer o mesmo nível de proteção dos serviços locais.
Por exemplo, um serviço básico de firewall de aplicações web oferecido por um provedor de nuvem pode não fornecer proteções tão robustas quanto um serviço de firewall de aplicações web local. A diferença de recursos pode ser um fator que afeta a confiança. Como não investigamos a fundo se os serviços de aplicações locais eram os mesmos disponíveis na nuvem pública, não podemos afirmar de forma conclusiva que as diferenças de recursos sejam uma das causas da queda na confiança, mas essa parece ser uma das várias explicações prováveis.
A segurança está definitivamente migrando para a nuvem junto com as aplicações que busca proteger, mas a confiança para fazer essa migração não está acompanhando esse movimento.
E, com isso, encerramos nossa série inicial sobre o State of Application Delivery 2018. Para obter mais insights sobre transformação digital, multicloud, serviços de aplicações, segurança, automação e a transformação contínua das operações de rede, fique à vontade para baixar sua própria cópia do relatório 2018 State of Application Delivery e acompanhar a conversa no Twitter com @f5networks e/ou a hashtag #soad18.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog
Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...