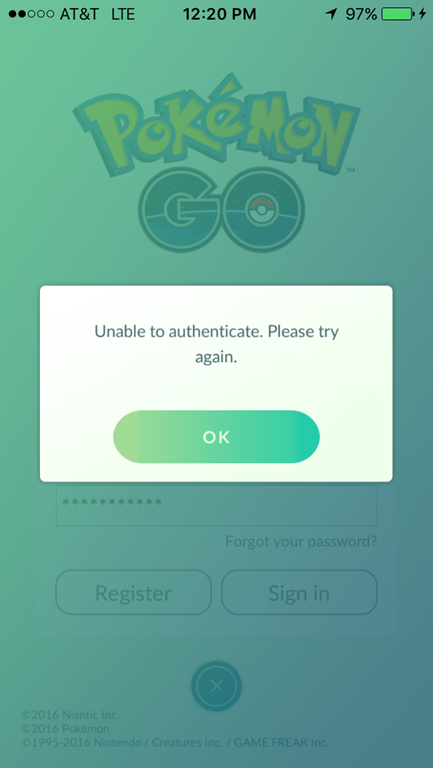
Você já deve ter percebido que sim, eu sou uma daquelas pessoas que jogam Pokémon Go. Ou, como tem acontecido bastante ultimamente, que não jogam Pokémon Go. Isso é ruim, porque também significa que nosso filho mais novo não está jogando, pois nós dois usamos contas do Pokémon Trainer Club (PTC) para jogar, e não contas do Google, e não conseguimos entrar.
Isso é significativo porque, enquanto nós duas estamos frustradas por não conseguirmos nos “autenticar” e fazer login para jogar, meu marido optou por usar a conta do Google e, bem, ele não está enfrentando os mesmos problemas.
Isso me levou a investigar algumas questões técnicas que deveriam ser relevantes para todas as empresas, independentemente do aplicativo que estejam lançando. Essa preocupação gira em torno do novo AAA — APIs, Autenticação e Disponibilidade.
Curiosamente, essa busca começou quando eu estava lendo um artigo na Forbes sobre o rastreamento de Pokémon no Pokémon Go. Sim, na Forbes. A repercussão é desse tamanho. De qualquer forma, isso me levou a ler vários outros artigos, e um deles especulava que o motivo pelo qual o rastreamento não estava funcionando (pelo menos inicialmente) era uma atualização do jogo na qual uma chave de API havia sido inadvertidamente omitida das chamadas de rastreamento aos servidores da Niantic.
Seja esse o caso ou não, uma gafe dessas realmente faria as APIs pararem de funcionar. Mas o que não me saía da cabeça era: se eu não conseguia entrar na minha conta do PTC e jogar, por que eu conseguia mudar para a minha conta do Google e acessar sem a menor dificuldade?
A conexão entre API e autenticação
Bem, isso me fez vasculhar o github e explorar as APIs do Pokémon Go (eu prefiro Java, mas também há opções em Python, então fique à vontade) e foi aí que finalmente tive aquele estalo. Veja bem, praticamente todas as chamadas de API nesses repositórios tratam a mesma exceção: LoginFailedException.
Em outras palavras, até mesmo uma simples chamada para encontrar Pokémon próximos pode resultar em uma LoginFailedException.
O que, na verdade, não é tão surpreendente assim. Veja bem, aplicações web monolíticas geralmente rastreiam usuários autenticados por meio de sessões, o que muitas vezes significa um cookie que contém um ID de sessão ou algum outro token que a aplicação verifica antes de efetivamente fazer qualquer outra coisa (essa é uma arquitetura com estado — ou stateful, para quem está acompanhando). As APIs não são tão diferentes assim, pois cada chamada de API precisa ter uma forma de garantir que a aplicação que faz a chamada (o usuário) esteja realmente autorizada a realizá-la. É preciso estar “conectado”.
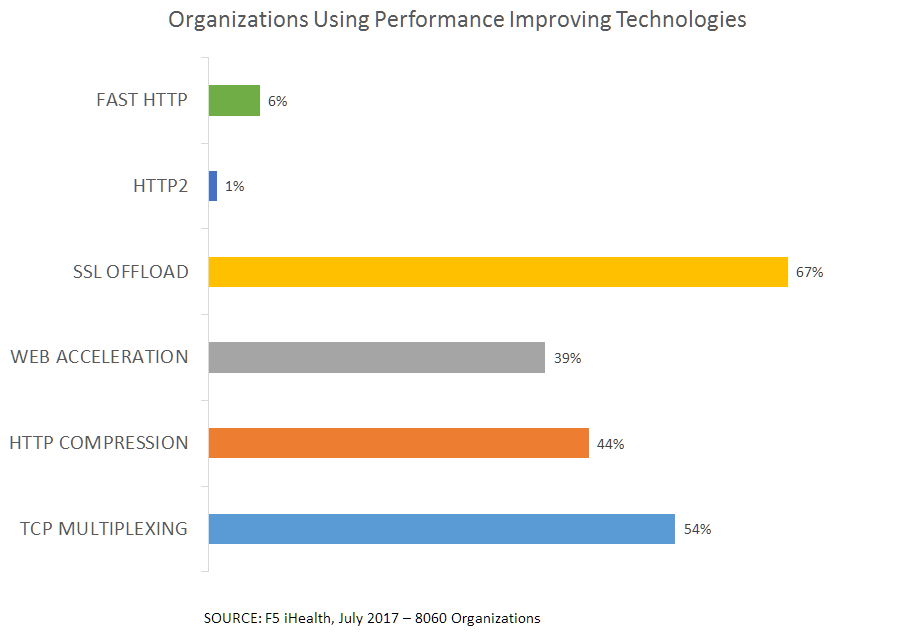
Atualmente, as APIs costumam usar chaves de API para isso. Em geral, a chave é verificada em relação a um perfil de usuário para garantir que a chamada esteja autorizada. Isso ocorre em todas as chamadas (em uma arquitetura sem estado ). Há vários motivos para essa decisão, incluindo a possibilidade de limitar a frequência das chamadas. E isso é muito importante. O relatório State of APIs 2016 da Apigee observou que 68% das APIs utilizavam o gerenciamento de cotas (também conhecido como limitação de frequência, medição etc.). Para implementar esse recurso técnico, primeiro é preciso saber quantas chamadas foram feitas no último minuto, hora ou dia e, portanto, essa informação deve ser registrada em um local seguro (para que os usuários não possam manipulá-la e enganar o aplicativo, fazendo com que ele permita mais chamadas por período).
Em outras palavras, as APIs podem sobrecarregar bastante a infraestrutura de autenticação, pois precisam verificar o status e a autorização e, possivelmente, aplicar limites de requisições. É muito trabalho.
No entanto, nossa visão sobre a arquitetura de aplicativos, muitas vezes ainda tradicional, não considera o impacto dessas chamadas adicionais sobre a capacidade. Essas chamadas extras de verificação e autorização, mesmo quando feitas periodicamente para “renovar” uma sessão, sobrecarregarão consideravelmente a infraestrutura de autenticação — a mesma que dá suporte ao login. É o mesmo tipo de sobrecarga que observamos quando o limite de conexões por usuário nos navegadores aumentou de 2 para 8. Um único usuário passou a consumir oito vezes mais recursos para acessar um aplicativo. Da mesma forma, ao avaliar os requisitos de capacidade de um aplicativo que depende de autorização a cada chamada de API, é preciso fazer as contas e determinar quantas vezes mais recursos cada usuário consumirá.
Não fazer isso resulta, bem, em crianças de 8 anos irritadas (e em Loris irritadas também, diga-se de passagem), quando serviços de login sobrecarregados são o que as impede de capturar aquele Pikachu que elas tanto querem.
Escalar a identificação e a autenticação é fundamental para a disponibilidade
Identidade e acesso são serviços essenciais para aplicações. Nos últimos dois anos, observamos que eles vêm ganhando importância em nossas pesquisas Estado da Entrega de Aplicações e, sem revelar muito, já estamos constatando aumentos nos dados de 2017 tanto para federação de identidades quanto para controle de acesso a aplicações. E isso não se deve apenas às aplicações, mas também às coisas, além da necessidade crescente de expandir toda a infraestrutura de serviços de identidade para dar suporte a mais coisas, mais usuários e mais aplicações que usam APIs para interagir com aplicações de back-end.
A disponibilidade costuma ser baseada exclusivamente em uma medida do tempo de inatividade. Se os servidores estavam ativos e funcionando corretamente, eles estavam disponíveis. Essa é uma perspectiva de dentro para fora. Mas, assim como na segurança, precisamos inverter essa avaliação e analisá-la de fora para dentro. A capacidade é importante, e apenas estar “ativo” e “disponível” não é suficiente. Os serviços precisam estar “ativos” e “disponíveis” para todos que desejam utilizá-los. Isso significa escalar na mesma velocidade com que seus scripts Python são executados.
Isso também significa compreender a relação entre os diversos serviços de back-end que efetivamente implementam as funcionalidades disponibilizadas por suas APIs. Os serviços de identidade e acesso são tão essenciais para a disponibilidade quanto a própria aplicação. Assim como a segurança, a disponibilidade depende de seu elo mais fraco. E, se seus serviços de identidade não forem tão escaláveis quanto o restante da aplicação — ou ainda mais escaláveis, caso seu modelo exija autenticação a cada chamada de API —, você perceberá que a disponibilidade é um problema significativo, mesmo que todos os seus painéis internos indiquem que está tudo “verde”.
Porque, do lado de fora, estamos vendo tudo “vermelho” — literal e figurativamente.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog
Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...