
Mesmo antes da pandemia, muitos funcionários já acessavam aplicativos e recursos de dados de casa, de cafeterias e durante viagens, usando dispositivos corporativos ou pessoais. Hoje, muitas organizações estão dando aos funcionários a possibilidade de trabalhar de qualquer lugar (WFA) para reduzir o tempo de deslocamento, proporcionar equilíbrio entre vida pessoal e profissional e permitir que morem em qualquer região. As organizações adotam o WFA porque ele reduz custos ao consolidar ou até mesmo fechar algumas unidades físicas. Além disso, agora reconhecem que seus funcionários podem ser produtivos de qualquer lugar.
Embora o trabalho em qualquer lugar (WFA) certamente ofereça benefícios, essa tendência aumenta a pressão sobre as empresas para que implementem as medidas de segurança mais rigorosas no acesso remoto dos usuários, garantindo, ao mesmo tempo, uma experiência fluida no acesso a aplicações e dados. Além disso, as aplicações e o acesso a elas continuarão sendo híbridos por algum tempo, com algumas aplicações na nuvem pública — como aplicações nativas da nuvem ou SaaS — e outras aplicações locais, em um data center ou em uma nuvem privada. Isso torna o acesso às aplicações muito mais complexo tanto para os usuários quanto para as organizações, além de significativamente mais difícil de proteger. Também aumenta a pressão sobre as organizações que buscam implementar uma arquitetura Zero Trust em todas as suas aplicações, independentemente de onde estejam hospedadas.
A maioria das aplicações de missão crítica — como aplicações clássicas e personalizadas — não pode ser migrada para a nuvem. Aplicações clássicas, como as desenvolvidas pela Oracle e pela SAP, e aplicações personalizadas geralmente não oferecem ou não podem oferecer suporte a padrões e protocolos modernos de autenticação, como SAML e OIDC. Muitas vezes, também não há suporte para federação de identidades e logon único (SSO). Muitas delas também não oferecem suporte à autenticação multifator (MFA). Isso significa que sua organização precisa gerenciar vários pontos e métodos de autenticação de usuários, enquanto os usuários precisam gerenciar diferentes credenciais e diversas formas de autenticação e acesso para diferentes aplicações. Isso cria uma experiência complicada e confusa para funcionários e prestadores de serviços, aumentando a carga de trabalho dos administradores e os custos de suporte de TI.
As organizações devem permitir que os usuários acessem todos os aplicativos de forma simples e segura, independentemente de onde estejam hospedados. Isso ajuda a melhorar a experiência dos usuários onde quer que estejam e, ao mesmo tempo, facilita o trabalho dos administradores.
BIG-IP Access Policy Manager (APM) é a solução de proxy de gerenciamento de acesso segura e altamente escalável da F5, que permite o controle de acesso global centralizado para usuários, dispositivos, aplicações e APIs. Microsoft Azure Active Directory (AD) é a plataforma abrangente de gerenciamento de identidades e acesso baseada em nuvem da Microsoft.
Trabalhando em conjunto, o BIG-IP APM e o Azure AD permitem acesso seguro e contínuo a todos os aplicativos, independentemente de onde estejam hospedados: na nuvem pública, como aplicativos nativos da nuvem ou SaaS, no ambiente local, em um data center ou em uma nuvem privada. A solução integrada simplifica o acesso dos seus funcionários aos aplicativos, melhorando significativamente a experiência deles e, ao mesmo tempo, reduzindo consideravelmente os riscos de segurança relacionados ao acesso a aplicativos para a sua empresa. Ela permite que os funcionários acessem com segurança todos os aplicativos autorizados, sejam eles compatíveis com padrões e protocolos de autenticação modernos ou com métodos de autenticação clássicos, como Kerberos ou métodos baseados em cabeçalhos.
Com o lançamento do BIG-IP v16.1, o BIG-IP APM e o Microsoft Azure AD estão ampliando a segurança de acesso a aplicações por meio da integração da funcionalidade de Acesso Condicional do Azure AD à interface do usuário do BIG-IP APM.
Acesso Condicional do Azure AD é uma ferramenta usada pelo Azure AD para reunir sinais, tomar decisões e aplicar políticas organizacionais. Em sua forma mais simples, as políticas são instruções do tipo “se-então”: se um usuário quiser acessar um recurso, deverá atender ou estar em conformidade com as políticas estabelecidas. Ao usar políticas de Acesso Condicional, você pode aplicar os controles de acesso adequados quando necessário para manter sua organização segura.
Os sinais comuns que o Acesso Condicional do Microsoft Azure AD pode considerar ao tomar uma decisão de política incluem:
- Associação a um usuário ou grupo
- Informações de localização do IP
- Integridade do dispositivo
- Tipo de aplicativo
- Risco do usuário e da sessão
Em seguida, com base nesses sinais, é tomada uma decisão para permitir, conceder ou bloquear o acesso do usuário. O Acesso Condicional do Azure AD atua como o mecanismo de políticas no qual ocorre a avaliação em tempo real, trabalhando em conjunto com o BIG-IP APM para aplicar essas políticas.
Você pode ver abaixo a captura de tela dessa nova experiência:
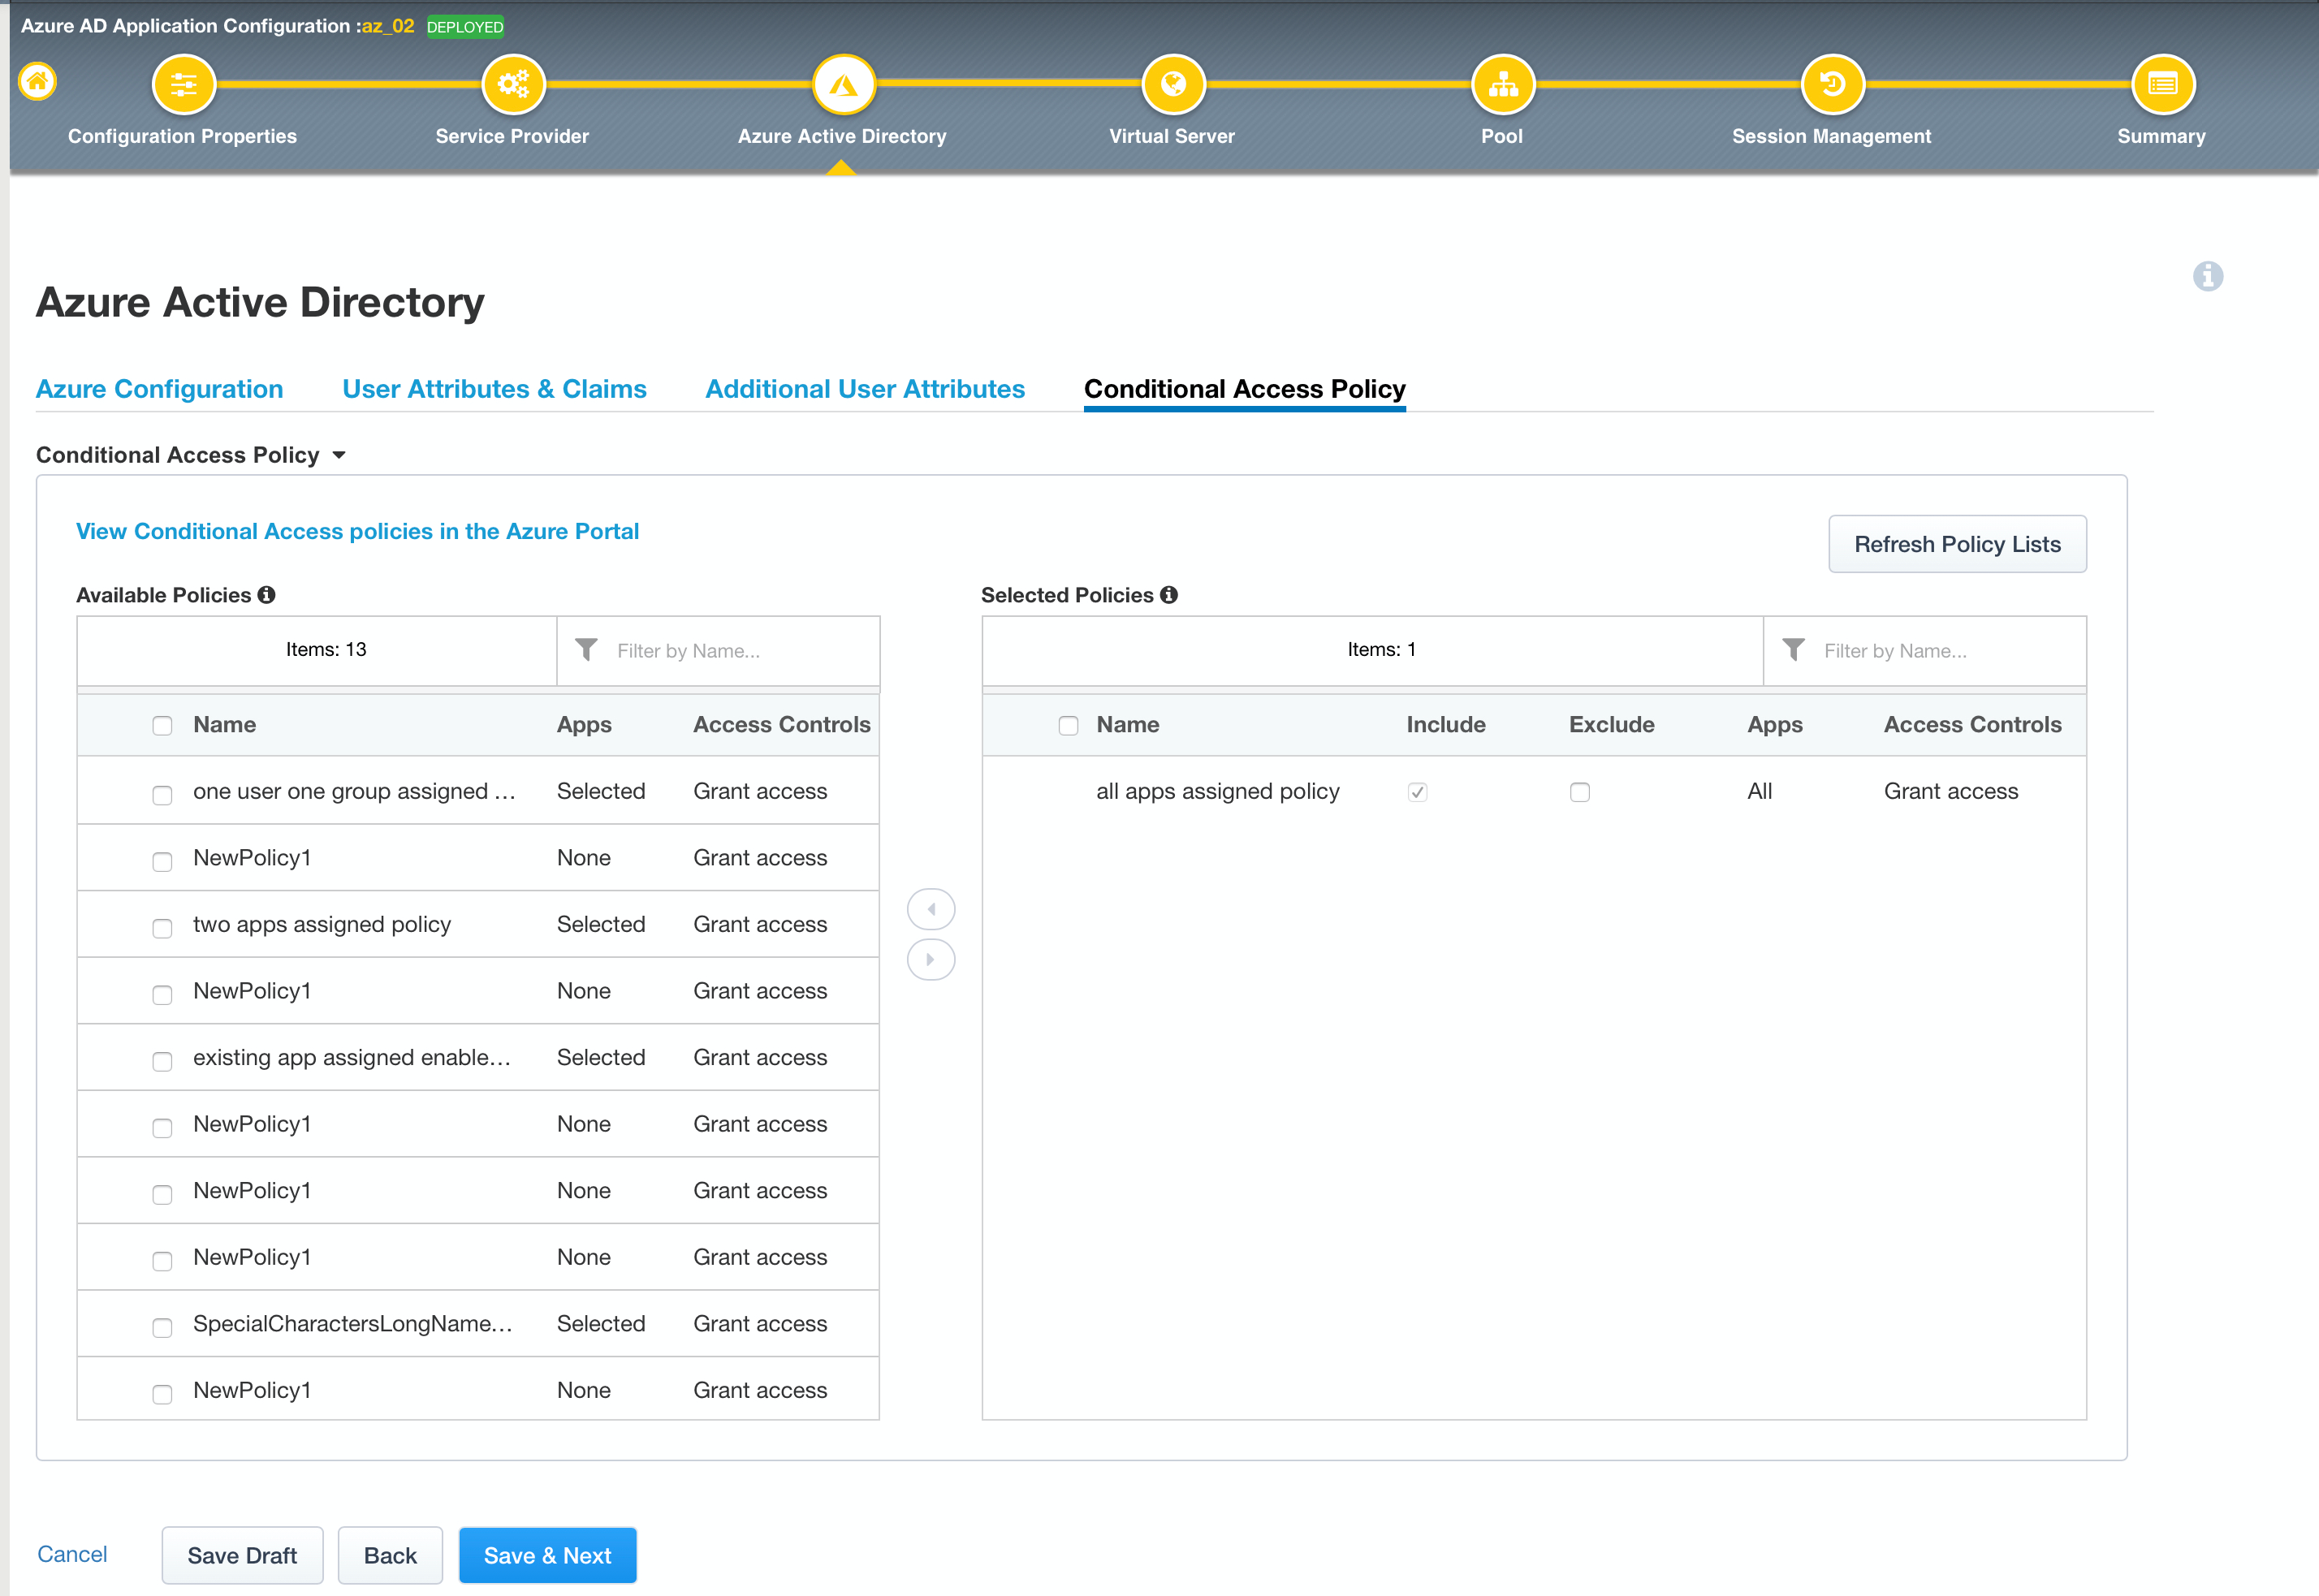
Por meio dessa nova integração, o BIG-IP APM e o Azure AD:
- Aproveite uma interface única e fácil de usar para seus aplicativos: Por meio da Configuração Guiada de Acesso (AGC) do BIG-IP APM, os administradores podem usar uma única interface para configurar e gerenciar o controle de políticas em todos os aplicativos — incluindo aplicativos personalizados e aplicativos clássicos, como Oracle E-Business Suite (EBS), Oracle JD Edwards e SAP ERP — proporcionando uma experiência de integração simples.
- Capacite seus usuários a serem produtivos onde e quando quiserem: Com a integração do Acesso Condicional do Azure AD e do BIG-IP APM, os usuários podem acessar aplicativos baseados em nuvem e aplicativos personalizados/clássicos de forma simples e integrada, desde que atendam às condições definidas pelos administradores.
- Centralize a autenticação dos usuários: os administradores não precisam gerenciar métodos de autenticação distintos para aplicativos baseados em nuvem e outros métodos para aplicativos clássicos/personalizados.
- Proteja os ativos da sua organização: Ao integrar o Azure AD e o BIG-IP APM, controles de acesso adicionais e adequados podem ser aplicados quando necessário para manter aplicativos e dados seguros. O BIG-IP APM oferece uma proteção ainda maior ao conceder acesso aos usuários com base em cada solicitação por aplicativo.
A F5 e a Microsoft continuarão oferecendo uma solução integrada de excelência para adotar e adaptar o modelo Zero Trust em todos os seus aplicativos, enquanto a F5 continuará fornecendo aos administradores ferramentas que facilitam significativamente o gerenciamento de acesso e a configuração dos aplicativos.
Você pode encontrar mais detalhes sobre a solução conjunta do BIG-IP APM e do Microsoft Azure AD aqui.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...