Soluções de Networking for Kubernetes
De microsserviços leves à governança centralizada avançada, entregue e proteja aplicações Kubernetes em escala.
Entregue, proteja e escale aplicações, APIs e cargas de trabalho de IA no Kubernetes
O Kubernetes resolve os principais desafios operacionais, mas não controla o comportamento do tráfego. À medida que as organizações gerenciam vários clusters, locatários e equipes, essa falta de controle pode resultar em ferramentas fragmentadas, segurança inconsistente, visibilidade limitada de ponta a ponta e sistemas mais difíceis de operar. A F5 Application Delivery and Security Platform (ADSP) leva soluções de nível empresarial para redes, segurança e observabilidade aos ambientes modernos de Kubernetes. Com uma camada de controle centralizada, as equipes podem padronizar as redes do Kubernetes, oferecer suporte a cargas de trabalho de inferência de IA e escalar com segurança, sem sobrecarga operacional.
Padronize a entrega de aplicações Kubernetes
Padronize todos os ambientes com uma plataforma comprovada e de nível empresarial, na qual as equipes de Plataforma e DevOps confiam.
Estenda os investimentos em ADC ao Kubernetes
Integre ambientes tradicionais de ADC ao Kubernetes para preservar os investimentos e, ao mesmo tempo, viabilizar a entrega moderna de aplicações.
Garanta a preparação para a IA
Potencialize as cargas de trabalho de IA com a entrega de aplicações otimizada para IA no Kubernetes, a principal plataforma para aplicações de IA.
Governe em escala
Aplique políticas consistentes de gerenciamento de tráfego e segurança para obter visibilidade de ponta a ponta em clusters, locatários, equipes e ambientes.
Controle de tráfego em diferentes arquiteturas do Kubernetes
A F5 oferece controle de tráfego no Kubernetes por meio de soluções complementares e nativas do Kubernetes, adequadas a diferentes arquiteturas e modelos operacionais.
F5 NGINX
O NGINX é um proxy reverso, balanceador de carga e gateway de API leve, profundamente integrado a arquiteturas nativas da nuvem para disponibilizar microsserviços leves no Kubernetes. Com o F5 NGINX Ingress Controller e o NGINX Gateway Fabric, ele oferece suporte tanto ao Ingress quanto ao padrão emergente Gateway API, permitindo que as equipes disponibilizem serviços, roteiem o tráfego, apliquem políticas e protejam APIs e cargas de trabalho de IA usando fluxos de trabalho nativos do Kubernetes. É mais indicado para organizações nas quais as equipes de engenharia de plataforma e DevOps são responsáveis pelo Kubernetes e por sua operação.
F5 BIG-IP Next for Kubernetes
O BIG-IP Next for Kubernetes foi desenvolvido para organizações que precisam de recursos avançados de controle determinístico do tráfego de entrada e saída, microssegmentação e multilocação rigorosa, além de processamento de tráfego de alto desempenho para cargas de trabalho em grande escala ou sensíveis à latência. Mais indicado para cenários em que a equipe de NetOps estende seu controle aos ambientes Kubernetes, ele incorpora ao fluxo de tráfego um plano de dados comprovado e de alto desempenho, com aplicação consistente de políticas e segurança, permitindo governança centralizada e controle previsível entre clusters, equipes e ambientes.
F5 BIG-IP Container Ingress Services (CIS)
O BIG-IP CIS permite que as equipes de NetOps estendam ao Kubernetes os investimentos existentes no BIG-IP Application Delivery Controller. Ao conectar os recursos do Kubernetes ao BIG-IP, o BIG-IP CIS permite que as organizações gerenciem o tráfego de entrada, apliquem políticas consistentes de entrega e segurança de aplicações e ofereçam suporte a aplicações em contêineres usando modelos operacionais já conhecidos do BIG-IP. É ideal para empresas nas quais o BIG-IP continua sendo o ponto de controle padrão e a adoção do Kubernetes precisa estar alinhada às práticas existentes de NetOps.
Membro Gold da Cloud Native Computing Foundation
A F5 está comprometida em promover e apoiar a inovação em Kubernetes nativo da nuvem no âmbito da CNCF, incluindo recursos para cargas de trabalho complexas de inferência de IA.
Saiba maisExplore casos de uso de redes no Kubernetes
Ingress para Kubernetes
Ingress para Kubernetes
À medida que as organizações padronizam o uso do Kubernetes para aplicações em produção, elas precisam de uma solução de ingress comprovada, segura e pronta para ambientes de produção. A F5 oferece ingress de nível empresarial por meio do F5 NGINX Ingress Controller e do BIG-IP Container Ingress Services, combinando a flexibilidade do código aberto com suporte comercial e estabilidade de longo prazo.
As equipes protegem aplicações, APIs e IAs no ingresso com proteção WAF nativa do Kubernetes, permitindo a aplicação consistente de políticas em toda a empresa. Os usuários do BIG-IP podem estender facilmente o gerenciamento de tráfego e a segurança existentes ao Kubernetes, preservando os modelos operacionais e viabilizando a modernização nativa da nuvem.
F5 NGINX Ingress Controller
Uma solução de Ingress comprovada, confiável e pronta para produção.
F5 WAF for NGINX
Implemente e dimensione a segurança de aplicações e APIs em arquiteturas distribuídas e ambientes híbridos.
F5 BIG-IP Container Ingress Services
Estenda o gerenciamento de tráfego e a segurança do BIG-IP ao Kubernetes.
F5 BIG-IP Next for Kubernetes
Controle escalável e multilocatário do tráfego de entrada e saída para clusters Kubernetes.
F5 NGINXaaS for Azure
Oferece suporte à entrega consistente de aplicativos em ambientes Kubernetes hospedados no Azure.
F5 NGINXaaS para Google Cloud
Oferece suporte à entrega consistente de aplicativos em ambientes Kubernetes do Google Cloud.
API de Gateway
API de Gateway
As plataformas Kubernetes modernas exigem um único gateway para disponibilizar aplicações, APIs e cargas de trabalho de IA, eliminando a proliferação de ferramentas e a complexidade. O NGINX Gateway Fabric implementa uma solução em conformidade com a Gateway API para oferecer um modelo de conectividade consistente e extensível, baseado em APIs e CRDs nativos do Kubernetes.
Habilite roteamento avançado, divisão de tráfego, balanceamento de carga ponderado e governança orientada por políticas, mantendo uma separação clara entre as responsabilidades da equipe de plataforma e as dos desenvolvedores. O mesmo gateway gerencia o tráfego de APIs, aplicações e inferência de IA com visibilidade e controle.
F5 NGINX Gateway Fabric
API de Gateway pronta para produção, com suporte a roteamento com reconhecimento de modelos.
F5 WAF for NGINX
Proteja aplicações e APIs modernas executadas no F5 NGINX com um WAF pronto para Kubernetes
Balanceamento de carga da fábrica de IA
Balanceamento de carga da fábrica de IA
Escalar cargas de trabalho de inferência e treinamento de IA exige mais do que o balanceamento de carga tradicional. Prompts que fazem uso intensivo de GPUs consomem memória e recursos computacionais de forma imprevisível, gerando contenção, pressão sobre o cache e utilização desigual entre os clusters.
A F5 oferece gerenciamento de tráfego L4–L7 de alto desempenho, desenvolvido especificamente para ambientes de IA baseados em Kubernetes, incluindo GPUaaS e implantações locais. Ao avaliar continuamente a disponibilidade de memória, a pressão sobre o cache KV, a profundidade da fila de solicitações e a integridade do backend, a F5 direciona o tráfego de forma inteligente para equilibrar a carga das GPUs, reduzir a latência, melhorar a estabilidade e maximizar a eficiência da infraestrutura.
F5 BIG-IP Next for Kubernetes
Controle escalável e multilocatário do tráfego de entrada e saída para clusters do Kubernetes.
F5 NGINX Gateway Fabric
API de Gateway pronta para produção, com suporte a roteamento com reconhecimento de modelos.
Multicluster e multilocação
Múltiplos clusters e multilocação
À medida que o Kubernetes se expande para implantações multicluster, híbridas e multicloud, as equipes precisam de uma camada consistente de conectividade de aplicações para entrada de tráfego, segurança e observabilidade. Sem ela, a proliferação de soluções de ingress leva a desvios de políticas, configurações de TLS inconsistentes, ferramentas duplicadas e baixa visibilidade.
Uma camada de tráfego e segurança de nível empresarial, integrada à automação do Kubernetes, resolve esse problema. Com CRDs declarativos e eventos de orquestração, as equipes podem automatizar o roteamento, o balanceamento de carga, o TLS, o direcionamento de DNS e as políticas por cluster, garantindo isolamento entre locatários, alta disponibilidade e recuperação de desastres (HA/DR), além de telemetria de ponta a ponta, sem criar novos silos.
F5 BIG-IP Container Ingress Services
Estenda o gerenciamento de tráfego e a segurança do BIG-IP ao Kubernetes.
F5 BIG-IP Next for Kubernetes
Controle escalável e multilocatário de tráfego de entrada e saída para clusters do Kubernetes.
F5 NGINX Gateway Fabric
API de Gateway pronta para produção, com suporte a roteamento com reconhecimento de modelos.
F5 NGINX Ingress Controller
Solução de Ingress comprovada, confiável e pronta para produção
F5 NGINXaaS for Azure
Oferece suporte à entrega consistente de aplicações em ambientes Kubernetes hospedados no Azure.
F5 NGINXaaS para Google Cloud
Oferece suporte à entrega consistente de aplicações em ambientes Kubernetes do Google Cloud.
Egresso para Kubernetes
Egresso para Kubernetes
As cargas de trabalho de IA geralmente exigem clusters Kubernetes multilocatários para maximizar os investimentos em GPUs e o retorno sobre o investimento em infraestrutura. À medida que os aplicativos de IA integram dados confidenciais, o acesso seguro se torna essencial.
Embora os namespaces do Kubernetes forneçam separação lógica dentro de um cluster, a verdadeira segurança de confiança zero exige que essa separação seja mantida também na segmentação da rede fora dele.
As organizações precisam de uma solução compatível com Kubernetes que mapeie namespaces e políticas para controles no nível da rede, garantindo o isolamento, protegendo os dados e mantendo os ambientes de IA seguros de ponta a ponta.
F5 BIG-IP Next for Kubernetes
Controle escalável e multilocatário de tráfego de entrada e saída para clusters Kubernetes.
Observabilidade para Kubernetes
Observabilidade para Kubernetes
As cargas de trabalho do Kubernetes são dinâmicas e efêmeras, o que dificulta ter visibilidade consistente do desempenho das aplicações.
A telemetria costuma ficar fragmentada entre logs, métricas e rastreamentos, o que torna mais lenta a solução de problemas em clusters híbridos e multicloud.
Uma estratégia moderna de observabilidade usa o OpenTelemetry para padronizar pipelines de dados e a telemetria baseada em eBPF para fornecer insights no nível do kernel com baixa sobrecarga — sem alterações nos aplicativos. Combinadas à automação, essas tecnologias oferecem às equipes visibilidade em tempo real sobre tráfego, latência, erros e dependências, permitindo o gerenciamento proativo de desempenho e políticas em escala.
F5 NGINX Gateway Fabric
API de Gateway pronta para produção, com suporte a roteamento com reconhecimento de modelos.
F5 NGINX Ingress Controller
Garanta proteção consistente em aplicativos e ambientes distribuídos com o WAF SaaS
F5 BIG-IP eBPF Observability
Amplia o BIG-IP Cloud-Native Edition com visibilidade em tempo real, no nível do kernel, do tráfego do Kubernetes, sem sidecars nem instrumentação no nível da aplicação.
F5 BIG-IP Container Ingress Services
Estenda o gerenciamento de tráfego e a segurança do BIG-IP ao Kubernetes.
Arquitetura de referência
O conjunto de diagramas de arquitetura de referência a seguir foi elaborado para ajudar você a entender a entrega de aplicações no Kubernetes.
Redes no Kubernetes
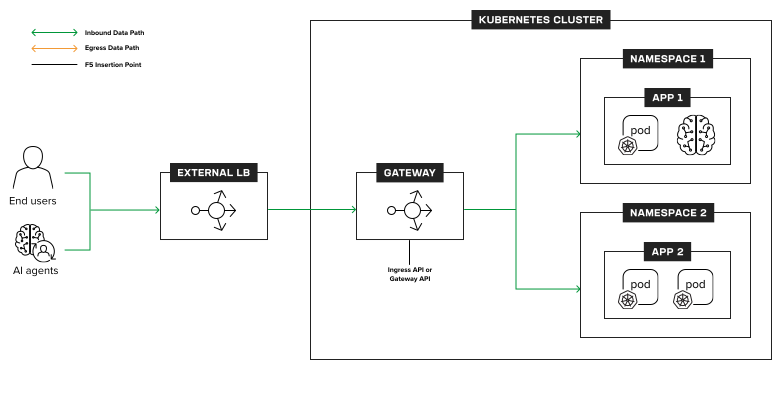
Rede de nível de produção para Networking for Kubernetes
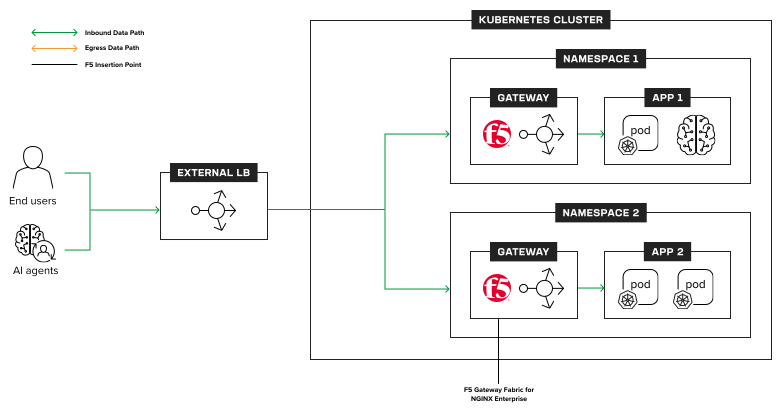
Rede de nível empresarial para Networking for Kubernetes
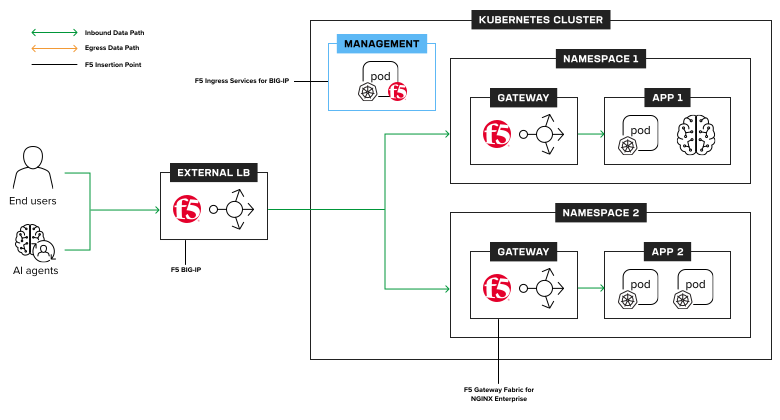
Networking for Kubernetes estratégico
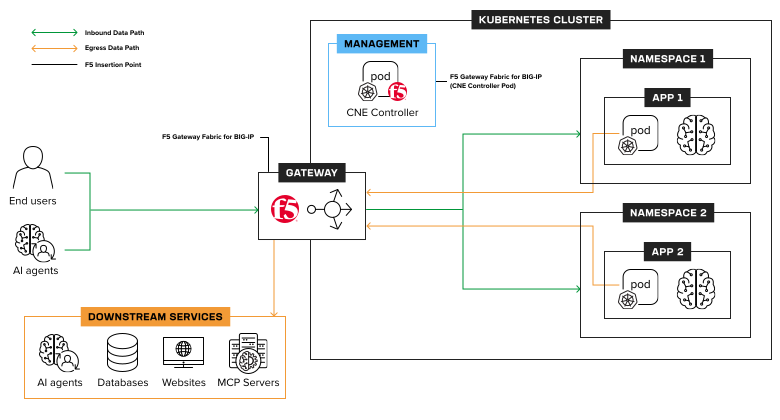
Alianças tecnológicas

Recursos
Artigos e e-books
Notícias recentes
COMUNICADO À IMPRENSA
F5 reforça os recursos de segurança na F5 Application Delivery and Security Platform
COMUNICADO À IMPRENSA
NGINX Gateway Fabric oferece suporte à extensão de inferência da Gateway API
Vídeos
Perguntas frequentes
O Kubernetes é uma plataforma de código aberto para agendamento e orquestração de contêineres que automatiza a implantação, o dimensionamento, a conectividade de rede e o gerenciamento do ciclo de vida de aplicações conteinerizadas. Ele fornece abstrações como pods, serviços e ingress para desacoplar as aplicações da infraestrutura subjacente, permitindo a portabilidade entre ambientes locais, de nuvem e de borda. O Kubernetes é amplamente utilizado para executar microsserviços, APIs e, cada vez mais, cargas de trabalho de IA/ML devido à sua escalabilidade, resiliência e ao suporte de seu ecossistema. O projeto Kubernetes é hospedado pela Cloud Native Computing Foundation (CNCF), uma subsidiária da Linux Foundation, uma organização sem fins lucrativos. Além disso, há muitas distribuições diferentes do Kubernetes disponibilizadas por fornecedores de software e SaaS.
Um Kubernetes econômico começa pelo controle da sobrecarga operacional. Um dos principais focos operacionais deve ser a padronização da rede, do gerenciamento de tráfego e da segurança, em vez da adoção de ferramentas pontuais para cada cluster ou nuvem. As organizações reduzem os custos operacionais ao reutilizar uma arquitetura consistente de Ingress e Gateway API, criar modelos de implantação e melhorar a utilização por meio de balanceamento de carga inteligente e observabilidade. O desempenho é preservado com o uso de uma rede de nível de produção que oferece suporte a alta taxa de transferência, baixa latência e automação por meio de APIs nativas do Kubernetes e fluxos de trabalho de GitOps.
A F5 otimiza a rede do Kubernetes para IA/ML ao oferecer gerenciamento inteligente de tráfego que vai além do balanceamento de carga round-robin básico. A F5 oferece suporte a roteamento com reconhecimento de modelos, processamento de tráfego L3–L7 de alto throughput e desempenho determinístico, necessários para cargas de trabalho de inferência e treinamento com suporte de GPUs.
À medida que as organizações ampliam o uso do Kubernetes, pode ser fácil gerar uma proliferação descontrolada de clusters e serviços de nuvem do Kubernetes. Isso normalmente causa fragmentação nas áreas de rede, segurança e observabilidade. Diferentes controladores de ingresso, balanceadores de carga em nuvem e modelos de políticas levam a desvios de configuração, aplicação inconsistente de políticas de segurança e visibilidade limitada de ponta a ponta. A complexidade operacional aumenta à medida que as equipes gerenciam vários planos de controle e conjuntos de ferramentas. Sem uma camada de conectividade devidamente projetada, a expansão do Kubernetes entre clusters e nuvens resulta em custos mais altos, solução de problemas mais lenta e menor confiabilidade.
A maneira mais fácil de executar o Kubernetes na borda é usar uma distribuição Kubernetes leve e consistente, combinada com controle centralizado de rede e segurança. Ambientes de borda exigem desempenho previsível, componentes leves, sobrecarga operacional mínima e suporte a conectividade intermitente. Ao padronizar a entrada de tráfego, o roteamento e as políticas de segurança no núcleo, na nuvem e na borda, as equipes podem implantar o Kubernetes em escala, mantendo a visibilidade, o isolamento e a automação sem depender de serviços específicos de nuvem.