Networking for Kubernetes
Padronize a rede do Kubernetes, dê suporte a cargas de trabalho de inferência de IA e escale com segurança, sem sobrecarga operacional.
Entregue, proteja e escale aplicações, APIs e cargas de trabalho de IA no Kubernetes
O Kubernetes resolve os principais desafios operacionais, mas não controla o comportamento do tráfego. À medida que as organizações gerenciam múltiplos clusters, tenants e equipes, esse controle pode resultar em ferramentas fragmentadas, segurança inconsistente, visibilidade de ponta a ponta limitada e sistemas mais difíceis de operar. A F5 Application Delivery and Security Platform (ADSP) estende soluções de rede, segurança e observabilidade de nível empresarial a ambientes Kubernetes modernos e oferece suporte a cargas de trabalho de inferência de IA.
Padronize a entrega de aplicações Kubernetes
Padronize a entrega de aplicações em todos os ambientes com uma plataforma comprovada de nível empresarial, na qual equipes de Plataforma e DevOps confiam.
Estenda os investimentos em ADC ao Kubernetes
Integre ambientes tradicionais de ADC ao Kubernetes para preservar investimentos e viabilizar a entrega de aplicações modernas.
Garanta a preparação para a IA
Potencialize as cargas de trabalho de IA com a entrega de aplicações otimizada para IA no Kubernetes, a principal plataforma para aplicações de IA.
Gerencie em escala
Aplique políticas consistentes de gerenciamento de tráfego e segurança para obter visibilidade de ponta a ponta em clusters, tenants, equipes e ambientes.
Arquitetura de referência
O conjunto de diagramas de arquitetura de referência a seguir foi elaborado para ajudar você a entender a entrega de aplicações no Kubernetes.
Redes no Kubernetes
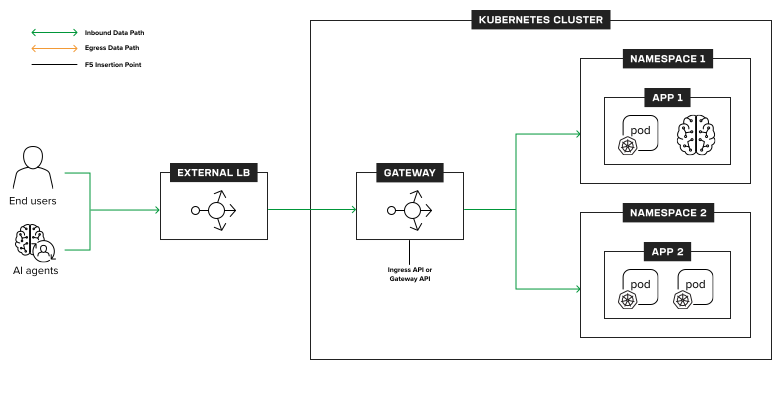
Networking for Kubernetes de nível de produção
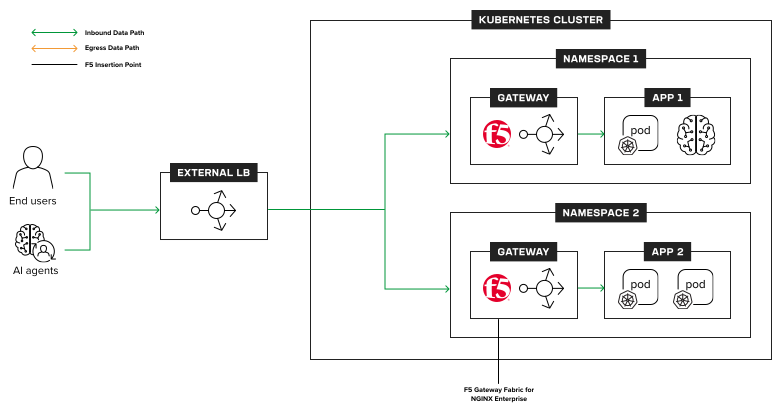
Networking for Kubernetes de nível empresarial
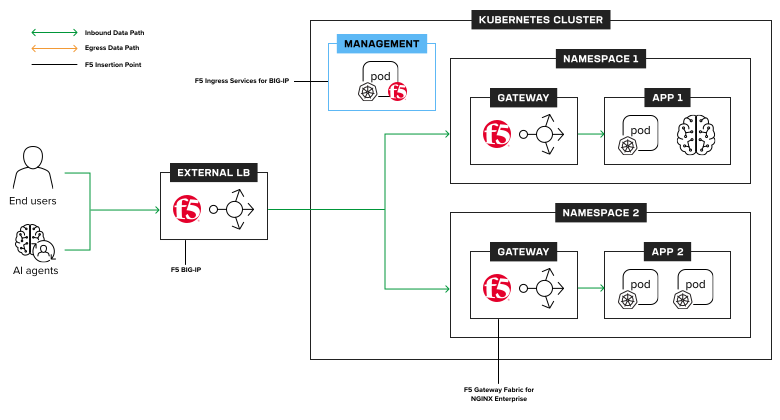
Networking for Kubernetes estratégico
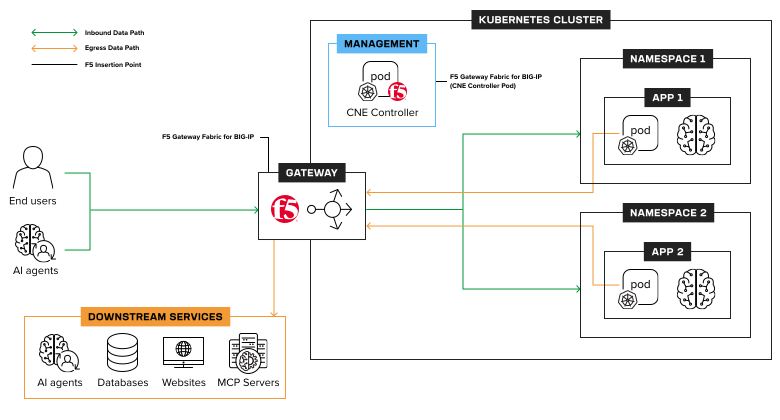
Explore casos de uso de redes no Kubernetes
Ingress para Kubernetes
F5 NGINX Ingress Controller
Uma solução de ingress comprovada, confiável e pronta para produção.
F5 BIG-IP Next for Kubernetes
Controle de entrada e saída escalável e multilocatário para clusters Kubernetes.
F5 NGINXaaS for Azure
Oferece suporte à entrega consistente de aplicações em ambientes Kubernetes hospedados no Azure.
F5 BIG-IP Container Ingress Services
Estenda o gerenciamento de tráfego e a segurança do BIG-IP ao Kubernetes.
F5 WAF for NGINX
Aplique e amplie a segurança de aplicações e APIs em arquiteturas distribuídas e ambientes híbridos.
F5 NGINXaaS para Google Cloud
Oferece suporte à entrega consistente de aplicações em ambientes Kubernetes no Google Cloud.
API de gateway
F5 NGINX Gateway Fabric
Gateway API de nível de produção com suporte a roteamento baseado em modelos.
F5 WAF for NGINX
Proteja aplicações modernas e APIs executadas no F5 NGINX com um WAF pronto para Kubernetes
Balanceamento de carga da fábrica de IA
F5 BIG-IP Next for Kubernetes
Controle de entrada e saída escalável e multilocatário para clusters Kubernetes.
F5 NGINX Gateway Fabric
Gateway API pronta para produção, com suporte a roteamento orientado a modelos.
Multicluster e multilocação
F5 BIG-IP Container Ingress Services
Estenda o gerenciamento de tráfego e a segurança do BIG-IP ao Kubernetes.
F5 BIG-IP Next for Kubernetes
Controle de entrada e saída escalável e multilocatário para clusters Kubernetes.
F5 NGINXaaS for Azure
Oferece suporte à entrega consistente de aplicações em ambientes Kubernetes hospedados no Azure.
F5 NGINX Ingress Controller
Solução de Ingress comprovada, confiável e pronta para produção
F5 NGINX Gateway Fabric
Gateway API pronta para produção com suporte a roteamento orientado a modelos.
F5 NGINXaaS para Google Cloud
Oferece suporte à entrega consistente de aplicações em ambientes Kubernetes no Google Cloud.
Observabilidade para Kubernetes
F5 NGINX Gateway Fabric
API Gateway pronta para produção com suporte a roteamento orientado a modelos.
F5 NGINX Ingress Controller
Garanta proteção consistente em aplicações e ambientes distribuídos com o WAF SaaS
F5 BIG-IP eBPF Observability
Amplia os recursos do BIG-IP Cloud-Native Edition com visibilidade em tempo real, no nível do kernel, do tráfego do Kubernetes, sem sidecars nem instrumentação no nível da aplicação.
F5 BIG-IP Container Ingress Services
Estenda o gerenciamento de tráfego e a segurança do BIG-IP ao Kubernetes.
Recursos
Artigos e eBooks
Notícias recentes
COMUNICADO À IMPRENSA
F5 reforça os recursos de segurança da F5 Application Delivery and Security Platform
COMUNICADO À IMPRENSA
NGINX Gateway Fabric oferece suporte à extensão de inferência da Gateway API
Vídeos
Perguntas frequentes
O Kubernetes é uma plataforma de código aberto para agendamento e orquestração de contêineres que automatiza a implantação, o escalonamento, a configuração de rede e o gerenciamento do ciclo de vida de aplicações conteinerizadas. Ele oferece abstrações como pods, serviços e ingress para desacoplar as aplicações da infraestrutura subjacente, permitindo a portabilidade entre ambientes locais, de nuvem e de borda. O Kubernetes é amplamente utilizado para executar microsserviços, APIs e, cada vez mais, cargas de trabalho de IA/ML devido à sua escalabilidade, resiliência e ao suporte de seu ecossistema. O projeto Kubernetes é mantido pela Cloud Native Computing Foundation (CNCF), uma subsidiária da Linux Foundation, uma organização sem fins lucrativos. Além disso, há diversas distribuições do Kubernetes disponibilizadas por fornecedores de software e SaaS.
A relação custo-benefício do Kubernetes começa com o controle dos custos operacionais. Uma das principais prioridades operacionais deve ser padronizar a rede, o gerenciamento de tráfego e a segurança, em vez de acumular ferramentas pontuais por cluster ou nuvem. As organizações reduzem os custos operacionais ao reutilizar uma arquitetura consistente de Ingress e Gateway API, adotar modelos de implantação e melhorar a utilização de recursos por meio de balanceamento de carga inteligente e observabilidade. O desempenho é mantido com uma infraestrutura de rede pronta para produção, que oferece alta taxa de transferência, baixa latência e automação por meio de APIs nativas do Kubernetes e fluxos de trabalho GitOps.
A F5 otimiza a rede do Kubernetes para IA/ML ao oferecer gerenciamento inteligente de tráfego que vai além do balanceamento de carga básico por round-robin. A F5 oferece suporte a roteamento com reconhecimento de modelos, processamento de tráfego de alta vazão nas camadas L3–L7 e desempenho determinístico necessário para cargas de trabalho de inferência e treinamento aceleradas por GPU.
À medida que as organizações ampliam o uso do Kubernetes, é fácil acabar com uma proliferação descontrolada de clusters e serviços de nuvem Kubernetes. Isso geralmente gera fragmentação nas áreas de rede, segurança e observabilidade. Diferentes controladores de ingress, balanceadores de carga na nuvem e modelos de políticas levam a desvios de configuração, aplicação inconsistente de controles de segurança e visibilidade limitada de ponta a ponta. A complexidade operacional aumenta à medida que as equipes gerenciam vários planos de controle e conjuntos de ferramentas. Sem uma camada de conectividade bem projetada, expandir o Kubernetes entre clusters e nuvens resulta em custos mais altos, resolução de problemas mais lenta e menor confiabilidade.
A maneira mais fácil de executar o Kubernetes na borda é usar uma distribuição Kubernetes leve e consistente, combinada com controle centralizado de rede e segurança. Os ambientes de borda exigem desempenho previsível, componentes leves, sobrecarga operacional mínima e suporte à conectividade intermitente. Ao padronizar o ingress, o roteamento de tráfego e as políticas de segurança nos ambientes centrais, na nuvem e na borda, as equipes podem implantar o Kubernetes em escala, mantendo visibilidade, isolamento e automação sem depender de serviços específicos de um provedor de nuvem.