El almacenamiento de objetos se diseñó para guardar datos, no para gestionar grandes volúmenes de tráfico. Ahora, la IA ha cambiado su función. A medida que las empresas incorporan más datos al almacenamiento compatible con S3 para entrenar y ejecutar modelos, las operaciones de lectura y escritura se acumulan más rápido de lo que puede gestionar el propio sistema de equilibrio de carga del almacenamiento. El tráfico se congestiona justo donde más importa. Un solo pico puede hacer caer el sistema. Una ruta lenta puede dejar inactivas costosas GPU. Por eso, la puerta de entrada a su almacenamiento es ahora tan importante como el propio almacenamiento. BIG-IP se sitúa delante del clúster S3 y lo mantiene estable. Bloquea ataques, absorbe picos y distribuye el tráfico entre los nodos en buen estado, algo que la plataforma de almacenamiento no puede hacer bien por sí sola.
Como parte de F5 Application Delivery and Security Platform (ADSP), F5 BIG-IP actúa como una capa de entrega de datos para el almacenamiento compatible con S3 de proveedores líderes de almacenamiento para IA, como Dell, MinIO, Scality y NetApp. Abstrae los puntos de conexión del almacenamiento, normaliza el comportamiento del tráfico y aplica políticas coherentes, independientemente del proveedor del clúster subyacente.
Hoy tenemos dos anuncios relacionados con nuestro objetivo de lograr que BIG-IP se comunique aún mejor con el almacenamiento compatible con S3: la próxima compatibilidad de iRules nativas de S3, que llegará a finales de este año, y dos guías de implementación de BIG-IP con Dell ObjectScale y MinIO AIStor.
Estos dos avances permiten disponer de un punto de control más inteligente, más fácil de implementar y preparado para las exigencias que la IA impone a la infraestructura de almacenamiento.
Hoy, la lógica de S3 se escribe en HTTP
Con iRules, BIG-IP ya puede gestionar el tráfico de S3 de forma inteligente y decidir adónde dirigir una solicitud en función del bucket, la operación y el método de autenticación. Los clientes ya utilizan esta solución a diario en entornos de producción. Sin embargo, antes, para escribir esa lógica era necesario expresar las decisiones de S3 en términos de HTTP sin procesar, analizar encabezados, comparar URI mediante expresiones regulares y evaluar los parámetros de consulta uno por uno. Funcionaba, pero era más propenso a errores. También implicaba que había que dominar la especificación de firmas de AWS para escribir la lógica y mantenerla actualizada a medida que evolucionaba la especificación.
Los comandos y eventos nativos de S3 llegarán próximamente a iRules
Con la compatibilidad nativa con S3 en iRules, que llegará a finales de este año, BIG-IP permitirá utilizar comandos y eventos nativos de S3. La misma lógica, pero mucho más sencilla: una única expresión que describe la comprobación que realiza. Por ejemplo, para identificar una solicitud GET prefirmada se pasará de una condición HTTP compuesta —cuatro cláusulas que presuponen que se sabe qué parámetros de consulta contienen los datos de la firma— a una única instrucción que indica directamente la operación. Esta nueva funcionalidad complementa los perfiles TCP/TLS de S3 que presentamos el año pasado con BIG-IP v21.0.
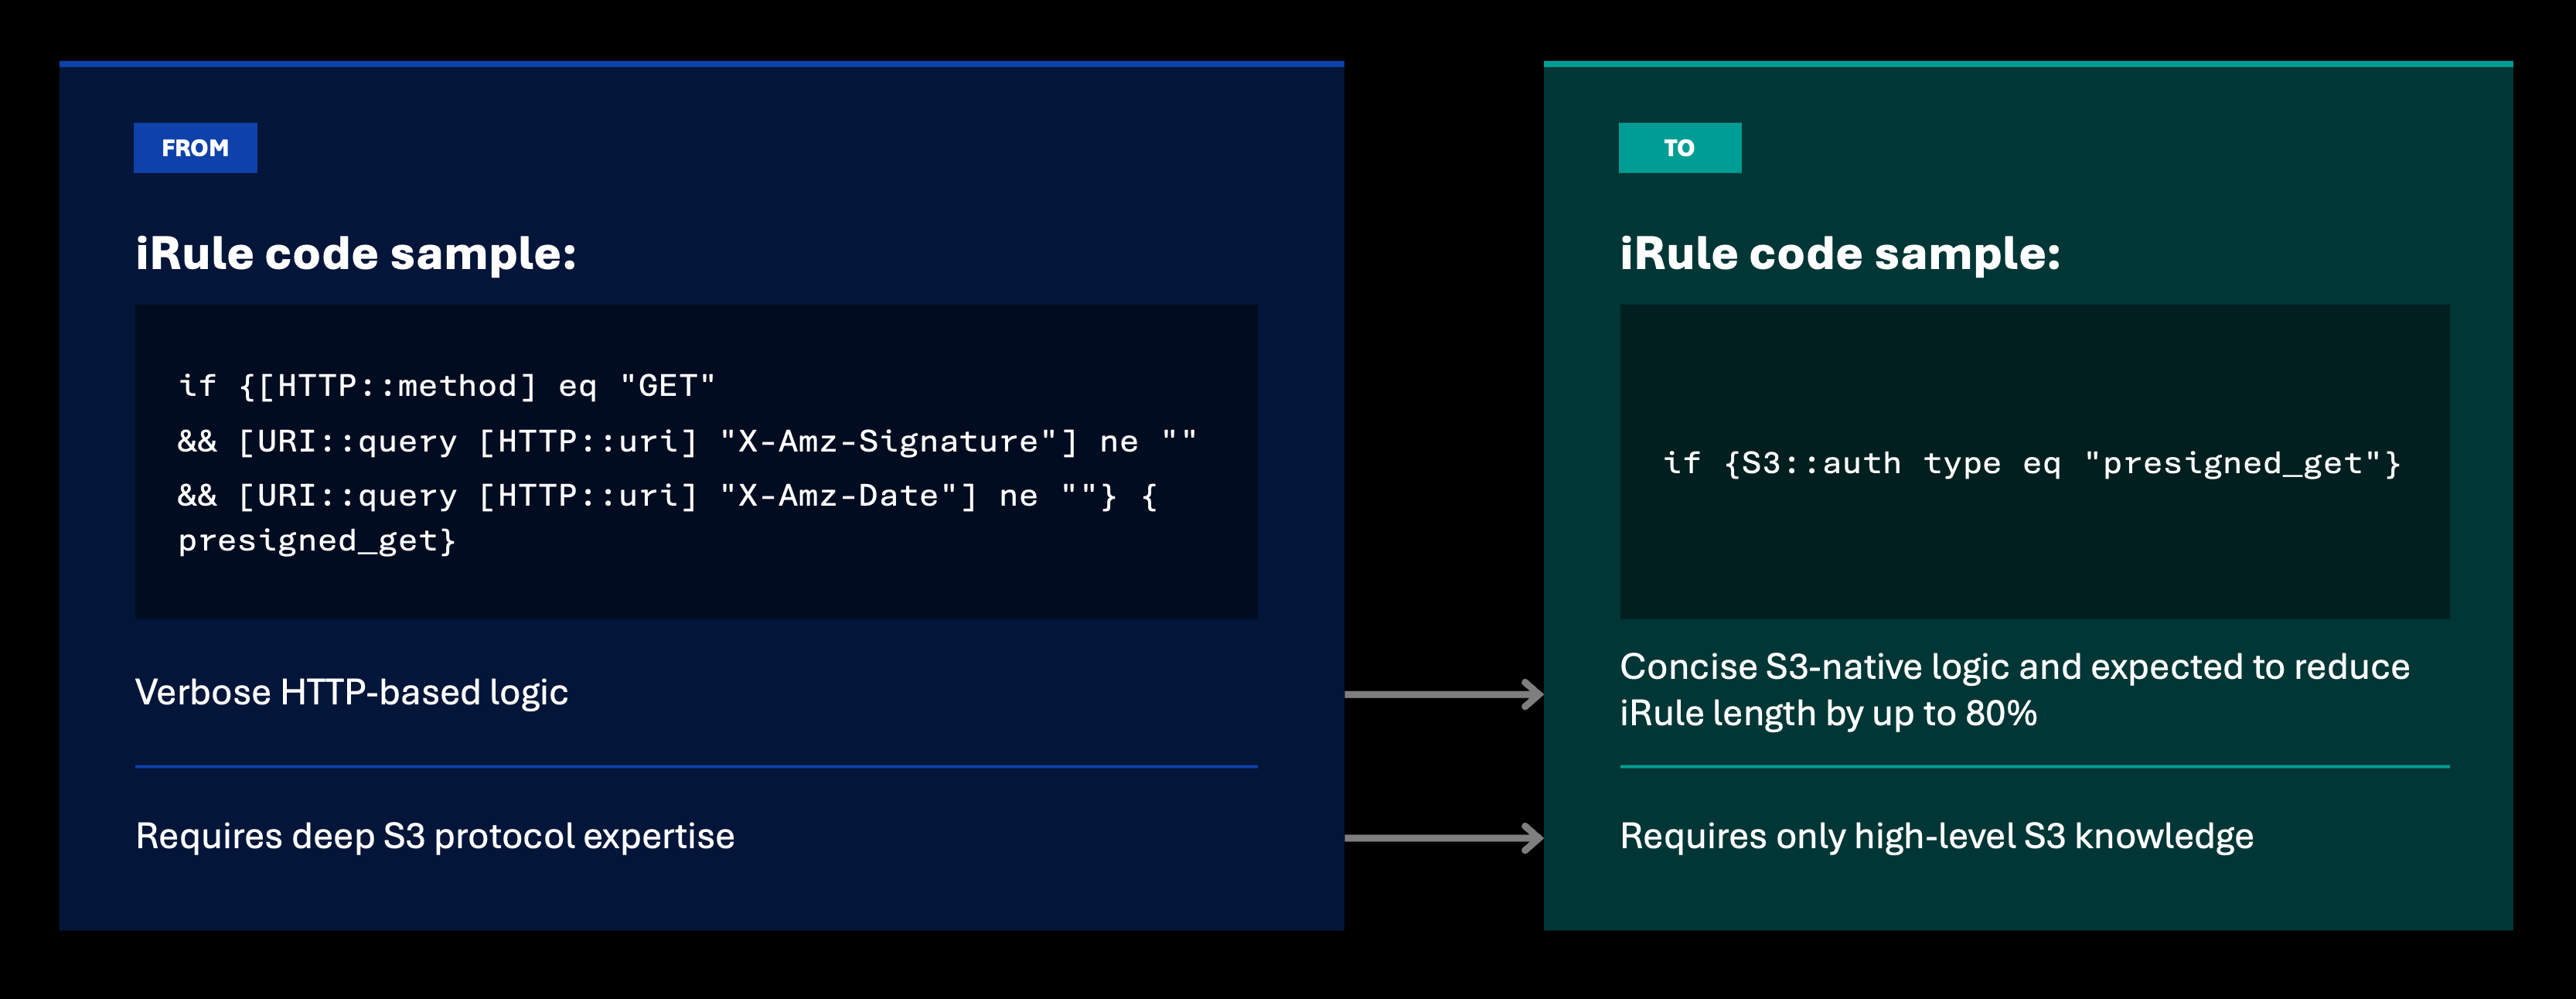
De esto se desprenden varias conclusiones: la longitud de las iRules se reduce hasta un 80 % en los patrones habituales de lógica de S3. El autor ya no necesita ser experto en análisis sintáctico de HTTP ni en SigV4. La configuración de políticas de S3 en BIG-IP es menos propensa a errores. Gracias a esta nueva funcionalidad, un administrador de almacenamiento o un ingeniero de seguridad puede redactar y gestionar sus propias políticas de S3. Los conocimientos especializados pasan a estar en manos de quienes trabajan más estrechamente con la carga de trabajo. Esto supone un cambio real en cuanto a quién controla las reglas que rigen sus datos.
(Si le interesa obtener acceso anticipado, visite f5.com/s3 para comunicar su interés a nuestros equipos de gestión de producto e ingeniería. La disponibilidad general está prevista para finales de este año.)
Dos guías de implementación para Dell ObjectScale y MinIO
La programabilidad solo es importante si la base que la sustenta es sólida. Hoy también publicamos dos guías de implementación que explican, paso a paso, cómo situar F5 BIG-IP Local Traffic Manager delante de un clúster de almacenamiento compatible con S3 para que actúe como un único punto de acceso de alta disponibilidad.
Las dos guías de implementación están destinadas a dos conocidos proveedores de almacenamiento, MinIO y Dell, ambos socios de la alianza tecnológica de F5.
Implemente BIG-IP delante de MinIO AIStor. Una guía para colocar BIG-IP delante de un clúster de MinIO AIStor como un único endpoint S3 de alta disponibilidad. Incluye un monitor de estado personalizado para el cuórum de escritura que envía tráfico únicamente a los nodos preparados para aceptar escrituras, de modo que un cliente nunca llegue a un miembro que no pueda completar la operación. Además, explica todo el proceso, desde la red hasta el pool, el servidor virtual y una prueba integral. (Descargue la guía de implementación aquí.)
Implemente BIG-IP delante de Dell ObjectScale. Una guía para colocar BIG-IP delante de un clúster de Dell ObjectScale de 32 nodos, que abarca desde la configuración de rSeries y los tenants hasta las direcciones IP propias, el enrutamiento, el pool y el servidor virtual. Describe tanto las rutas cifradas como las no cifradas, para que pueda adaptar la implementación a los requisitos de sus estándares de seguridad para el tráfico S3. (Descargue la guía de implementación aquí.)
La puerta de entrada al almacenamiento soporta ahora una carga crítica
El almacenamiento de objetos se diseñó para ampliar la capacidad, no para gestionar tráfico de esta intensidad. El balanceo de carga integrado en estas plataformas se dimensionó para una demanda empresarial estable. La IA ha cambiado esa demanda. A medida que las organizaciones incorporan volúmenes de datos cada vez mayores a S3 para alimentar el entrenamiento y la inferencia, el tráfico de lectura y escritura está superando la capacidad para la que se diseñó el balanceo nativo de la capa de almacenamiento. La ruta entre el almacenamiento y la computación se vuelve irregular y se congestiona justo cuando transporta los datos de mayor valor.
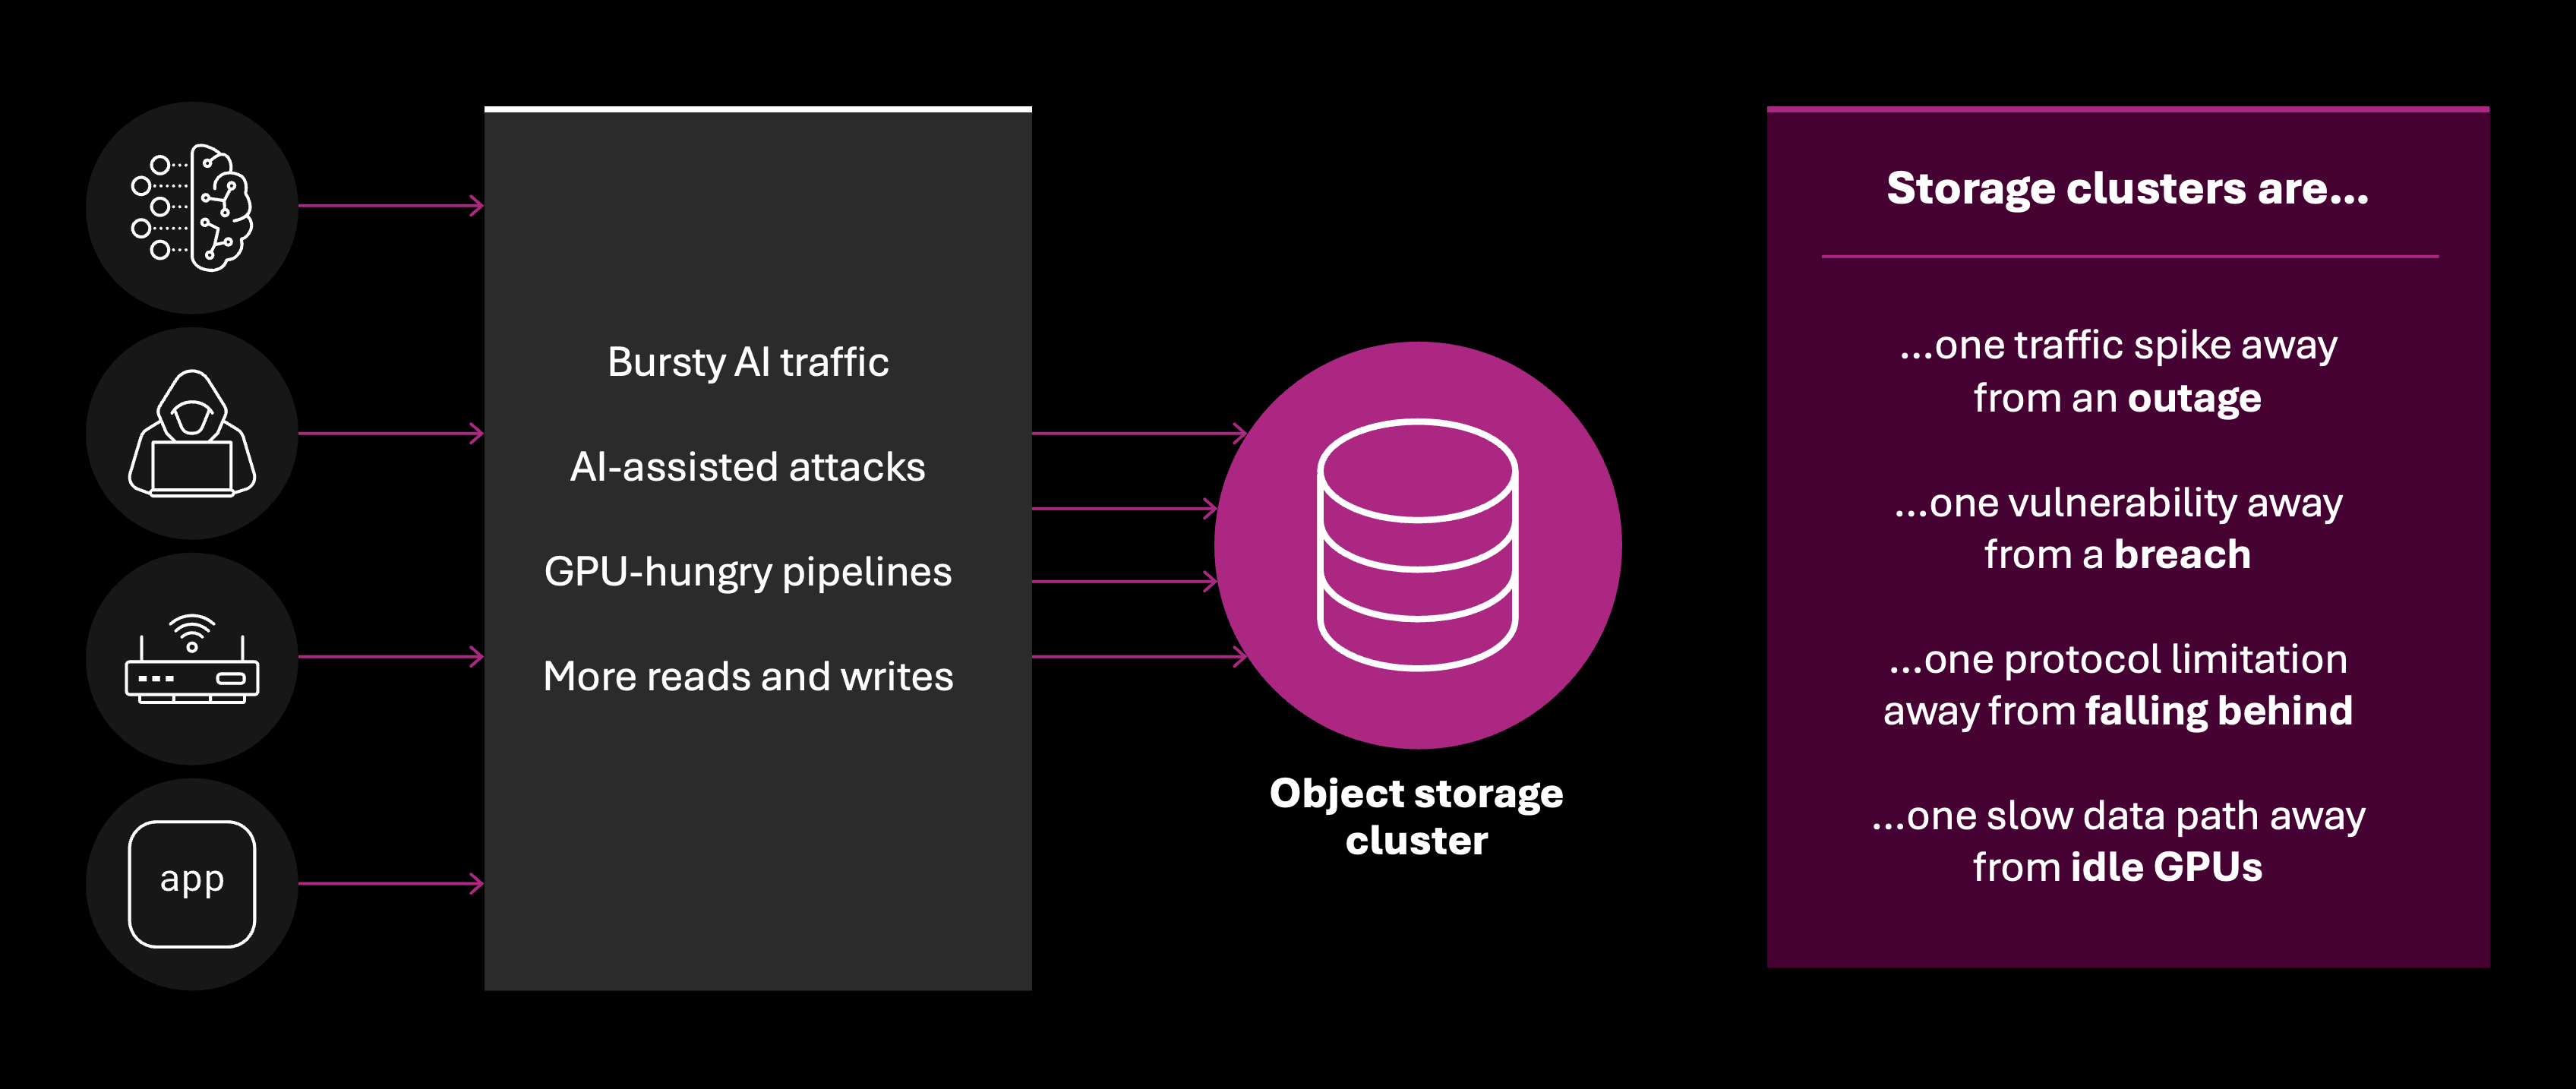
Esa carencia explica por qué la puerta de entrada a su almacenamiento es ahora tan importante como el propio almacenamiento. Para la entrega de datos de IA, BIG-IP se sitúa delante del clúster como un punto de conexión de alto rendimiento y alta disponibilidad, distribuyendo la carga con un conocimiento del estado que una plataforma de almacenamiento no puede proporcionar por sí sola y manteniendo un rendimiento estable a medida que aumenta el volumen. El punto de entrada a sus datos se ha convertido en una infraestructura crítica y debe diseñarse para satisfacer esta necesidad.
El ADC de referencia para el almacenamiento
El patrón de ambos anuncios es el mismo. F5 está invirtiendo en BIG-IP como una capa de entrega y seguridad diseñada específicamente para el almacenamiento de objetos, no adaptada a él. La programabilidad nativa de S3 permite que la plataforma comprenda el protocolo que gestiona. Las guías de implementación validadas permiten a los equipos poner esa plataforma en producción con confianza.
Como parte de F5 ADSP, BIG-IP proporciona a los equipos de almacenamiento, seguridad y redes un único punto de control delante de cada clúster S3, con el rigor de ingeniería que exigen actualmente las canalizaciones de datos modernas. El administrador de almacenamiento puede escribir la iRule.
No te pierdas la Cumbre de IA de F5, un evento virtual de tres horas que se celebrará el 23 de junio y en el que hablaremos en profundidad sobre la programabilidad de S3 para F5 BIG-IP en la sesión «La fiabilidad debe estar entre la computación y el almacenamiento».
La apuesta de F5 por la IA no acaba aquí: descubre cómo F5 protege y distribuye aplicaciones de IA en cualquier entorno.
Sobre los autores
Tanu Mutreja es directora sénior de gestión de productos en F5, donde lidera las carteras de productos de IA empresarial y entrega de datos. Tanu ha creado múltiples productos pioneros en el sector en AWS, Microsoft Azure, New Relic y F5, que permiten a empresas de todo el mundo desarrollar, implementar y escalar la IA de forma responsable. Su trabajo conecta arquitecturas de gran complejidad técnica con la estrategia de producto para impulsar el futuro de la IA a escala empresarial.
Más artículos de Tanu MutrejaHunter Smit es director sénior de marketing de producto para soluciones y estrategia en F5. Lidera el marketing de soluciones de toda la cartera de F5, incluidas la infraestructura de IA y la seguridad de aplicaciones, e impulsa la entrada de F5 en el mercado emergente de la entrega de datos para IA. Hunter es miembro del Consejo Asesor de la Escuela de Negocios de la Universidad Whitworth y ha ejercido como profesor adjunto de marketing de producto. Obtuvo un MBA y un grado en Administración y Dirección de Empresas, con especialización en gestión, por la Universidad Whitworth.
Más artículos de Hunter SmitArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.