Durante los últimos cuatro años, hemos preguntado a encuestados de todo el mundo por los retos que afrontan en su transición hacia un modelo operativo moderno y multinube.
Durante los últimos tres años, nos han señalado sistemáticamente que el principal reto es «mantener una seguridad uniforme en todas las aplicaciones». Sin duda, parte de este reto se debe a la forma en que las organizaciones han acabado operando en un entorno multinube: por accidente. La mayoría se han visto inmersas en él a raíz de que los desarrolladores y las unidades de negocio adoptaran la nube para «sortear las ineficiencias de las TI tradicionales». Hoy en día, la multinube es una decisión consciente, impulsada principalmente por el tipo de aplicación que se implementa.
Sin embargo, sigue existiendo el reto de mantener una seguridad uniforme en todas esas aplicaciones. Una de las causas parece ser que los servicios de aplicaciones no siempre acompañan a las aplicaciones que protegen. Veamos algunos datos de nuestro informe Estado de los servicios de aplicaciones 2019:
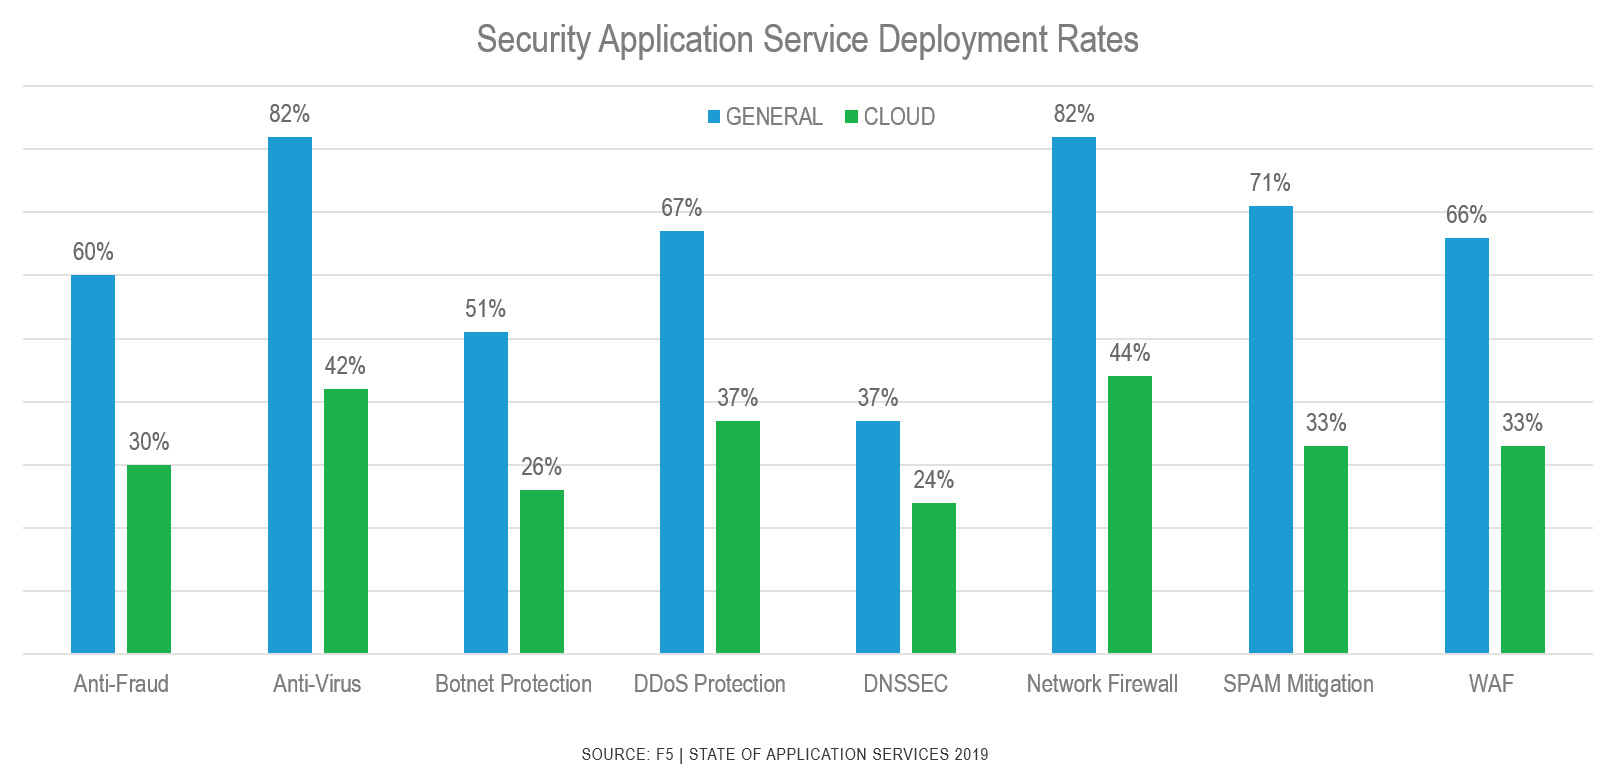
La disparidad entre las implementaciones de servicios de aplicaciones en entornos locales y en la nube pública genera problemas de seguridad. Aunque el número medio total de servicios de aplicaciones utilizados es de 14, esta cifra se reduce a la mitad en las implementaciones en la nube pública. Esto significa que las organizaciones implementan aplicaciones en la nube pública, pero no despliegan los servicios de aplicaciones al mismo ritmo.
Aunque el 66 % de los encuestados implementa un WAF, solo el 33 % afirma utilizarlo para aplicaciones de producción desplegadas en una nube pública. Otros servicios de aplicaciones relacionados con la seguridad experimentan el mismo descenso de uso en la nube pública, lo cual resulta preocupante, ya que es prácticamente imposible mantener políticas de seguridad equivalentes sin los servicios de aplicaciones que las aplican.
Casi la mitad de las organizaciones (48 %) con una iniciativa de transformación digital están preocupadas por la dificultad de mantener una seguridad uniforme en aplicaciones distribuidas entre varias plataformas en la nube, mientras que el 45 % afirma que proteger sus aplicaciones frente a amenazas existentes y emergentes es su mayor reto.
Hay tres aspectos que conviene destacar. En primer lugar, los servicios de aplicaciones relacionados con la seguridad no se implementan en la nube pública junto con las aplicaciones que están diseñados para proteger. Por tanto, la respuesta para el 45 % de los encuestados que tiene dificultades para proteger sus aplicaciones frente a amenazas existentes y emergentes es bastante sencilla: empezar por implementar servicios de seguridad de aplicaciones para protegerlas. Aunque no son infalibles, los servicios de aplicaciones modernos, como los cortafuegos avanzados para aplicaciones web, la protección conductual frente a ataques DDoS y las defensas contra bots, pueden reducir drásticamente el riesgo de que una amenaza emergente nos pille desprevenidos. Dado el ritmo al que se implementan actualmente estos servicios, parece que una buena forma de abordar el reto de mantener una seguridad uniforme consiste en ser coherente con los servicios de aplicaciones que se implementan para proteger las aplicaciones en todos los entornos.
En segundo lugar —y quizá resulte menos evidente—, la coherencia va más allá del servicio de aplicaciones. Al fin y al cabo, existen muchos cortafuegos de aplicaciones web, pero sus capacidades no son necesariamente equivalentes. Incluso suponiendo que lo fueran, trasladar las políticas del WAF LOCAL A y convertirlas en algo que pueda utilizar el WAF EXTERNO B es una tarea de enormes proporciones. Es como entregar a alguien un manual de instrucciones escrito en un idioma que no entiende. Por tanto, primero hay que traducirlo, y eso requiere tiempo y conocimientos de ambos idiomas. Así pues, será más fácil aplicar una política de seguridad de forma coherente en todas las aplicaciones si se opta por un único proveedor para ese servicio de aplicaciones. Un servicio, un lenguaje, una política.
Resulta un tanto irónico que el principal servicio de aplicaciones sin el cual los encuestados no implementarían una aplicación sea la seguridad, y, sin embargo, al analizar los detalles de la implementación, se observa que quizá esto no sea del todo cierto. Al menos en la nube, parece que la seguridad se deja de lado con más frecuencia de la debida.
Por último —y esto es lo menos evidente—, no debemos ignorar la carga operativa que supone gestionar manualmente los servicios de aplicaciones en varias nubes y centros de datos. Gestionar cualquier elemento de forma manual —incluso si se trata de los mismos elementos— resulta mucho más complicado cuando está distribuido entre varias ubicaciones. Tratar las políticas como artefactos de código y abordar la implementación de los servicios y las políticas asociadas con vistas a la automatización puede reducir los fallos, errores y omisiones que, de otro modo, podrían producirse. La automatización y la orquestación garantizan la coherencia por la propia naturaleza de los scripts y el código, capaces de reproducir el mismo resultado una y otra vez. Como señaló el antiguo filósofo griego Aristóteles: «Somos lo que hacemos repetidamente. La excelencia, por tanto, no es un acto, sino un hábito». Así pues, la automatización y la orquestación deben considerarse un hábito (una práctica) importante que conviene adoptar para lograr la coherencia en entornos multinube.
Para lograr una seguridad coherente en todas las aplicaciones de un entorno multinube, se requiere coherencia:
- Coherencia al implementar los servicios de aplicaciones que protegen y defienden las aplicaciones
- Coherencia en las capacidades de los servicios de aplicaciones en todos los entornos
- El uso de la automatización y la orquestación para facilitar una implementación rápida, frecuente y coherente de los servicios de aplicaciones y las políticas de seguridad
Una seguridad coherente requiere un comportamiento, unas prácticas y unas herramientas coherentes. Al combinar estos tres elementos, las organizaciones pueden lograr una mayor uniformidad en sus prácticas de seguridad, adoptando el hábito de proteger tanto las aplicaciones como a la empresa y a los consumidores que dependen de ellas.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.