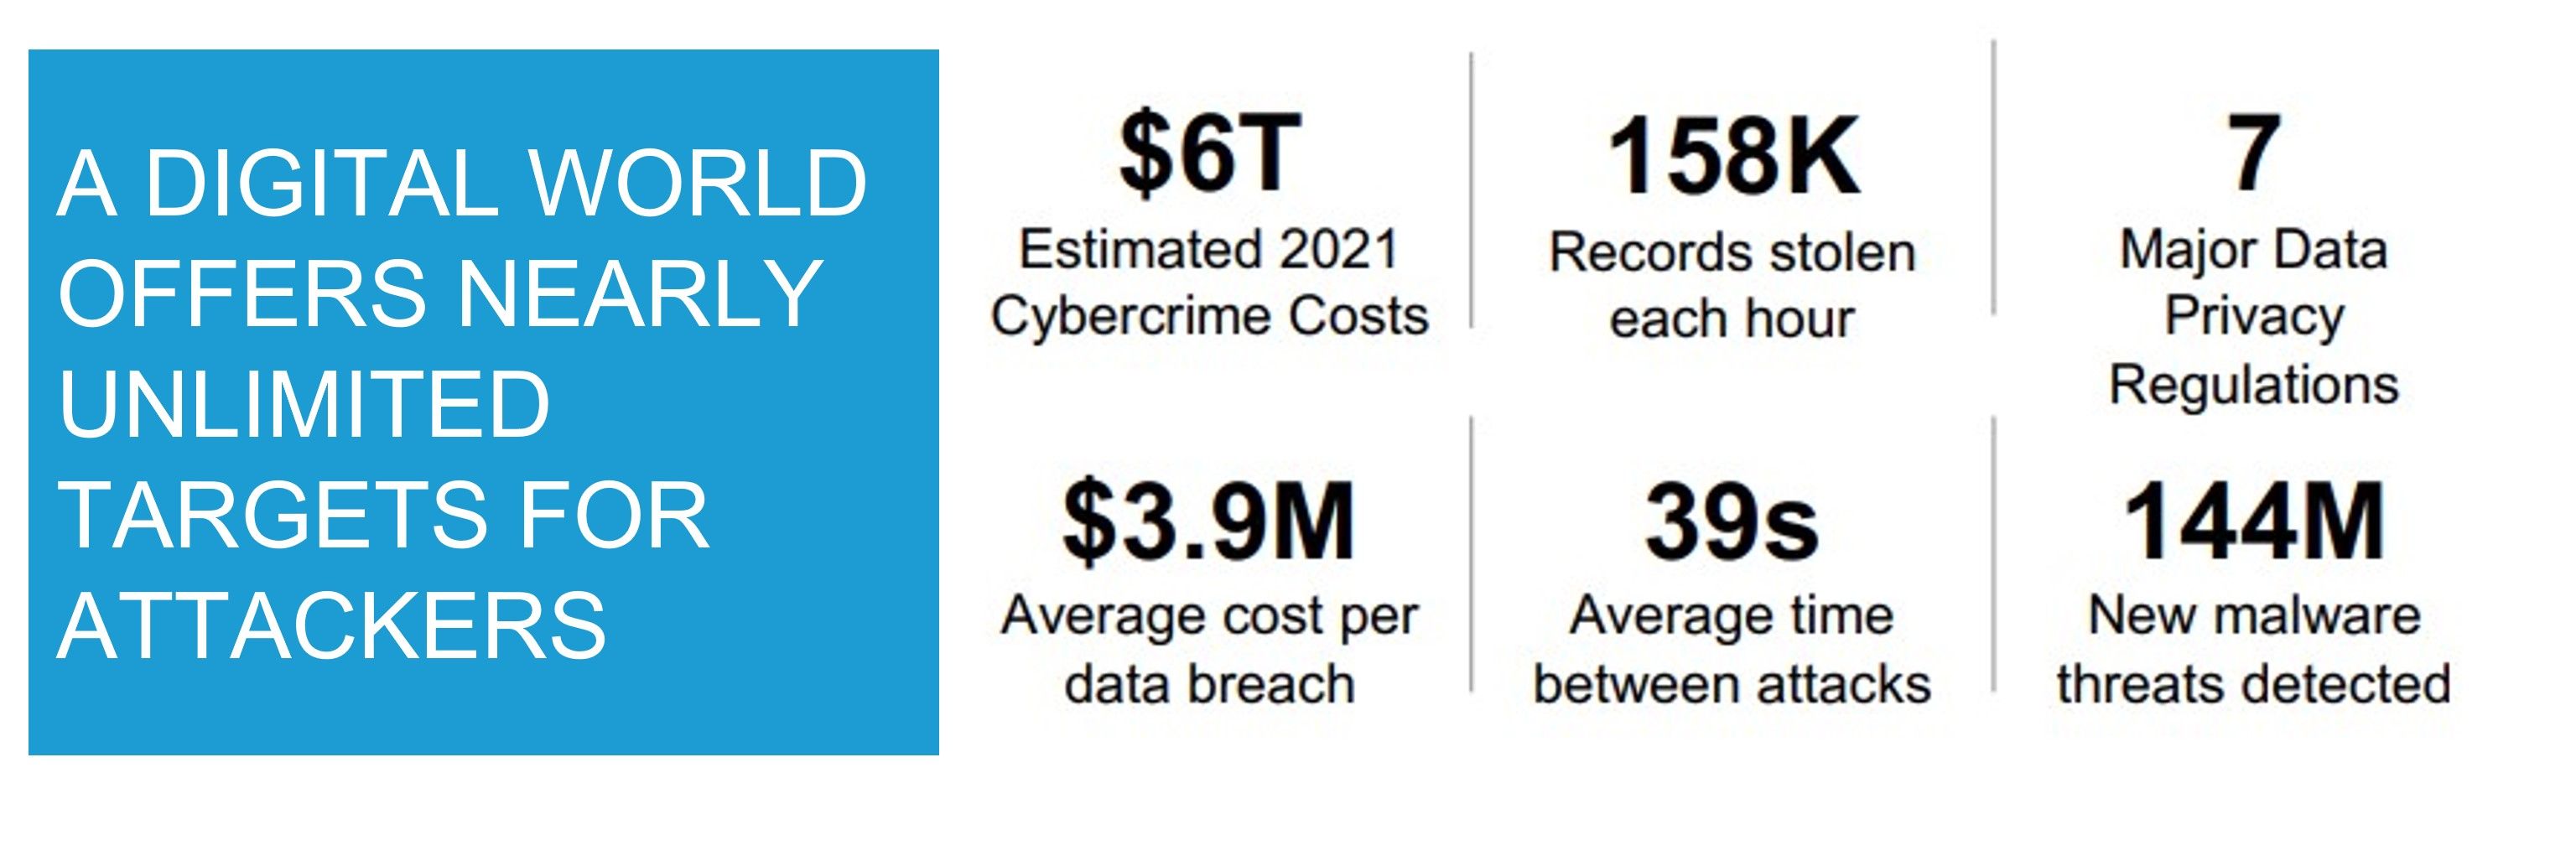
Los métodos y herramientas tradicionales de ciberseguridad no son lo bastante rápidos y dependen demasiado de la heurística para seguir el ritmo de los atacantes. La ciberseguridad debe reinventarse y recurrir a una nueva generación de hardware para aprovechar la IA y el aprendizaje automático, así como analizar la telemetría casi en tiempo real, con el fin de adelantarse a los atacantes y descubrir antes sus planes maliciosos.
Por eso es tan importante que las empresas de seguridad lleven a cabo investigaciones avanzadas sobre amenazas y aprovechen tecnologías como el marco de ciberseguridad con IA Morpheus de NVIDIA. Mitigar los ataques y las vulnerabilidades conocidos es importante, pero resulta fundamental detectar rápidamente los exploits y las vulnerabilidades ocultos en sistemas, software e infraestructuras. El uso de la IA y el aprendizaje automático permite detectar y mitigar amenazas a gran escala y en tiempo real. El marco NVIDIA Morpheus ofrece funciones altamente escalables y personalizables de procesamiento acelerado de datos, entrenamiento e inferencia. Estas funciones permiten la detección en tiempo real en casos de uso de ciberseguridad esenciales para las operaciones.
Uno de estos casos de uso es un ataque que se aprovecha de la naturaleza de la conectividad digital y de su dependencia del DNS. Los atacantes utilizan DGA (algoritmos de generación de dominios) para generar nombres de dominio sin sentido, como «qjdygsnoiqaudcq.com», que finalmente se resuelven en una dirección IP real donde —lo ha adivinado— un sistema de mando y control está esperando para capturar todos los datos que se le transmitan sin saberlo.
También puede obtener más información sobre estos ataques —y sobre cómo F5 está aprovechando el framework de IA Morpheus de NVIDIA para detectarlos— de la mano del director sénior de Investigación de Amenazas, Aditya Sood, y del director de Tecnología, Geng Lin, en una próxima sesión de NVIDIA GTC el jueves 24 de marzo a las 11:00 (PDT).
Su presentación incluirá la demostración de un prototipo funcional integral que utiliza datos de DNS —principalmente nombres de dominio— para detectar nombres de dominio sospechosos que podrían haber sido generados por algoritmos de generación de dominios (DGA) integrados en código malicioso ejecutado en sistemas comprometidos.
Puedes inscribirte y asistir gratis a NVIDIA GTC.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.