La IA lo está acelerando todo: nuevos endpoints de modelos, nuevas canalizaciones de datos, nuevos patrones de tráfico entre agentes y nuevas superficies de ataque. La mayoría de las empresas afrontan esta situación con una infraestructura que nunca se diseñó para ello. Según el informe F5 2026 State of Application Strategy Report (https://www.f5.com/resources/reports/state-of-application-strategy-report), el 86 % de las empresas ya ejecuta aplicaciones en centros de datos locales, nubes públicas y entornos de coubicación.
Esa flexibilidad tiene un coste. Cada entorno añade otra pila de entrega y seguridad que hay que configurar, proteger y supervisar, lo que genera una proliferación de configuraciones y lagunas en las políticas. Por lo general, cada uno de esos entornos ejecuta sus propias soluciones de entrega y seguridad de aplicaciones, tiene sus propias configuraciones y aplica sus propias políticas.
Esa fragmentación de soluciones y políticas ya era un quebradero de cabeza cuando la entrega de aplicaciones consistía en dirigir el tráfico HTTP a servidores web. La IA eleva el nivel de exigencia. Los datos deben moverse más rápido, la seguridad debe escalar con la carga de trabajo y ningún equipo de operaciones puede permitirse utilizar un conjunto de herramientas distinto para cada entorno.
“F5 BIG-IP Virtual Edition (VE) en Equinix Network Edge aplica un conjunto coherente de políticas de entrega, seguridad y observabilidad a todas las aplicaciones tradicionales y de IA, desde el centro de datos hasta la nube.”
Los volúmenes de datos para el entrenamiento, el ajuste fino y la generación aumentada por recuperación (RAG) son un orden de magnitud mayores que el tráfico de las aplicaciones tradicionales. Los endpoints de inferencia necesitan un enrutamiento predecible y de baja latencia para mejorar su rendimiento y, al mismo tiempo, reducir los costes de inferencia. Los agentes autónomos están empezando a comunicarse entre sí mediante protocolos como MCP, lo que genera un tráfico que los firewalls de aplicaciones web (WAF) perimetrales tradicionales no pueden inspeccionar.
Los controladores de entrega de aplicaciones (ADC) están diseñados precisamente para resolver este problema. En la práctica, el enfoque de infraestructura híbrida multicloud también implica que muchas empresas tengan varios ADC distribuidos por sus entornos y hardware ADC heredado que se acerca al fin de su ciclo de soporte.
Tres retos que están transformando la entrega de aplicaciones
La mayoría de las estrategias actuales de entrega de aplicaciones se enfrentan a tres grandes retos que no harán sino aumentar en los próximos años. Son los siguientes:
- Complejidad operativa. Cada centro de datos, entorno en la nube y ubicación perimetral suele utilizar una configuración de ADC, un proceso de automatización y un sistema de supervisión diferentes. Es muy habitual que se produzcan desviaciones en la configuración y que las políticas se apliquen de forma incoherente en los distintos entornos de una organización.
- Exigencias de entrega específicas de la IA. Los volúmenes de datos de la IA son varios órdenes de magnitud mayores, lo que exige un rendimiento masivo para el entrenamiento y el ajuste fino de modelos, así como para la RAG, mientras que los endpoints de inferencia requieren un enrutamiento predecible y de baja latencia para ofrecer un mejor rendimiento.
- Brechas de seguridad en torno a la IA y el tráfico interno. La mayoría de las organizaciones han implementado medidas de protección para las aplicaciones de acceso público. Sin embargo, son muchas menos las que cuentan con una protección uniforme para las API internas, los endpoints que sirven modelos y los flujos de datos de IA, que quedan fuera del alcance de los típicos firewalls perimetrales de aplicaciones web.
Presentamos F5 BIG-IP Virtual Edition en Equinix Network Edge
F5 BIG-IP Virtual Edition (VE) en Equinix Network Edge aplica un conjunto coherente de políticas de entrega, seguridad y observabilidad a todas las aplicaciones tradicionales y de IA, desde el centro de datos hasta la nube. Las organizaciones que utilizan BIG-IP en la red metropolitana de Equinix, cerca de nubes y socios mediante interconexión privada, pueden ampliar servicios de aplicaciones coherentes de las capas 4 a 7 a arquitecturas híbridas multinube.
Network Edge permite a los clientes establecer un punto de presencia digital en cualquier parte del mundo, cerca de las nubes, los usuarios y los socios a los que necesitan llegar, y conectarlo de forma privada mediante Equinix Fabric. El resultado es que las aplicaciones se lanzan antes en nuevos mercados, los socios y las empresas adquiridas se integran más rápido y los usuarios disfrutan de un rendimiento uniforme estén donde estén.
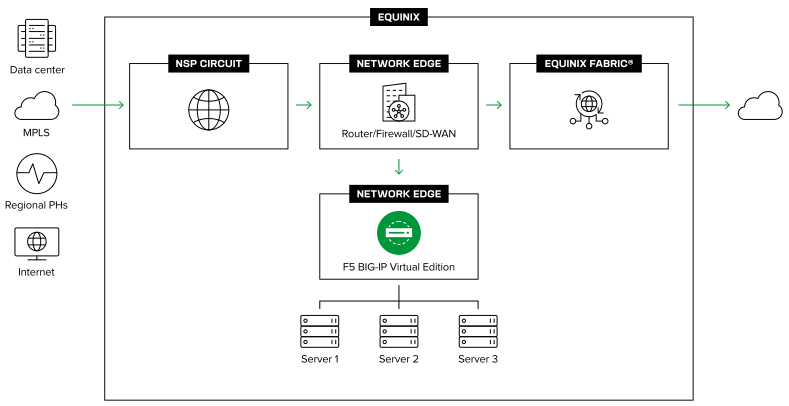
Aunque BIG-IP VE no es una novedad, ejecutarlo en Equinix Network Edge cambia dónde puede funcionar: Network Edge aloja la instancia de BIG-IP VE y Equinix Fabric proporciona la interconexión privada con sus nubes, socios y oficinas.
En Network Edge, BIG-IP VE ofrece funciones esenciales de entrega de aplicaciones —gestión del tráfico local, balanceo de carga, descarga de SSL/TLS y supervisión del estado— para el tráfico que circula entre esos entornos. Se pueden adquirir por separado licencias para módulos de seguridad adicionales de BIG-IP, y F5 Distributed Cloud Services , F5 NGINX Plus, y F5 AI Guardrails amplían las capacidades de WAF, protección de API, defensa contra bots, mitigación de DDoS y acceso de confianza cero en la misma arquitectura de Equinix.
Network Edge permite implementar instancias de BIG-IP VE en todo el mundo bajo demanda, de modo que se pueda añadir, modificar o retirar un nuevo punto de presencia digital según las necesidades de la empresa, sin asumir un compromiso a largo plazo con infraestructura física. Además, al ejecutarse todo en Equinix Fabric, se proporciona una interconexión privada entre esa instancia y sus nubes, socios y oficinas, evitando por completo la Internet pública para reducir la latencia y mejorar el rendimiento de las exigentes cargas de trabajo de aplicaciones e IA. En conjunto, F5 BIG-IP VE ejecutado en Equinix Network Edge ofrece:
- Agilidad para expandirse y adaptarse. La expansión a nuevos mercados, la incorporación de socios, la integración de fusiones y adquisiciones y los cambios arquitectónicos requieren un nuevo punto de presencia digital, que puede añadirse, modificarse o retirarse sin una elevada inversión inicial. Los plazos de implementación más cortos se derivan de esa ventaja estructural, en lugar de ser el motivo para elegir la plataforma.
- Menores costes de salida y un rendimiento más predecible. La interconexión privada a través de Equinix Fabric evita que el tráfico circule por costosas rutas públicas y ofrece la menor latencia necesaria para mejorar el rendimiento de las aplicaciones y la IA.
- Seguridad más sencilla y coherente. La protección mediante WAF y de las API, la defensa contra bots, la mitigación de ataques DDoS y el acceso de confianza cero pueden aplicarse de forma coherente en todos los entornos, tanto si el tráfico corresponde a una aplicación pública como a una API interna o un flujo de trabajo de IA.
- Operaciones estandarizadas en todos los entornos. Las mismas políticas y herramientas de automatización y observabilidad funcionan de igual manera en el centro de datos, en la nube y en el extremo de la red. BIG-IP Automation Toolchain (AS3, Declarative Onboarding) se integra en los flujos de trabajo existentes de CI/CD y de infraestructura como código (IaC), y F5 Insight for ADSP ofrece observabilidad integral mediante OpenTelemetry.
- Sin sustituciones completas forzosas. Se pueden aprovechar las políticas de BIG-IP, las iRules y los conocimientos operativos existentes. Las instancias físicas y virtuales de BIG-IP pueden funcionar en paralelo en la misma plataforma.
Creación de la F5 Application Delivery and Security Platform en Equinix
La incorporación de BIG-IP VE completa otro componente de F5 Application Delivery and Security Platform (ADSP) que se ejecuta en Equinix, lo que permite a los clientes unificar la entrega y la seguridad de aplicaciones en un conjunto de servicios coherentes, desde el extremo hasta la nube, para que todas las aplicaciones y API disfruten de la misma disponibilidad, seguridad y orquestación, independientemente de dónde se encuentren.
Como probablemente ya sepa, F5 NGINX Plus, F5 Distributed Cloud, y F5 AI Guardrails ya funcionan en Equinix, y NGINX y Distributed Cloud CE están disponibles como VNF que se pueden implementar en Equinix Network Edge. Añadir BIG-IP VE como función de red virtual proporciona a esa arquitectura la capa de control de entrega de aplicaciones, lo que le permite elegir entre más componentes de F5 ADSP en función de sus estrategias y necesidades de implementación.
Si ya utiliza BIG-IP, esta es una gran noticia. Ahora puede ampliar sus políticas y su modelo operativo actuales a las áreas metropolitanas habilitadas para Equinix Network Edge sin necesidad de aprender a utilizar una nueva solución.
La entrega de aplicaciones e IA en infraestructuras híbridas multicloud no tiene por qué generar complejidad en la seguridad, requerir varios ADC ni aumentar los costes de salida debido al encaminamiento ineficiente del tráfico a través de hubs centralizados, cuando se dispone de soluciones F5 ADSP de eficacia probada, como F5 BIG-IP VE, que se ejecutan como parte de una arquitectura de interconexión privada y distribuida proporcionada por Equinix.
Para obtener más información, visite nuestra página web sobre F5 y Equinix. Consulte también nuestra guía de soluciones.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.