Este artículo se ha elaborado a partir de las aportaciones de la Oficina del CTO de F5
Desde que empezamos a encuestar a los clientes sobre el uso que hacen de los servicios de aplicaciones, SSL VPN se ha mantenido entre los «cinco primeros». Hoy en día, este servicio de aplicaciones se conoce más comúnmente como acceso remoto y proporciona acceso seguro a los recursos corporativos desde cualquier lugar mediante un cliente.
En estos momentos, está permitiendo que cientos de miles de nuevos empleados trabajen a distancia desde casa.
Según nuestra investigación, un porcentaje significativo de las implementaciones de acceso remoto lleva años en funcionamiento. Por tanto, es probable que se configuraran y ajustaran para optimizar el acceso en función de los patrones de tráfico y del uso habitual de las aplicaciones en aquel momento. No necesariamente se han actualizado para reflejar los cambios en dichos patrones y usos.
Al menos, eso es lo que estamos observando ahora mismo.
A medida que la COVID-19 continúa extendiéndose por todo el mundo, ningún sector ha puesto tanto a prueba el acceso remoto como el sanitario. El uso del acceso remoto por parte del personal hospitalario —especialmente en los hospitales más grandes— ha crecido exponencialmente en las últimas semanas, pasando de apenas unos pocos usuarios a diez mil o más usuarios simultáneos conectados. El personal hospitalario trabaja sin descanso, tanto en primera línea como desde casa, para ayudarnos a superar esta pandemia. Soporta largas jornadas, falta de recursos y, en muchos casos, el aislamiento de sus propias familias.
Tampoco deberían tener que sufrir un rendimiento deficiente ni la imposibilidad de acceder a aplicaciones esenciales.
Una forma de aumentar la capacidad y mejorar el rendimiento para los usuarios remotos es actualizar la configuración del acceso remoto para adaptarla a la composición actual del tráfico de las aplicaciones. Hoy en día, el tráfico de Internet se compone en gran medida de vídeo, con una buena combinación de contenido en directo y bajo demanda. Durante esta pandemia, está aumentando el uso de la telemedicina —el uso de vídeo en directo por parte del personal médico para tratar cuestiones de salud con la comunidad— y, con él, el tráfico de vídeo en directo.
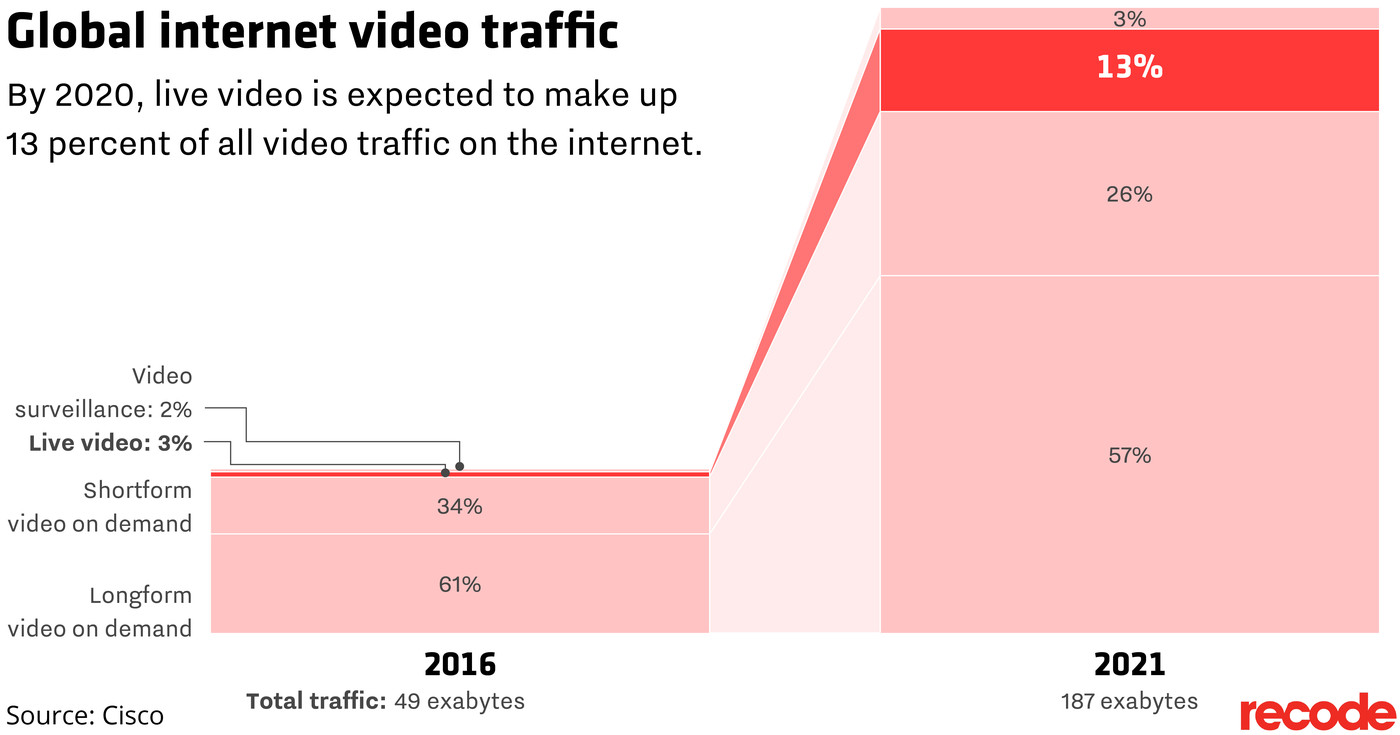
Nuestra dependencia de las aplicaciones SaaS también afecta a la capacidad y al rendimiento del acceso remoto. Actualmente, el veintidós por ciento (22 %) de la cartera de aplicaciones corporativas está compuesto por aplicaciones SaaS como Office 365, Teams, Salesforce y G-Suite.
El predominio actual del tráfico de vídeo y SaaS es, en parte, la razón por la que los servicios de acceso remoto están saturados.
Cómo cambia el acceso remoto la ruta de los datos
En una configuración tradicional de acceso remoto, todo el tráfico pasa por el servicio de acceso remoto. Todo. El. Tráfico. En el caso del SaaS, esto significa que el tráfico de las aplicaciones destinado a la nube se enruta a través del servicio de acceso remoto.
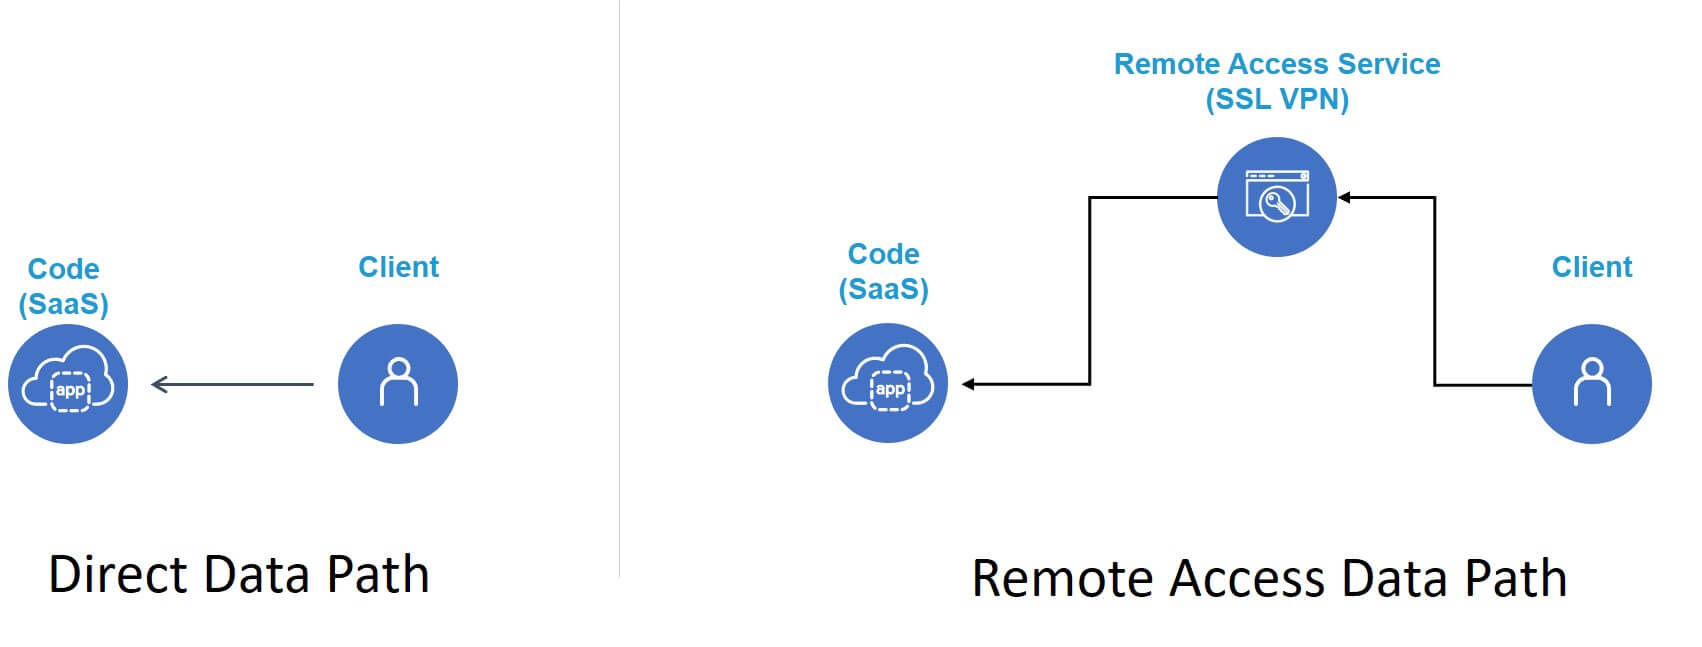
Puede que esto no parezca problemático hasta que se tiene en cuenta que el servicio de acceso remoto podría estar ubicado en Seattle, mientras que la aplicación SaaS a la que se accede está alojada en Virginia y el usuario se encuentra en Minneapolis. El tráfico tiene que atravesar el país no una, sino dos veces. Esto supone una carga innecesaria para el servicio de acceso remoto y para los usuarios, que pasan más tiempo esperando a que la aplicación responda que trabajando. A este patrón de tráfico lo llamamos «backhauling», porque todo el tráfico se «transporta» primero a la «oficina central» antes de enviarse a su destino previsto.
Esto también se aplica al vídeo en tiempo real, que hoy en día se ofrece principalmente mediante soluciones SaaS. Todo el tráfico se enruta a través del servicio de acceso remoto, lo que puede provocar interrupciones, paradas y conversaciones entrecortadas. Lo mismo ocurre con el vídeo en streaming. Muchos clientes de acceso remoto envían todo el tráfico del cliente a través de su servicio de acceso remoto complementario. Para muchas personas, actualmente no hay distinción entre los portátiles «del trabajo» y «de casa». Aliviar la ansiedad y el estrés viendo un vídeo corto o un episodio de una comedia favorita en Netflix o Hulu puede ser una distracción necesaria y beneficiosa. Ese tráfico también puede acabar pasando por el servicio de acceso remoto, lo que supone una carga innecesaria tanto para el servicio como para el espectador.
Para complicar aún más el problema, hoy en día el tráfico web suele estar cifrado mediante SSL o TLS. Nuestros clientes empresariales y proveedores de servicios observan que alrededor del 50 % del tráfico está cifrado, mientras que una parte importante del tráfico no cifrado corresponde a vídeo. Ni el tráfico cifrado ni el de vídeo se benefician de las funciones de compresión que ofrecen —y tienen activadas en su mayoría— los servicios de acceso remoto. El uso del cifrado ha anulado en gran medida las ventajas de la compresión, ya que el proceso de cifrado elimina las cadenas repetitivas en las que se basan la mayoría de los algoritmos para reducir el contenido. Al intentar comprimir este tipo de tráfico, los servicios de acceso remoto están, en la práctica, trabajando en vano y desperdiciando ciclos de procesamiento y tiempo.
Puede realizar varios cambios de configuración para reducir la carga del servicio de acceso remoto y mejorar la experiencia de los usuarios remotos.
Eliminación del retorno de tráfico no corporativo
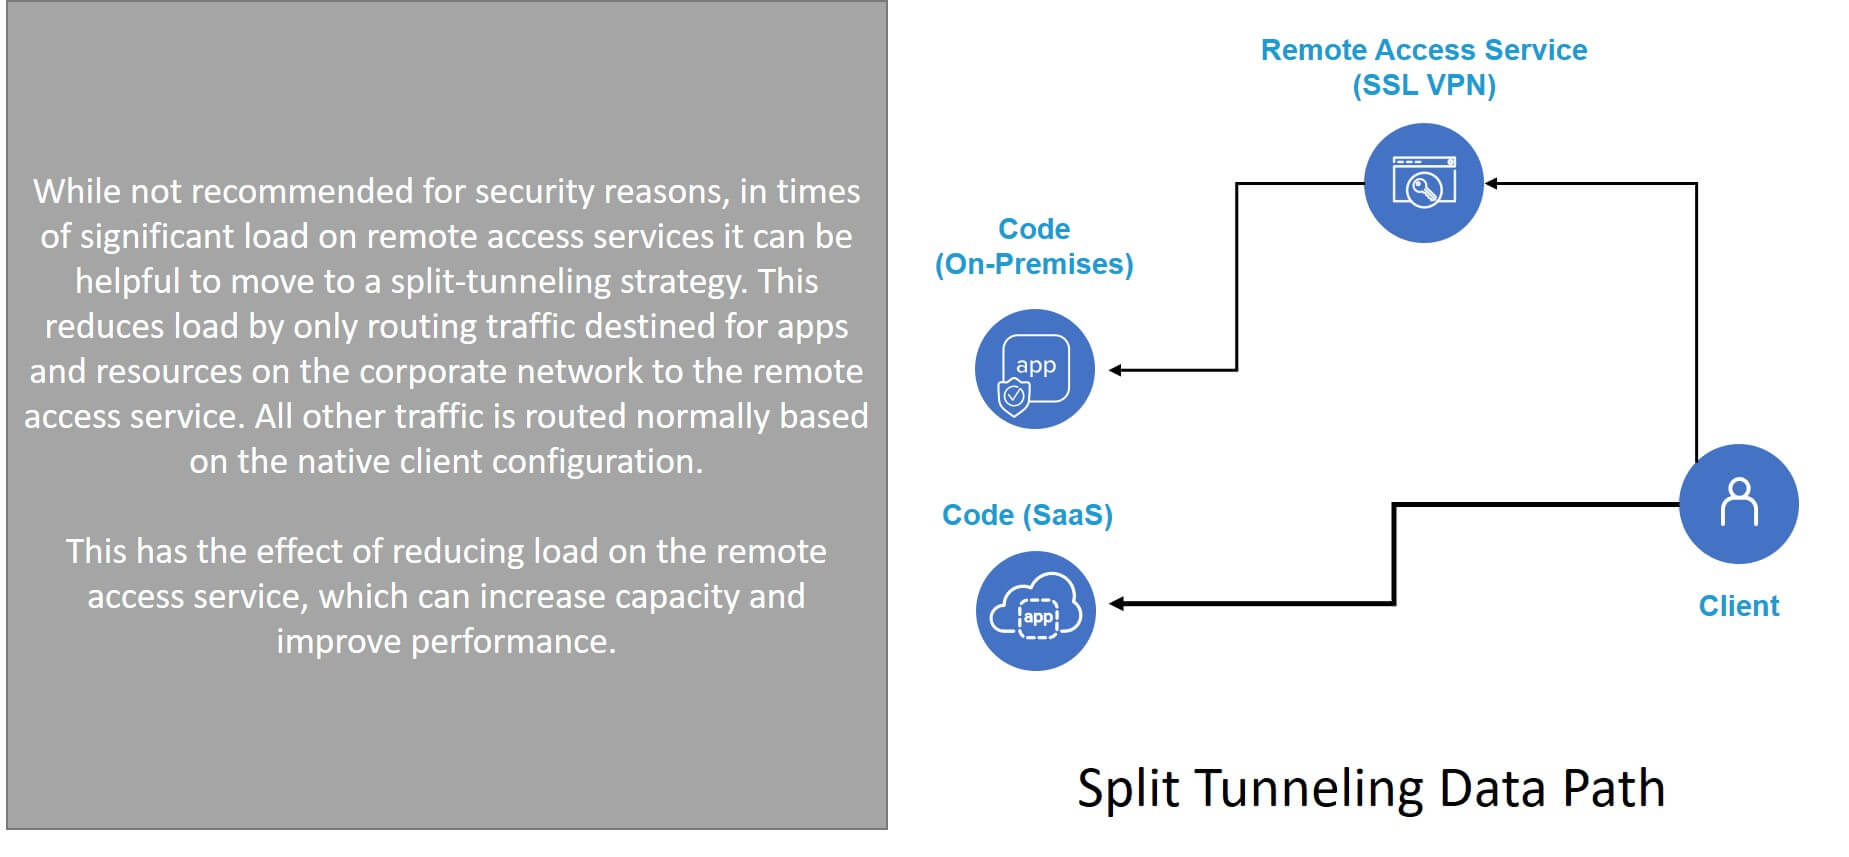
El objetivo principal de los servicios de acceso remoto es proteger el acceso y la transmisión hacia y desde las aplicaciones alojadas en la red corporativa; en esencia, no conviene que cualquiera pueda acceder a las aplicaciones y redes internas. Las aplicaciones SaaS y las videoconferencias —o incluso el vídeo en streaming— no se encuentran en la red corporativa, por lo que, en momentos como este, puede reducir la carga del acceso remoto evitando procesar este tráfico.
Para ello, puede utilizar una opción de configuración denominada «túnel dividido». Esta le permitirá especificar que el tráfico dirigido a yourcompany.com pase por el servicio de acceso remoto, mientras que el resto del tráfico se gestiona con normalidad. Es decir, no se redirige a través del servicio de acceso remoto. Aunque normalmente no recomendamos esta opción por motivos de seguridad, en estos momentos resulta especialmente útil para mejorar el rendimiento de las aplicaciones SaaS y de vídeo en tiempo real si tiene muchos empleados trabajando desde casa y su servicio de acceso remoto está saturado.
- Si utiliza F5 BIG-IP APM, encontrará instrucciones detalladas sobre cómo habilitar y configurar el túnel dividido en este artículo de la base de conocimientos (K55104964).
Desactivar la compresión
La segunda medida que puede tomar es desactivar las opciones de compresión de su servicio de acceso remoto. Esto evita malgastar ciclos de procesamiento y recursos, y reduce la carga del servicio de acceso remoto. A su vez, mejorará el rendimiento general y la capacidad para atender a más trabajadores remotos.
- Si utiliza F5 BIG-IP APM, encontrará instrucciones detalladas sobre cómo desactivar la compresión en este artículo de la base de conocimientos (K19681382).
Ten en cuenta también que, si tienes problemas con una aplicación interna, puede ser conveniente pedir a alguien que compruebe si también tiene habilitada la compresión. Si es segura (HTTPS), como debería ser, y la compresión está activada, puedes probar a deshabilitarla. Si tus aplicaciones se ejecutan en NGINX, puedes obtener más información sobre cómo gestionar la compresión aquí.
Otras vías que explorar
Otra opción es animar a los usuarios a reducir la resolución de sus transmisiones de vídeo de 1080p a una más baja (por ejemplo, 480p). En reuniones numerosas por videoconferencia, esto puede suponer una gran mejora y ayudar a garantizar que la calidad del audio siga siendo alta. Aunque reducir la resolución puede afectar a la calidad de la imagen, a menudo merece la pena por la estabilidad y la fluidez que se consiguen. Es algo que debería tener en cuenta cualquiera que tenga problemas con el vídeo en casa, especialmente cuando todos los miembros del hogar están viendo contenido en streaming, jugando e intentando trabajar al mismo tiempo.
Si utiliza F5 BIG-IP APM y sigue teniendo problemas de rendimiento o disponibilidad debido a la carga, puede recurrir a otras opciones, como aprovechar la aceleración por hardware para los cifrados TLS, comprobar los grupos de concesiones y SNAT, optimizar y reducir las ACL y habilitar la gestión del tráfico.
- Puede encontrar una lista completa de las opciones que puede utilizar para ajustar BIG-IP APM en este artículo de la base de conocimientos (K46161759).
- O, si prefiere profundizar en la implementación, configuración y optimización de BIG-IP APM, este vídeo le resultará útil.
- Y no podría dejar de mencionar la ayuda de expertos (tanto de F5 como de clientes) disponible en DevCentral. La comunidad está preparada para ayudar las 24 horas del día, los 7 días de la semana, y es totalmente gratuita.
- Por último, aquí tienes una lista recopilatoria de posibles situaciones que podrías encontrarte con BIG-IP APM durante el brote de COVID-19, para ayudarte a identificar rápidamente la solución adecuada.
No todos los retos que plantea la situación actual están relacionados con el acceso remoto. También disponemos de recursos para ayudarle a afrontar otros retos relacionados con la continuidad del negocio.
No dude en ponerse en contacto con el personal de ventas o de soporte si tiene dificultades con su solución de acceso remoto. Estamos plenamente comprometidos a ayudar a nuestros clientes y comunidades a superar juntos esta situación sin precedentes, y estamos aquí para ayudar.
Por encima de todo, mantente a salvo.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.