La versión 4.0.1 del Estándar de Seguridad de Datos para la Industria de Tarjetas de Pago (PCI DSS) obliga a los minoristas y proveedores de comercio electrónico a reforzar las defensas de seguridad de sus aplicaciones. Las posibles consecuencias son reales, ya que las buenas prácticas se han convertido en requisitos de obligado cumplimiento. Dada la sofisticación de los atacantes y la demanda de los clientes de poder realizar transacciones fácilmente, las organizaciones cuyo negocio principal depende del comercio en línea deberían plantearse adoptar soluciones integradas que no solo ayuden a cumplir estrictos requisitos normativos, sino que, sobre todo, protejan el negocio digital de forma fluida.
Analicemos en este blog algunos de los motivos.
Las plataformas de comercio electrónico deben ofrecer una experiencia de cliente fluida y segura.
¿Por qué ahora?
Aunque no es nueva, la última norma PCI amplía considerablemente el alcance de sus directrices. Una idea errónea habitual a lo largo de los años puede resumirse así: «Estoy cubierto, tengo un cortafuegos, listo.». Esta idea errónea ya puede considerarse un mito.
La modernización de las aplicaciones, el auge de los puntos de contacto digitales omnicanal y los constantes avances en la sofisticación de los atacantes hacen necesario incorporar numerosos controles de seguridad para cumplir con la normativa PCI DSS, entre ellos la seguridad de los scripts de pago, la protección de las API, la detección y respuesta rápidas ante credenciales comprometidas y los análisis periódicos de vulnerabilidades.
Tal como se indica en la Guía de mercado de Gartner de 2025 sobre la protección de aplicaciones web y API en la nube, la protección del lado del cliente cobra cada vez más importancia, ya que la última versión del estándar PCI exige controles de seguridad para todos los scripts de pago.
Las aplicaciones web son cada vez más complejas debido a la descentralización de la arquitectura y la distribución de componentes de software en entornos híbridos y multinube. Esta disociación de la infraestructura de las aplicaciones y la proliferación de las cadenas de suministro de software abren la puerta (y las ventanas) a amenazas dirigidas contra la lógica empresarial y los navegadores de los clientes como parte del ciclo de vida industrializado de los ataques.
¿Qué puede salir mal? (Pista: el eslabón más débil)
Los ataques del lado del cliente, como los ladrones de información pueden utilizarse para recopilar credenciales de usuario que posteriormente se emplean en ataques automatizados a gran escala y que, si no se mitigan, pueden provocar el secuestro de cuentas y fraudes.
El formjacking inyecta código JavaScript malicioso en formularios en línea para capturar los datos introducidos por los usuarios en el navegador. Suele llevarse a cabo aprovechando vulnerabilidades en scripts de terceros y resulta difícil de detectar mediante controles de seguridad tradicionales y centralizados.
Magecart es un término genérico que engloba a varios grupos de ciberdelincuentes especializados en el web skimming, que atacan sitios de comercio electrónico mediante la inyección de código JavaScript para robar datos de pago durante el proceso de compra.
Los cortafuegos de aplicaciones web (WAF) siguen siendo un control de seguridad estratégico, especialmente porque el nuevo estándar especifica que todas las vulnerabilidades ofrecen una posible oportunidad a los atacantes y deben abordarse periódicamente. Muchos WAF pueden proteger las API, pero la velocidad del desarrollo de aplicaciones modernas exige capacidades adicionales para detectar de forma dinámica y proteger automáticamente los endpoints integrados en lo más profundo de la lógica de negocio o invocados desde ecosistemas de terceros, preferiblemente tanto en el código como durante las pruebas.
Aunque los procesos del ciclo de vida del software y las técnicas de programación segura son la referencia a seguir, las evaluaciones de riesgos deben ser continuas y las medidas de mitigación requerirán a menudo una sólida seguridad en tiempo de ejecución en producción, tanto en el navegador del cliente como en la aplicación web frontend y las API backend, para frustrar eficazmente los ataques a través de múltiples vectores de amenaza en experiencias digitales altamente interconectadas.
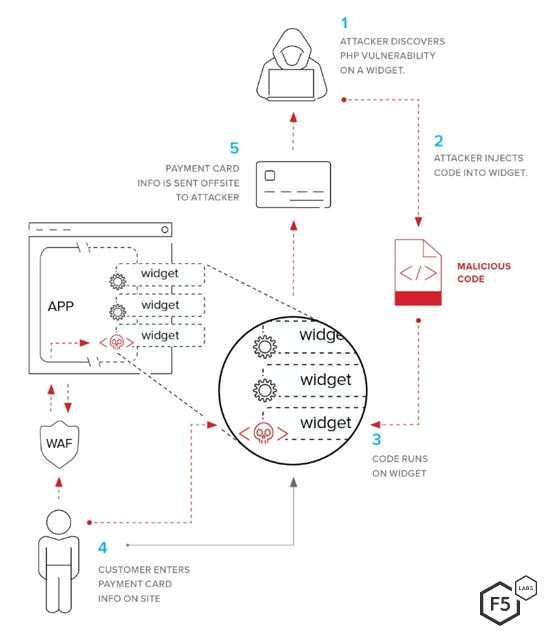
Los servicios de terceros son un componente habitual y una superficie de riesgo para las aplicaciones web.
¿Qué más puede salir mal? (Pista… abuso de la plataforma)
Las vulnerabilidades son defectos o puntos débiles del software que los atacantes pueden aprovechar. Ahora que las aplicaciones son, en esencia, sistemas basados en API, las funciones de lógica de negocio del backend corren un alto riesgo de sufrir abusos.
F5 Labs investigación detalla que el sector del comercio electrónico registró una de las mayores proporciones de ataques avanzados, ya que el 44,82 % de los ataques de relleno de credenciales en dispositivos móviles fueron avanzados. Estos atacantes utilizan diversas herramientas para simular el comportamiento de navegadores, dispositivos móviles y usuarios con el fin de eludir la detección, como la generación de tokens válidos, la falsificación de señales de telemetría y la emulación de eventos de teclado y ratón. Los atacantes adaptan constantemente sus herramientas para sortear las defensas, pasando de las aplicaciones web a las aplicaciones móviles o intensificando sus tácticas, técnicas y procedimientos.
Los ataques al sector del comercio electrónico también emplean bots de reventa que abusan de la función de añadir al carrito, lo que puede impedir que los clientes reales realicen transacciones. Más de una de cada cinco operaciones de añadir al carrito observadas entre los más de 200.000 millones de solicitudes web y de API analizadas fueron automatizadas.
Además, los bots manipulan las reseñas de los usuarios para crear opiniones falsas realistas, en muchos casos mediante IA generativa.
Incluso dentro del comercio electrónico, la investigación de amenazas de F5 Labs ha revelado que la industria de la moda es la más afectada por los scrapers, que extraen grandes cantidades de datos y contenido de sus objetivos y representan el 53,23 % de todo el tráfico web. El scraping puede situar a la empresa en desventaja en materia de precios y poner en riesgo la propiedad intelectual.
Los bots y la automatización maliciosa impulsan el ciclo de vida industrializado de los ataques.
¿Qué tienen que ver las normativas con esto?
La versión más reciente de PCI DSS incluye varias recomendaciones para utilizar análisis de riesgos específicos en lugar de las evaluaciones de riesgos tradicionales de toda la empresa.
En concreto, la norma actualizada aborda la creciente amenaza de los ataques del lado del cliente mediante dos requisitos aplicables a partir del 31 de marzo de 2025, pero no establece de forma prescriptiva cómo deben cumplirlos las organizaciones.
Estos nuevos requisitos reconocen que los scripts maliciosos del lado del cliente representan una superficie de ataque cada vez mayor en el sector de las tarjetas de pago. Los métodos consolidados para abordar estos riesgos, como las políticas de seguridad de contenido (CSP) para bloquear la inyección de código no autorizado en un sitio web y los mecanismos web de integridad de subrecursos (SRI) para verificar que esas aplicaciones de terceros no hayan sido alteradas, son difíciles de implementar y mantener, especialmente ahora, en la era de la IA, en la que la competencia por captar la atención de los clientes impulsa la mejora continua de las experiencias digitales.
Cómo ofrecer una experiencia fluida y segura
Los clientes esperan poder realizar transacciones fácilmente y no toleran retrasos, fallos ni, sobre todo, incidentes de seguridad. Es posible que los controles de seguridad más utilizados, como las soluciones de firewall de aplicaciones web, no amplíen adecuadamente la protección al navegador del cliente o a las API de backend. Las soluciones de gestión de bots que plantean desafíos al usuario mediante CAPTCHA son en gran medida ineficaces para impedir los abusos de ciberdelincuentes expertos, pero sí resultan muy eficaces a la hora de frustrar a los usuarios. Incluso la autenticación multifactor puede ser eludida.
Los atacantes emplean distintas técnicas en función de la plataforma, el sector y la lógica de negocio que puedan explotar. En el comercio electrónico, que un posible comprador no pueda añadir un artículo a su carrito supone una amenaza importante. La transacción, los ingresos derivados de ella y la fidelidad del cliente están en juego.
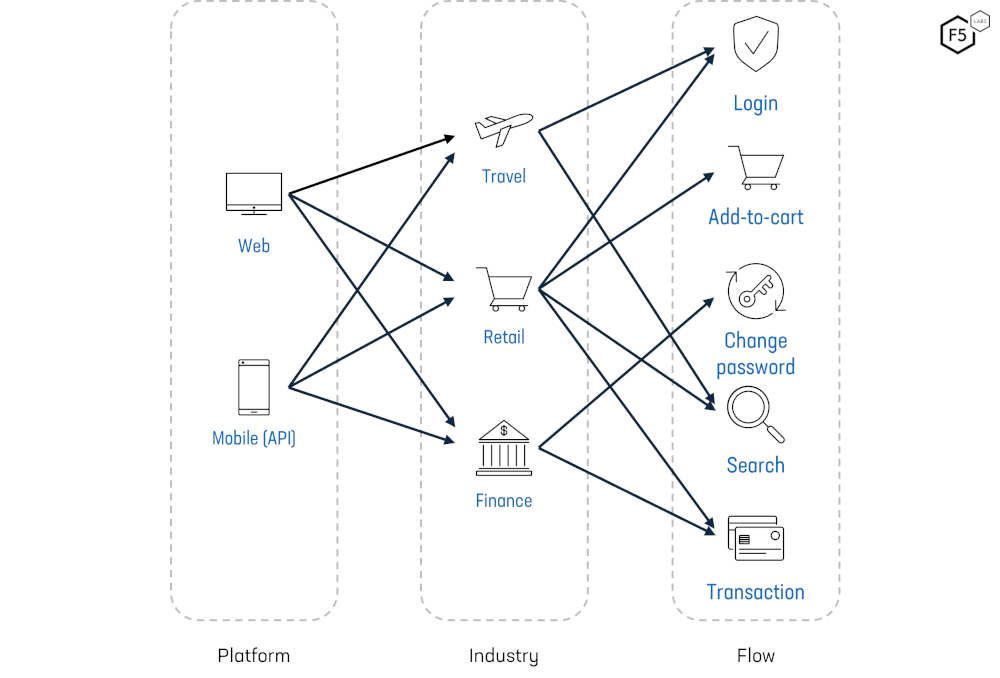
La interacción entre las plataformas, el sector y los flujos que son objetivo de bots y ataques automatizados.
En lugar de implementar un conjunto fragmentado de controles de seguridad con una integración deficiente para cumplir los requisitos de conformidad con PCI DSS, los proveedores de comercio electrónico deberían considerar plataformas de seguridad unificadas diseñadas para proteger las aplicaciones web, las API y a los clientes durante todo el ciclo de vida digital frente a las amenazas reales dirigidas contra su sector.
Para obtener más información sobre PCI DSS, consulta estos blogs:
- Haga que su entorno de AWS cumpla con PCI DSS v4.0.1 gracias a F5
- F5 Distributed Cloud Client-Side Defense prepara a los clientes para PCI DSS v4.0.1
- F5 le ayuda a cumplir el nuevo requisito de PCI DSS v4.0
- Actualización de PCI DSS 4.0.1: se requieren importantes mejoras nuevas en la seguridad de las API
- Cambios importantes de PCI DSS 4.0.1 que debes conocer
Para obtener más información, consulta las soluciones de F5 para el comercio electrónico.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.