Si hay algo que deja claro el Informe sobre el estado de la estrategia de aplicaciones de este año, es que la programabilidad del plano de datos ya no es un lujo, sino que resulta esencial para la entrega y la seguridad de las aplicaciones modernas.
Atrás quedaron los días en que los sistemas estáticos y preconfigurados podían satisfacer las necesidades cambiantes de las aplicaciones. Los datos muestran que las organizaciones están adoptando planos de datos programables para abordar todo tipo de tareas, desde la gestión de solicitudes entrantes hasta la modificación del tráfico saliente, y quieren hacerlo utilizando lenguajes que ya conocen.
Analicémoslo en detalle.
¿Qué es la programabilidad del plano de datos?
Primero, asegurémonos de que todos estamos hablando de lo mismo.
La programabilidad del plano de datos es la capacidad de personalizar y controlar cómo se procesa, inspecciona y protege el tráfico de red en tiempo real, lo que permite adaptarse rápidamente a nuevas amenazas, implementar un enrutamiento dinámico y mejorar la entrega de aplicaciones mediante lógica personalizada y automatización.
Por ejemplo, la programabilidad del plano de datos puede utilizarse para insertar cabeceras HTTP que permitan la observabilidad (trazas), analizar contenido malicioso e identificar «bots maliciosos». Con una implementación lo suficientemente robusta, la programabilidad del plano de datos puede actuar como un servicio personalizado y una herramienta de orquestación para dirigir las solicitudes al lugar adecuado en función del contenido de la solicitud.
Literalmente, no hay límites para lo que se puede hacer con la programabilidad del plano de datos, por lo que preguntamos por los casos de uso y las funcionalidades más habituales para averiguar qué considera importante el sector.
Programabilidad: prioridades y dificultades
Pedimos a las organizaciones que valoraran la importancia de diversas funciones programables para el tráfico entrante y saliente. Esto es lo que nos dijeron:
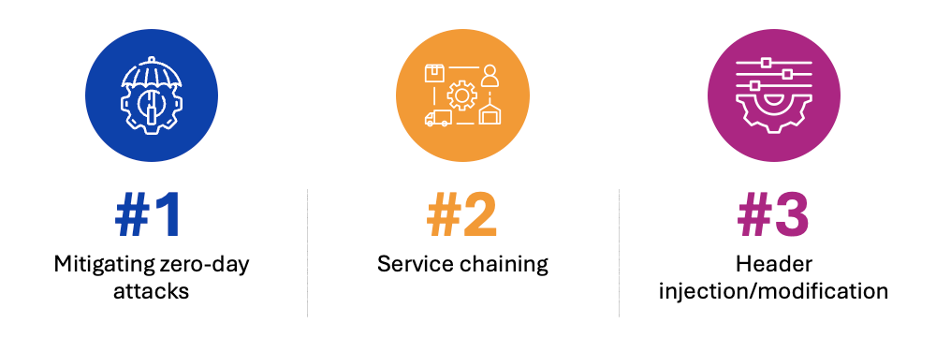
Los encuestados consideraron que la mitigación de ataques de día cero era la capacidad más importante de la programabilidad del plano de datos, seguida de cerca por el encadenamiento de servicios y la inserción de cabeceras.
Las funciones programables más importantes para el tráfico entrante fueron:
- Mitigación de amenazas de día cero (51 %)
- Encadenamiento de servicios (40 %)
- Inyección de cabeceras (33 %)
- Enrutamiento dinámico de aplicaciones/API (31 %)
Las organizaciones priorizan claramente la seguridad y el control en el extremo de la red, garantizando que se mitiguen las amenazas y que el tráfico se enrute dinámicamente para optimizar el rendimiento y la protección.
En cuanto al tráfico saliente, las principales funcionalidades incluían:
- Prevención de pérdida de datos (DLP) (38 %)
- Inyección de cabeceras (37 %)
- Traducción de protocolos (35 %)
- Encadenamiento de servicios (30 %)
La protección de datos ocupa aquí un lugar central, con la DLP a la cabeza. A medida que las aplicaciones dependen cada vez más de servicios externos y API, es fundamental garantizar que los datos sensibles no queden expuestos ni se gestionen de forma inadecuada.
Los datos dejan algo meridianamente claro: la programabilidad del plano de datos es una herramienta fundamental en el arsenal de seguridad.
Mitigar las amenazas de día cero es una prioridad absoluta para el tráfico entrante, mientras que prevenir la pérdida de datos lo es para el tráfico saliente. Ninguna de las dos cosas resulta sorprendente. Al fin y al cabo, las vulnerabilidades de día cero se encuentran entre las más peligrosas porque se desconocen hasta que se explotan activamente, y las filtraciones de datos son extremadamente costosas y pueden dañar la reputación de una organización durante años.
Este es el problema: las tecnologías emergentes, como la IA y el aprendizaje automático, son apasionantes, pero introducen nuevos riesgos. Los modelos de IA, por ejemplo, pueden ser objeto de ataques de inyección de instrucciones, ejemplos adversarios y manipulación de datos, amenazas que las medidas de seguridad tradicionales no están diseñadas para detectar.
Ahí es donde la programabilidad del plano de datos marca un antes y un después. Con un plano de datos programable, las organizaciones pueden:
- Implementar rápidamente medidas de mitigación de seguridad personalizadas en cuanto se identifica una amenaza.
- Adáptese sobre la marcha para proteger los nuevos patrones de tráfico introducidos por los servicios basados en IA, sin esperar a una actualización del proveedor.
Esta flexibilidad permite a las organizaciones adoptar con confianza tecnologías emergentes sin temor a que nuevas vulnerabilidades las pillen desprevenidas. Cuando aparece un exploit de día cero, los planos de datos programables permiten a los equipos de seguridad crear, probar e implementar medidas de mitigación personalizadas en cuestión de horas, no de semanas.
La capacidad de responder rápidamente a las amenazas en constante evolución permite a los pioneros adelantarse a los atacantes y aprovechar las ventajas de la innovación sin renunciar a la seguridad. Las organizaciones que apuestan por la programabilidad están en condiciones de liderar —y no de seguir a otras— a la hora de adoptar las tecnologías más recientes.
Los lenguajes que importan
¿De qué sirve un plano de datos programable sin las herramientas adecuadas? Preguntamos a las organizaciones cuáles eran sus dos lenguajes preferidos para la programabilidad, y esto es lo que descubrimos:
- Python (62,77 %) es la opción predominante, conocida por su sencillez y sus amplias bibliotecas.
- Java (48,25 %) y JavaScript/Node.js (24,71 %) les siguen de cerca, lo que refleja la necesidad de contar con capacidades escalables y en tiempo real.
- Go (23,71 %) y Rust (10,35 %) están ganando terreno, especialmente en entornos donde el rendimiento es crítico.
Curiosamente, Lua (11,69 %) sigue siendo una opción minoritaria pero relevante, probablemente por su ligereza en entornos integrados.
Lo interesante aquí es que Python está muy vinculado a las operaciones, mientras que Java y JavaScript tienen muchas más probabilidades de pertenecer al ámbito de DevOps. Esto demuestra que la programabilidad del plano de datos tiende un puente entre ambos, especialmente en entornos en los que se publica código con frecuencia (por ejemplo, a diario o incluso más a menudo) y en los que es tan probable que los desarrolladores se ocupen de problemas de producción como el personal de operaciones.
El futuro de los planos de datos programables
La demanda de programabilidad ya no es teórica: es una realidad y sigue creciendo. Los datos muestran una clara tendencia hacia la personalización y el control, y las organizaciones priorizan la flexibilidad y la seguridad en cada capa de su infraestructura tecnológica.
Con Python y Java a la cabeza y con un marcado enfoque en casos de uso orientados a la seguridad, el plano de datos programable está evolucionando hasta convertirse en un elemento clave para la entrega y protección de aplicaciones modernas.
La cuestión no es si su organización debería adoptar la programabilidad, sino con qué rapidez puede aprovecharla y qué valor puede generar una vez que lo haga.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.