La IA agéntica puede funcionar con acceso de privilegios mínimos y, aun así, infringir la política de seguridad.
El desafío
El contexto de seguridad define quién puede hacer qué con un conjunto de datos determinado. Los permisos para crear, modificar o eliminar datos en los sistemas empresariales vienen definidos por los requisitos de negocio asignados a roles específicos. En una empresa en la que hay personas que desempeñan determinados roles, cuando estas utilizan software, dicho software debe disponer de un contexto de seguridad para funcionar. Este contexto de seguridad se implementa mediante cuentas. El software suele ejecutarse con una cuenta de usuario o una cuenta de servicio. Las cuentas de servicio se crean para otorgar al software permisos para manipular datos corporativos con independencia del contexto de seguridad de cualquier usuario específico.
Asignar acceso con privilegios mínimos a diversos recursos corporativos es sencillo para los usuarios en función de sus roles. Sin embargo, los servicios, aunque también están sujetos a restricciones, se configuran con el máximo nivel de privilegios para que puedan realizar todas las acciones necesarias a lo largo de un proceso. Por ejemplo, un usuario puede tener acceso de escritura únicamente a un conjunto de registros de un sistema que se corresponda con las cuentas de cliente que tiene asignadas, y acceso de solo lectura al resto de las cuentas de cliente. En cambio, las cuentas de servicio necesitan acceso de escritura a todas las cuentas.
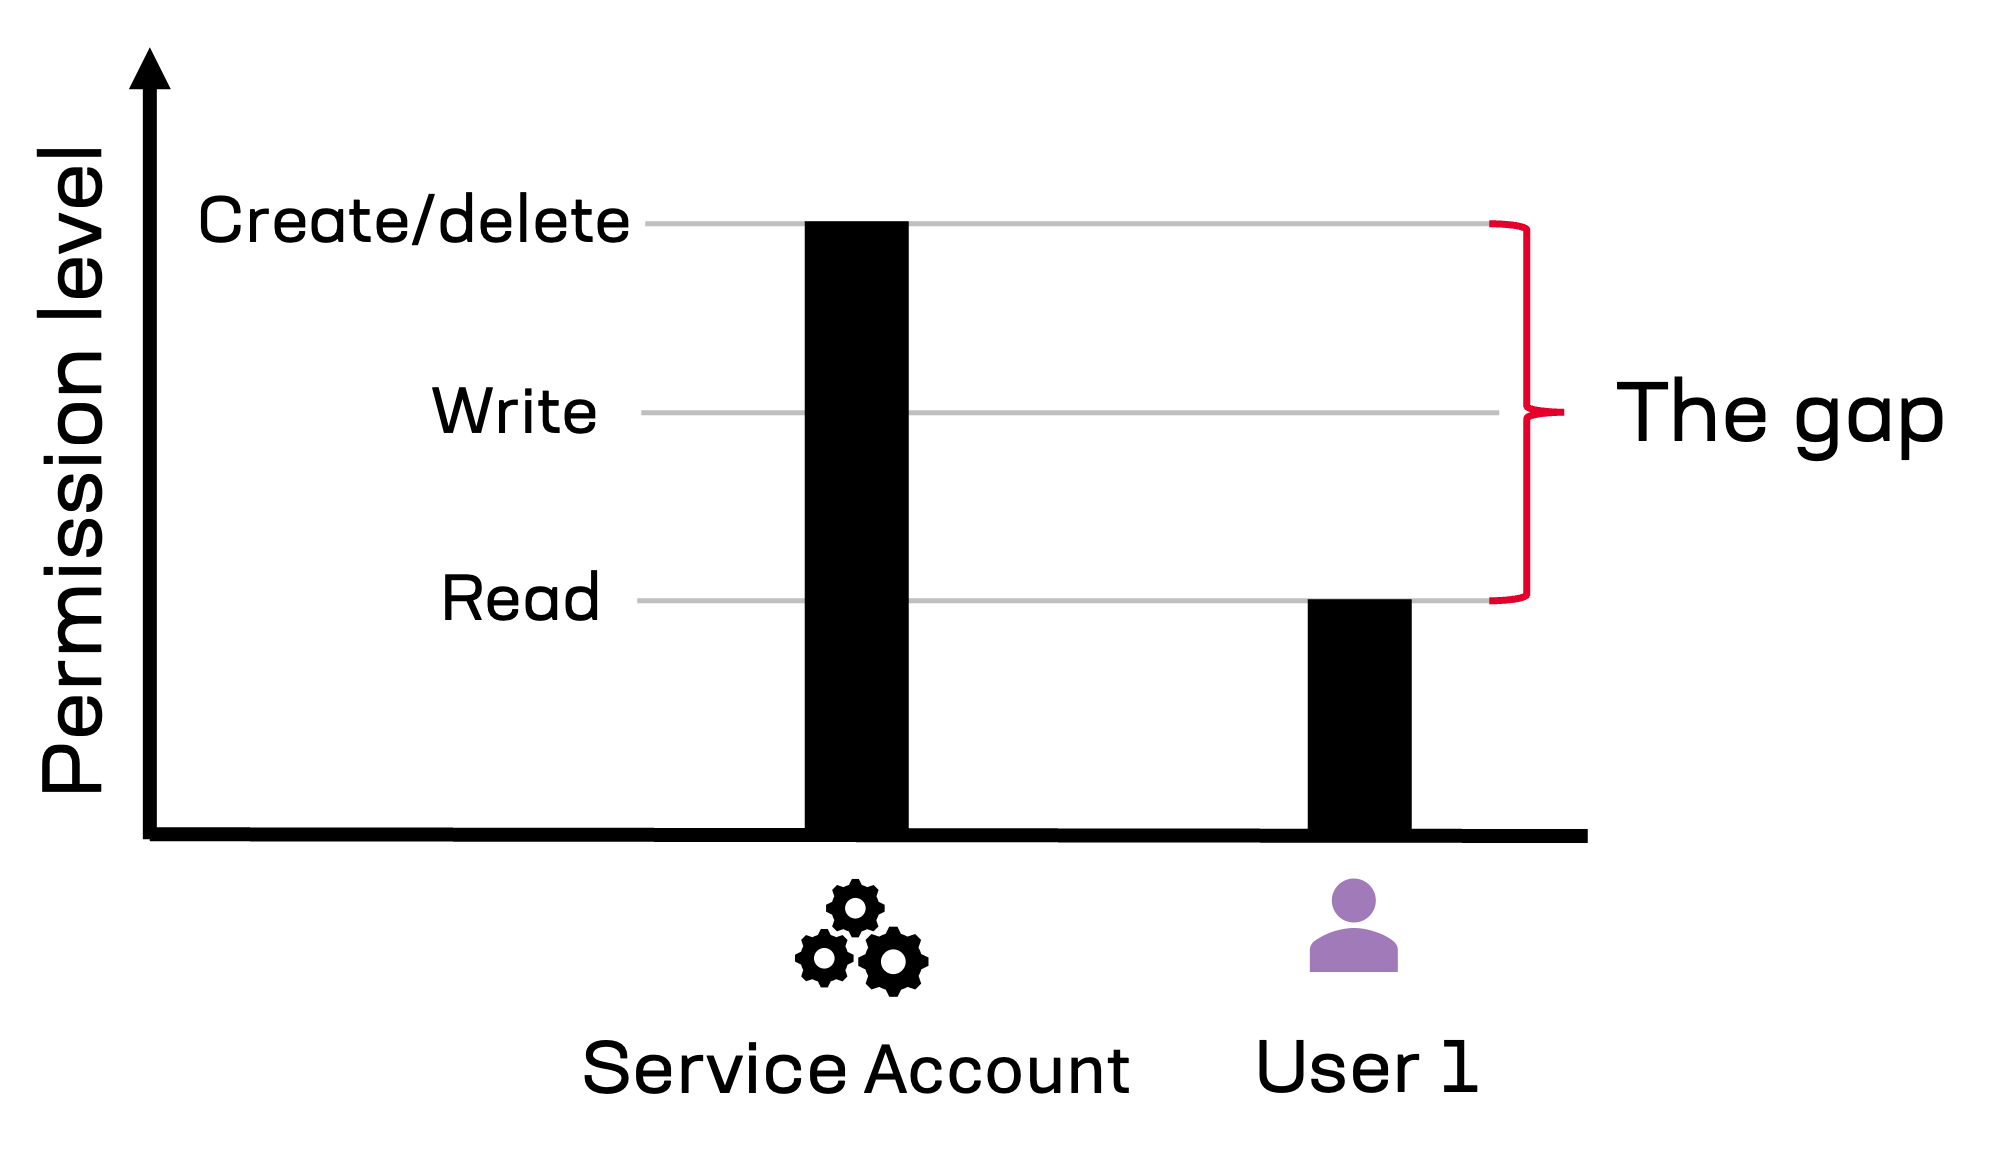
La brecha de privilegios en la automatización de procesos.
Al utilizar IA agéntica, la actividad de los usuarios se entremezcla con la de los procesos empresariales corporativos. Estos procesos están diseñados para ofrecer un resultado de forma generalizada (es decir, para todos los clientes, todos los empleados y todas las instancias). Para funcionar, las cuentas de servicio suelen necesitar permisos más elevados que la mayoría de los usuarios individuales; sin embargo, es un usuario concreto o un equipo de usuarios quien se encarga de iniciar, supervisar y controlar los procesos corporativos.
Por ejemplo, una organización utiliza un asistente de IA agéntica para facilitar la incorporación de nuevos empleados. Cada nuevo empleado desempeña un puesto específico y, en función de este, necesita acceder a los sistemas corporativos con un determinado nivel de permisos. El asistente de IA agéntica opera en el contexto del personal de RR. HH. encargado de la incorporación. Entonces, ¿qué ocurre si el agente de IA necesita crear una nueva cuenta de usuario con permisos superiores a los de uno o varios miembros del equipo de RR. HH.?
Si los permisos del agente se establecen en función del proceso que debe ejecutarse y no de si la persona que utiliza el agente está autorizada individualmente, pueden producirse vulneraciones de seguridad, ya que el software controlado por el usuario proporciona acceso a datos a los que este no tiene permiso para acceder. Por otro lado, si la acción se bloquea por falta de permisos, el usuario no puede completar la tarea.
Este escenario puede resolverse bifurcando el proceso. Se asigna una subtarea a alguien con autoridad para conceder los permisos del nivel requerido y, una vez aprobada, el proceso puede continuar con el siguiente paso. Esta técnica de segmentar las acciones según el contexto de seguridad también debería aplicarse a las soluciones basadas en agentes.
Mapeo de los cambios de contexto de seguridad en la superficie
El uso de IA agéntica puede aumentar la probabilidad de que el software utilizado para iniciar un proceso en el contexto de un usuario acabe obteniendo privilegios elevados al pasar al contexto de un agente que se ejecuta con una cuenta de servicio. En este caso, es importante que el sistema agéntico funcione de forma que los privilegios elevados y el acceso a los datos no infrinjan la política de seguridad.
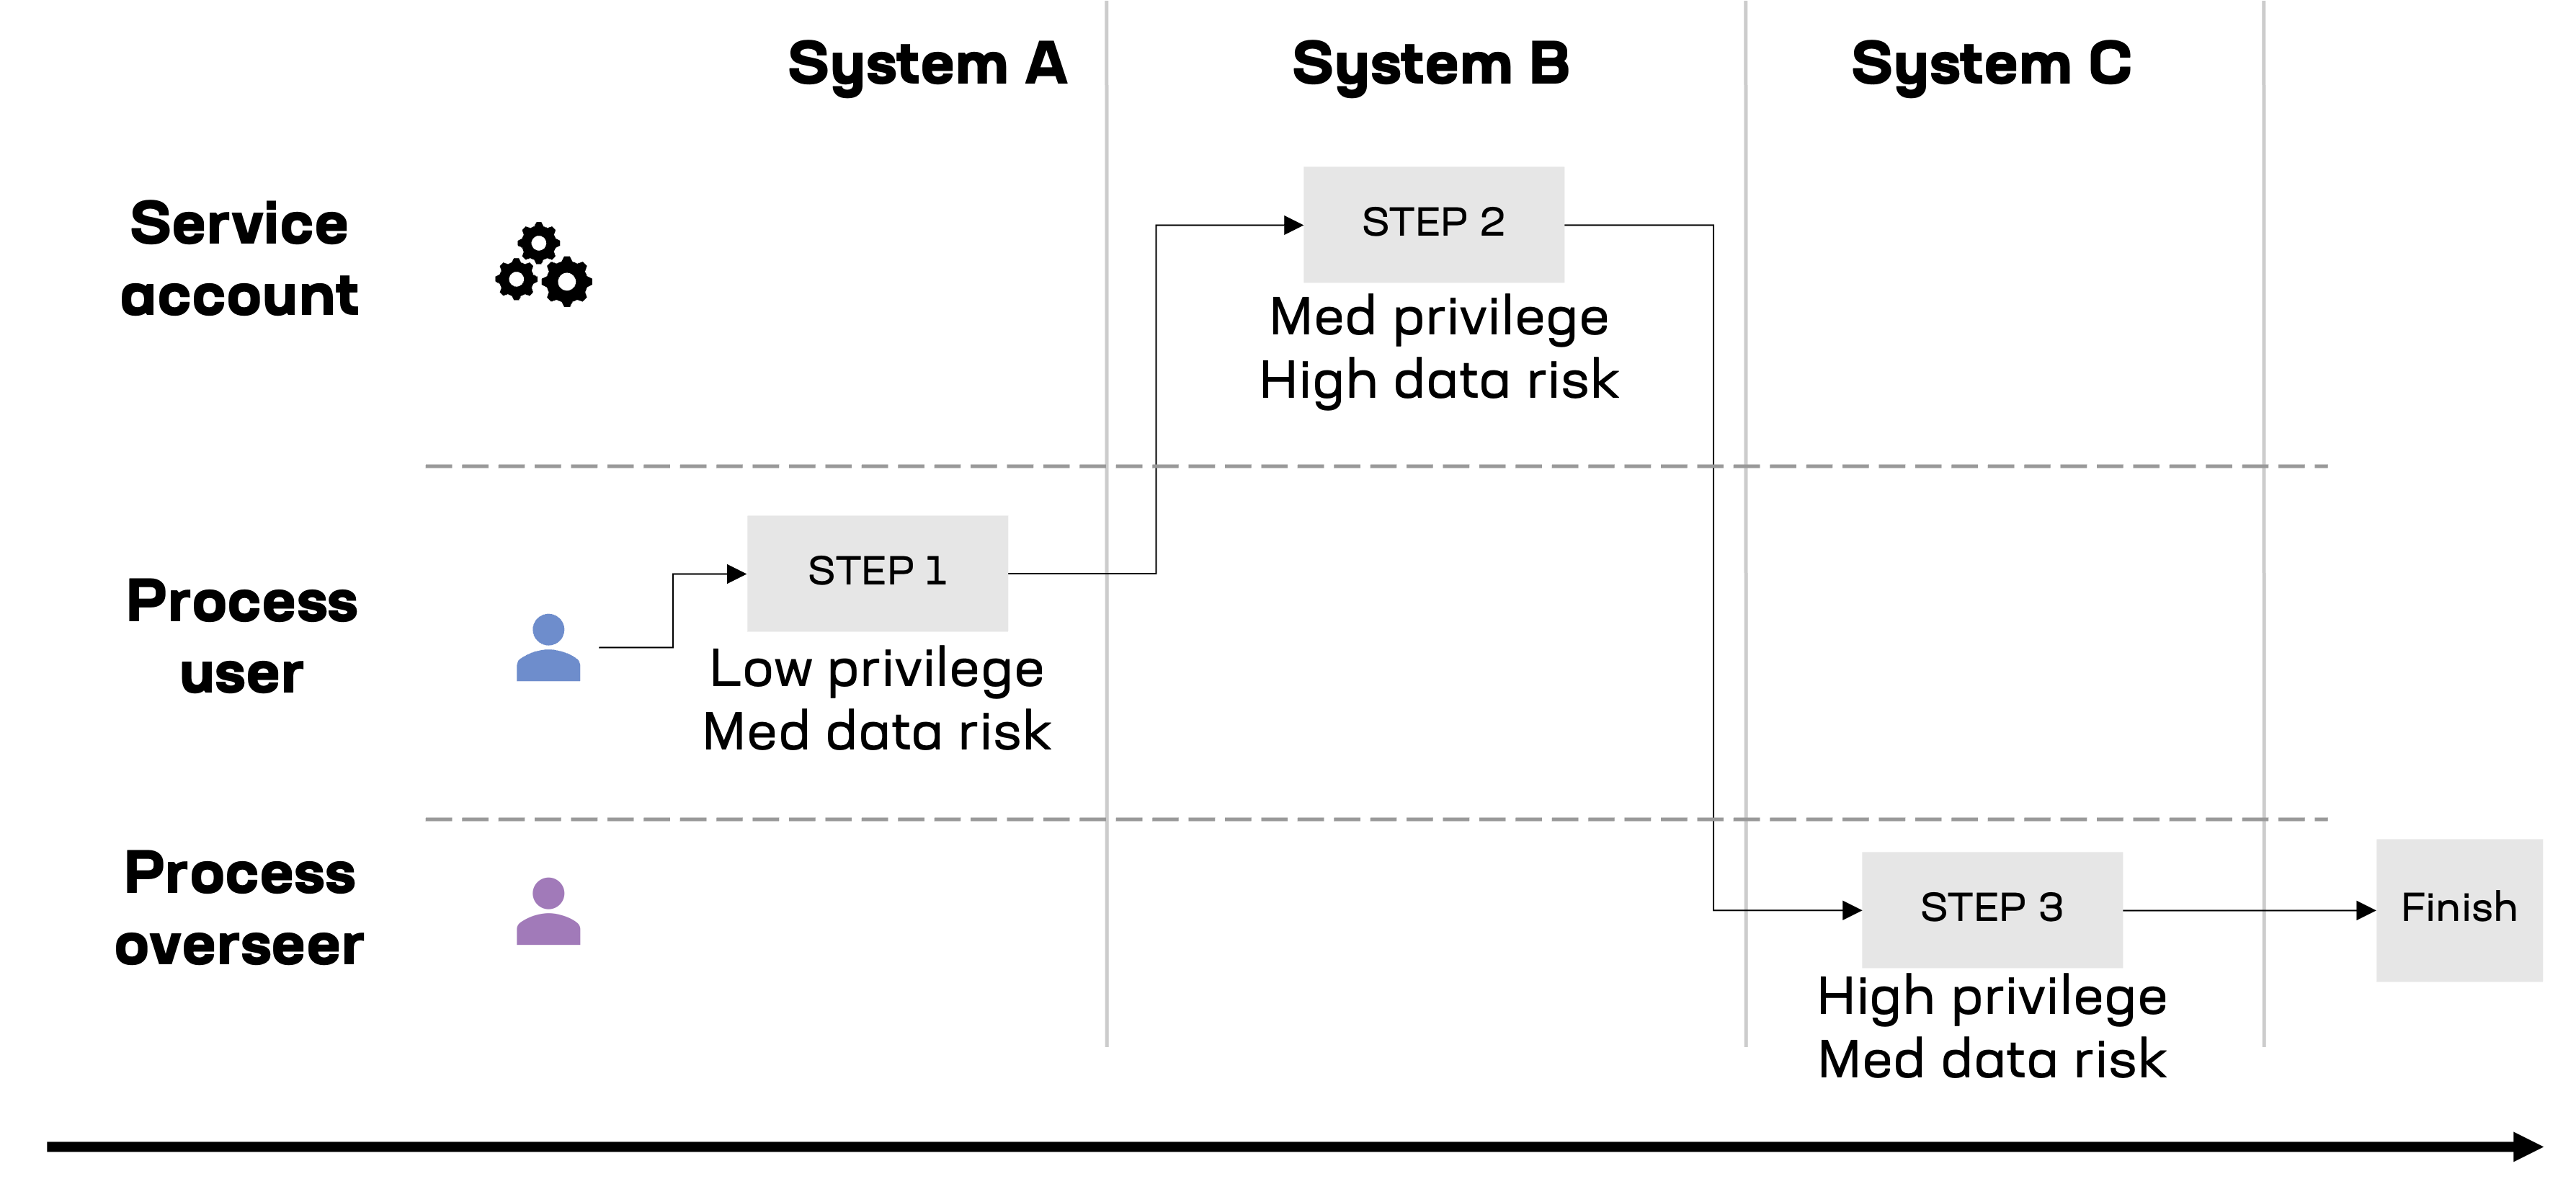
Un mapa de flujo de procesos que muestra los cambios de contexto de seguridad durante las distintas etapas de un flujo de trabajo. Los cambios de privilegios y sensibilidad se representan en los puntos de acceso a los datos.
Ten en cuenta la brecha y sigue adelante
El diseño de agentes de IA con el contexto de seguridad adecuado comienza por responder a esta pregunta: ¿el proceso que se está automatizando está pensado como un asistente personal para uno o varios usuarios, o se trata de un proceso empresarial generalizado que debe ejecutarse a gran escala en nombre de la empresa?
Si es personal, centre el mapa de procesos en verificar que todas las acciones y los requisitos de acceso a los datos cumplan la política de seguridad corporativa vigente para los usuarios destinatarios. Si se detecta alguna excepción, separe las acciones que requieran privilegios elevados y confirme que los accesos y las acciones estén correctamente asignados a las personas con los distintos niveles requeridos.
Si el proceso se aplica de forma generalizada en la empresa, examine el diseño de la cuenta de servicio para determinar si el acceso con los máximos privilegios genera brechas de seguridad como la del primer ejemplo anterior y vuelva a comprobar que los datos confidenciales no estén expuestos a usuarios que no dispongan de los privilegios necesarios.
Las organizaciones deben tener en cuenta el contexto de seguridad al diseñar agentes personales y corporativos. Separar las tareas que requieren privilegios elevados y considerar si la acción la ejecutará un usuario o una cuenta de servicio reducirá el riesgo de que se produzcan brechas de seguridad involuntarias.
Para obtener una perspectiva adicional sobre la tensión entre la automatización y la seguridad, consulte: Cómo aliviar la tensión entre la seguridad de los datos y la automatización | F5
Sobre el autor

Artículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.