Algunas personas parecen estar confundiendo los LLM con los agentes de IA. Dejemos zanjada esta cuestión de una vez, ¿de acuerdo? Aunque es cierto que algunos están «ampliando» los chatbots para que ejecuten herramientas y los llaman agentes de IA, se trata de un enfoque poco maduro si se quiere aprovechar el potencial de los agentes para la automatización avanzada. Y, por supuesto, eso es lo que quiere hacer, porque reconoce que este es uno de los casos de uso más valiosos para hacer frente a la creciente fatiga operativa provocada por la complejidad de los entornos híbridos y multicloud.
Un agente de IA debe ser una unidad de software (una aplicación), un sistema delimitado que interpreta objetivos, mantiene el contexto y realiza acciones mediante el uso de herramientas. Puede utilizar un modelo de lenguaje de gran tamaño (LLM) para razonar sobre lo que debe suceder, pero el LLM es solo una pieza del engranaje. El agente es el sistema.
En términos prácticos, un agente de IA recibe una tarea (explícita o inferida), la evalúa dentro de un contexto delimitado y decide cómo actuar. Entre las posibles acciones se incluyen invocar herramientas, consultar sistemas o activar flujos de trabajo.
Ahora bien, no necesitas un enjambre de agentes para sacar partido de uno. Un único agente con un ámbito bien definido y vinculado a un conjunto de herramientas específico ya puede realizar tareas útiles. Puede automatizar resúmenes, generar informes, clasificar incidencias o incluso dirigir las alertas a las colas adecuadas. Siempre que respete el ámbito y las políticas establecidos, ya aporta valor.
Puedes utilizar agentes de IA sin recurrir a la IA agéntica. Pero, en cuanto los agentes colaboran, sí estás utilizando IA agéntica, aunque tu arquitectura no esté preparada para ello.
Según nuestra investigación más reciente, supongo que ya estás lidiando con comportamientos agénticos (el 9 % de los encuestados) o que vas camino de ello (el 79 % de los encuestados). La IA agéntica requiere un marco basado en una ejecución controlada, en el que varios agentes (sí, «secuaces», porque así resulta más fácil distinguirlos de la IA agéntica) interactúen con herramientas compartidas, objetivos contextuales y capas de control como MCP.
¿Qué es un agente?
Un agente es una entidad de software que funciona de forma autónoma o semiautónoma dentro de unos límites claramente definidos. Interpreta tareas, gestiona el contexto, utiliza herramientas y toma decisiones en nombre de un usuario o de un sistema más amplio. En las arquitecturas compatibles con MCP, los agentes se ajustan a un protocolo estructurado que regula la interacción entre las tareas, el estado y las políticas.
Los agentes pueden razonar, delegar y actuar, pero solo dentro del entorno aislado que se les ha asignado. No improvisan llamadas al sistema ni se inventan accesos a herramientas. Todas las acciones deben pasar por una interfaz declarada que pueda protegerse, supervisarse y revocarse.
Como mínimo, un agente tiene:
- Gestor de contexto – Realiza un seguimiento del estado, los objetivos y la memoria (a corto plazo o persistente)
- Motor de razonamiento – Normalmente, un LLM o un planificador simbólico que interpreta tareas y planifica su ejecución
- Interfaz de herramientas – Traduce la intención en acciones y controla qué operaciones puede ejecutar el agente
- Límite de seguridad – Impone qué puede hacer el agente y dentro de qué ámbito
- Capa de transporte – Transfiere mensajes y contexto, normalmente mediante MCP, HTTP o un bus de eventos
Un LLM piensa. Un agente actúa. La plataforma gobierna.
Modelos de construcción de agentes
Hay dos modelos predominantes, y uno de ellos es una trampa.
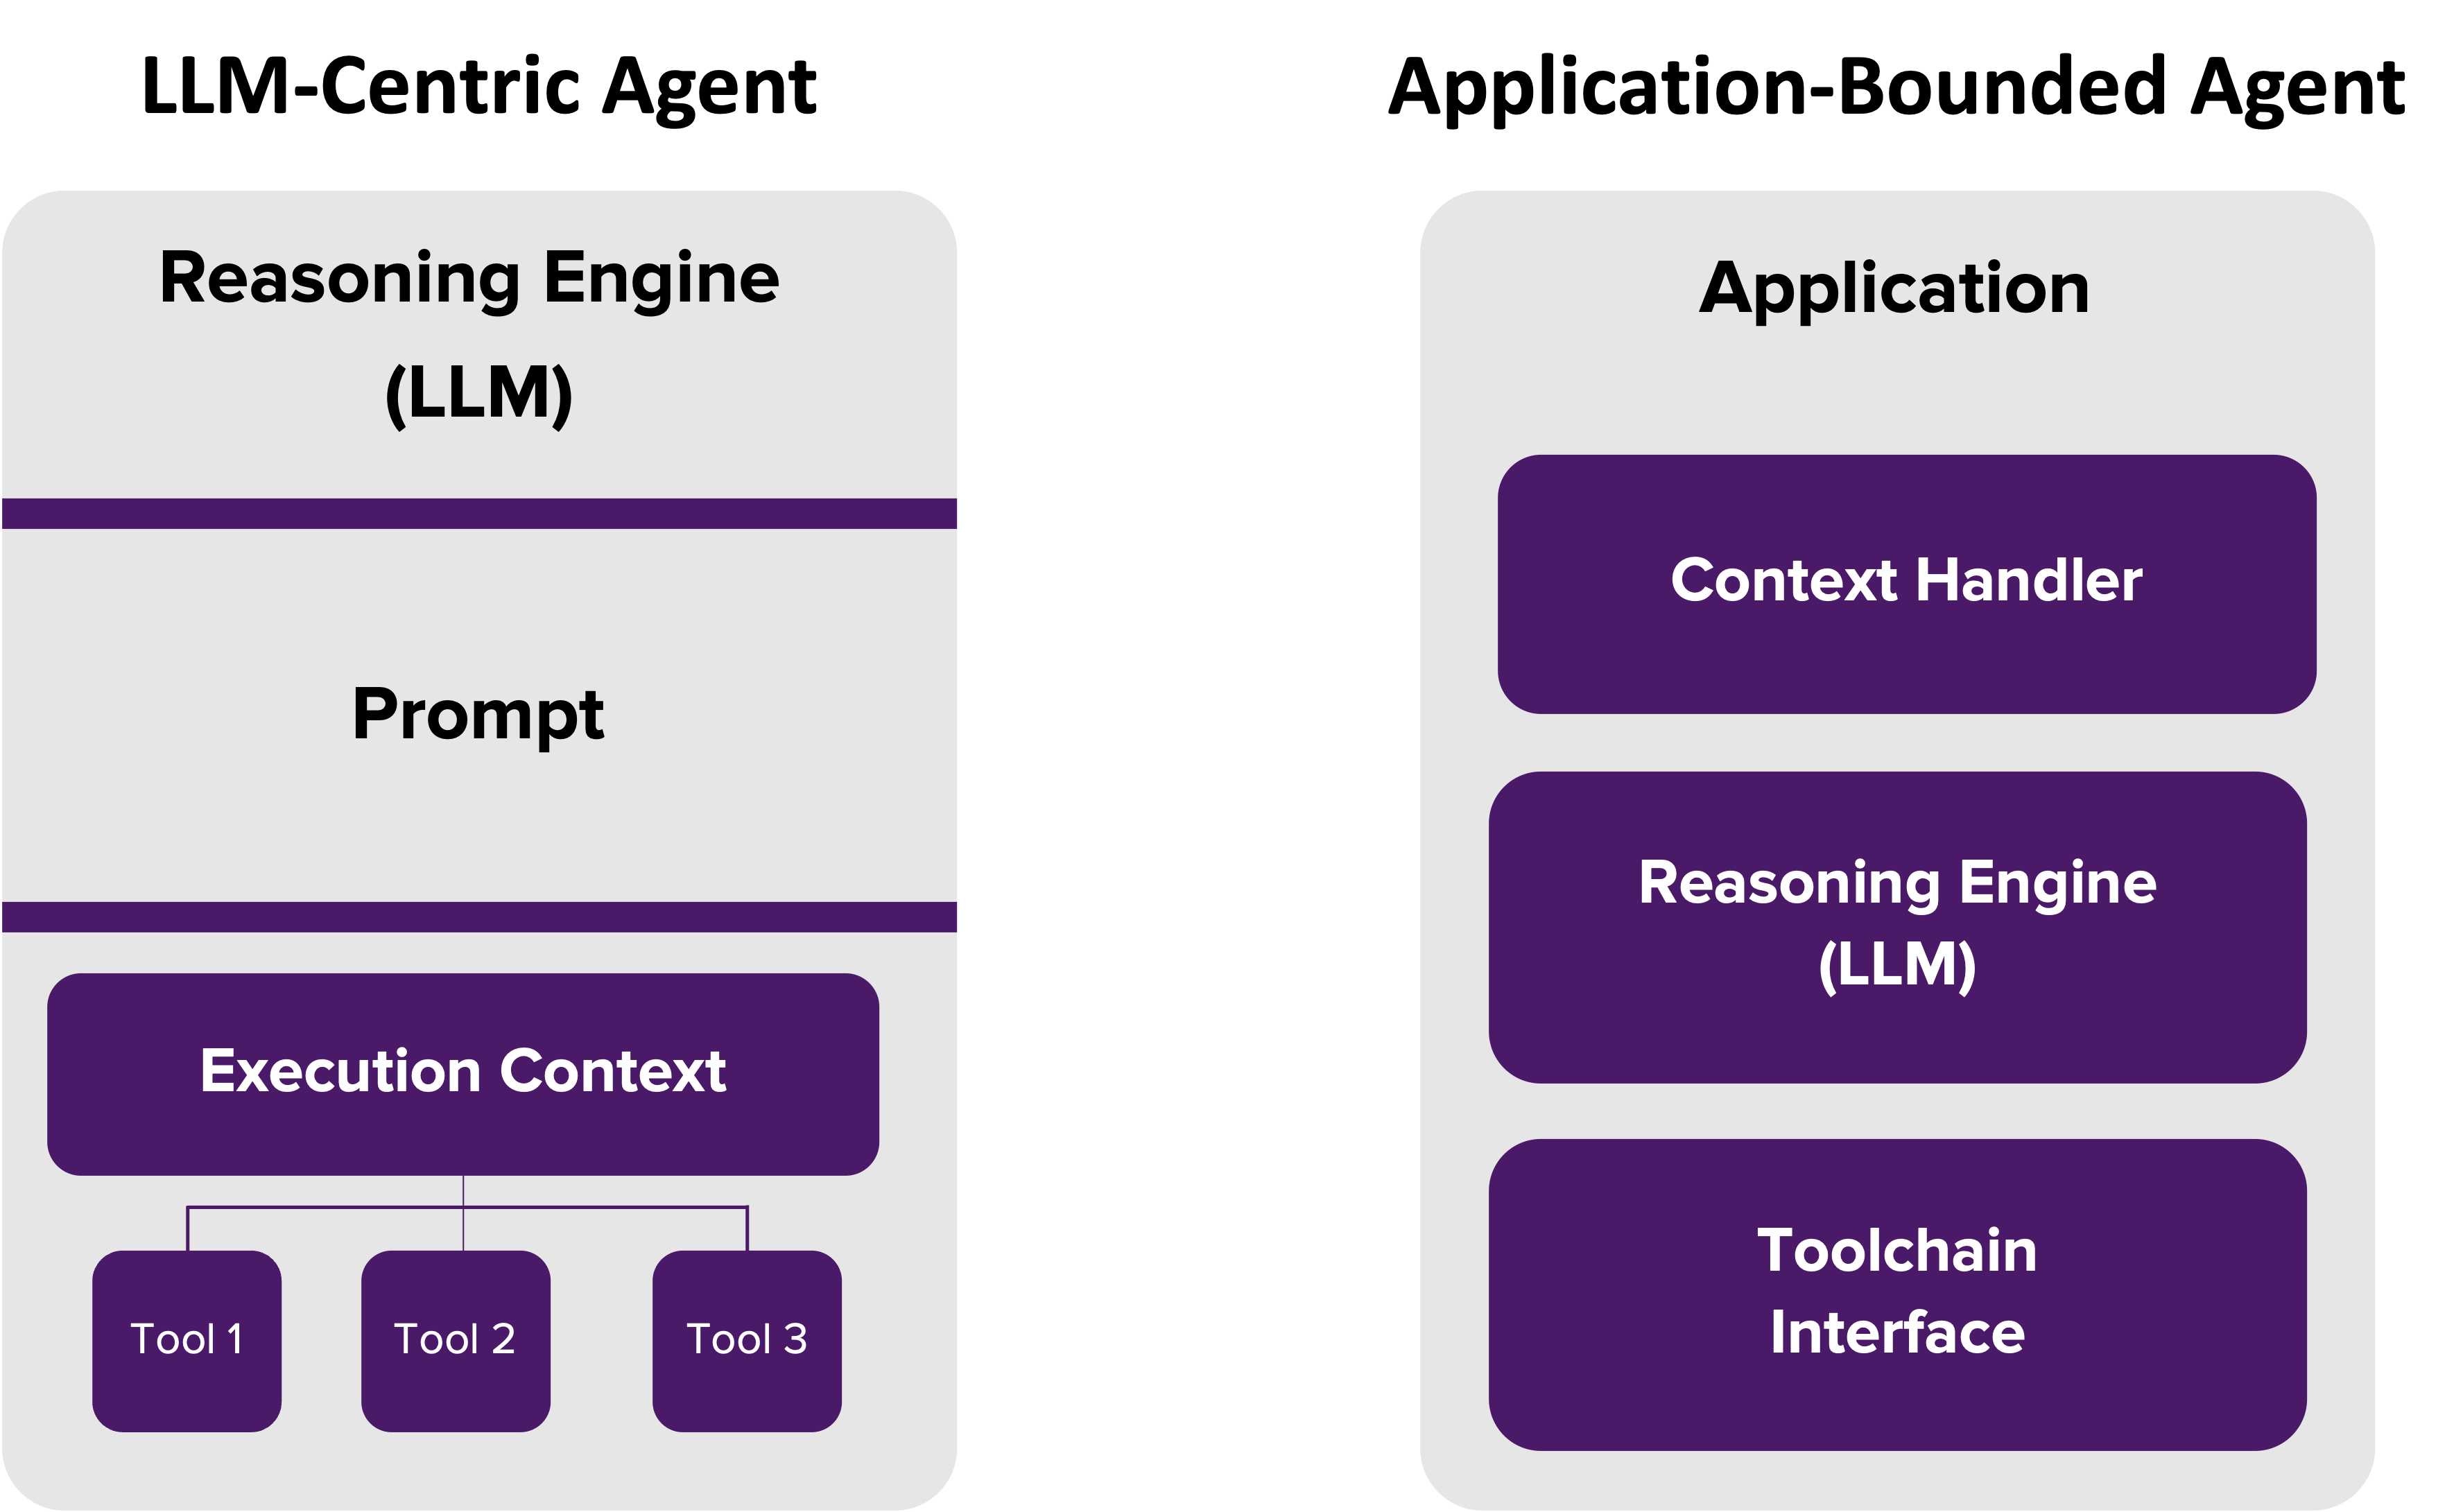
1. Agentes centrados en LLM (monolíticos)
Este es el enfoque predeterminado de la mayoría de los frameworks actuales: LangChain, AutoGen, CrewAI, etc. El agente es, en esencia, un prompt de chat con herramientas integradas y memoria opcional, todo ello en torno a una única sesión de un LLM.
- Rápido para crear prototipos
- Fácil de mostrar en una demostración
- No es seguro escalarlo
Limitaciones:
- Sin arquitectura persistente
- Sin aplicación nativa de políticas
- Es fácil que el modelo alucine llamadas a herramientas u olvide las restricciones
- Observabilidad nula más allá de los registros de tokens, salvo que se amplíe
En resumen: es como un becario listo con acceso root y sin supervisión. Funciona de maravilla, hasta que deja de hacerlo.
2. Agentes vinculados a aplicaciones (modulares)
Este es el modelo que querrás usar en producción.
Aquí, el agente es un servicio de software completo creado sobre un framework que utiliza un LLM, pero no depende de él para gestionar la ejecución.
- El estado es externo (Redis, bases de datos vectoriales, motores de políticas)
- El uso de herramientas es explícito y está gestionado por una capa de control (servidor MCP, proxy de puerta de enlace)
- La seguridad y la observabilidad son aspectos prioritarios, no algo que se añade a posteriori
- El agente es un servicio desplegado, no un prompt
Este enfoque te proporciona control de versiones, registros de acceso, gobernanza a nivel de herramientas y aislamiento en tiempo de ejecución. Así es como se consigue que los agentes dejen de ser meros juguetes y se conviertan en infraestructura.
Los agentes no son personajes
Cuando se diseñan agentes como si fueran entidades inteligentes, se tiende instintivamente a recurrir a modelos de acceso centrados en las personas: control de acceso basado en roles (RBAC), tokens de inicio de sesión, atributos de usuario y ámbitos de identidad. Estos modelos tienen sentido cuando se trabaja con una identidad humana coherente durante toda una sesión. Pero los agentes no se comportan así. No son usuarios, sino ejecutores. Y eso lo cambia todo.
Los agentes cambian de rol a medida que operan. Un mismo agente puede actuar como recuperador de datos, después como planificador y, a continuación, como desencadenante de una automatización, a menudo dentro de la misma sesión y en el marco de una misma tarea. No inicia sesión, obtiene un token estático y se limita a una única función.
Aquí es donde falla el control de acceso tradicional. El control de acceso basado en roles (RBAC) presupone roles estáticos. El control de acceso basado en atributos (ABAC) presupone atributos fijos. Los tokens de sesión presuponen un ámbito constante. Nada de esto se cumple cuando los agentes son dinámicos. En los sistemas agénticos, la identidad es funcional, no personal.
Por eso, la gobernanza de los agentes exige pasar de políticas basadas en la identidad a políticas basadas en la ejecución. Cada llamada a una herramienta debe validarse en tiempo real en función del rol que desempeña el agente en la tarea actual, el estado del contexto y el ámbito permitido. Las políticas residen en la capa de herramientas, no en la de autenticación. Son los bloques de contexto, y no las sesiones de inicio de sesión, los que contienen los metadatos necesarios para aplicar esas políticas. Por eso denominamos a este cambio de paradigma «Política en la carga útil», porque la política está literalmente en la carga útil.
Trata a los agentes como agentes. Gobiérnalos como software. Y no lo olvides nunca: el LLM piensa, el agente actúa y la plataforma gobierna. Si confundes esos roles, estarás creando una personalidad con permisos de administrador y sin memoria de su último error.
El LLM piensa. El agente actúa. La plataforma gobierna.
Cíñete a eso y construirás una infraestructura de agentes escalable, segura y capaz de resistir el contacto con la realidad.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.