S’il y a bien une chose que le rapport de cette année sur l’état de la stratégie applicative met clairement en évidence, c’est que la programmabilité du plan de données n’est plus un luxe : elle est essentielle à la fourniture et à la sécurité des applications modernes.
L’époque où des systèmes statiques et préconfigurés pouvaient répondre aux besoins évolutifs des applications est révolue. Les données montrent que les organisations adoptent des plans de données programmables pour tout gérer, du traitement des requêtes entrantes à la modification du trafic sortant, et qu’elles souhaitent pour cela utiliser des langages qu’elles connaissent bien.
Examinons cela en détail.
Qu’est-ce que la programmabilité du plan de données ?
Commençons par nous assurer que nous parlons tous de la même chose.
La programmabilité du plan de données désigne la capacité à personnaliser et à contrôler en temps réel le traitement, l’inspection et la sécurisation du trafic réseau, afin de s’adapter rapidement aux nouvelles menaces, d’assurer un routage dynamique et d’optimiser la fourniture des applications grâce à une logique personnalisée et à l’automatisation.
Par exemple, la programmabilité du plan de données peut être utilisée pour injecter des en-têtes HTTP permettant l’observabilité (traces), afin de rechercher du contenu malveillant et d’identifier les « bots malveillants ». Avec une implémentation suffisamment robuste, la programmabilité du plan de données peut faire office de service personnalisé et d’outil d’orchestration pour acheminer les requêtes vers la destination appropriée en fonction du contenu de la requête.
Il n’y a littéralement aucune limite à ce que vous pouvez faire grâce à la programmabilité du plan de données. Nous avons donc interrogé les acteurs du secteur sur les cas d’usage et les fonctionnalités courants afin de déterminer ce qu’ils jugent important.
Programmabilité : priorités et difficultés
Nous avons demandé aux organisations d’évaluer l’importance de différentes fonctionnalités programmables pour le trafic entrant et sortant. Voici ce qu’elles nous ont répondu :
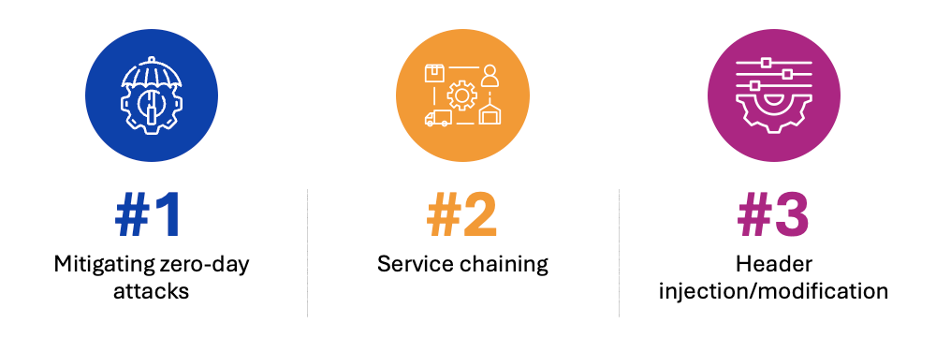
Les personnes interrogées ont classé l’atténuation des attaques zero-day comme la fonctionnalité la plus importante de la programmabilité du plan de données, suivie de près par le chaînage de services et l’injection d’en-têtes.
Les fonctionnalités programmables les plus importantes pour le trafic entrant étaient les suivantes :
- Atténuation des menaces zero-day (51 %)
- Chaînage de services (40 %)
- Injection d’en-têtes (33 %)
- Routage dynamique des applications/API (31 %)
Les organisations accordent clairement la priorité à la sécurité et au contrôle en périphérie, afin d’atténuer les menaces et d’acheminer le trafic de manière dynamique pour optimiser les performances et la protection.
Pour le trafic sortant, les principales fonctionnalités comprenaient :
- Prévention de la perte de données (DLP) (38 %)
- Injection d’en-têtes (37 %)
- Traduction de protocole (35 %)
- Chaînage de services (30 %)
La protection des données occupe ici une place centrale, avec la DLP au premier plan. Alors que les applications dépendent de plus en plus de services externes et d’API, il est essentiel de veiller à ce que les données sensibles ne soient ni exposées ni traitées de manière inappropriée.
Les données mettent une chose parfaitement en évidence : la programmabilité du plan de données est un outil essentiel de l’arsenal de sécurité.
L’atténuation des menaces « zero-day » est une priorité absolue pour le trafic entrant, tandis que la prévention des pertes de données est la priorité absolue pour le trafic sortant. Rien de surprenant à cela. Après tout, les vulnérabilités « zero-day » comptent parmi les plus dangereuses, car elles restent inconnues jusqu’à ce qu’elles soient activement exploitées. Quant aux fuites de données, elles sont extrêmement coûteuses et peuvent ternir la réputation d’une organisation pendant des années.
Le problème est le suivant : les technologies émergentes telles que l’IA et l’apprentissage automatique sont prometteuses, mais elles introduisent de nouveaux risques. Les modèles d’IA, par exemple, peuvent être la cible d’attaques par injection de prompts, d’exemples contradictoires et de manipulations de données — autant de menaces que les mesures de sécurité traditionnelles n’ont pas été conçues pour détecter.
C’est là que la programmabilité du plan de données change la donne. Grâce à un plan de données programmable, les organisations peuvent :
- Déployer rapidement des mesures d’atténuation de sécurité personnalisées dès qu’une menace est identifiée.
- Adaptez-vous à la volée pour sécuriser les nouveaux schémas de trafic introduits par les services pilotés par l’IA, sans attendre une mise à jour de l’éditeur.
Cette flexibilité permet aux organisations d’adopter en toute confiance les technologies émergentes, sans craindre d’être prises au dépourvu par de nouvelles vulnérabilités. Lorsqu’une faille zero-day apparaît, les plans de données programmables permettent aux équipes de sécurité de concevoir, tester et déployer des mesures d’atténuation personnalisées en quelques heures, et non en quelques semaines.
La capacité à réagir rapidement à l’évolution des menaces permet aux pionniers de garder une longueur d’avance sur les attaquants et de tirer parti des avantages de l’innovation tout en préservant la sécurité. Les organisations qui adoptent la programmabilité sont en mesure de montrer la voie — et non de suivre — lorsqu’il s’agit d’adopter les technologies les plus récentes.
Les langages qui comptent
À quoi sert un plan de données programmable sans les bons outils ? Nous avons interrogé les organisations sur leurs deux langages de prédilection pour la programmabilité, et voici ce que nous avons découvert :
- Python (62,77 %) est le choix prédominant, réputé pour sa simplicité et ses vastes bibliothèques.
- Java (48,25 %) et JavaScript/Node.js (24,71 %) suivent de près, ce qui témoigne du besoin de capacités évolutives et en temps réel.
- Go (23,71 %) et Rust (10,35 %) gagnent en popularité, en particulier dans les environnements où les performances sont critiques.
Fait intéressant, Lua (11,69 %) reste un choix de niche, mais pertinent, probablement en raison de sa légèreté dans les environnements embarqués.
Ce qui est intéressant ici, c’est que Python est très étroitement associé aux opérations, tandis que Java et JavaScript relèvent bien plus souvent du domaine du DevOps. Cela montre que la programmabilité du plan de données comble le fossé entre les deux, en particulier dans les environnements où le code est déployé fréquemment (par exemple, quotidiennement ou davantage) et où les développeurs sont tout aussi susceptibles que les équipes d’exploitation d’intervenir sur des problèmes en production.
L’avenir des plans de données programmables
La demande de programmabilité n’est plus théorique : elle est bien réelle et ne cesse de croître. Les données montrent une nette tendance en faveur de la personnalisation et de la maîtrise, les organisations accordant la priorité à la flexibilité et à la sécurité à chaque niveau de leur infrastructure.
Avec Python et Java en tête et une attention particulière portée aux cas d’usage axés sur la sécurité, le plan de données programmable évolue pour devenir un élément clé de la mise à disposition et de la protection des applications modernes.
La question n’est pas de savoir si votre organisation doit adopter la programmabilité, mais à quelle vitesse elle peut l’exploiter et quelle valeur elle peut en tirer.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

Pourquoi devriez-vous vous intéresser à WebAssembly ?
WebAssembly (Wasm) est un jeu d’instructions binaires portable, rapide et sécurisé, qui permet d’exécuter des applications hautes performances sur n’importe quelle plateforme.

Trois choses à savoir sur les applications d’IA
Les applications d’IA sont des applications modernes, mais elles présentent certaines particularités. Découvrez les points essentiels à connaître sur les applications basées sur l’IA.
État des lieux de la stratégie applicative 2022 : il est temps de moderniser les opérations
Il est devenu évident que, pour maintenir la dynamique de leur transformation numérique, les organisations doivent recentrer leurs efforts sur les fonctions métier. Si les expériences destinées aux clients restent prioritaires, il est également indispensable de permettre la numérisation de fonctions telles que les services juridiques, les ressources humaines et la finance. Les DSI prennent donc les commandes, tandis que la transformation numérique passe de la modernisation des applications à celle des opérations.
Clouds multiples ou multicloud : faciliter la transition
La gestion et la sécurisation des charges de travail deviennent complexes à mesure que les entreprises adoptent une stratégie de cloud connecté. Découvrez comment F5 répond au besoin d’une nouvelle approche de la mise en réseau multicloud.
L’expérience client dépend de la visibilité
Une enquête menée par Dimensional Research auprès de plus de 3 000 utilisateurs d’applications mobiles a confirmé ce que beaucoup d’entre nous pensent des attentes actuelles des clients.
Transformation numérique et explosion du portefeuille d’applications
La transformation numérique stimule la croissance des portefeuilles d’applications et modifie la manière dont celles-ci sont développées, déployées, intégrées et, en définitive, utilisées.