Dans un récent article de blog, notre directeur des produits a expliqué comment F5 utilise l’IA de pointe pour renforcer la sécurité de ses logiciels. Cet article présentait une approche fondée sur l’IA pour l’analyse, le tri, la correction, les tests et la publication, non pas comme une opération ponctuelle, mais comme un modèle opérationnel reproductible permettant de détecter et de résoudre les problèmes plus rapidement et plus rigoureusement.
Cette approche a des implications importantes pour F5 NGINX.
NGINX se trouve sur le chemin critique d’une part importante de l’Internet moderne. NGINX propulse près d’un tiers de tous les sites web. Cette présence, qui en fait l’une des technologies les plus utilisées comme serveur web, proxy inverse, passerelle d’API et contrôleur d’entrée Kubernetes, s’accompagne d’une lourde responsabilité, notamment en matière de sécurité.
La sécurité a toujours été au cœur de notre façon de développer et de maintenir NGINX. Mais le paysage de la sécurité logicielle évolue rapidement. Les modèles d’IA de pointe facilitent l’analyse de bases de code complexes, le raisonnement entre différents modules et la détection de vulnérabilités potentielles plus rapidement qu’avec les seules approches traditionnelles. Cela offre de nouvelles possibilités aux défenseurs, mais crée également un sentiment d’urgence. Si l’IA peut aider les équipes d’ingénierie à détecter et à corriger les problèmes plus rapidement, elle peut aussi permettre aux attaquants de rechercher des failles plus efficacement.
“L’analyse de sécurité basée sur l’IA nous permet d’examiner plus rapidement le code, de repérer les schémas suspects et d’analyser les chaînes de vulnérabilités potentielles. Mais il ne suffit pas de demander à un modèle de trouver des failles pour en tirer parti. Sa véritable valeur réside dans l’ensemble du cycle qui l’entoure : analyser, trier, corriger, tester, publier, recommencer.”
C’est pourquoi F5 investit dans une approche basée sur l’IA pour sécuriser NGINX. L’objectif est simple : détecter les problèmes plus tôt, les valider rigoureusement, les corriger avec soin et mettre des versions renforcées à la disposition des utilisateurs aussi rapidement et régulièrement que possible.
Sécuriser l’ensemble du portefeuille F5 NGINX
NGINX ne se résume pas à un seul chemin de code. Il s’agit d’un vaste écosystème qui comprend des logiciels open source, des produits commerciaux, des composants axés sur Kubernetes, des modules de sécurité et des projets d’extensibilité destinés aux développeurs. Sécuriser NGINX implique de prendre en compte l’ensemble de cette surface d’attaque.
Nos travaux de test et de validation couvrent F5 NGINX Open Source, F5 NGINX Plus, F5 NGINX Ingress Controller, F5 NGINX Gateway Fabric, F5 NGINX Instance Manager, F5 NGINX One Console, F5 WAF for NGINX, ainsi que les modules de sécurité des applications associés et les modules JavaScript de nginx, appelés njs.
Cette diversité est importante, car les utilisateurs exploitent NGINX de multiples façons. Certains l’utilisent comme serveur web ou proxy inverse. D’autres comme équilibreur de charge, passerelle d’API, contrôleur Ingress ou composant d’une architecture plus vaste de mise à disposition d’applications. Certains s’appuient sur des composants open source. D’autres ont recours à une assistance commerciale et à des fonctionnalités destinées aux entreprises. Beaucoup combinent les deux.
Pour les utilisateurs, l’intérêt réside dans la cohérence. Le travail en matière de sécurité doit tenir compte de la manière dont les logiciels sont réellement déployés, et pas seulement de la façon dont un composant est conditionné. Les tests réalisés sur l’ensemble du portefeuille NGINX nous aident à évaluer les problèmes dans leur contexte, à réduire les incertitudes et à fournir aux utilisateurs des recommandations plus claires lorsque des mises à jour sont nécessaires.
La communauté rend NGINX plus fort
NGINX a toujours bénéficié de l’expertise de sa communauté. Chercheurs, mainteneurs, contributeurs, opérateurs, clients et utilisateurs de logiciels open source contribuent tous à améliorer le logiciel.
Nous tenons à remercier les personnes qui ont identifié des problèmes, signalé des bugs, proposé des correctifs et contribué à améliorer NGINX au fil du temps. Leur travail renforce le projet et contribue à protéger Internet dans son ensemble.
Parmi les contributions de la communauté figurent des problèmes récemment identifiés, tels que CVE-2026-42530, CVE-2026-42055, CVE-2026-9256 et CVE-2026-42945. Ces problèmes, signalés par la communauté au sens large, nous ont permis de mener rapidement des investigations, de les valider et de les corriger, puis de publier des mises à jour. Ils illustrent concrètement la manière dont les chercheurs, les contributeurs et les responsables de la maintenance collaborent pour réduire les risques et renforcer la sécurité de toutes les personnes qui utilisent NGINX.
Cette collaboration est d’autant plus importante à l’ère de l’IA. À mesure que les outils d’analyse s’améliorent, davantage de personnes pourront détecter un plus grand nombre de problèmes dans un éventail plus large de projets. Cela peut être très bénéfique pour la sécurité des logiciels lorsque les responsables de la maintenance, les chercheurs et les utilisateurs travaillent ensemble autour d’un objectif commun : réduire les risques pour toutes les personnes qui dépendent de ces logiciels.
Les meilleurs résultats sont obtenus lorsque les problèmes de sécurité potentiels sont examinés, confirmés, corrigés, testés et communiqués de manière à indiquer clairement aux utilisateurs comment se protéger. Nous apprécions le rôle que joue la communauté pour rendre cela possible.
Analyser, trier, corriger, tester, publier, recommencer
Depuis des années, NGINX applique des pratiques rigoureuses en matière d’ingénierie, de tests et de sécurité. Ce qui change, c’est la rapidité et l’ampleur avec lesquelles les travaux de sécurité peuvent être menés.
L’analyse de sécurité basée sur l’IA nous permet d’examiner le code plus rapidement, de repérer les schémas suspects et d’évaluer les chaînes de vulnérabilités potentielles. Mais il ne suffit pas de demander à un modèle de détecter des bugs pour en tirer parti. La véritable valeur réside dans l’ensemble du cycle qui entoure le modèle : analyser, trier, corriger, tester, publier, recommencer.
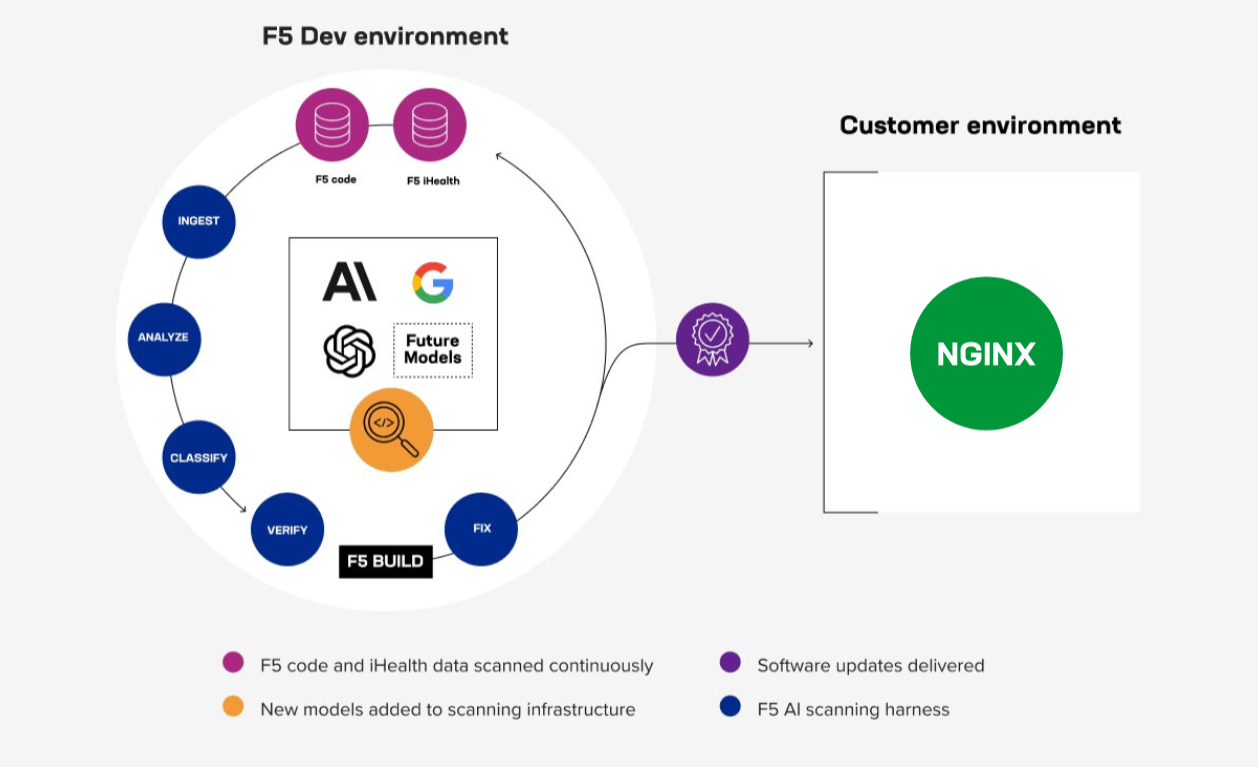
L’analyse permet de faire ressortir les problèmes potentiels dans des bases de code vastes et complexes. Le triage permet de distinguer les problèmes réels des faux positifs. L’examen technique permet de convertir les problèmes confirmés en correctifs. Les tests permettent de vérifier que les correctifs fonctionnent et n’introduisent pas de régressions. La planification des versions permet aux utilisateurs d’obtenir rapidement des logiciels renforcés, selon un calendrier clairement défini.
L’IA contribue à accélérer certaines étapes de ce cycle, mais le jugement des ingénieurs reste essentiel. Les modèles peuvent suggérer des problèmes potentiels, faciliter l’analyse et aider à évaluer leur exploitabilité. Il revient toujours aux équipes de valider les résultats, de définir les priorités, d’apporter les correctifs, de les tester et de décider avec soin des modalités de publication.
Pour un logiciel d’infrastructure mature comme NGINX, cet équilibre est essentiel. NGINX est largement déployé, hautement configurable et utilisé dans des environnements où les performances sont critiques. Un correctif ne peut pas être évalué uniquement de manière isolée. Il doit être testé dans des conditions d’utilisation réalistes, avec différentes combinaisons de produits et différents modèles de déploiement.
L’avantage pour l’utilisateur est clair : une méthode plus systématique pour détecter et corriger les problèmes, étayée par une revue technique et des tests dans les différents environnements où NGINX est utilisé.
Un investissement durable est essentiel
Ce niveau de travail nécessite des investissements soutenus. Il exige un accès à des modèles d’IA avancés, des ressources dédiées en matière de sécurité et d’ingénierie, une infrastructure de test, une gestion rigoureuse des versions et une coordination entre les logiciels open source et commerciaux.
Cet investissement est l’un des moyens par lesquels F5 soutient NGINX. Les communautés open source sont puissantes, et NGINX continue de bénéficier de ce modèle. Dans le même temps, l’application d’analyses de sécurité basées sur l’IA à un vaste portefeuille, la validation des résultats, le test des correctifs sur plusieurs produits et la préparation de versions clairement documentées nécessitent des ressources humaines, des outils, des processus et du temps.
Pour les utilisateurs, c’est important, car la sécurité n’est pas une intervention ponctuelle, mais une pratique continue. L’intérêt ne réside pas seulement dans la détection d’une faille, mais aussi dans la mise en place d’un système qui permet de détecter, corriger, tester et publier continuellement des améliorations au fil du temps.
Nous savons également que les mises à jour représentent une charge de travail pour les utilisateurs. Des versions plus sécurisées impliquent davantage de mises à jour à évaluer, tester et déployer. Nous en sommes conscients. Notre objectif est d’améliorer la sécurité tout en rendant le processus aussi clair et prévisible que possible.
Aidez-nous à rendre Internet plus sûr
Internet repose sur une infrastructure partagée. NGINX fait partie de cette infrastructure, et sa sécurité est une responsabilité commune.
F5 continuera d’investir dans des pratiques de sécurité fondées sur l’IA, des processus de publication coordonnés et des tests sur l’ensemble de la gamme NGINX. Nous continuerons également à tirer des enseignements à mesure que l’IA redéfinit le champ des possibles en matière de sécurité logicielle.
Nous demandons à la communauté de nous aider de deux manières importantes.
Tout d’abord, si vous pensez avoir découvert un problème de sécurité dans NGINX, collaborez avec nous avant d’en divulguer publiquement les détails. Fournissez-nous suffisamment d’informations pour que nous puissions reproduire et comprendre le problème. Laissez aux responsables du projet le temps de le valider et de le corriger, puis de tester et de publier des mises à jour contribuant à protéger les utilisateurs. Vous pouvez signaler une vulnérabilité en suivant notre procédure de signalement des problèmes de sécurité ici ou ici.
Deuxièmement, maintenez votre infrastructure à jour. La détection et la correction des problèmes ne constituent qu’une partie du cycle de vie de la sécurité. Ces correctifs ne protègent les utilisateurs qu’une fois déployés. Nous savons que l’application de correctifs aux infrastructures critiques peut s’avérer difficile, en particulier dans les environnements complexes comportant de nombreuses dépendances, des fenêtres de changement et des exigences de validation. C’est pourquoi les organisations doivent chercher à intégrer l’application des correctifs à leur cycle d’exploitation normal, notamment en l’automatisant dans la mesure du possible.
L’ère de l’IA change le rythme de la sécurité logicielle, mais pas son objectif. Nous voulons tous des logiciels plus sûrs, des infrastructures plus résilientes et un Internet plus sécurisé.
Le meilleur moyen d’y parvenir, c’est ensemble.
Pour en savoir plus, consultez notre précédent article de blog, « Sécuriser notre code grâce à l’IA de pointe : ce que F5 a développé et appris ».
À propos de l’auteur
Articles de blog associés
F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.
La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]