Avec la fin d’Ingress NGINX, de plus en plus d’organisations s’appuient sur l’API Gateway de Kubernetes pour bénéficier de sa gestion flexible du trafic, et la passerelle devient rapidement l’une des cibles les plus lucratives pour les cybercriminels au sein de l’environnement. Rien d’étonnant à cela, puisqu’elle constitue la porte d’entrée de tous les services situés derrière elle. En outre, le routage devient lui aussi plus dynamique et distribué, ce qui rend la protection de l’ensemble bien plus cruciale, mais aussi de plus en plus complexe, avec des technologies de pare-feu d’applications web (WAF) plus traditionnelles et moins flexibles à déployer et à exploiter.
Les équipes chargées des plateformes et de la sécurité doivent pouvoir appliquer les protections WAF de manière cohérente à l’ensemble des services, des clusters et des environnements, sans recourir à des modifications ponctuelles ni à des mises à jour manuelles. C’est un défi que nous rencontrons bien trop souvent, quel que soit le secteur d’activité. C’est pourquoi nous continuons d’investir dans des améliorations majeures afin d’intégrer notre technologie WAF de pointe aux environnements cloud natifs Kubernetes les plus récents.
Notre solution F5 WAF for NGINX s’intègre désormais à F5 NGINX Gateway Fabric ainsi qu’à F5 NGINX Ingress Controller afin de faciliter la gestion et le déploiement de la sécurité, aussi bien pour les implémentations de l’API Gateway que pour les besoins liés aux contrôleurs Ingress sur site.
Une sécurité adaptée aux méthodes de travail des équipes Kubernetes
Dans l’ère post-Claude Mythos, l’IA réduit à néant le délai entre la découverte d’une vulnérabilité et son exploitation. À mesure que les cycles de mise à jour s’accélèrent, la simplicité opérationnelle devient indispensable à toute solution de sécurité viable.
C’est pourquoi nous avons conçu F5 WAF for NGINX Gateway Fabric pour être nativement compatible avec Kubernetes, notamment en matière d’orchestration des politiques, qui constitue souvent l’un des aspects les plus exigeants des opérations quotidiennes liées au WAF.
Qu’elles utilisent NGINX Gateway Fabric ou NGINX Ingress Controller, les équipes bénéficient de la même approche automatisée et fondée sur les intentions en matière de sécurité que celle sur laquelle elles s’appuient dans le reste de leur plateforme. Au lieu de gérer la politique de sécurité « ailleurs », elles peuvent l’intégrer directement aux workflows du cluster et l’appliquer de manière plus cohérente.
C’est essentiel, car le déploiement de protections WAF de niveau entreprise au niveau de la passerelle permet de bloquer à grande échelle les attaques courantes — telles que les injections, les attaques par scripts intersites, les abus d’API et les bots malveillants — avant même qu’elles n’atteignent les charges de travail applicatives. Sans ces protections, un seul point de terminaison exposé peut rapidement faire peser un risque sur l’ensemble du cluster.
Avec cette solution, l’orchestration des politiques est native de Kubernetes. Les opérations courantes, telles que la mise à jour des politiques et des signatures de sécurité, peuvent être gérées au moyen de manifestes Kubernetes.
Pour simplifier davantage les opérations, nous avons rendu la solution compatible avec GitOps, ce qui permet aux utilisateurs de référencer directement des politiques de sécurité à partir de dépôts Git externes et de les gérer dans le cadre de leurs pipelines d’automatisation existants. Nous avons également ajouté la possibilité de détecter les nouveaux paquets de signatures, afin de déclencher automatiquement les pipelines et les workflows d’automatisation lorsque des mises à jour sont disponibles. Enfin, pour les environnements soumis à de fortes restrictions, la solution prend en charge les déploiements entièrement isolés du réseau, par exemple en référençant les politiques uniquement à partir de dépôts Git locaux et les paquets de signatures uniquement à partir de dépôts d’artefacts locaux.
Ce que cela signifie pour chaque membre de l’équipe
Pour les équipes chargées des opérations de plateforme, elles disposent d’un plan de contrôle unique pour le trafic et la sécurité. La gestion des politiques WAF s’intègre au même modèle natif Kubernetes que celui utilisé pour la configuration des passerelles, ce qui réduit la multiplication des outils et favorise la cohérence opérationnelle entre les clusters. Les équipes peuvent standardiser et répliquer les politiques pour les passerelles partagées et les plateformes multiclusters sans avoir à réinventer les processus pour chaque équipe (par exemple, cette approche est compatible avec les parcours d’adoption de Gateway API et avec OpenShift).
Pour les équipes SecOps, elles peuvent désormais appliquer les politiques de sécurité là où l’exposition est la plus forte, c’est-à-dire au niveau de la passerelle, afin que les protections s’appliquent de manière cohérente à l’ensemble des applications et des API. Cette approche offre plusieurs avantages majeurs, notamment :
- Réponse plus rapide aux menaces émergentes : Les mises à jour automatiques des signatures contribuent à réduire le délai entre l’apparition de nouvelles techniques d’attaque et le déploiement des défenses.
- Des contrôles pilotés par des politiques et adaptés au changement d’échelle : Gérez les politiques WAF sous forme d’artefacts structurés (JSON/YAML) afin de faciliter leur révision, leur validation et leur déploiement reproductible.
- Meilleure couverture des API modernes : Permet de mieux gérer les risques courants auxquels sont exposées les API (injections, abus, bots), sans dépendre de la capacité de chaque équipe de service à mettre parfaitement en œuvre les mesures de protection.
En matière de DevOps, les équipes peuvent traiter les politiques WAF comme des artefacts déclaratifs, ce qui permet de les intégrer à des pipelines de type GitOps/CI (et de les réutiliser dans différents services). Au final, cela réduit considérablement les frictions entre toutes les équipes, facilite l’adoption de Gateway API et garantit la cohérence des contrôles de sécurité entre les environnements et les modèles de déploiement.
Une sécurité standardisée, automatisée et orchestrée pour chaque point d’entrée Kubernetes
Cette solution intégrée à F5 WAF for NGINX permet de gérer, de valider et de modifier les politiques F5 WAF dans les environnements Kubernetes à l’aide de formats adaptés aux pipelines modernes, notamment JSON et YAML (en plus des formats groupés). Il s’agit d’une évolution majeure pour les équipes qui cherchent à standardiser les contrôles de sécurité.
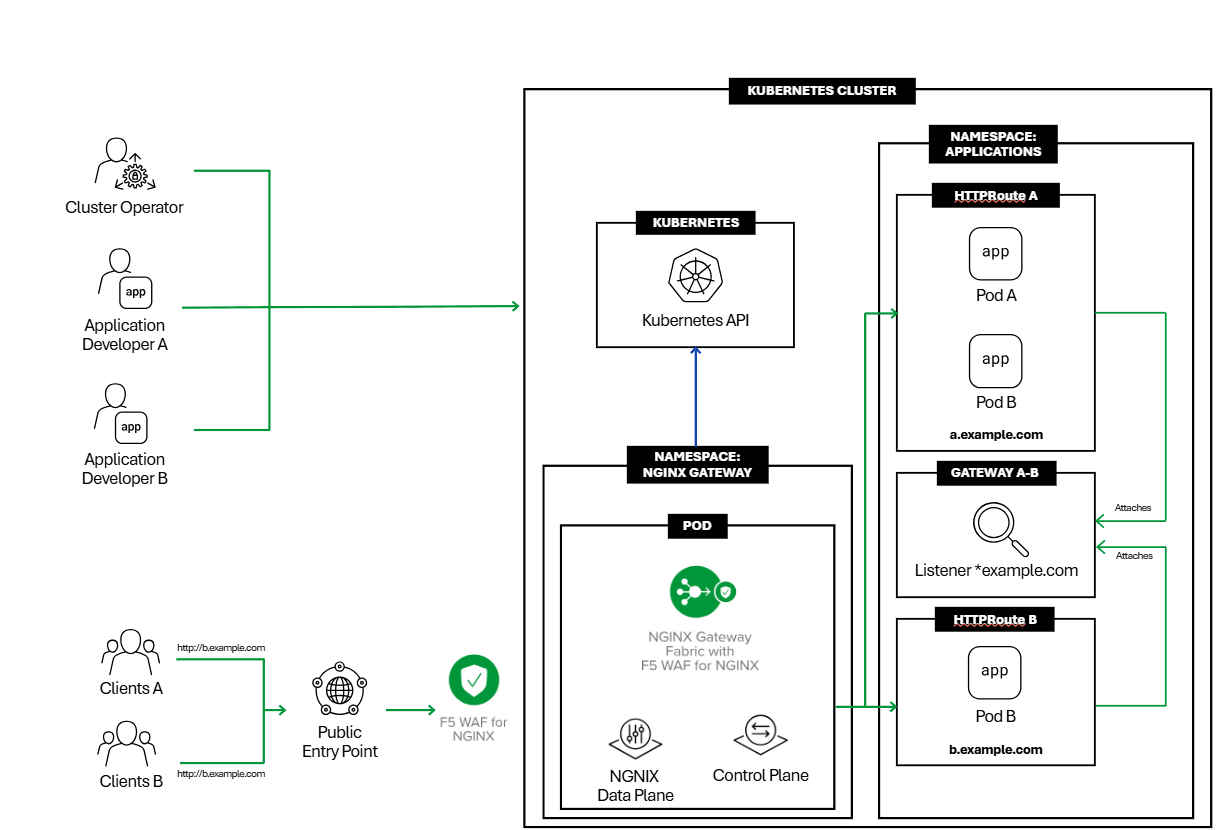
De plus, les mises à jour des signatures de sécurité peuvent être automatisées, ce qui contribue à réduire les fenêtres d’exposition et à maintenir les protections en phase avec l’évolution des modes d’attaque. Et surtout, cela ne se limite pas à un seul type de point d’entrée Kubernetes : F5 WAF offre une expérience utilisateur cohérente avec NGINX Gateway Fabric comme avec NGINX Ingress Controller.
Grâce à la compatibilité et aux intégrations prédéfinies avec des plateformes telles que Red Hat OpenShift, vous pouvez déployer des fonctionnalités WAF en amont de charges de travail stratégiques, avec l’évolutivité et la structure opérationnelle dont vous avez besoin.
WAF de niveau entreprise pour les implémentations basées sur Gateway API comme pour les implémentations d’ingress traditionnelles
L’intégration de F5 WAF for NGINX à F5 NGINX Gateway Fabric permet désormais de réduire beaucoup plus facilement les interventions manuelles, de maintenir les protections à jour grâce aux mises à jour automatiques des signatures et d’appliquer une politique cohérente aux déploiements Gateway et ingress. En résumé, voici quelques principes clés :
- Intégrez la politique WAF aux workflows Kubernetes au lieu de la gérer séparément
- Automatisez la protection continue grâce à l’automatisation des mises à jour des signatures
- Prendre en charge à la fois l’API Gateway et les modèles d’Ingress traditionnels afin de garantir une sécurité cohérente à mesure que les architectures évoluent
Pour en savoir plus sur la façon dont F5 WAF for NGINX peut optimiser votre environnement, consultez notre page web ou contactez un expert de notre équipe. Pensez également à lire notre récent communiqué de presse.
À propos de l’auteur
Articles de blog associés
F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.
La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]