Este post é o sexto de uma série sobre fornecimento de dados para IA.
Os pipelines de inteligência artificial não terminam quando os dados chegam a um modelo. De muitas maneiras, é aí que começa o trabalho mais difícil.
Depois que os dados são ingeridos, transformados e disponibilizados para treinamento ou inferência, as organizações ainda precisam incorporá-los a aplicações de IA e disponibilizá-las em escala para usuários, parceiros e sistemas. Essas aplicações agora potencializam as experiências dos clientes, automatizam fluxos de trabalho e embasam decisões em tempo real. Como resultado, disponibilidade, desempenho, segurança e governança continuam sendo as principais preocupações na entrega de aplicações.
Fornecer aplicações de IA de forma confiável exige mais do que os modelos ou a infraestrutura mais recentes e avançados. É necessária uma camada de controle capaz de gerenciar o tráfego de IA de forma inteligente, proteger recursos escassos e se adaptar a ambientes altamente dinâmicos.
É nesse contexto que o controlador de entrega de aplicações (ADC) continua desempenhando um papel central
Por que a entrega de aplicações de IA é diferente
Aplicações tradicionais geralmente atendem a solicitações previsíveis e de curta duração. Já as aplicações de IA se comportam de maneira muito diferente. Ao viajar pelo mundo e conversar com muitas pessoas que desenvolveram aplicações de IA, percebi alguns pontos em comum nessas conversas.
O tráfego de IA costuma ocorrer em picos e de forma irregular. As solicitações podem incluir prompts extensos e muito contexto. As respostas podem ser transmitidas continuamente, em vez de retornarem de uma só vez. Uma única solicitação pode se desdobrar e acionar vários serviços, incluindo sistemas de recuperação, serviços de embeddings e ferramentas downstream. Nos bastidores, as cargas de trabalho de inferência consomem recursos caros e com capacidade limitada, como GPUs.
As aplicações de IA também introduzem um novo conceito de sessões. Os dados da sessão deixam de ser mantidos em um único servidor e passam a fazer parte do contexto transmitido no prompt e na resposta. Embora isso reduza a carga sobre os servidores de inferência, também exige que a camada de entrega de aplicações incorpore um nível extraordinário de inteligência. O ADC agora é parte integrante da aplicação.
As falhas em sistemas de IA também raramente são absolutas. Um cluster de inferência pode estar em execução, mas com determinados nós sobrecarregados. Um serviço de recuperação pode estar respondendo lentamente. Uma região específica pode estar saturada, enquanto outras continuam operando normalmente. Sem controles inteligentes de entrega, essas falhas parciais degradam rapidamente a experiência do usuário e aumentam os custos.
Em grande escala, a entrega de aplicações de IA se torna um problema de sistemas, não apenas de redes.
O ADC como plano de controle para aplicações de IA
Um ADC fornece um plano de controle centralizado que atua entre os clientes e os serviços de IA. Em vez de simplesmente encaminhar o tráfego, ele gerencia ativamente como as aplicações de IA são consumidas.
Plataformas como o F5 BIG-IP gerenciam o tráfego de IA em ambientes híbridos e nativos da nuvem, aplicando políticas de forma consistente e se adaptando, em tempo real, às mudanças nas condições. O F5 BIG-IP é tanto um ADC quanto um componente central da F5 Application Delivery and Security Platform.
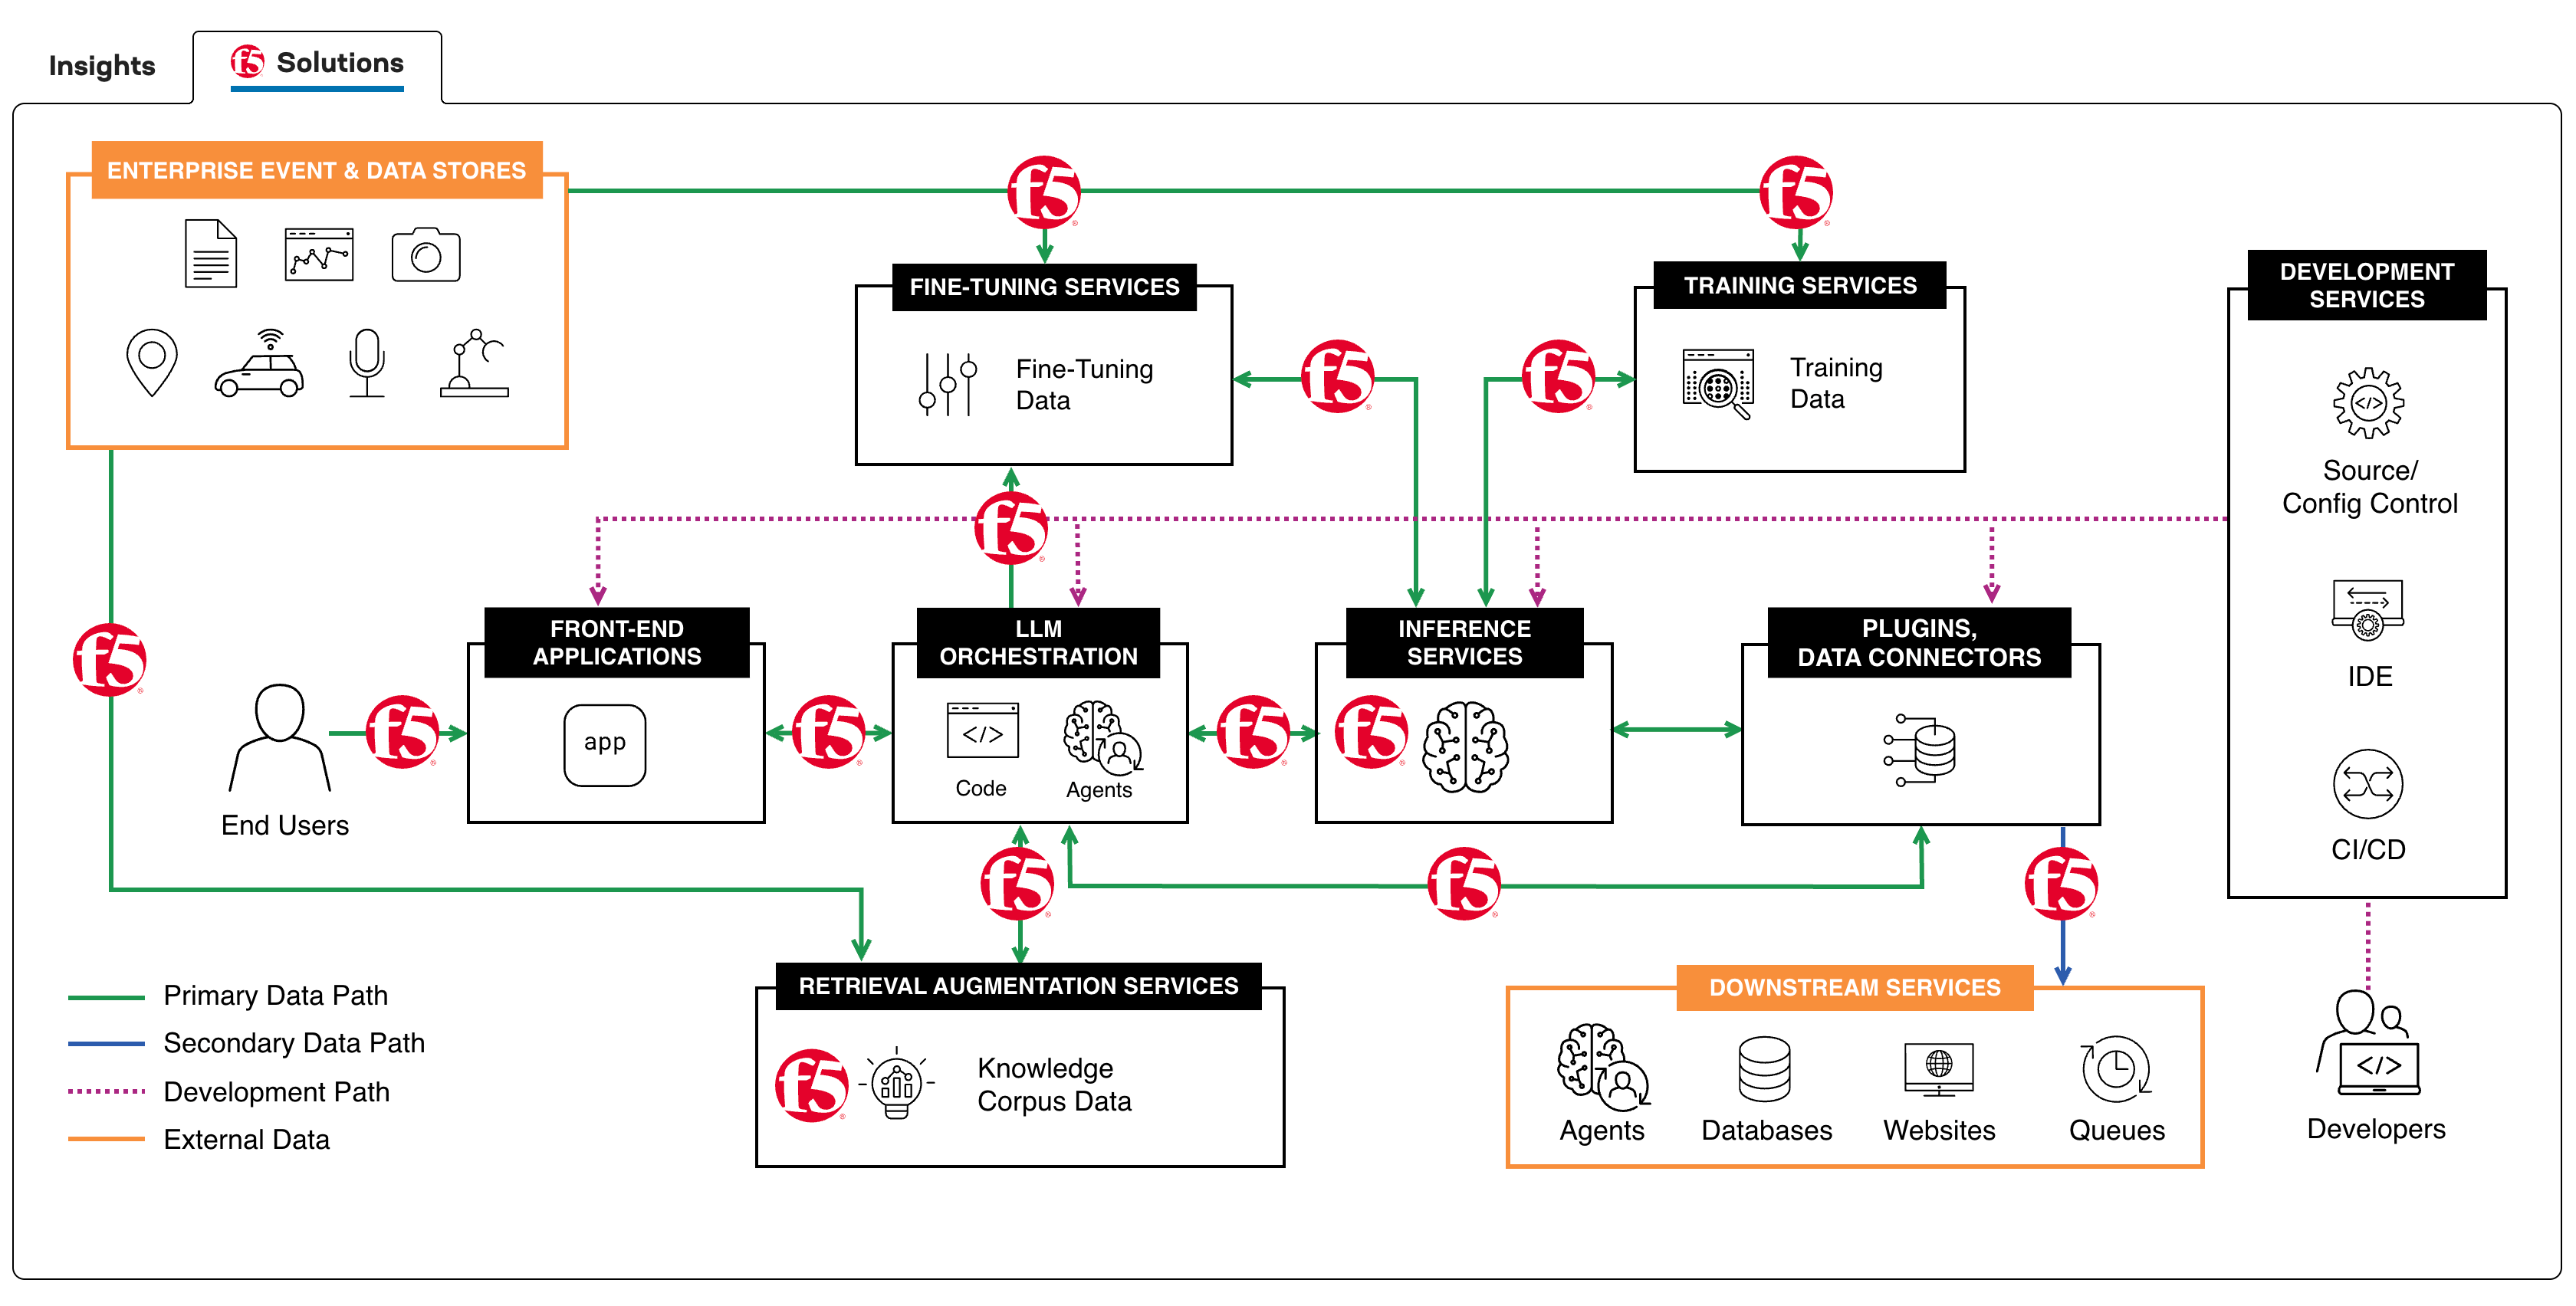
Na arquitetura de referência de IA da F5, o BIG-IP atua como porta de entrada para aplicações de IA. Ele intermedeia o acesso a endpoints de modelos, serviços de recuperação e APIs de suporte, garantindo que o tráfego seja roteado com eficiência, protegido adequadamente e monitorado continuamente.
Gerenciamento inteligente de tráfego para cargas de trabalho de IA
A entrega de aplicações de IA impõe novas exigências ao gerenciamento de tráfego. O simples balanceamento de carga round-robin já não é suficiente. (Explicamos por que o armazenamento para IA exige uma nova abordagem ao balanceamento de carga nesta publicação anterior da série no blog.)
Os ADCs permitem o direcionamento inteligente de solicitações com base na integridade do backend, na proximidade geográfica, na capacidade e em políticas semânticas. As solicitações podem ser encaminhadas para versões específicas de modelos, pools de inferência ou regiões, permitindo que as equipes introduzam novos modelos com segurança por meio de implantações canário ou lançamentos em fases. Quando o desempenho de um backend se degrada, o tráfego pode ser redirecionado automaticamente, sem que seja necessário aguardar uma indisponibilidade total.
Essa abordagem é fundamental quando os recursos de backend são escassos e caros. Em vez de superdimensionar a capacidade de GPUs para absorver picos, as organizações podem usar controles no nível do ADC para uniformizar o tráfego, direcionar as solicitações para longe de nós sobrecarregados e preservar a estabilidade geral do sistema.
Segurança e governança na porta de entrada da IA
Todo endpoint de uma aplicação de IA continua sendo um endpoint de aplicação e, muitas vezes, um alvo atraente para cibercriminosos.
À medida que a adoção da IA cresce, também surgem novas formas de abuso. Ataques de esgotamento de recursos financeiros, coleta automatizada de dados, inundação de prompts e acesso não autorizado a modelos premium estão se tornando preocupações comuns. Esses riscos não podem ser tratados apenas no próprio modelo.
Os ADCs oferecem um ponto natural de aplicação de controles de segurança e governança. Autenticação, autorização, limitação de taxa, proteção de APIs e proteções de modelos podem ser aplicadas de forma consistente antes que o tráfego chegue aos serviços de IA. Isso reduz os riscos e, ao mesmo tempo, preserva a flexibilidade das equipes de aplicações.
É importante destacar que os ADCs podem ser o local ideal para incorporar objetivos de governança. As organizações podem aplicar cotas por locatário, priorizar cargas de trabalho críticas e alinhar o uso da IA às políticas e restrições orçamentárias sem reescrever aplicações nem retreinar modelos.
Otimização de desempenho para IA interativa
À medida que a IA se torna mais interativa, o desempenho fica mais perceptível para os usuários.
Picos de latência, respostas interrompidas e fluxos perdidos comprometem imediatamente a confiança. Os ADCs ajudam a otimizar o desempenho gerenciando conexões de longa duração, reduzindo a sobrecarga de TLS e administrando protocolos de streaming com eficiência. Eles podem detectar antecipadamente a saturação do backend e redirecionar o tráfego antes que os usuários percebam a degradação.
Ao separar as questões de entrega da lógica da aplicação, as equipes ganham a capacidade de ajustar o desempenho dinamicamente à medida que as cargas de trabalho evoluem.
Descoberta de serviços e integração com o Kubernetes
A maioria das aplicações de IA é executada no Kubernetes, onde os serviços são dimensionados dinamicamente e os endpoints mudam com frequência.
Os ADCs se integram ao Kubernetes para descobrir serviços automaticamente, acompanhar eventos de escalabilidade em tempo real e direcionar o tráfego aos pods ou serviços corretos à medida que surgem e desaparecem. O Kubernetes conta com recursos que viabilizam a inteligência de inferência, dos quais a F5 tira proveito. Essa integração permite que a F5 estenda políticas consistentes de entrega e segurança para além do cluster, abrangendo ambientes híbridos e multicloud.
Para cargas de trabalho de IA, esse plano de controle externo é especialmente valioso. Ele desvincula o gerenciamento de tráfego e a aplicação de políticas dos clusters individuais, permitindo visibilidade e governança centralizadas mesmo quando os serviços de IA são dimensionados de forma rápida e independente.
Por que escolher a F5 para a entrega de aplicações de IA
A F5 reúne gerenciamento de tráfego, segurança e observabilidade em uma única plataforma comprovada. Para aplicações de IA, isso significa desempenho previsível, maior proteção para recursos de backend de alto custo e governança consistente em diferentes ambientes.
Ao atuar na camada de entrega, a F5 permite que as organizações ampliem o uso da IA com segurança, sem desacelerar a inovação. As equipes podem introduzir novos modelos, oferecer suporte a novos casos de uso e expandir suas operações entre diferentes nuvens, mantendo o controle sobre custos, riscos e confiabilidade. (Saiba mais sobre a F5 e seu papel na entrega de aplicações de IA).
Do combustível refinado à entrega confiável
Anteriormente, em nossa série sobre entrega de dados para IA, comparamos a jornada da IA à extração em um oleoduto, na qual a ingestão, a transformação e a entrega preparavam o combustível. Os dados eram extraídos, refinados e preparados para uso.
A entrega de aplicações de IA é a etapa final dessa jornada. Ela é a rede de distribuição que garante que o combustível refinado realmente chegue aos motores com segurança, eficiência e em escala. Bombas, válvulas, medição e monitoramento são tão importantes quanto a capacidade de refino.
Os controladores de entrega de aplicações fornecem essa camada de controle para a IA. Eles regulam o fluxo, evitam sobrecargas, aplicam políticas e mantêm os níveis de serviço à medida que a demanda aumenta. Sem eles, até mesmo os modelos mais avançados têm dificuldade para gerar valor de negócio de forma consistente.
Em grande escala, o sucesso da IA não depende apenas do que os modelos são capazes de fazer, mas também da confiabilidade com que esses recursos são disponibilizados.
A F5 entrega e protege aplicações de IA em qualquer lugar
Para saber mais sobre nossas soluções de entrega de dados de IA, acesse nossa página de Soluções de Entrega de Dados e Infraestrutura de IA .
O foco da F5 em IA vai além da entrega de dados. Descubra como a F5 protege e disponibiliza aplicações de IA em qualquer ambiente.
Não deixe de conferir os outros posts da nossa série sobre entrega de dados para IA:
Impulsionando o pipeline de dados de IA com o F5 e armazenamento compatível com S3
Otimizando a IA ao eliminar gargalos em cargas de trabalho modernas
Rastreando pipelines de dados de IA desde a ingestão até a entrega
Por que o armazenamento para IA exige uma nova abordagem para o balanceamento de carga
Práticas recomendadas para otimizar a infraestrutura de IA em grande escala
Proteja seu pipeline de dados de IA sem comprometer o desempenho
Sobre o autor
Publicações relacionadas no blog

IA agêntica em cibersegurança: promessas e riscos
Saiba por que o uso de IA agêntica na cibersegurança é essencial para combater ameaças impulsionadas por IA e por que os agentes também criam novos riscos para as empresas.

Como os clientes da F5 no setor financeiro lidam com a soberania digital sem desacelerar a inovação
Como é a soberania digital na prática? Dois projetos recentes da F5 com clientes mostram como diferentes empresas estão enfrentando esses desafios.

Soberania operacional: construindo resiliência em um mundo imprevisível
Para muitas organizações, a questão já não se resume apenas a controlar os dados. Trata-se de manter a capacidade de operar, adaptar-se e se recuperar à medida que as leis e as condições evoluem.

Segurança de IA com evidências: o que levaremos ao Gartner SRM
Antes de sua sessão no Gartner SRM, o vice-presidente sênior de Marketing de Produtos da F5 explica como a F5 ajuda as organizações a proteger a IA em três etapas práticas.

Gestão de riscos de IA: como as proteções podem ajudar a mitigá-los
O risco da IA é impulsionado por comportamentos probabilísticos e pela explicabilidade limitada, não apenas por falhas de segurança. Uma gestão eficaz exige controle operacional contínuo.

Lei de IA do Colorado (SB 205): o que as empresas precisam saber antes de 2026
A SB 205 do Colorado, a lei pioneira do estado sobre inteligência artificial, foi sancionada pelo governador Jared Polis em 17 de maio de 2024. O projeto de lei estabelece requisitos para que as empresas que utilizam IA implementem controles destinados a proteger os cidadãos do Colorado.