No segundo semestre de 2025, a IA deixou de ser um auxílio à tomada de decisões e passou a ser a responsável por tomá-las, e as equipes de segurança estão se preparando com apreensão para as consequências dessa autonomia. Esse é, pelo menos, o sentimento predominante identificado na atualização mais recente da nossa pesquisa da F5 sobre as percepções em relação à IA, um estudo abrangente sobre o que pensam da IA os 500 principais colaboradores da maior comunidade de cibersegurança da Internet, a r/cybersecurity do Reddit.
Em nossa última análise, as preocupações com a IA paralela e a segurança dos dados em serviços de IA de terceiros dominaram a atenção dos profissionais, mas, no segundo semestre de 2025, o foco das preocupações passou a ser a autonomia excessiva e o acesso concedido às implementações de IA de suas próprias empresas.
Associado a esse receio, cresce rapidamente o ceticismo quanto ao valor real que a IA proporcionará em relação a esses riscos. Os profissionais não defendem que o mundo freie bruscamente o “trem da IA”. No entanto, com a introdução de agentes autônomos, a demanda por salvaguardas específicas atingiu o nível mais alto de todos os tempos.
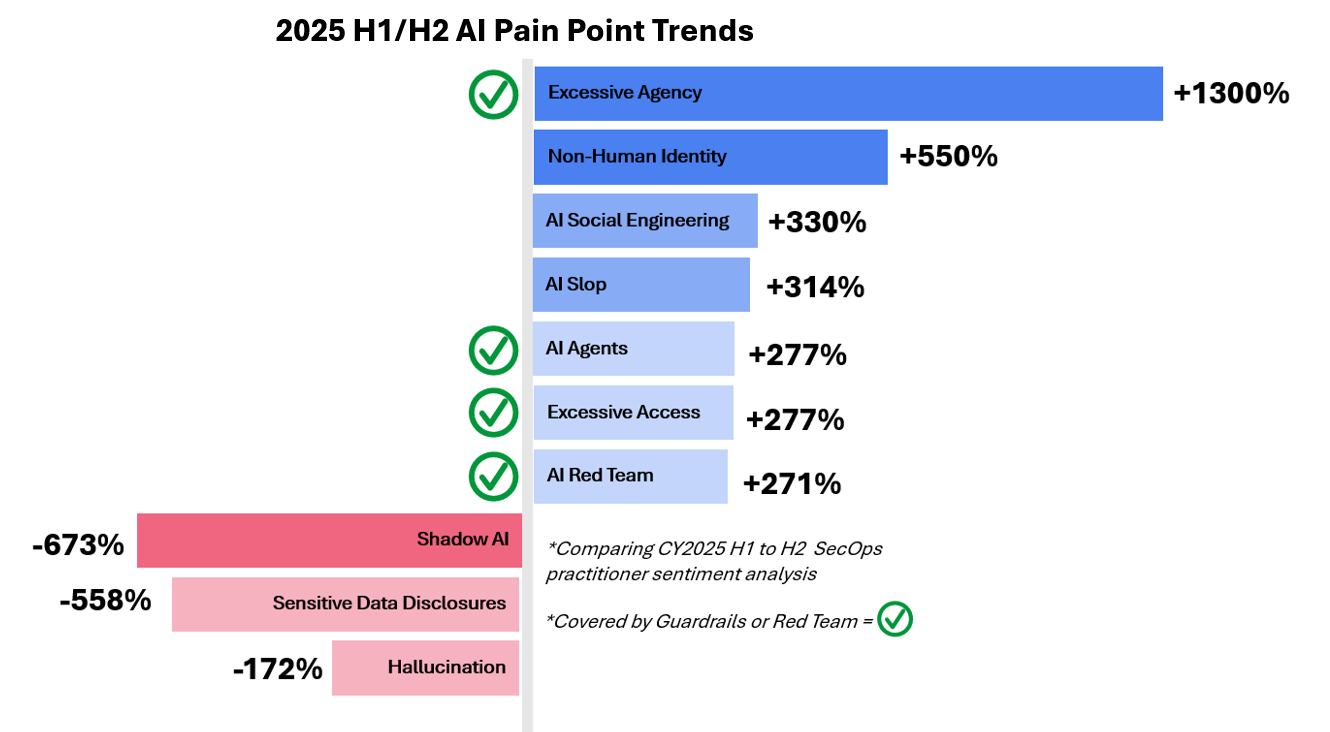
Agência excessiva supera a IA paralela como principal preocupação
As menções a “autonomia excessiva” na comunidade r/cybersecurity do Reddit cresceram 13 vezes no segundo semestre de 2025 em relação ao primeiro semestre do mesmo ano, tornando-se a principal preocupação citada pelos profissionais de segurança, segundo a análise de sentimento da F5. Isso ocorre em um momento em que os sistemas de IA estão recebendo maior autonomia para tomar decisões e acesso a ferramentas em fluxos de trabalho críticos, além de amplo acesso a dados confidenciais. Definida, em termos gerais, como a atuação de sistemas de IA para além do escopo ou da supervisão previstos, a autonomia excessiva surgiu não apenas como uma ansiedade antecipatória em relação às implicações dos agentes autônomos de IA, mas, com mais frequência, como a influência direta ou indireta da IA sobre fluxos de trabalho críticos.
A cada caso de uso inovador e empolgante na área da saúde, em serviços financeiros ou em tecnologia, o raio de impacto das consequências mais graves aumenta de forma desproporcional. Um profissional ilustra essa ideia ao abordar a dependência excessiva de ferramentas de IA para a elaboração de resumos:
“Podemos estar nos aproximando de uma era em que, em vez de exfiltrar dados brutos, agentes mal-intencionados passarão a exfiltrar resumos gerados por IA, capazes de fornecer análises detalhadas sobre a missão, as deficiências, as vulnerabilidades e os segredos obscuros de uma empresa.”
—membro do r/cybersecurity
O exemplo mais notável de autonomia excessiva discutido foi o incidente de julho envolvendo o agente de programação da Replit, no qual um agente excluiu todo o banco de dados de um cliente durante um congelamento de código em vigor. As falhas de segurança de IA nem sempre “gritam” como ocorreu nesse caso; muitas vezes, são sutis sussurros semânticos difíceis de mitigar em interações tradicionais com LLMs, mas que representam um desafio ainda maior em fluxos de trabalho agênticos com visibilidade mais limitada.
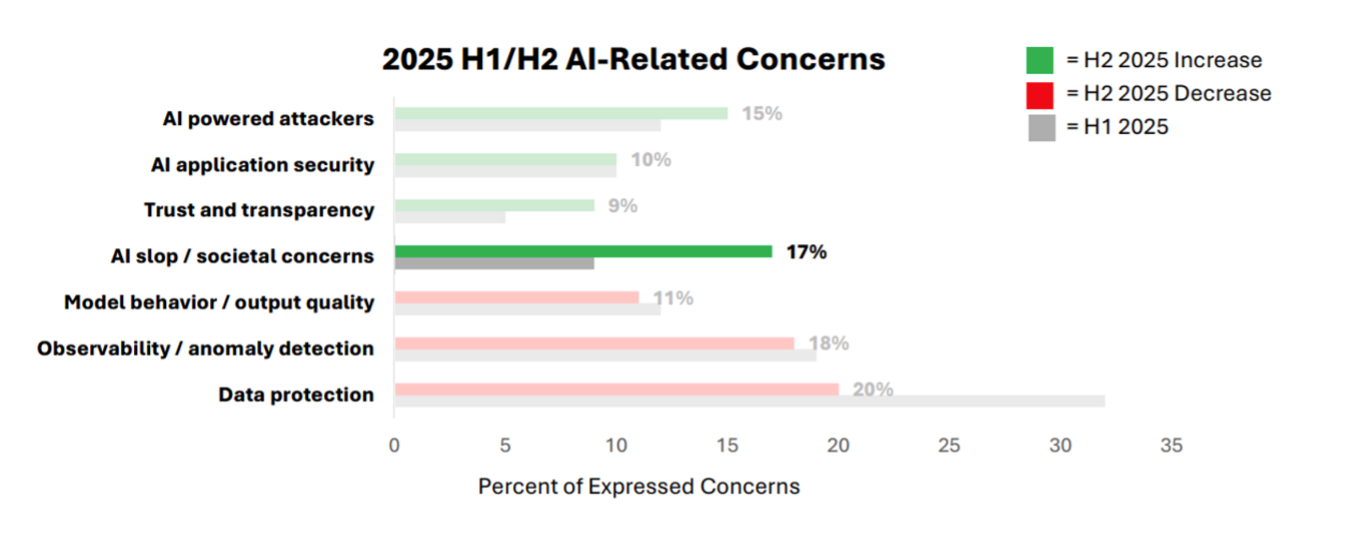
Conteúdo de IA de baixa qualidade é uma preocupação de segurança
As dúvidas sobre o valor atual, de curto ou de longo prazo da IA foram generalizadas no segundo semestre de 2025. A relevância do “lixo de IA” — conteúdo de baixa qualidade gerado por IA em grande volume, que polui os canais de informação e aumenta o ruído e o risco operacional — dobrou no segundo semestre de 2025. Isso se manifestou na forma de código de qualidade inferior gerado por IA, maior desconfiança em relação a conteúdos suspeitos de terem sido gerados por IA e preocupações sociais, como o embotamento mental decorrente da dependência da IA.
“Você já experimentou nosso lápis de IA na nuvem Zero Trust de última geração? É como um lápis comum, mas só funciona com uma assinatura que custa US$ 6.000 por mês.”
—membro do r/cybersecurity
Os profissionais de segurança exigem que aplicações e funcionalidades habilitadas por IA ofereçam valor comprovável e consistente. Esse não é um grupo totalmente contrário à adoção da IA; há anos, eles usam IA/ML na detecção e triagem de ameaças, geralmente com alto grau de satisfação. Além disso, observam com frequência que códigos excessivamente verbosos gerados por IA podem introduzir vulnerabilidades e reduzir o número de engenheiros que compreendem plenamente os sistemas que mantêm.
Esse fenômeno, definido como “design inseguro”, registrou um aumento de 3,1 vezes nas menções no segundo semestre. Como resultado desse desgaste acumulado, os produtos comercializados com recursos de IA estão sujeitos a um escrutínio mais rigoroso do que implementações menos maduras poderiam ter recebido anteriormente.
Red teaming de IA impulsiona o otimismo
Apesar da enxurrada de ferramentas de IA que prometem demais e entregam de menos, as menções a ferramentas dedicadas de red teaming de IA aumentaram 2,71 vezes, sendo que mais de 95% delas endossavam positivamente a prática como um novo requisito fundamental. Como bem resumiu um profissional da área:
“O nível mínimo de habilidade exigido dos invasores simplesmente despencou. Nossa defesa precisa ser mais rápida do que um LLM movido a cafeína.”
—membro do r/cybersecurity
Com menos barreiras de entrada para agentes mal-intencionados, muitos dos quais contam com o apoio de suas próprias ferramentas de IA, as defesas precisam acompanhar as técnicas específicas de injeção de prompts e jailbreak que os invasores desenvolvem todos os dias.
As ferramentas especializadas de red teaming desenvolvidas para enfrentar essa corrida armamentista tiveram, inicialmente, uma recepção mista no início de 2025, com a maioria questionando sua eficácia em comparação com equipes humanas de segurança ofensiva. Esse ceticismo se transformou em um dos maiores motivos de otimismo no segundo semestre, à medida que as soluções amadureceram e a variedade de técnicas adversariais se tornou ampla demais para depender apenas de testes manuais tradicionais.
Como a F5 se alinha às tendências mais recentes
A conclusão mais evidente das últimas tendências de percepção é a rapidez com que tudo está mudando: riscos, dificuldades e necessidades evoluem rapidamente. Proteger cargas de trabalho de IA é uma tarefa complexa, e os requisitos variam significativamente de uma organização para outra.
Nenhum fornecedor consegue contemplar totalmente as nuances e o contexto necessários para proteger, de forma nativa, todos os casos de acesso excessivo e autonomia indevida, mas, com o F5 AI Guardrails, as equipes de segurança obtêm proteção imediata contra as ameaças mais comuns aos sistemas de IA, além da possibilidade de criar proteções personalizadas para adaptar rapidamente as defesas a necessidades específicas.
Também concordamos com a ideia de que a formação de equipes vermelhas de IA não é mais um luxo, mas um requisito fundamental para proteger sistemas de IA. Com o respaldo do nosso renomado banco de dados de vulnerabilidades de IA, que reúne mais de 130 mil padrões de ataque, F5 AI Red Team ajuda as equipes a identificar e corrigir vulnerabilidades antes que invasores as explorem.
Quer saber mais sobre as pesquisas da F5 a respeito da percepção dos profissionais e das ameaças de IA? Assista ao nosso webinar “Segurança de IA que acompanha o ritmo da evolução.”
Além disso, leia nossos posts anteriores no blog, que analisam as percepções dos profissionais de segurança em relação à IA: “O que as equipes de SecOps acham da IA” — Parte 1 e Parte 2.
Sobre o autor
Publicações relacionadas no blog

IA agêntica em cibersegurança: promessas e riscos
Saiba por que o uso de IA agêntica na cibersegurança é essencial para combater ameaças impulsionadas por IA e por que os agentes também criam novos riscos para as empresas.

Como os clientes da F5 no setor financeiro lidam com a soberania digital sem desacelerar a inovação
Como é a soberania digital na prática? Dois projetos recentes da F5 com clientes mostram como diferentes empresas estão enfrentando esses desafios.

Soberania operacional: construindo resiliência em um mundo imprevisível
Para muitas organizações, a questão já não se resume apenas a controlar os dados. Trata-se de manter a capacidade de operar, adaptar-se e se recuperar à medida que as leis e as condições evoluem.
Segurança de IA com evidências: o que levaremos ao Gartner SRM
Antes de sua sessão no Gartner SRM, o vice-presidente sênior de Marketing de Produtos da F5 explica como a F5 ajuda as organizações a proteger a IA em três etapas práticas.
Gestão de riscos de IA: como as proteções podem ajudar a mitigá-los
O risco da IA é impulsionado por comportamentos probabilísticos e pela explicabilidade limitada, não apenas por falhas de segurança. Uma gestão eficaz exige controle operacional contínuo.

Lei de IA do Colorado (SB 205): o que as empresas precisam saber antes de 2026
A SB 205 do Colorado, a lei pioneira do estado sobre inteligência artificial, foi sancionada pelo governador Jared Polis em 17 de maio de 2024. O projeto de lei estabelece requisitos para que as empresas que utilizam IA implementem controles destinados a proteger os cidadãos do Colorado.