A versão 4.0.1 do Padrão de Segurança de Dados da Indústria de Cartões de Pagamento (PCI DSS) atua como um catalisador para que varejistas e provedores de comércio eletrônico reforcem as defesas de segurança de suas aplicações. As possíveis consequências são reais, pois as práticas recomendadas se tornaram requisitos obrigatórios. Diante da sofisticação dos invasores e da demanda dos clientes por transações fáceis, as organizações que dependem do comércio on-line como atividade principal devem considerar soluções integradas que não apenas ajudem a atender a rigorosos requisitos de conformidade, mas, sobretudo, protejam os negócios digitais de forma transparente.
Neste blog, vamos analisar alguns dos motivos para isso.
As plataformas de comércio eletrônico devem proporcionar uma experiência fluida e segura aos clientes.
Por que agora?
Embora não seja nova, a versão mais recente do padrão PCI amplia significativamente o escopo de suas diretrizes. Um equívoco comum ao longo dos anos pode ser resumido assim: “Estou tranquilo, tenho um firewall, pronto.” Esse equívoco agora pode ser considerado um mito.
A modernização de aplicações, o crescimento dos pontos de contato digitais omnicanal e os constantes avanços na sofisticação dos invasores exigem a adoção de diversos controles de segurança para garantir a conformidade com o PCI DSS, incluindo a segurança de scripts de pagamento, a proteção de APIs, a rápida detecção e resposta a credenciais comprometidas e verificações regulares de vulnerabilidades.
Conforme declarado no Guia de Mercado Gartner de 2025 para Proteção de Aplicações Web e APIs na Nuvem, a proteção no lado do cliente está se tornando cada vez mais importante, pois o padrão PCI mais recente exige controles de segurança para todos os scripts de pagamento.
As aplicações web estão cada vez mais complexas devido à descentralização da arquitetura e à distribuição de componentes de software em ambientes híbridos e multicloud. Essa dissociação da infraestrutura das aplicações e a proliferação das cadeias de suprimentos de software abrem as portas (e janelas) para ameaças que têm como alvo a lógica de negócios e os navegadores dos clientes como parte do ciclo de vida industrializado dos ataques.
O que pode dar errado? (Dica… o elo mais fraco)
Ataques do lado do cliente, como os infostealers (ladrões de informações), podem ser usados para coletar credenciais de usuários, que depois são utilizadas em ataques automatizados em larga escala. Se não forem mitigados, esses ataques podem levar à invasão de contas e a fraudes.
O formjacking injeta JavaScript malicioso em formulários online para capturar os dados inseridos pelos usuários diretamente no navegador. Geralmente, esse ataque explora vulnerabilidades em scripts de terceiros e é difícil de detectar com controles de segurança tradicionais e centralizados.
Magecart é um termo abrangente para um conjunto de grupos de cibercriminosos especializados em web skimming, que têm como alvo sites de comércio eletrônico por meio da injeção de código JavaScript para roubar dados de pagamento durante a finalização da compra.
Os firewalls de aplicações web (WAFs) continuam sendo um controle estratégico de segurança, especialmente porque o novo padrão especifica que todas as vulnerabilidades representam uma oportunidade em potencial para invasores e devem ser tratadas regularmente. Muitos WAFs podem proteger APIs, mas a velocidade do desenvolvimento de aplicações modernas exige recursos adicionais para detectar dinamicamente e proteger automaticamente endpoints profundamente integrados à lógica de negócios ou acionados em ecossistemas de terceiros, de preferência no código e durante os testes.
Embora os processos do ciclo de vida do software e as técnicas de codificação segura sejam o principal norte, as avaliações de risco precisam ser contínuas, e as medidas de mitigação muitas vezes exigirão uma segurança robusta em tempo de execução no ambiente de produção, inclusive no navegador do cliente, na aplicação web de frontend e nas APIs de backend, para impedir com eficácia ataques em diversos vetores de ameaça em experiências digitais altamente interconectadas.
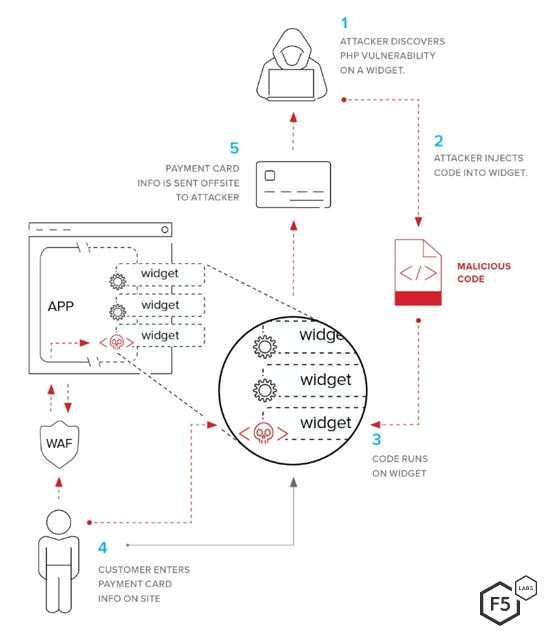
Serviços de terceiros são um componente comum e uma superfície de risco para aplicações web.
O que mais pode dar errado? (Dica… abuso da plataforma)
Vulnerabilidades são falhas ou pontos fracos em softwares que podem ser explorados por invasores. Agora que as aplicações são essencialmente sistemas baseados em APIs, as funções de lógica de negócios do backend estão altamente sujeitas a abusos.
F5 Labs pesquisa detalha como o setor de comércio eletrônico apresentou uma das maiores proporções de ataques avançados, sendo que 44,82% dos ataques de preenchimento de credenciais em dispositivos móveis foram classificados como avançados. Esses invasores utilizam diversas ferramentas para simular o comportamento de navegadores, dispositivos móveis e usuários na tentativa de evitar a detecção, incluindo a geração de tokens válidos, a falsificação de sinais de telemetria e a emulação de eventos de teclado e mouse. Os invasores reformulam constantemente suas ferramentas para contornar as defesas, migrando de aplicativos web para aplicativos móveis ou intensificando suas táticas, técnicas e procedimentos.
Os ataques ao setor de comércio eletrônico também empregam bots de revenda que abusam da função de adicionar ao carrinho, o que pode impedir que clientes reais realizem transações. Mais de uma em cada cinco transações de adição ao carrinho observadas entre mais de 200 bilhões de solicitações web e de API analisadas foi automatizada.
Além disso, bots manipulam avaliações de usuários para criar avaliações falsas realistas, muitas vezes com o uso de IA generativa.
Mesmo no comércio eletrônico, a pesquisa de ameaças da F5 Labs research revelou que o setor da moda é o mais afetado por scrapers, que extraem grandes volumes de dados e conteúdo de seus alvos e representam 53,23% de todo o tráfego da web. O scraping pode colocar a empresa em desvantagem na definição de preços e pôr em risco a propriedade intelectual.
Bots e automações maliciosas alimentam o ciclo de vida industrializado dos ataques.
O que as regulamentações têm a ver com isso?
A versão mais recente do PCI DSS inclui várias recomendações para o uso de análises de risco direcionadas em vez das tradicionais avaliações de risco em toda a empresa.
Em particular, o padrão atualizado aborda a crescente ameaça de ataques no lado do cliente com dois requisitos específicos para esse ambiente, que entram em vigor em 31 de março de 2025, mas não determina de forma prescritiva como as organizações devem atendê-los.
Esses novos requisitos reconhecem que scripts maliciosos executados no lado do cliente representam uma superfície de ataque cada vez maior no setor de cartões de pagamento. Os métodos consolidados para lidar com esses riscos, incluindo Políticas de Segurança de Conteúdo (CSPs) para bloquear a injeção de código não autorizado em um site e métodos web de Integridade de Sub-recursos (SRI) para verificar se esses aplicativos de terceiros não foram alterados, são difíceis de implementar e manter, especialmente agora, na era da IA, em que a disputa pela atenção dos clientes impulsiona melhorias contínuas nas experiências digitais.
Como oferecer uma experiência fluida e segura
Os clientes esperam realizar transações com facilidade e não toleram atrasos, falhas e, principalmente, incidentes de segurança. Controles de segurança amplamente utilizados, como soluções de firewall de aplicações web, podem não estender adequadamente a proteção ao navegador do cliente ou às APIs de back-end. Soluções de gerenciamento de bots que apresentam desafios aos usuários por meio de CAPTCHA são, em grande parte, ineficazes para impedir abusos cometidos por cibercriminosos experientes, mas são muito eficazes em frustrar os usuários. Até mesmo a autenticação multifator pode ser contornada.
Os invasores empregam diferentes técnicas dependendo da plataforma, do setor e da lógica de negócios que podem explorar. No comércio eletrônico, impedir que um potencial comprador adicione um item ao carrinho de compras representa uma ameaça significativa. A transação, a receita resultante e a fidelidade do cliente estão em jogo.
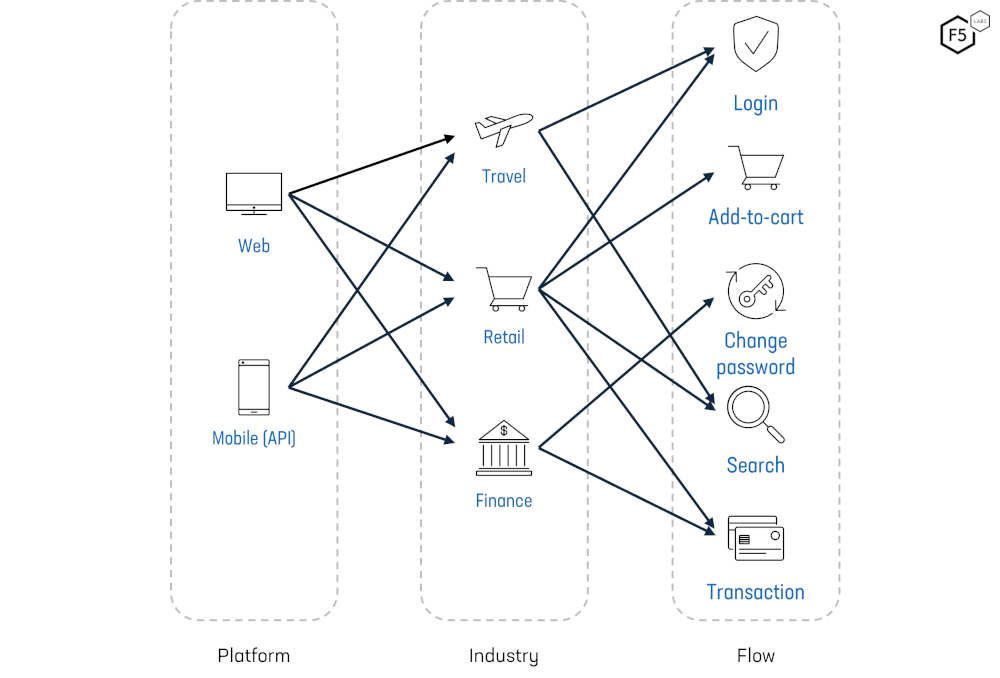
A interação entre plataformas, setores e fluxos visados por bots e ataques automatizados.
Em vez de implementar um conjunto fragmentado de controles de segurança com pouca integração para atender aos requisitos de conformidade com o PCI DSS, os provedores de comércio eletrônico devem considerar plataformas de segurança unificadas, projetadas para proteger aplicações web, APIs e clientes durante todo o ciclo de vida digital contra as ameaças reais direcionadas ao seu setor.
Para saber mais sobre o PCI DSS, confira estes artigos:
- Torne seu ambiente AWS compatível com o PCI DSS v4.0.1 usando a F5
- F5 Distributed Cloud Client-Side Defense prepara os clientes para o PCI DSS v4.0.1
- A F5 ajuda você a atender ao novo requisito do PCI DSS v4.0
- Atualização do PCI DSS 4.0.1: importantes melhorias na segurança de APIs são necessárias
- Mudanças importantes no PCI DSS 4.0.1 que você precisa conhecer
Para saber mais, acesse Soluções da F5 para e-commerce.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...