Algumas pessoas parecem estar confundindo LLMs com agentes de IA. Vamos esclarecer isso de uma vez por todas? Embora algumas estejam, de fato, “ampliando” chatbots para executar ferramentas e chamando-os de agentes de IA, essa é uma abordagem imatura para quem deseja aproveitar os agentes em automações avançadas. E é claro que você deseja fazer isso, porque reconhece que esse é um dos casos de uso mais valiosos para lidar com a crescente fadiga operacional causada pela complexidade dos ambientes híbridos e multicloud.
Um agente de IA deve ser uma unidade de software (um aplicativo), um sistema delimitado que interpreta objetivos, mantém o contexto e executa ações acionando ferramentas. Ele pode usar um modelo de linguagem de grande escala (LLM) para raciocinar sobre o que precisa acontecer, mas o LLM é apenas uma parte do mecanismo. O agente é o sistema.
Em termos práticos, um agente de IA recebe uma tarefa (explícita ou inferida), avalia-a dentro de um limite contextual e decide como agir. Essas ações podem incluir o uso de ferramentas, consultas a sistemas ou o acionamento de fluxos de trabalho.
Você não precisa de um enxame de agentes para aproveitar o valor que um único agente pode oferecer. Um agente bem delimitado e integrado a um conjunto enxuto de ferramentas já pode realizar tarefas úteis hoje. Ele pode automatizar resumos, gerar relatórios, classificar chamados ou até encaminhar alertas para as filas corretas. Desde que respeite o escopo e as políticas, ele já agrega valor.
Você pode usar agentes de IA sem adotar a IA agêntica. Mas, assim que os agentes começam a colaborar, você está adotando a IA agêntica, mesmo que sua arquitetura ainda não esteja preparada para isso.
Com base em nossa pesquisa mais recente, presumo que você já esteja lidando com comportamentos agênticos (9% dos entrevistados) ou caminhando nessa direção (79% dos entrevistados). A IA agêntica exige uma estrutura baseada em execução controlada, na qual vários agentes (sim, “minions”, porque assim fica mais fácil diferenciá-los da IA agêntica) interagem com ferramentas compartilhadas, objetivos contextuais e camadas de controle como o MCP.
O que é um agente?
Um agente é uma estrutura de software que opera de forma autônoma ou semiautônoma dentro de restrições claramente definidas. Ele interpreta tarefas, gerencia o contexto, aciona ferramentas e toma decisões em nome de um usuário ou de um sistema maior. Em arquiteturas alinhadas ao MCP, os agentes seguem um protocolo estruturado que rege a interação entre tarefas, estado e políticas.
Os agentes podem raciocinar, delegar e agir — mas apenas dentro do ambiente isolado que lhes foi atribuído. Eles não improvisam chamadas de sistema. Eles não inventam formas de acessar ferramentas. Toda ação deve passar por uma interface declarada que possa ser protegida, monitorada e revogada.
No mínimo, um agente tem:
- Gerenciador de contexto – Mantém o controle do estado, dos objetivos e da memória (de curto prazo ou persistente)
- Mecanismo de raciocínio – Geralmente, um LLM ou planejador simbólico que interpreta tarefas e planeja a execução
- Interface de ferramentas – Mapeia a intenção para ações; controla quais operações o agente pode executar
- Limite de segurança – Impõe o que o agente tem permissão para fazer e em qual escopo
- Camada de transporte – Transmite mensagens e contexto, geralmente usando MCP, HTTP ou um barramento de eventos
Um LLM pensa. Um agente age. A plataforma governa.
Modelos de construção de agentes
Existem dois modelos predominantes, e um deles é uma armadilha.
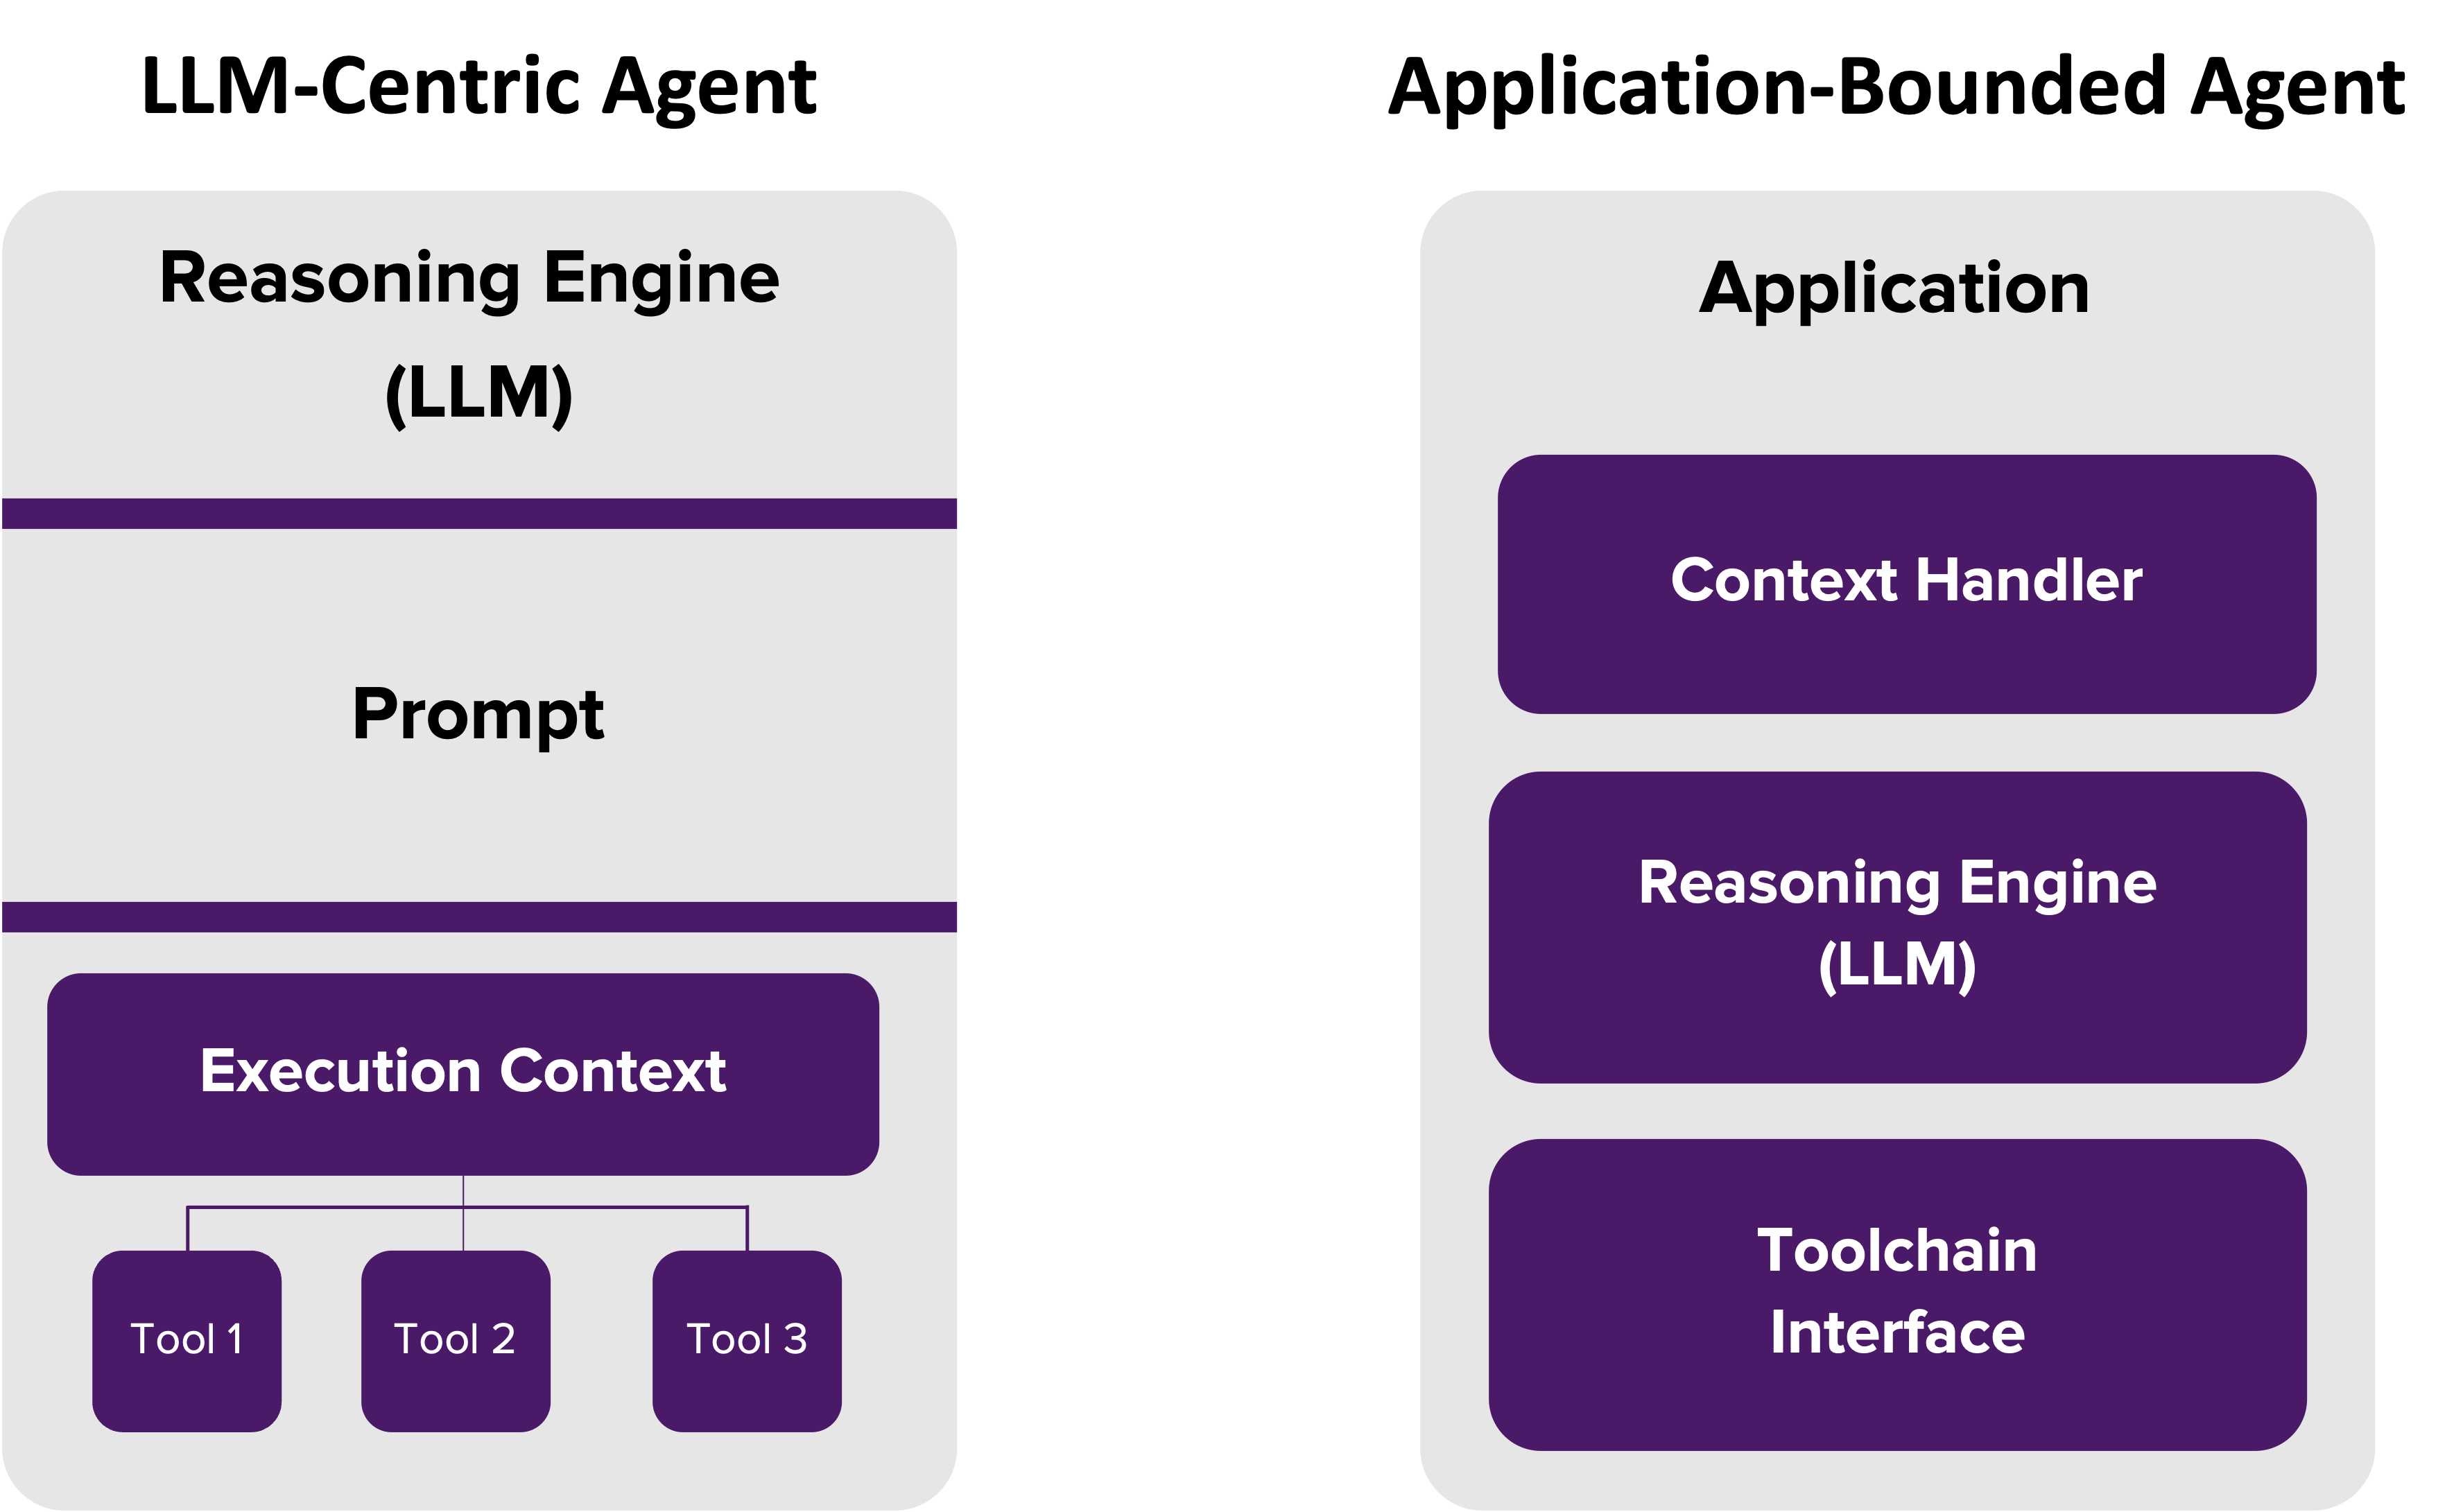
1. Agentes centrados em LLM (monolíticos)
Esse é o padrão da maioria dos frameworks atuais: LangChain, AutoGen, CrewAI etc. O agente é essencialmente um prompt de chat com ferramentas integradas e memória opcional, tudo encapsulado em uma única sessão de LLM.
- Rápido para criar protótipos
- Fácil de demonstrar
- Inseguro para escalar
Limitações:
- Sem arquitetura persistente
- Sem aplicação nativa de políticas
- É fácil para o modelo alucinar chamadas de ferramentas ou esquecer restrições
- Nenhuma observabilidade além dos logs de tokens, a menos que seja ampliada
Resumindo: é um estagiário inteligente com acesso root e sem supervisão. Funciona muito bem, até deixar de funcionar.
2. Agentes vinculados a aplicações (modulares)
Este é o modelo ideal para uso em produção.
Aqui, o agente é um serviço de software completo, desenvolvido sobre um framework que usa um LLM, mas não depende dele para realizar a execução.
- O estado é externo (Redis, bancos de dados vetoriais, mecanismos de políticas)
- O uso de ferramentas é explícito e gerenciado por uma camada de controle (servidor MCP, proxy de gateway)
- Segurança e observabilidade são prioridades, não algo a ser considerado posteriormente
- O agente é um serviço implantado, não um prompt
Essa abordagem oferece controle de versão, logs de acesso, governança no nível das ferramentas e isolamento em tempo de execução. É assim que você transforma agentes de meros brinquedos em infraestrutura.
Agentes não são personas
Quando as pessoas projetam agentes como se fossem personas inteligentes, elas recorrem instintivamente a modelos de acesso centrados em humanos: controle de acesso baseado em funções (RBAC), tokens de login, atributos de usuário e escopos de identidade. Esses modelos fazem sentido quando se lida com uma identidade humana consistente ao longo de uma sessão. Mas os agentes não se comportam assim. Eles não são usuários. São executores. E isso muda tudo.
Os agentes mudam de função à medida que operam. Um único agente pode atuar como recuperador de dados, depois como planejador e, em seguida, como acionador de automações, muitas vezes dentro da mesma sessão e no contexto da mesma tarefa. Ele não faz login, obtém um token estático e permanece restrito a uma única função.
É nesse ponto que o controle de acesso tradicional falha. O RBAC pressupõe funções estáticas. O controle de acesso baseado em atributos (ABAC) pressupõe atributos fixos. Os tokens de sessão pressupõem um escopo consistente. Nada disso se aplica quando os agentes são dinâmicos. Em sistemas agênticos, a identidade é funcional, não pessoal.
É por isso que a governança de agentes exige uma mudança de políticas baseadas em identidade para políticas baseadas em execução. Cada chamada de ferramenta deve ser validada em tempo real de acordo com a função atual do agente na tarefa, o estado do contexto e o escopo permitido. As políticas ficam na camada de ferramentas, não na camada de autenticação. São os blocos de contexto, e não as sessões de login, que contêm os metadados necessários para aplicar essas políticas. É por isso que chamamos essa mudança de paradigma de “Política no Payload”, pois a política está literalmente no payload.
Trate os agentes como agentes. Gerencie-os como software. E nunca se esqueça: o LLM pensa, o agente age e a plataforma governa. Confunda esses papéis e você estará criando uma personalidade com privilégios de administrador e sem nenhuma lembrança do último erro que cometeu.
O LLM pensa. O agente age. A plataforma governa.
Siga esse princípio e você construirá uma infraestrutura de agentes que escala, é segura e resiste ao contato com a realidade.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

O estado da maturidade digital empresarial: a transformação digital ainda não terminou
Explore como a IA impacta as empresas, as aplicações da IA generativa, as estratégias para modernizar as operações de TI e os benefícios da maturidade digital com a F5.
Como a IA generativa acelera a transformação digital
Veja como a IA generativa impulsiona a transformação digital nas empresas, acelerando tendências como a integração de APIs, os desafios dos modelos operacionais de TI híbrida e a adoção de AIOps.
Seis capacidades técnicas para acelerar a transformação digital
As arquiteturas empresariais atuais carecem dos fatores necessários de agilidade, escalabilidade, segurança e observabilidade, essenciais para impulsionar a mudança tecnológica. No entanto, estas seis capacidades fundamentais ajudarão as empresas a gerenciar riscos e desafios ao longo de sua transformação digital.
Inverter a API é a transformação digital de que as empresas precisam para participar e competir em uma economia de APIs
As organizações detêm um valor latente — na forma de APIs internas — que precisam explorar para competir em uma economia de APIs. Embora os desafios técnicos e de segurança possam desestimular algumas delas, as empresas precisam reconhecer que inverter suas APIs permitirá liberar o valor da organização como plataforma.
A modernização da TI começa pela infraestrutura
O hardware e o software evoluíram rapidamente desde os primórdios da internet, mas, para aproveitar ao máximo os benefícios resultantes dessa evolução, as organizações precisam avaliar e modernizar sua infraestrutura e a entrega de aplicativos. Acelere os esforços de modernização com a nova F5 rSeries.