Com a RSA Conference 2023 se aproximando (venha conhecer a F5 no estande N-5435), este parece ser um bom momento para destacar a necessidade de ampliar a diversidade de gênero na área de segurança cibernética. Nesta série, “Uma jornada rumo à equidade de gênero”, coloco em evidência mulheres e pessoas de identidades de gênero sub-representadas que trabalham com segurança cibernética na F5 — como chegaram até aqui, suas experiências em uma área dominada por homens e os conselhos que têm para outras pessoas.
Na minha segunda entrevista, conversei com Erin Verna, gerente principal de marketing de produtos da F5, que se concentra em controle de acesso e autorização.
Erin atua na área de segurança de aplicações há quase oito anos e no setor de tecnologia há mais de 15. Fora do trabalho, ela gosta de correr pelas trilhas das montanhas ao ar livre com sua cachorrinha, Stella. Sua paixão pela música a levou a tocar em orquestras sinfônicas comunitárias ao longo dos anos, e o amor de Erin por explorar novos países faz com que ela continue viajando, sempre com alguma aventura ao ar livre, arte urbana incrível ou culinária deliciosa como ponto central de cada viagem.
Rachael: Todos os meus familiares e amigos sabiam desde o início qual carreira queriam seguir, mas comigo foi o contrário. Como você começou sua carreira em cibersegurança? O que despertou seu interesse?
Erin: Na verdade, acabei entrando na área de tecnologia meio por acaso. Mas, depois de algum tempo trabalhando no setor, fiz um esforço consciente para me concentrar em cibersegurança. É uma área fascinante, que nunca deixa de surpreender. Estudei jornalismo na faculdade com a esperança de estar sempre aprendendo e escrevendo sobre assuntos novos e interessantes. Quando me formei, minha primeira proposta de emprego foi para escrever textos em uma pequena empresa de software. Depois de passar por uma série de oportunidades profissionais, acabei escrevendo sobre computação em nuvem e, mais tarde, me especializei em mensagens e posicionamento de segurança em empresas de tecnologia maiores. Há muita coisa em jogo quando se trata de proteger aplicativos, e é ótimo fazer parte de um setor no qual podemos ajudar a gerar resultados melhores para as pessoas. Além disso, a comunidade de segurança é, por si só, um grupo fascinante de pessoas.
Rachael: É verdade, e em muitos aspectos. Recentemente, a CISA anunciou uma parceria com a Women in CyberSecurity para reduzir a desigualdade de gênero na área de segurança cibernética e estabeleceu a meta de alcançar uma participação de 50% de mulheres e minorias sub-representadas no setor nos próximos sete anos. Como tem sido para você ser mulher na área de segurança cibernética?
Erin: Eu estaria mentindo se dissesse que não houve desafios. Comparando minha situação atual com quando comecei, há mais de uma década, percebo que houve uma grande melhora. Vejo mais mulheres em cargos de liderança. E também há uma ênfase maior em diversidade e inclusão. Eu diria que estamos nos esforçando para avançar na direção certa quando se trata de equidade. Mas, é claro, ainda há espaço para melhorias. Recentemente, li um artigo do The Register intitulado Onde estão as mulheres na segurança cibernética? Estudo sugere que estão no lado sombrio. O artigo destacou um estudo segundo o qual pelo menos 30% — e provavelmente mais — dos usuários de fóruns de cibercriminosos são mulheres, sugerindo que o mundo dos hackers mal-intencionados talvez seja mais “meritocrático”, como foi colocado no artigo.
Rachael: Fascinante, e isso definitivamente traz uma nova perspectiva sobre as mulheres e a segurança. Por que você acha que promover a diversidade é tão importante para o setor?
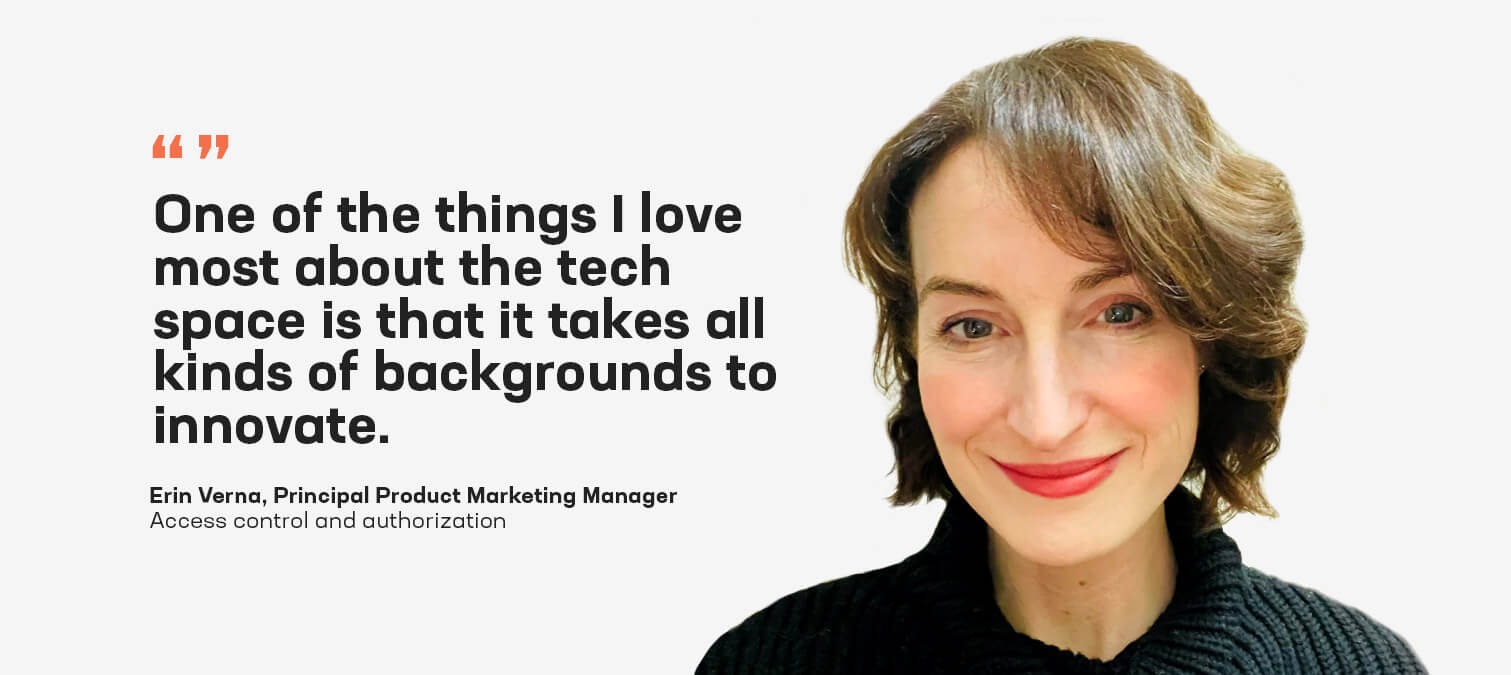
Erin: Uma das coisas que mais gosto na área de tecnologia é que a inovação exige pessoas com os mais diversos tipos de experiência. Algumas podem ter formação em engenharia, enquanto outras podem ter experiência com redação, como eu. Outras ainda podem ter servido nas Forças Armadas antes de trabalhar com segurança. Há muitos caminhos para chegar à cibersegurança. Toda essa diversidade de experiências de vida é extremamente valiosa.
Precisamos dessas diferentes perspectivas porque a tecnologia tem implicações de grande alcance para os usuários e para a nossa comunidade como um todo. Não podemos nos limitar a um único ponto de vista. Como é possível resolver problemas ou melhorar as condições de populações grandes e diversas se as soluções não forem desenvolvidas a partir de uma perspectiva igualmente diversa?
Rachael: Muito bem colocado. Isso nos dá uma ótima visão do cenário. Todos saem ganhando quando diversificamos a área de cibersegurança. Olhando para o futuro da segurança, quais tendências de cibersegurança terão impacto em larga escala?
Erin: Recentemente, tive uma conversa muito interessante com alguns líderes de opinião aqui na F5 sobre o futuro da confiança zero. Muitas vezes, o que ouvimos no mercado sobre confiança zero gira em torno do “acesso”. E as organizações se concentram muito em impedir que agentes mal-intencionados “entrem” na rede. No entanto, a confiança zero vai muito além do acesso. Isso fica evidente no princípio da confiança zero de “presumir uma violação”. Um modelo de segurança de confiança zero pressupõe que uma violação é inevitável ou provavelmente já ocorreu. Esse princípio é muito importante porque, não importa o que façamos para impedir que agentes mal-intencionados “entrem”, eles ainda conseguem entrar. Novamente, o acesso é absolutamente essencial, mas não é tudo quando se trata de confiança zero. E os modelos de segurança de confiança zero precisam ser projetados tendo em mente o princípio de “presumir uma violação”. Caso contrário, a probabilidade de um impacto negativo é muito maior, e esse impacto pode ser mais grave.
Também será interessante observar os desafios de segurança que a IA criará. Todos estão falando muito sobre o ChatGPT, e ele certamente afetará tanto a forma como os cibercriminosos elaboram seus ataques quanto a maneira como os detectaremos e responderemos a eles. Será uma área fascinante para acompanhar de perto.
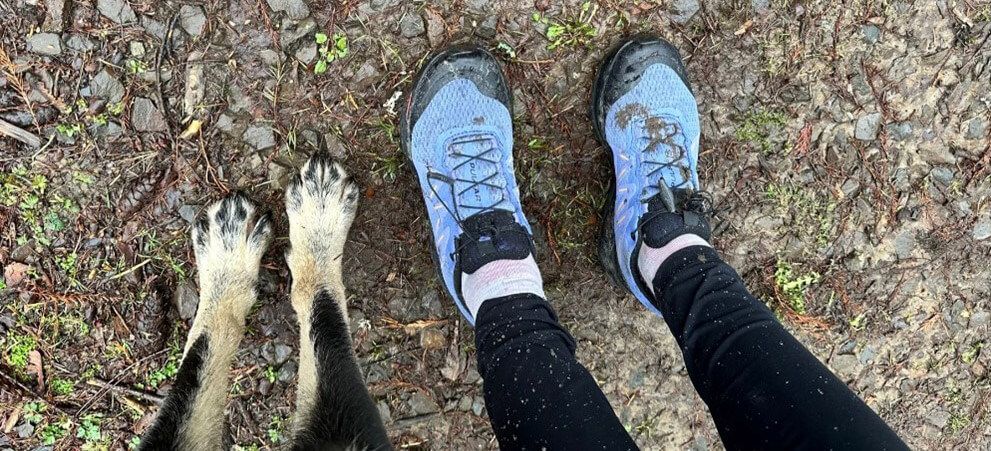
Erin correndo em uma trilha com sua companheira de aventuras, Stella
Rachael: Como mulher que também atua na área de cibersegurança, acredito que seja importante termos modelos em quem nos inspirar — especialmente mulheres com as quais possamos nos identificar. Quais mulheres poderosas você admira?
Erin: Admiro aquelas que são movidas pelo desejo de descobrir, como Amelia Earhart e Marie Curie. Toni Morrison é outra mulher que admiro. Uma de suas célebres frases, da qual sempre gostei, é: “Ao assumir posições de confiança e poder, sonhe um pouco antes de pensar.” Compartilho essa frase porque ela parece muito pertinente ao tema que estamos discutindo. É a ideia de não nos limitarmos, mas, em vez disso, estabelecermos grandes objetivos, porque somos capazes de alcançá-los. Jacinda Ardern, ex-primeira-ministra da Nova Zelândia, é, para mim, um ótimo exemplo disso. Considero-a inspiradora e pioneira — gosto especialmente de como ela incentiva as pessoas a serem líderes e, ao mesmo tempo, a aceitarem quem realmente são. Ela também é um ótimo exemplo de como conciliar uma carreira de sucesso com a vida familiar.
Rachael: Que exemplos tão ousados, cada um inspirador à sua maneira. Como a comunidade pode apoiar melhor as mulheres e outros grupos sub-representados na área de segurança cibernética?
Erin: Todos nós temos um papel a desempenhar na eliminação das desigualdades. Pode ser algo tão simples quanto defender uma colega de trabalho que é interrompida repetidamente durante uma reunião. Ou algo tão abrangente quanto lutar pela igualdade salarial, participar de programas de diversidade e inclusão em uma organização ou apoiar organizações sem fins lucrativos como a Women Who Code. Eu também diria às minhas colegas: não fiquem em segundo plano. Cerquem-se de pessoas que as apoiem, mas nunca deixem de defender a si mesmas. Aprender a me posicionar foi algo que precisei aprimorar ao longo do tempo — nem sempre foi algo natural para mim. Mas a prática leva à perfeição e, com a crescente conscientização sobre as desigualdades que as pessoas enfrentam, temos muito mais oportunidades de promover mudanças positivas.
Outras perguntas e respostas desta série do blog
Saiba mais
Veja por que controlar o acesso no mundo atual, cada vez mais digital, é realmente importante
Confira o relatório mais recente de D&I da F5
Explore carreiras em cibersegurança na F5
Sobre o autor

Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...