Fico constantemente impressionada com as muitas mulheres e outras pessoas com identidades de gênero sub-representadas que trabalham em segurança cibernética, tanto pelos sucessos que alcançaram quanto pelas barreiras que superaram ao trilhar seu caminho nesse setor. E uma das mulheres que me inspiram é Jenn Gile, diretora de marketing de produtos da NGINX, a linha de produtos da F5 voltada para tecnologias de aplicações modernas destinadas a equipes de desenvolvimento e operações de plataforma.
Para este quarto post da série “Uma Jornada Rumo à Equidade de Gênero”, conversei com Jenn sobre o que a atraiu para a área de segurança cibernética, os obstáculos que enfrentou ao longo da carreira e os conselhos que daria a quem está começando.
Jenn é uma profissional de marketing experiente e uma referência no setor de cibersegurança, com foco em código aberto e na segurança de aplicativos distribuídos. Ela é uma autoridade respeitada na promoção da adoção de software de código aberto (OSS), ao mesmo tempo que mantém medidas de segurança robustas. A visão estratégica de Jenn e sua capacidade de explicar conceitos complexos consolidaram sua reputação como uma profissional valiosa na conscientização e no avanço da cibersegurança.
Rachael: Conte um pouco sobre a trajetória que levou você até onde está hoje. Você sempre teve a intenção de trabalhar com segurança cibernética?
Jenn: De jeito nenhum! Aos 23 anos, eu jamais imaginaria que acabaria trabalhando com marketing ou na área de cibersegurança. Estudei cultura, literatura e idiomas na faculdade, com a ambição de seguir carreira no serviço diplomático. Embora nunca tenha chegado a trabalhar em uma embaixada, passei os primeiros 13 anos da minha carreira profissional na divisão de passaportes do Departamento de Estado dos EUA. A segurança é uma parte essencial da emissão de passaportes — afinal, um passaporte dos EUA é uma espécie de passe livre para o mundo —, mas, naquela época, meu foco principal era capacitar os funcionários do setor de passaportes em legislação sobre cidadania e habilidades de liderança.
A carreira no governo me ajudou a atravessar períodos de instabilidade econômica e o nascimento do meu filho, mas eu ansiava por um setor mais dinâmico, então migrei para a área de tecnologia em 2018. Aos poucos, fui conquistando espaço na área de segurança cibernética e, por fim, passei a trabalhar com marketing de produtos para a NGINX.
Rachael: É revigorante lembrar que não existe um caminho único que sirva para a maioria das pessoas que desejam ingressar no setor de cibersegurança. Estudei espanhol e comunicação e depois trabalhei nas áreas jurídica e de publicidade antes de migrar para a tecnologia e, em seguida, me especializar em cibersegurança.
Se você pudesse voltar no tempo aos seus primeiros dias na área de cibersegurança, que conselho daria a si mesma?
Jenn: Há alguns anos, recebi um conselho ruim e não tinha experiência suficiente para perceber isso, então deixei que ele eliminasse uma possível trajetória profissional. Felizmente, sou bastante teimosa e determinada, então não deixei que isso me desanimasse por completo. Mas hoje eu diria a mim mesma: “Tudo bem não ter formação técnica; não deixe que as pessoas digam que ela é necessária para prosperar neste setor.”
Rachael: Você tem razão. Não é uma questão de uma coisa ou outra. Com ou sem formação técnica, você pode ter sucesso em cibersegurança — e o mesmo vale independentemente do seu gênero. Há muitas oportunidades na área de cibersegurança para pessoas de todas as origens. Na verdade, vi que o Instituto Nacional de Padrões e Tecnologia informa que há uma escassez global de 3,4 milhões de profissionais de cibersegurança e que, até 2025, a falta de talentos ou as falhas humanas serão responsáveis por mais da metade dos incidentes cibernéticos significativos.
O setor de cibersegurança precisa suprir essa lacuna de competências e, ao mesmo tempo, buscar reduzir o quanto ele é dominado por homens. Que dicas você daria a pessoas cuja identidade de gênero é sub-representada nas áreas de tecnologia e que desejam ingressar ou estão apenas começando na área de cibersegurança?
Jenn: Primeiro, encontre sua comunidade. Mesmo que essas pessoas estejam em outras áreas da sua empresa ou até mesmo em outras empresas, cerque-se de outras pessoas de grupos sub-representados que entendam o que você está passando e de pessoas aliadas prontas para ajudar. Minha comunidade inclui pessoas de diferentes identidades de gênero e pessoas aliadas das áreas de marketing, vendas, RH, relações com desenvolvedores e muito mais.
Em segundo lugar, encontre um mentor. Identifique alguém — ou mais de uma pessoa — da sua área que seja excelente no que faz e esteja disposto a compartilhar seus conhecimentos e experiências. Encontrei mentores no trabalho, entre meus amigos e nas redes sociais.
Por fim, encontre alguém que apoie sua carreira. À medida que você ganha experiência, procure pessoas que possam apoiar e recomendar você conforme avança na carreira e assume mais responsabilidades. Sei que posso contar com pelo menos três pessoas na F5 para destacar minhas qualidades quando surgir uma oportunidade.
Rachael: Concordo. Criar uma rede de apoio ajuda de muitas maneiras. É importante se cercar de pessoas boas em quem você possa confiar. Ao longo da sua trajetória profissional, você já enfrentou obstáculos por fazer parte de um grupo de gênero sub-representado?
Jenn: Não achei que atuar na área de segurança cibernética fosse mais difícil do que no setor de tecnologia em geral. Mas quero deixar uma coisa bem clara: nenhum dos dois é fácil. Tive a sorte de trabalhar com muitos homens maravilhosos que foram criados ou educados para tratar as mulheres como iguais e que, muitas vezes, são os primeiros a se manifestar quando alguém discrimina as mulheres. Mas também acho que isso é uma faca de dois gumes, pois pode criar um ponto cego. Conheci muitos homens na área de tecnologia que acham que, por eles conseguirem identificar casos explícitos de sexismo ou misoginia, eles jamais poderiam apresentar esse tipo de comportamento. Como já fui pessoalmente submetida a padrões mais rigorosos do que meus colegas homens por parte de homens que se dizem feministas, sei que isso não é verdade.
Rachael: Agradeço por você ter levantado essa questão, especialmente porque, quando situações assim acontecem, pode ser difícil apontá-las no momento em que ocorrem. É importante desenvolver e manter a autoconsciência. Como a comunidade pode apoiar melhor os gêneros sub-representados e outros grupos minoritários na área de segurança cibernética?
Jenn: Primeiro, ajude-nos a criar comunidades diversificadas e a conectar grupos sub-representados a mentores e patrocinadores. Segundo, quando decisões importantes estiverem sendo tomadas, certifique-se de incluir grupos sub-representados. Terceiro, garanta que as palavras sejam acompanhadas de ações.
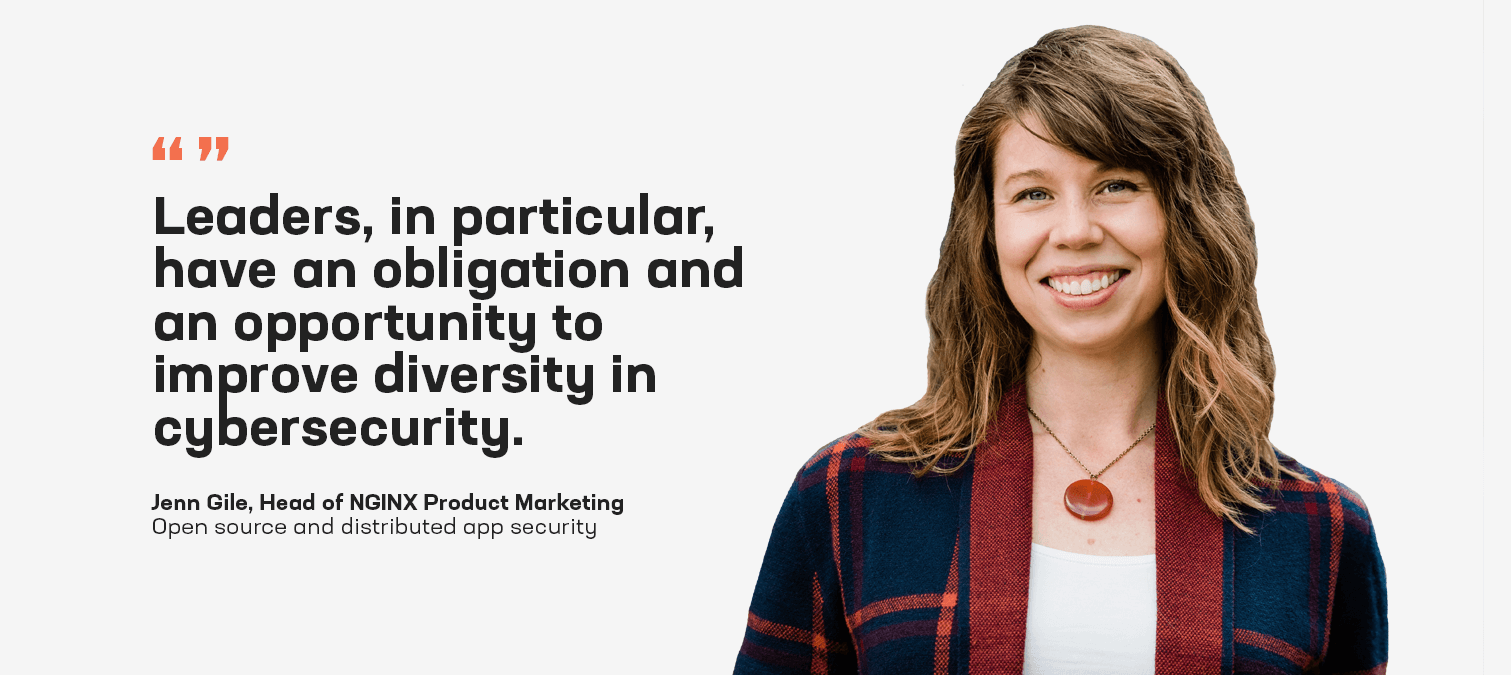
Os líderes, em particular, têm a obrigação e a oportunidade de promover a diversidade na área de segurança cibernética. Isso pode parecer desafiador, mas não precisa ser. Por exemplo, sempre que surge uma vaga na minha equipe, garanto que pelo menos 50% dos integrantes da banca de entrevista sejam mulheres. Isso traz dois benefícios importantes: para a banca, pessoas de gêneros sub-representados exercem influência direta sobre nosso processo seletivo e podem ajudar o grupo a tomar decisões melhores. Para os candidatos, uma banca de entrevista diversificada demonstra a importância das mulheres em nosso ambiente de trabalho e define o que eles devem esperar da F5.
Rachael: Certa vez, participei de uma entrevista com uma banca cujos integrantes pareciam e agiam como cópias uns dos outros, e isso definitivamente foi um sinal de alerta para mim. Acredito que a diversidade seja importante para todos os setores, mas por que você acha que ela é especialmente importante para o setor de cibersegurança?
Jenn: Talvez isso seja uma simplificação excessiva: os invasores e as vulnerabilidades são diversos. Eles vêm de todas as partes do mundo e, sejam mal-intencionais ou acidentais, podem ser causados por uma grande variedade de pessoas. O setor de segurança cibernética precisa de uma força de trabalho diversificada que corresponda à diversidade que vemos no mundo.
Rachael: Muitas vezes, as pessoas acabam complicando o que é simples, e acho que você resumiu isso muito bem. Antes de encerrarmos, você poderia resumir mais uma coisa para mim? Você mencionou anteriormente que entrou na área de tecnologia por ser um setor dinâmico. O mundo da cibersegurança está em constante evolução. Qual tendência de cibersegurança está atualmente no seu radar?
Jenn: O conceito de uma lista de materiais de software (SBOM) é uma tendência crescente, impulsionada por regulamentações e determinações governamentais, e terá um impacto especialmente significativo no setor de software de código aberto (OSS). Acho que essa é uma tendência inteligente, pois busca mitigar os riscos da cadeia de suprimentos que podem levar a vulnerabilidades e violações de segurança. No entanto, ainda não há muito consenso sobre como usar uma SBOM para melhorar a segurança. Acredito que isso ficará mais claro ao longo do próximo ano, à medida que organizações de diversos setores tentarem colocar as SBOMs em prática.
Nós da F5 estamos trabalhando para ajudar as organizações a atender aos requisitos de SBOM por meio da Assinatura de Código Aberto. Isso ajuda as empresas que utilizam o NGINX Open Source a garantir que vulnerabilidades comuns da cadeia de suprimentos de software sejam tratadas por meio de um contrato de suporte empresarial, abrangendo especificamente questões relacionadas a vulnerabilidades e exposições comuns (CVEs), aplicação de patches, conformidade regulatória e confidencialidade.
Outras perguntas e respostas desta série de artigos
Saiba mais
Veja como a NGINX ajuda os clientes a melhorar a segurança
Confira o relatório mais recente de D&I da F5
Explore carreiras em cibersegurança na F5
Sobre o autor

Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...