F5 Distributed Cloud API Security
Ermitteln Sie automatisch die Ihren Anwendungen zugeordneten Endpunkte, lassen Sie unerwünschte Verbindungen zu oder blockieren Sie sie und überwachen Sie auffälliges Verhalten sowie sensible Daten.
APIs erkennen und abbilden, unerwünschten Datenverkehr und Verbindungen blockieren und Datenlecks verhindern
Verbessern Sie die API-Transparenz und den API-Schutz
APIs ändern sich häufig. Mit F5 können Sie alle Ihren Anwendungen zugeordneten API-Endpunkte einfach und kontinuierlich identifizieren, testen und fortlaufend auf ungewöhnliche Aktivitäten oder Schatten-APIs überwachen. Verdächtige Anfragen und Endpunkte lassen sich dabei blockieren. Unsere Lösung generiert automatisch OpenAPI-Spezifikationsdateien, sodass API-Endpunkte nicht mehr aufwendig manuell nachverfolgt werden müssen. Dadurch reduziert sich der Zeitaufwand für die Konfiguration und Bereitstellung von API-Sicherheitsrichtlinien.
Datenverlust begrenzen
Gewinnen Sie einen besseren Überblick über die von Ihren APIs offengelegten Daten und überwachen Sie diese. Optimieren Sie die Erkennung, Kennzeichnung und Berichterstattung offengelegter Daten – darunter gängige personenbezogene Daten (PII), compliance-relevante Datentypen (z. B. PCI-DSS, HIPAA, DSGVO usw.) und benutzerdefinierte Muster. Mit entsprechenden Funktionen können Sie die Offenlegung dieser Daten durch APIs einschränken, maskieren oder vollständig blockieren.
Gefährdung durch API-Schwachstellen in Produktionsumgebungen reduzieren
Nahtlose Integration in API-Code-Repositorys, um bereits in einer frühen Phase des Entwicklungszyklus mit der Erkennung, dem Testen und der Überwachung Ihrer APIs zu beginnen. So erhalten Sie Einblick in Ihre APIs und ein besseres Verständnis für mögliche Schwachstellen, bevor sie in die Produktion überführt werden. Dadurch wird sichergestellt, dass Ihre APIs Ihre Sicherheits- und/oder Compliance-Standards erfüllen. APIs, die Ihren Standards nicht entsprechen, können durch kompensierende Kontrollen geschützt werden, während Codekorrekturen implementiert werden. So lässt sich die Anzahl ungeprüfter Schwachstellen begrenzen, die in die Produktion gelangen.
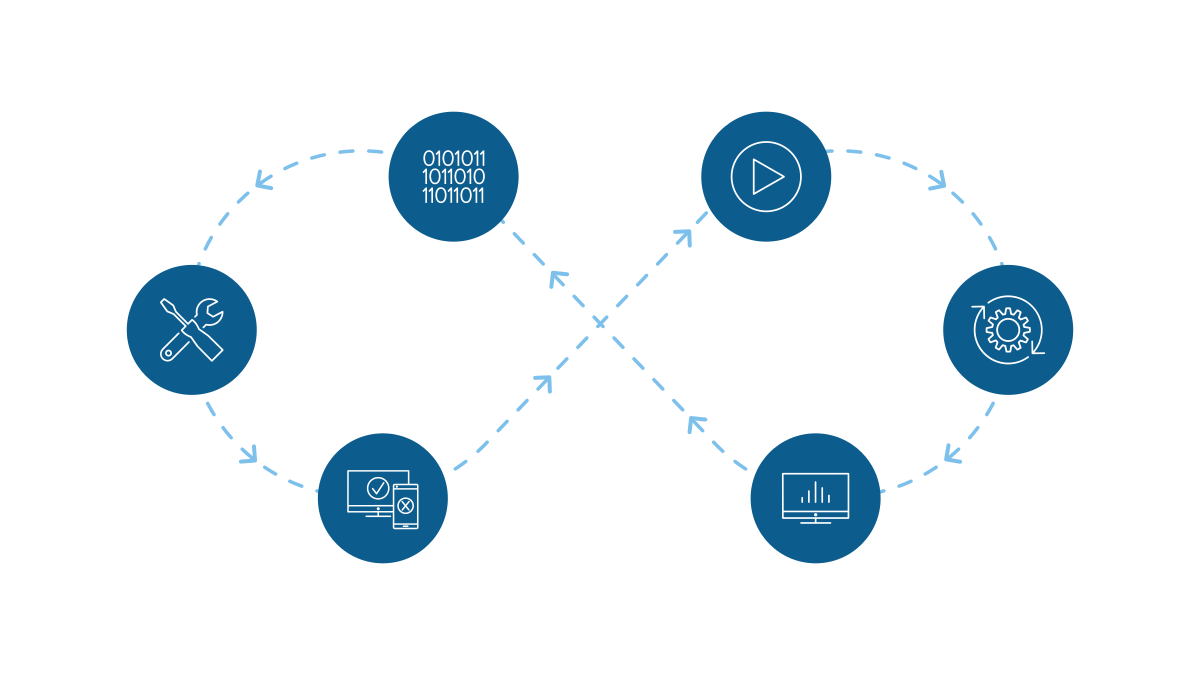
Umfassende Sicherheit über den gesamten API-Lebenszyklus hinweg
Integrieren Sie Sicherheit in den CI/CD-Prozess und schützen Sie Ihre APIs mit einem umfassenden Ansatz – vom Entwurf über die Entwicklung und das Testen bis hin zum gesamten Produktivbetrieb. Unsere Lösung gewährleistet, dass Ihre APIs in jeder Phase abgesichert sind. Potenzielle Schwachstellen werden frühzeitig vor der Veröffentlichung erkannt und behoben. Nach der Bereitstellung in der Produktivumgebung werden die APIs kontinuierlich überwacht und vor Bedrohungen und Missbrauch geschützt.
Produktübersicht
Entdecken, erkennen und schützen Sie Ihre APIs mit Distributed Cloud API Security
Distributed Cloud API Security kombiniert leistungsstarke Datenanalysen mit tiefgreifenden Erkenntnissen aus KI und maschinellem Lernen, um Ihre APIs zu erkennen, Bedrohungen aufzuspüren und Ihre APIs zu schützen. Identifizieren und blockieren Sie API-Angriffe nahtlos, beseitigen Sie Schwachstellen und verhindern Sie, dass sensible Daten über APIs offengelegt werden. Das SaaS-basierte Portal ermöglicht es Benutzern, sich einen besseren Überblick über ihr gesamtes API-Inventar zu verschaffen und API-Kommunikation für moderne Anwendungen eingehend auf Bedrohungen zu analysieren, forensisch zu untersuchen und Fehler zu beheben.
Public Cloud
Verwalten und schützen Sie Anwendungs-Workloads, die in verschiedenen Clouds wie AWS, Azure, GCP usw. gehostet werden.
On-Premises
Anwendungen im Rechenzentrum und an Edge-Standorten verwalten und schützen.
Globale F5-PoPs
Schützen Sie Anwendungs-Workloads über jeden beliebigen Point of Presence (PoP) im globalen F5-Netzwerk.
Kernfunktionen
Bietet einen umfassenden Ansatz für die API-Sicherheit, der vollständige Erkennung, Schwachstellen- und Bedrohungserkennung, kontinuierliche Überwachung sowie Durchsetzungsfunktionen kombiniert, um Unternehmen dabei zu unterstützen, Angriffe gemäß den OWASP API Security Top 10 des Open Worldwide Application Security Project (OWASP) zu erkennen und zu blockieren.
Plattformunterstützung und Integrationen
Breite Unterstützung für Plattformen und Cloud-Anbieter
Breite Unterstützung für Plattformen und Cloud-Anbieter
Distributed Cloud Services können für Anwendungen bereitgestellt werden, die auf einer beliebigen Plattform oder in einer beliebigen Public oder Private Cloud ausgeführt werden. Distributed Cloud Services unterstützen Sie dabei, Anwendungen, die in VMs, Containern, auf Bare Metal oder serverlos ausgeführt werden, sicher zu vernetzen.



Integrationen für Service Discovery und Service Mesh
Integrationen für Service Discovery und Service Mesh
Distributed Cloud Services unterstützt mehrere Service-Discovery-Protokolle gleichzeitig. Consul, Kubernetes und DNS funktionieren ohne zusätzliche Konfiguration. Die Service Meshes Istio oder Linkerd lassen sich in ein Ingress-/Egress-Gateway von Distributed Cloud Services integrieren.
Auszeichnungen und Anerkennung

Ressourcen
Empfohlen
Distributed Cloud API Security – Lösungsübersicht
Kombinieren Sie die Leistungsfähigkeit von Datenanalysen mit tiefgreifenden Erkenntnissen aus KI und maschinellem Lernen, um die APIs Ihrer Anwendungen zu erkennen und Bedrohungen abzuwehren.
Übersicht lesenLösungsübersichten
APIs erkennen, testen und kontinuierlich überwachen ›
So überwachen, kontrollieren und schützen Sie APIs kontinuierlich ›
Whitepaper
F5 Distributed Cloud API Security—Umfassende Sicherheit für den gesamten API-Lebenszyklus ›
Artikel
F5 Distributed Cloud WAAP – Einführung in Distributed Cloud API Security ›