F5 Distributed Cloud Web App Scanning
Scannen Sie Ihre externe Angriffsfläche dynamisch und kontinuierlich, um exponierte Webanwendungen und APIs aufzudecken. Finden und melden Sie Schwachstellen mithilfe automatisierter Penetrationstests.
Webanwendungen automatisch crawlen, scannen und testen
Die schnelle Softwarebereitstellung und Fortschritte im Bereich KI entwickeln sich weiterhin schneller als herkömmliche Sicherheitskontrollen, während Angreifer KI nutzen, um Schwachstellen in größerem Umfang und schneller zu identifizieren und auszunutzen. Mit F5 Distributed Cloud Web App Scanning können Sie Schritt halten, indem Sie Ihre externe Angriffsfläche dynamisch und kontinuierlich scannen und testen, um Schwachstellen aufzudecken und zu melden, während sich Ihre Webanwendungen weiterentwickeln.
Vorteile kontinuierlicher, automatisierter Sicherheitstests
Bleiben Sie einer sich rasant verändernden Angriffsfläche immer einen Schritt voraus
Erfassen Sie kontinuierlich Ihre externe Angriffsfläche, um einen Überblick über Ihre exponierten Webanwendungen sowie häufige Schwachstellen und Sicherheitslücken (CVEs) zu erhalten.
Distributed Cloud Web App Scanning ermöglicht ein kontinuierliches Management der externen Angriffsfläche und scannt Ihre Domain(s) automatisch, um exponierte Webanwendungen, Serverversionen, Betriebssysteme, Hosting-Anbieter und von bekannten Schwachstellen betroffene Dienste zu identifizieren. Behalten Sie mühelos einen aktuellen Überblick über Ihr gesamtes extern zugängliches Anwendungsökosystem, damit Sie Risiken frühzeitig begegnen können, während sich Ihre Anwendungen im Zuge immer schnellerer Softwareentwicklungszyklen weiterentwickeln.
KI-gestützte Aufklärung und Ausnutzung bekämpfen
KI-gestütztes Crawling und automatisierte Tests ermöglichen eine umfassende, skalierbare Bewertung Ihrer Webanwendungen und bieten kontinuierliche Transparenz über Schwachstellen aus den OWASP Top 10.
Distributed Cloud Web App Scanning durchsucht, scannt und testet externe, über das Web zugängliche Anwendungen intelligent auf Schwachstellen in den OWASP-Top-10-Kategorien für Webanwendungen und LLMs. So können Unternehmen Schwachstellen proaktiv erkennen, bevor Angreifer sie ausnutzen, und ihre Angriffsfläche in Echtzeit reduzieren. Mithilfe automatisierter Tests lassen sich unbekannte Schwachstellen in Produktionsumgebungen schnell aufdecken und konkrete Erkenntnisse zur Absicherung von Anwendungen gewinnen. Dadurch können Risiken in großen, komplexen Anwendungsportfolios zügig behoben werden.
Verbessern Sie die Sicherheit Ihrer externen, webbasierten Anwendungen
Handeln Sie schneller als Angreifer und schützen Sie Ihre Anwendungen mit F5 WAF durch virtuelles Patching nahezu in Echtzeit.
F5 Distributed Cloud Web App Scanning ermöglicht es Unternehmen, Schwachstellen in ihren öffentlich zugänglichen Apps zu identifizieren und schnell fundierte Abhilfemaßnahmen zu ergreifen. Durch umsetzbare Erkenntnisse und technische Anleitungen lässt sich die Lösung nahtlos in F5 WAF for BIG-IP integrieren, um die Reaktion mithilfe virtueller Patches zu optimieren. Benutzer können Testergebnisse effizient importieren, Schwachstellen bestimmten Endpunkten zuordnen und mit nur wenigen Klicks gezielte Signatursätze anwenden, um Bedrohungen präzise und zeitnah einzudämmen. Dieser Ansatz stellt sicher, dass Schwachstellen behoben werden, bevor Angreifer sie ausnutzen können. So werden kritische Systeme, Dienste und Daten geschützt, während gleichzeitig eine reibungslose App-Performance für legitime Benutzer gewährleistet bleibt.
Optimieren Sie die Compliance-Berichterstattung
Vereinfachen Sie die Compliance durch klare, umsetzbare Schwachstellenberichte und die Validierung der Sicherheitslage.
F5 Distributed Cloud Web App Scanning vereinfacht Compliance-Prozesse durch klare, umfassende Berichte, die die Einhaltung wichtiger Branchenstandards wie SOC 2 und ISO 27001 unterstützen. Die Lösung liefert kontextbezogene Erkenntnisse, darunter detaillierte Ergebnisse, die durch Screenshots, Videos und technische Nachweise ergänzt werden. So verfügen Unternehmen über die erforderlichen Werkzeuge, um die Compliance mühelos zu validieren. Durch transparente Berichterstattung und eine optimierte Dokumentation versetzt F5 Teams in die Lage, zeitnah und fundiert zu handeln und gleichzeitig darauf zu vertrauen, dass regulatorische Anforderungen erfüllt werden.
Kernfunktionen
Automatisierte Scans und Tests Starten Sie in wenigen Minuten – ganz ohne Sicherheitserfahrung oder komplexe Konfiguration – und decken Sie Schwachstellen in Webanwendungen auf.
Umfassende App-AbdeckungKI-gestütztes Crawling und Navigieren erzeugt realistische, kontextbezogene Eingaben für jede Web-App.
Einblicke und Transparenz Verschaffen Sie sich einen vollständigen Überblick – einschließlich Screenshots, Videos und technischer Details.
Integrierter KI-Assistent Aufgedeckte Schwachstellen verstehen und analysieren.
Integrierter MCP-Server Ermöglichen Sie Ihren eigenen KI-Agenten die nahtlose Interaktion mit Schwachstellendaten über natürliche Sprache.
Integration mit DevOps Arbeiten Sie innerhalb von CI/CD-Pipelines und Aufgabenverwaltungstools.
Berichterstellung Ergebnisse, die automatisch an ein bevorzugtes Aufgabenverwaltungssystem oder als PDF gesendet werden können.
Virtuelles Patching Importieren Sie Testergebnisse in F5 WAF for BIG-IP, um mit gezielten Schutzmaßnahmen schnell reagieren zu können.
Automatisierte, KI-gestützte Sicherheitstests für Webanwendungen
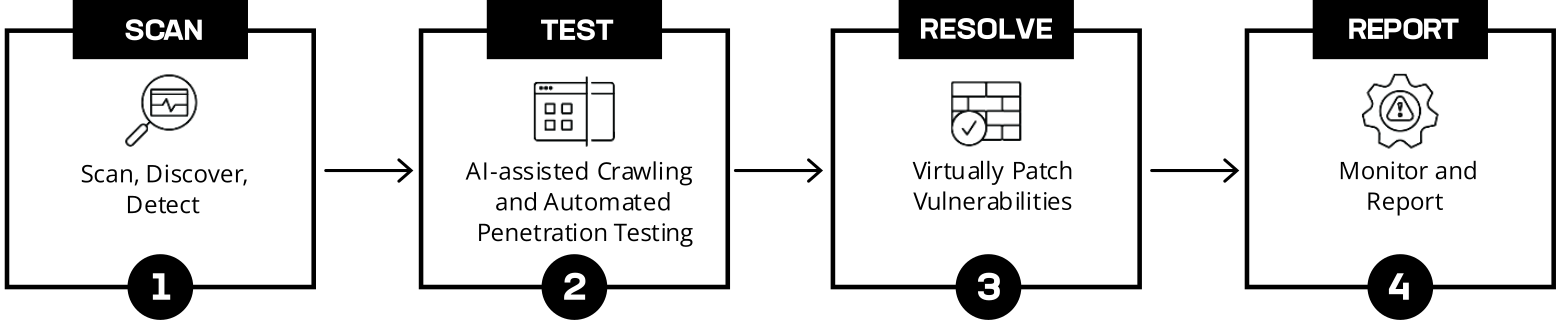
F5 Distributed Cloud Web App Scanning ermöglicht Ihnen die kontinuierliche Überwachung der externen Angriffsfläche Ihres Unternehmens, einschließlich Webanwendungen, Repositorys, öffentlich zugänglicher Server und anderer Komponenten. Durch die Automatisierung umfangreicher Crawling- und Penetrationstests erkennt die Lösung Schwachstellen, darunter die OWASP Top 10, und liefert verwertbare Nachweise für schnelles virtuelles Patching in der Produktionsumgebung. Dieser optimierte Ansatz hilft Ihnen, Risiken schnell zu erkennen und zu minimieren, sodass Sie neuen Bedrohungen, die auf Ihre Webpräsenz abzielen, stets einen Schritt voraus sind.
Software-as-a-Service (SaaS)
Scannen und testen Sie alle öffentlich zugänglichen Webanwendungen in großem Umfang über die F5-eigene Infrastruktur – ganz ohne Hardware oder Software, die Sie selbst verwalten müssen.
On-Premises
Stellen Sie den Dienst mithilfe von Docker in Ihrer eigenen Umgebung selbst bereit und verwalten Sie ihn dort.
Ressourcen
Demos
Produktdokumentation
LÖSUNGSÜBERBLICK
Technische Dokumentation
Technische Dokumentation zu F5 Distributed Cloud Web App Scanning
Häufig gestellte Fragen
Die kontinuierliche Durchführung manueller Penetrationstests für große, verteilte Anwendungsportfolios ist aufgrund des erheblichen Ressourcen- und Kostenaufwands für die meisten Unternehmen nicht praktikabel. Automatisierte Scans und Penetrationstests, wie sie F5 Distributed Cloud Web App Scanning bietet, können die manuellen Penetrationstests eines Unternehmens ergänzen und die Lücke zwischen geplanten Tests schließen. So können Unternehmen ihr gesamtes Anwendungsportfolio während der Laufzeit kontinuierlich und skalierbar scannen, mit der Entwicklung Schritt halten und sich einen konsistenten, aktuellen Überblick über die Sicherheitslage und Schwachstellen ihrer Anwendungen verschaffen.
F5 hat in F5 Distributed Cloud Web App Scanning eine Reihe automatisierter Erkennungs- und Testfunktionen entwickelt, um die in den OWASP Top 10: 2025 und den OWASP Top 10 for LLM Applications beschriebenen Bedrohungen aufzudecken.
Virtuelles Patching bezeichnet die Möglichkeit, gezielte Schutzmaßnahmen für anfällige Anwendungen umzusetzen, ohne den zugrunde liegenden Code zu ändern. F5 Distributed Cloud Web App Scanning lässt sich nahtlos in F5 WAF for BIG-IP integrieren, sodass Sie erkannte Schwachstellen sofort importieren und mit minimalem Aufwand präzise Signatursätze bereitstellen können. Dadurch erhalten Sie einen unverzichtbaren Schutz nahezu in Echtzeit, indem Sicherheitslücken geschlossen werden, bevor Angreifer sie ausnutzen können – während Entwicklungsteams die nötige Zeit erhalten, um dauerhafte Korrekturen zu implementieren.