F5 Zero Trust Access for BIG-IP (ehemals BIG-IP Access Policy Manager)
Ermöglichen Sie Zero-Trust-Zugriff auf alle Anwendungen – ob Legacy-Anwendungen oder moderne Apps – mit hochgradig skalierbaren, identitäts- und kontextbasierten Zugriffskontrollen.
Zero Trust beginnt mit sicherem Zugriff auf alle Anwendungen
Zero-Trust-Zugriff auf Anwendungen
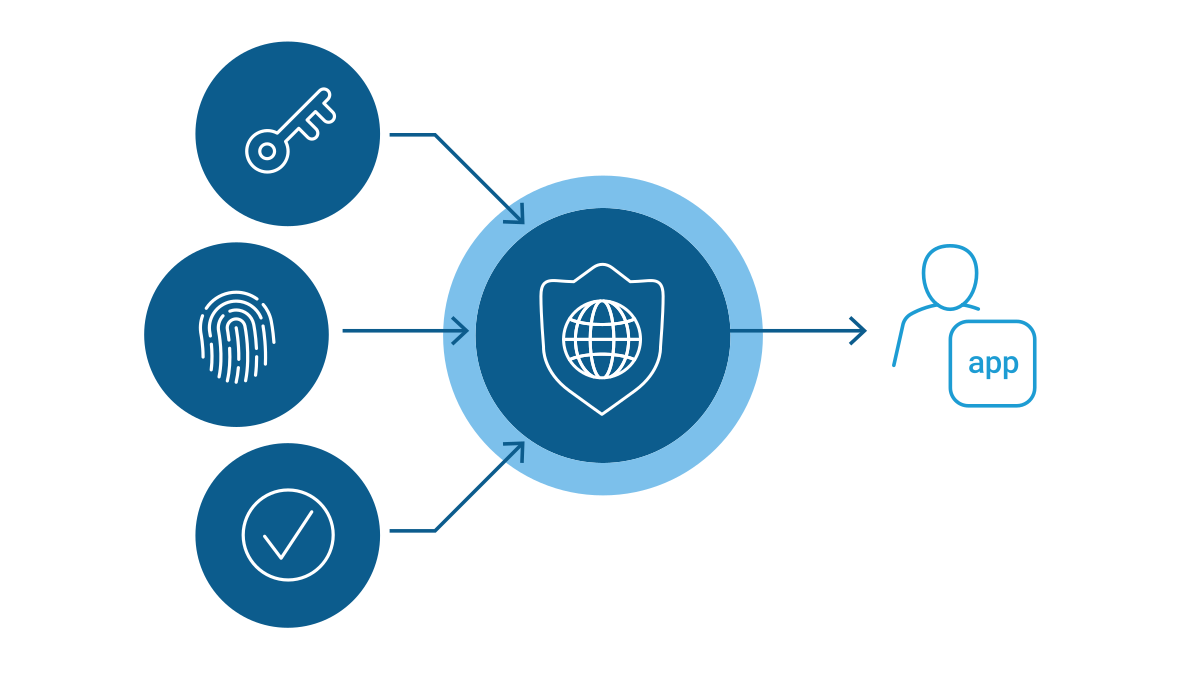
Implementieren Sie eine Validierung nach dem Zero-Trust-Modell auf Basis detaillierter Kontextinformationen, um jede Zugriffsanfrage auf Anwendungen abzusichern.
- Identity-Aware Proxy – Sichern Sie den Zugriff auf Anwendungen mit einer differenzierten Benutzerauthentifizierung und -autorisierung, die den Zugriff nur nach Prüfung des Kontexts und der Identität bei jeder einzelnen Anfrage ermöglicht.
- Single Sign-On (SSO) und Zugriffsföderation – Durch die Integration mit bestehenden SSO- und Identitätsföderationslösungen können Benutzer mit einer einzigen Anmeldung auf alle ihre Geschäftsanwendungen zugreifen – unabhängig davon, ob die jeweilige Anwendung SAML unterstützt oder nicht.
- Unterstützung für OAuth 2.0 und OIDC – Ermöglichen Sie die Anmeldung über soziale Netzwerke, um die Zugriffsautorisierung durch vertrauenswürdige externe Identitätsanbieter wie Google, LinkedIn, Okta, Azure AD und andere zu vereinfachen.
- Dynamische Client-Registrierung (DCR) – Stellt einen sicheren Registrierungsendpunkt bereit, der Client-Metadaten verarbeitet, Client-Anmeldedaten ausstellt und neue Clients nahtlos registriert. Dadurch entfällt die manuelle Konfiguration, die Registrierung wird vereinfacht und die Autorisierung für Model Context Protocol (MCP)-Server und KI-Agenten abgesichert.
Robuste Endgerätesicherheit
Führen Sie Sicherheits- und Integritätsprüfungen auf Geräten durch und stellen Sie ohne Benutzereingriff anwendungsspezifischen VPN-Zugriff bereit.
- Step-up-Authentifizierung – Fordern Sie zusätzliche Authentifizierungsverfahren an, z. B. eine Multi-Faktor-Authentifizierung (MFA), wenn der Standort des Benutzergeräts oder die Sensibilität der App-Daten eine eingehendere Prüfung erfordern.
- Integration von Mobilgeräteverwaltung – Integrieren Sie führende Lösungen für die Mobilgeräteverwaltung (MDM) und das Enterprise Mobility Management (EMM), darunter Omnissa Workspace ONE UEM, Microsoft Intune und IBM MaaS360.
- PQC-Unterstützung in Zero-Trust-Zugriffsclients - Umfasst client- und serverseitige Unterstützung für gängige PQC-Verschlüsselungsverfahren (ML-KEM) in F5 Zero Trust Access for BIG-IP und den zugehörigen Clients und schützt so vor heutigen Bedrohungen ebenso wie vor künftigen Bedrohungen durch Quantencomputer.
Sicherer Fernzugriff
Profitieren Sie von einer Ende-zu-Ende-Datenverschlüsselung mit individuell anpassbarer Authentifizierung und Zugriffskontrolle für einzelne Apps, Netzwerke und Ressourcen.
- Per-App-VPN – Ermöglichen Sie eine granulare Kontrolle des Zugriffs auf das Unternehmensnetzwerk, indem Sie sicherstellen, dass die von verwalteten Apps übertragenen Daten ausschließlich durch einen separaten VPN-Tunnel geleitet werden.
- Visueller Richtlinieneditor (VPE) – Die erweiterte grafische Benutzeroberfläche ermöglicht die schnelle und einfache Erstellung und Verwaltung detaillierter Zugriffskontrollrichtlinien für einzelne Benutzer oder Gruppen.
- Access Guided Configuration – Nutzen Sie eine zentrale, benutzerfreundliche Oberfläche, um Ihre Legacy-Anwendungen einzubinden und Richtlinien für bedingten Zugriff in Azure AD bereitzustellen.
- IPSec VPN - Ein privater, sicherer Tunnel über öffentliche Netzwerke, der Ende-zu-Ende-Sicherheit für Standort-zu-Standort- und Client-zu-Standort-Verbindungen bietet.
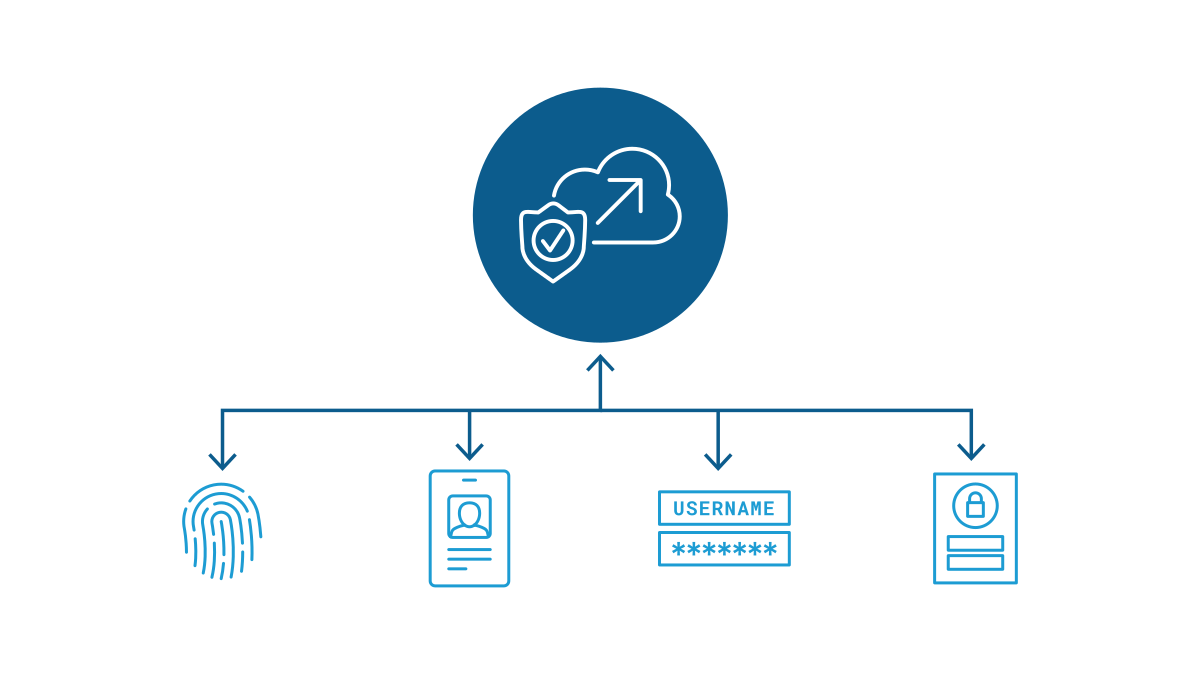
Zugriff auf hybride Apps
Durch die Integration mit IDaaS-Anbietern wie Azure AD können Sie die Authentifizierung für alle Ihre Anwendungen zentralisieren – für cloudnative Anwendungen, SaaS-Anwendungen und lokal betriebene Anwendungen.
- Identitätsbewusster Proxy – Sichern Sie den Zugriff auf Anwendungen durch eine differenzierte Benutzerauthentifizierung und -autorisierung. IAP lässt ausschließlich Zugriffe zu, bei denen Kontext und Identität für jede einzelne Anfrage geprüft werden.
- Integration des bedingten Zugriffs von Azure AD – Stellen Sie mithilfe von Zero Trust Access für die Access Guided Configuration (AGC) von BIG-IP ganz einfach Richtlinien für bedingten Zugriff bereit.
- Integration mit Drittanbieter-Engines zur Risikobewertung – Nutzen Sie UEBA- und Risiko-Engines von Drittanbietern über REST-APIs, um mithilfe des API Connectors risikobasierte Erkenntnisse in richtlinienbasierte Zugriffskontrollen einzubeziehen und so eine mehrschichtige Sicherheit zu gewährleisten.
Produktübersicht
Absichern, vereinfachen, zentralisieren
F5 Zero Trust Access for BIG-IP sichert, vereinfacht und zentralisiert den Zugriff auf alle Apps, APIs und Daten und ermöglicht so einen hochsicheren und zugleich benutzerfreundlichen App-Zugriff – unabhängig davon, wo sich Benutzer befinden oder wo ihre Apps gehostet werden.
Zero Trust Access for BIG-IP ist in allen Geschäftsmodellen verfügbar, darunter unbefristete Lizenzen, Abonnements, Public-Cloud-Marktplätze und Enterprise-Lizenzvereinbarungen (ELAs).
Kernfunktionen
Identitätsbewusster Proxy (IAP)
Setzt die Validierung nach dem Zero-Trust-Modell auf Basis detaillierter Kontextinformationen um und sichert so jede Anfrage für den Zugriff auf eine Anwendung ab.
Moderne Authentifizierung
Nutzt SAML, OAuth und OIDC für ein nahtloses und sicheres Benutzererlebnis über alle Anwendungen hinweg.
Dynamisches Split-Tunneling
Schließt Internetdatenverkehr dynamisch von Ihrem VPN aus, um Bandbreite zu sparen.
Zentrale Verwaltung und Bereitstellung
Lässt sich in F5 BIG-IQ Centralized Management integrieren, um die Bereitstellung zu vereinfachen und die Kosteneffizienz auch bei großem Umfang zu steigern.
Leistung und Skalierbarkeit
Unterstützt bis zu 1 Million Zugriffssitzungen auf einem BIG-IP-Gerät und bis zu 2 Millionen auf einem einzelnen VIPRION-Chassis.
PKCE-Unterstützung
Sorgen Sie mit einem sichereren Autorisierungsablauf auf Basis von OAuth 2.0 für eine zusätzliche Sicherheitsebene für öffentliche und mobile Apps.
IPSec VPN
Bietet private, durch Tunneling geschützte Ende-zu-Ende-Sicherheit für Site-to-Site- und Client-to-Site-Verbindungen.
Dynamische Client-Registrierung
Erleichtert die Registrierung und sichere Autorisierung von Model Context Protocol (MCP)-Servern und KI-Agenten durch die nahtlose Registrierung neuer Clients.
Plattformunterstützung und Integrationen
Technologiepartnerschaften
F5 arbeitet mit führenden Anbietern von Sicherheits-, IT- und Infrastrukturlösungen zusammen, um Identitäts- und Zugriffslösungen der nächsten Generation zu unterstützen.
Ressourcen
IM FOKUS
Motorists Insurance Group bietet Kunden mit einer Lösung von F5 + Okta ein nahtloses Erlebnis
Mit einer maßgeschneiderten Sicherheitslösung von F5 und Okta in einer hybriden Multi-Cloud-Umgebung konnte die Motorists Insurance Group Versicherungsvermittlern und deren Kunden ein nahtloses Nutzererlebnis bieten.
Erfolgsgeschichte lesenLösungsübersichten
BIG-IP Access Policy Manager – Übersicht ›
BIG-IP Zero Trust Access (ehemals Access Policy Manager (APM)): Das Tor zur Zero-Trust-Architektur ›
F5 BIG-IP APM und bedingter Zugriff mit Azure Active Directory ›
Datenblatt
BIG-IP Access Policy Manager Datenblatt ›
DevCentral und F5 Labs
F5 BIG-IP Access Policy Manager (APM) Identitätsbasierte Steuerung mit SSL Orchestrator (SSLO) ›