5G macht eine Cloud-native Anwendungsarchitektur unverzichtbar
Dienstanbieter | 5G-Anwendungen
ZUSAMMENFASSUNG
Die Umstellung auf eine Cloud-native-Architektur bringt Dienstanbietern zahlreiche Vorteile, aber auch Herausforderungen. Die Cloud-native-Lösungen von F5 tragen dazu bei, die Einführung von 5G zu beschleunigen.
Anwendungen und Dienste näher zu den Teilnehmern bringen
Die Einführung von 5G beschleunigt als Katalysator die Entwicklung von Millionen neuer Anwendungen. Es entstehen enorme Mengen datenintensiver und latenzkritischer Anwendungen, wodurch sich die Datenverarbeitung für Teilnehmer zunehmend hin zum Multi-Access Edge Computing (MEC) verlagert. MEC bringt Rechenleistung, Speicher, Netzwerke und Dienste näher an Anwendungen, Geräte und Nutzer. Zudem ermöglicht es geringere Latenzzeiten und eine höhere Sicherheit und ebnet damit den Weg für Innovationen in Branchen von der öffentlichen Verwaltung über das Gesundheitswesen bis hin zur Fertigung.
Eine Cloud-native Architektur ist in einer anwendungszentrierten Welt unverzichtbar
Serviceprovider setzen ihre 5G-Transformation fort, indem sie vom Kern bis zum Rand des Netzwerks eine auf Microservices basierende, cloudnative Infrastruktur aufbauen. Diese cloudnative Lösung stellt eine Weiterentwicklung eines virtualisierten Netzwerks dar. Die dynamische Bereitstellung von Workloads innerhalb eines Netzwerks ermöglicht ein neues Maß an betrieblicher Automatisierung, Flexibilität und Anpassungsfähigkeit.
Der Umstieg auf eine Cloud-native-Architektur bietet viele Vorteile:
- Schnellere Markteinführung: Ein Cloud-nativer Ansatz beschleunigt die Bereitstellung neuer Anwendungsfälle durch Continuous Integration und Continuous Delivery (CI/CD), Prozessautomatisierung in Betrieb und Support sowie agile DevOps-Entwicklungsprozesse.
- Höhere Effizienz: Cloud-native Anwendungen benötigen bis zu 40 % weniger Ressourcen als Software, die auf virtuellen Maschinen basiert.
- Skalierbarkeit: Mit einer Cloud-nativen Architektur können Dienstanbieter auf Hunderttausende von Knoten skalieren.
- Geringere Betriebskosten: Automatisierte und programmierbare Abläufe in einer Multi-Cloud-Umgebung tragen zur Kostensenkung bei.
- Verbesserte Ressourcennutzung: Durch die Entkopplung von Hardware und Software können Dienstanbieter Ressourcen wiederverwenden, sobald sie nicht mehr benötigt werden.
- Schnellere Entwicklungszeit: Ein Cloud-nativer Ansatz beschleunigt die Prozessautomatisierung in Entwicklung und Betrieb und unterstützt agile DevOps-Entwicklungsprozesse.
Cloud-native-Anwendungen verbrauchen bis zu 40 % weniger Ressourcen als Software, die auf virtuellen Maschinen basiert.
Umstieg auf Netzwerkdisaggregation mit einer servicebasierten Architektur
Serviceprovider definieren und implementieren eine Cloud-native-Infrastruktur im gesamten Netzwerk – vom Kernnetz bis zum äußersten Netzwerkrand. Gemäß der Definition des 3rd Generation Partnership Project (3GPP) ist eine servicebasierte Architektur (Service-Based Architecture, SBA) eine Gruppe miteinander verbundener Netzwerkfunktionen (Network Functions, NFs), die die Funktionalität der Steuerungsebene und gemeinsame Datenspeicher eines 5G-Netzwerks bereitstellen. Die Unterstützung einer Cloud-nativen SBA bringt neue Anforderungen an die Steuerung, Koordination und Orchestrierung disaggregierter Netzwerkfunktionen mit sich, die über das gesamte Netzwerk verteilt sind. Netzwerkfunktionen sind containerisierte Microservices, die den 5G-Kern, das virtualisierte Funkzugangsnetz (vRAN) und die N6-LAN-Netzwerkfunktionen unterstützen können.
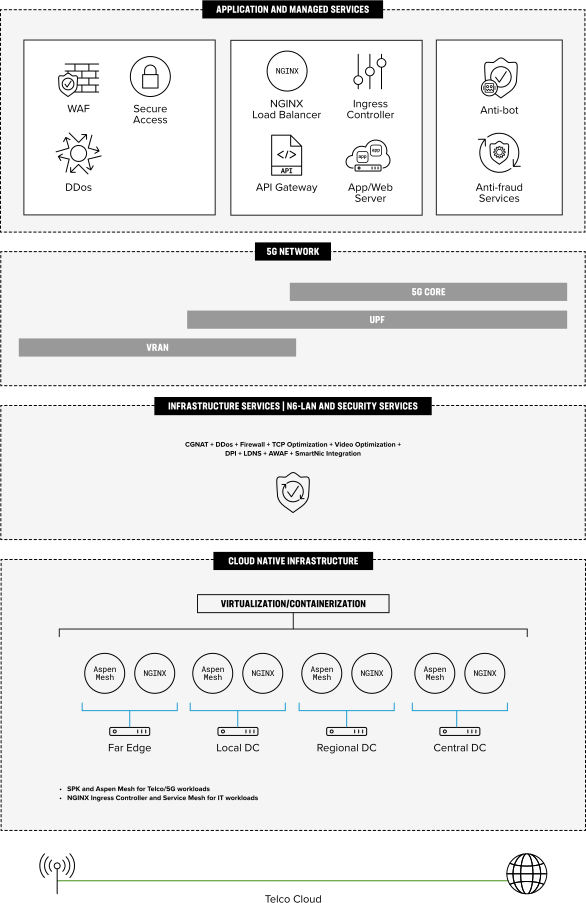
Disaggregation von 5G-Netzen
Eine Cloud-native, servicebasierte Architektur leitet einen Paradigmenwechsel ein, der es Dienstanbietern ermöglicht, von einer vertikalen zu einer horizontalen Stack-Implementierung zu wechseln. Ein vertikaler Stack-Ansatz verstärkt die Anbieterabhängigkeit und erfordert, dass jeder Anbieter seine eigene Infrastruktur bereitstellt, was die Komplexität erhöht.
Ein horizontaler Stack-Ansatz beseitigt derartige herstellerbedingte Komplikationen und Einschränkungen und ermöglicht es dem Service Provider zugleich, die Kontrolle und Transparenz über sein Netzwerk zu behalten. Mit einem horizontalen Stack erhalten Service Provider eine einheitliche Cloud-native-Infrastruktur (Telco Cloud), die an Core-, Edge- und Far-Edge-Standorten implementiert wird und vRAN, einen eigenständigen (Standalone, SA) 5G Core, interne Anwendungen sowie Anwendungen für Unternehmen und Verbraucher unterstützt. 5G ermöglicht Service Providern den Umstieg auf einen horizontalen Stack-Ansatz, sodass Edge-Standorte je nach Bedarf der Teilnehmer skaliert werden können.
“Eine Cloud-native, servicebasierte Architektur hat einen Paradigmenwechsel herbeigeführt, der es Dienstanbietern ermöglicht, von einer vertikalen zu einer horizontalen Stack-Implementierung zu migrieren.”
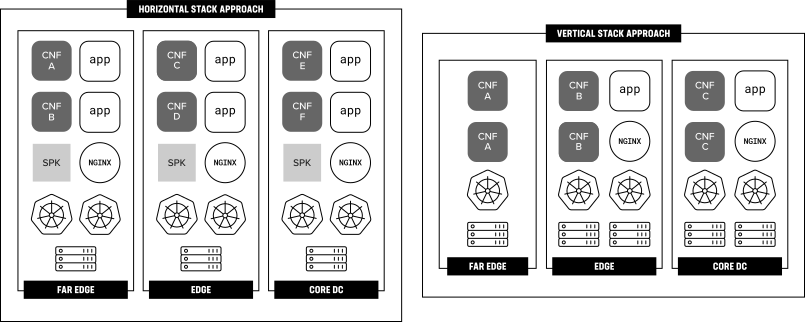
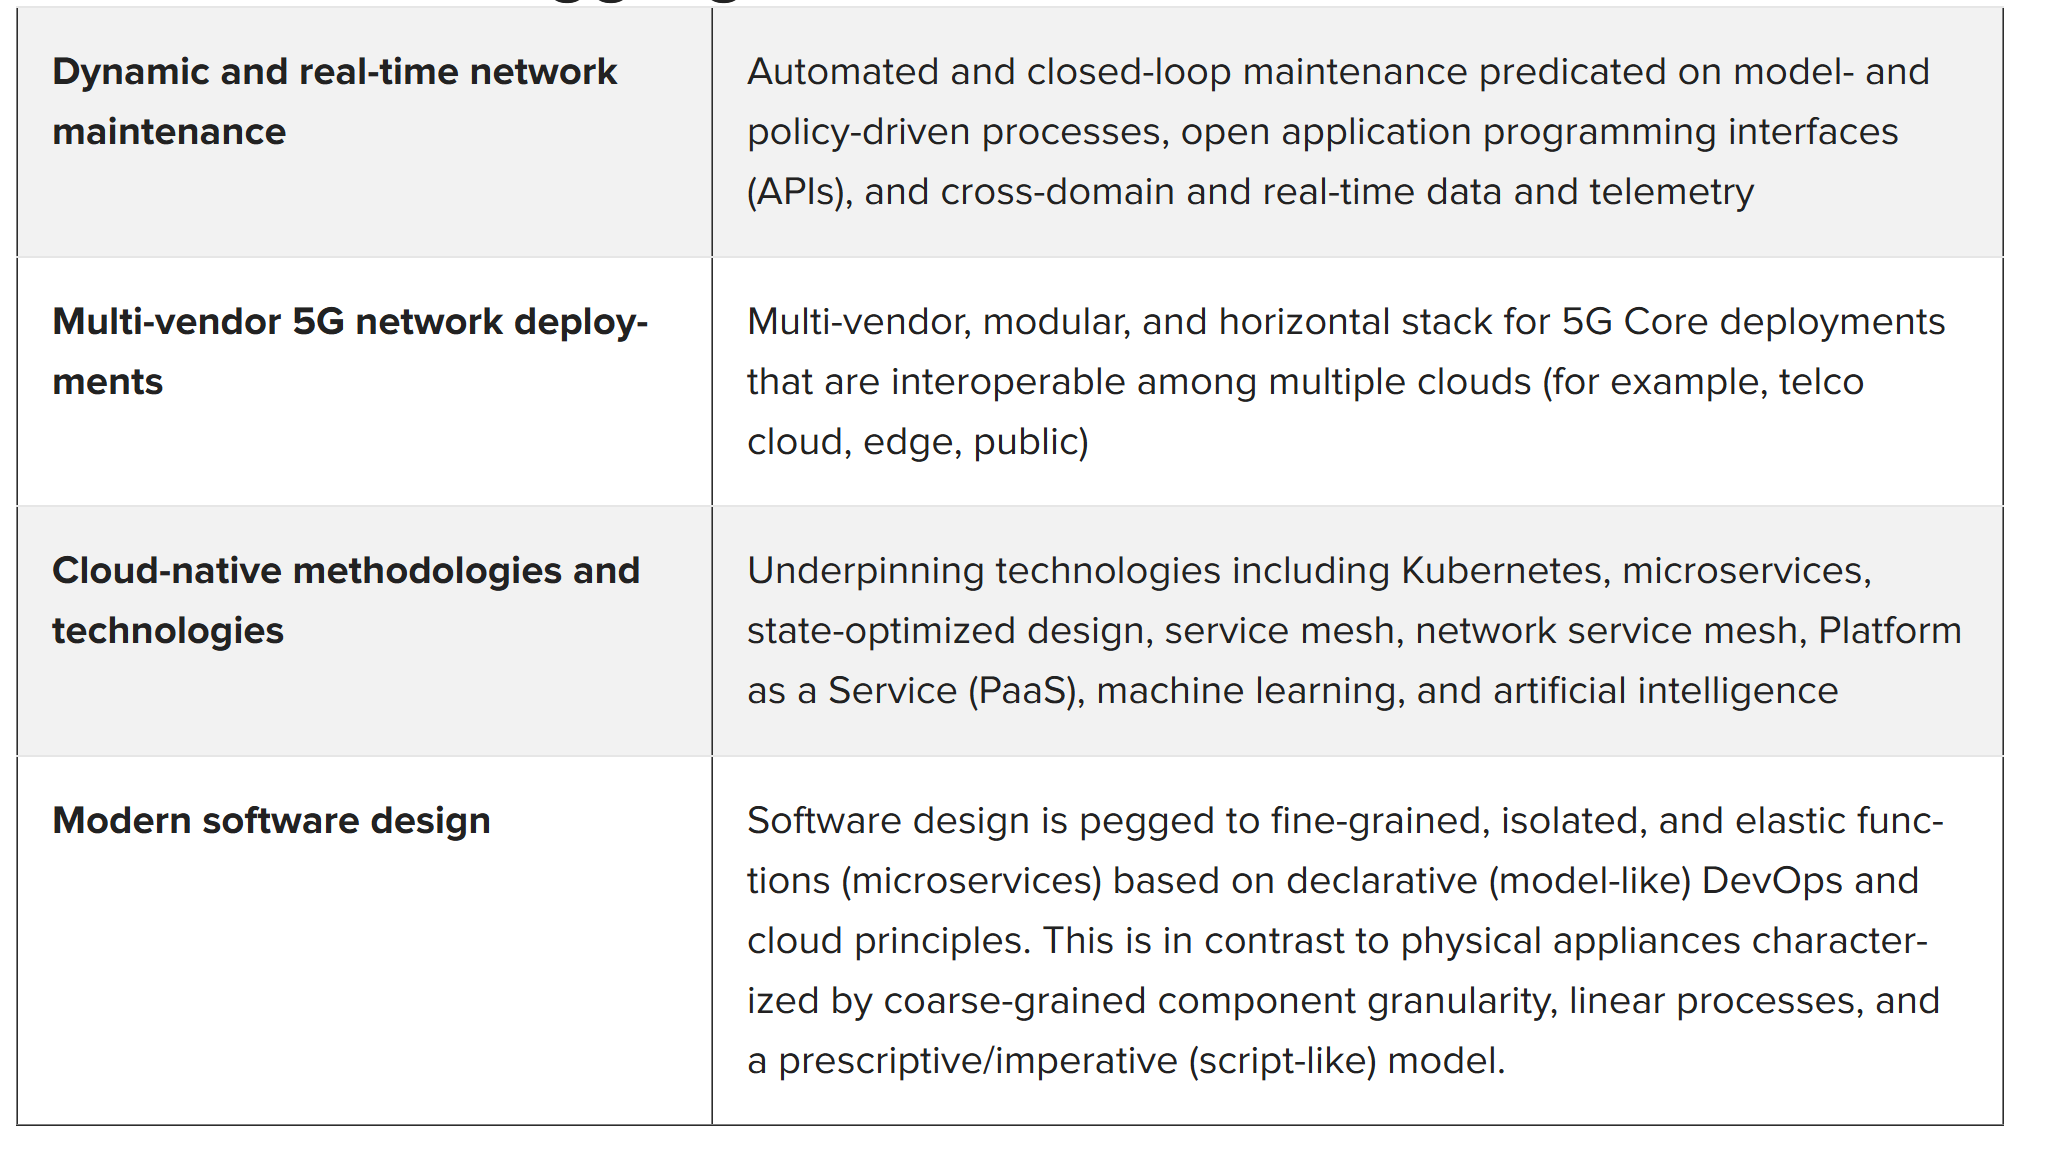
Tabelle 1 zeigt die wichtigsten Treiber für die Disaggregation von 5G auf, die es Dienstanbietern ermöglicht, die Vorteile einer Cloud-nativen Infrastruktur voll auszuschöpfen.1
Treiber für Disaggregationen
Cloud-native Herausforderungen
Kubernetes hat sich zum Standard für die Verwaltung und Orchestrierung von Containern in Cloud-nativen Architekturen entwickelt. Kubernetes wurde jedoch nicht für das Hosting von Telekommunikations-Netzwerkfunktionen (NFs) und deren spezifischen Protokollen wie 5G HTTP/2-REST, Diameter, SIP, GTP und SCTP konzipiert.
Zu den Herausforderungen, denen sich Serviceprovider bei Kubernetes gegenübersehen, gehören:
- Die fehlende Möglichkeit, Richtlinien für mehrere Datenverkehrstypen durchzusetzen und den Übergang von 4G (SIP, Diameter, SCTP usw.) zu 5G-Protokollen zu unterstützen.
- Die Unfähigkeit, an mehreren Punkten in einem Netzwerk und über mehrere Ebenen hinweg angemessene Sicherheitsmaßnahmen anzuwenden.
- Mangelnde Transparenz des Datenverkehrs sowohl in die Infrastruktur hinein als auch innerhalb der Infrastruktur.
- Fehlende Umsatzkontrollen, da Dienstanbieter in den kommenden Jahren weiterhin sowohl 4G als auch 5G betreiben werden. Mit der Einführung des eigenständigen 5G-Kernnetzes werden viele Dienstanbieter ihre bestehenden 4G-Abrechnungs- und Gebührenerhebungssysteme nutzen, um die Bereitstellung von 5G zu beschleunigen und schneller eine Rendite auf ihre Investitionen zu erzielen.
F5 5G-Lösungen
F5 bietet Lösungen, die diese Herausforderungen einer Cloud-nativen Infrastruktur bewältigen und die Netzwerk- und Sicherheitsanforderungen für das vRAN, den 5G-Kern und Unternehmensanwendungen erfüllen. Zu den Lösungen von F5 gehören:
- F5 BIG-IP Next Service Proxy für Kubernetes
- F5 Aspen Mesh für Netzbetreiber
- F5 N6-LAN-Dienste
- F5-Sicherheitslösungen
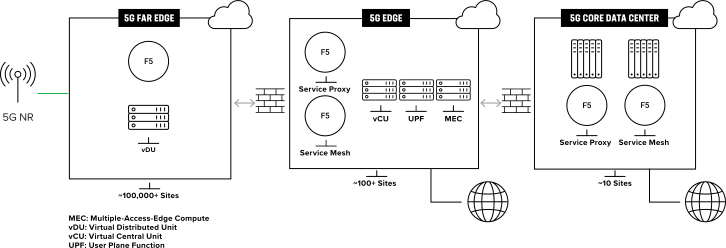
F5 BIG-IP Next Service Proxy für Kubernetes
Der F5 BIG-IP Next Service Proxy for Kubernetes (SPK) ist ein einzigartiges Angebot, das speziell als zentrale Netzwerk- und Sicherheitslösung für Kubernetes konzipiert und gezielt auf die Netzwerke von Dienstanbietern zugeschnitten ist. BIG-IP Next SPK stellt einen zentralen Netzwerkzugang für den Cluster (Ingress und Egress) bereit, reduziert die Angriffsfläche für mehr Sicherheit und unterstützt 4G- und 5G-Signalisierungsprotokolle. BIG-IP Next SPK orientiert sich bei Konfiguration und Orchestrierung an den Entwurfsmustern von Kubernetes. BIG-IP SPK bietet:
Steuerung des ein- und ausgehenden Datenverkehrs
- L4-Lastverteilung: TCP, UDP und SCTP
- L7-Lastverteilung: Diameter, SIP, HTTP/2
- GTPcV2-Lastverteilung
- Routing
- Ratenbegrenzung
Sicherheit
- Signalisierungs-Firewall, DDoS, WAF
- Verschlüsseln/Entschlüsseln
- Verschleierung der Netzwerktopologie
Sichtbarkeit
- Umsatzsicherung
- Statistiken und Analysen
F5 Aspen Mesh für Netzbetreiber
F5 Carrier-Grade Aspen Mesh unterstützt Serviceanbieter dabei, die Transparenz des Anwendungsdatenverkehrs, die Sicherheit und die Richtlinienverwaltung zu verbessern. Das Service Mesh wurde speziell für Cloud-native-Infrastrukturen von Serviceanbietern entwickelt und basiert auf der Open-Source-Plattform Istio, ergänzt um Funktionen, die für das Netzwerk eines Serviceanbieters unverzichtbar sind. F5 Carrier-Grade Aspen Mesh bietet:
- Transparenz des Datenverkehrs auf allen Ebenen durch Einblick in den Datenverkehr innerhalb jedes Kubernetes-Clusters des 5G-Kernnetzes. Dies gewährleistet die Umsatzsicherung und bietet Einblick in die Daten, die zur Monetarisierung von 5G mithilfe bestehender Abrechnungssysteme benötigt werden.
- Erweiterte Sicherheit durch einen einheitlichen Ansatz zur Verschlüsselung und Authentifizierung des gesamten Datenverkehrs zwischen Netzwerkfunktionen verschiedener Anbieter und an mehreren Standorten. F5 Carrier-Grade Aspen Mesh basiert auf Verfahren, die eine für Carrier-Anforderungen ausgelegte und 3GPP-kompatible Zertifizierungsstelle nutzen.
- Datenverkehrssteuerung und Richtlinienverwaltung, die es Serviceprovidern ermöglichen, die Servicekommunikation effizient weiterzuleiten und Geschäfts- sowie Compliance-Richtlinien für den Service-Mesh- und Netzwerkverkehr durchzusetzen.
Zusätzlich zu diesen Funktionen bietet F5 Carrier-Grade Aspen Mesh Funktionen zur Paketerfassung, die im standardmäßigen Kubernetes nicht verfügbar sind. Die Paketerfassung ist wichtig, um Kommunikationsprobleme zwischen CNFs innerhalb des Clusters zu beheben und behördliche Anforderungen wie die rechtmäßige Überwachung zu erfüllen.
Beispiel für einen 5G-SA-Core
BIG-IP Next SPK und Carrier-Grade Aspen Mesh lösen unterschiedliche Herausforderungen beim Einsatz von Kubernetes in einer cloudnativen 5G-Infrastruktur. BIG-IP Next SPK erfüllt die Anforderungen an die Unterstützung von Multiprotokoll-Signalisierung, Sicherheit und Transparenz des ein- und ausgehenden Datenverkehrs im Kubernetes-Cluster, während Carrier-Grade Aspen Mesh die Kommunikation zwischen CNFs ermöglicht. Beide sind für die Bereitstellung einer cloudnativen 5G-Infrastruktur von entscheidender Bedeutung.
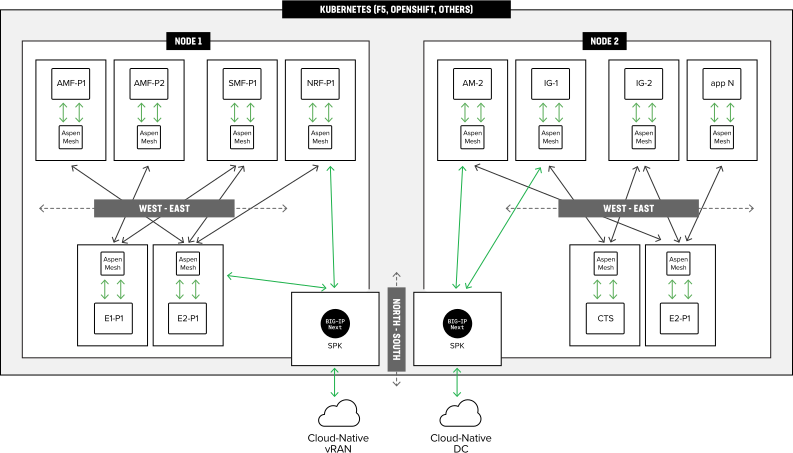
F5 N6-LAN-Dienste
5G-Netzwerke stellen dynamische Anwendungen bereit, die im zentralen Rechenzentrum, am Edge und am Far Edge bereitgestellt werden können. Netzwerkfunktionen, die sich bei 4G noch im S/Gi-LAN befanden, sind nun dienstbasierte CNFs, die an den Standort der Anwendungen verlagert werden können.
Neue Netzwerkfunktionen sind eigenständig, unabhängig und wiederverwendbar. Jeder Netzwerkfunktionsdienst stellt seine Funktionalität über eine servicebasierte Schnittstelle (SBI) bereit, die eine klar definierte REST-Schnittstelle über HTTP/2 verwendet. Diese als N6-LAN bezeichnete Funktionalität befindet sich an der N6-Schnittstelle zwischen dem Paket-Gateway und dem Datennetzwerk.
Die F5 N6-LAN-Netzwerkfunktionen umfassen Traffic-Management, Netzwerksicherheit, DNS-Dienste, Richtliniendurchsetzung und Network Address Translation (NAT) auf Carrier-Niveau. Bis vor Kurzem wurden die meisten dieser Dienste auf dedizierten Hardwaregeräten implementiert. Mit der zunehmenden Verbreitung virtualisierter Infrastrukturen werden diese Netzwerkfunktionen nun jedoch als virtuelle Netzwerkfunktionen (VNFs) und seit Kurzem auch als Cloud-native Netzwerkfunktionen (CNFs) bereitgestellt.
Um die Anforderungen von Serviceprovidern zu erfüllen, bietet F5 mit einer konsolidierten und virtualisierten Lösung das branchenweit umfassendste Angebot an N6-Diensten. Durch die Konsolidierung und Virtualisierung von N6-Diensten lassen sich die Investitions- und Betriebsausgaben um bis zu 60 % senken – bei gleichzeitig höherer Leistung und geringerer Latenz.2
Die F5-Lösung für N6-Dienste integriert eine breite Palette von Diensten – von Sicherheit bis hin zur Videooptimierung – auf einer einzigen Plattform. Die Erweiterung des Dienstangebots wird vereinfacht, und das einheitliche Framework stellt eine gemeinsame Technologie bereit, mit der Serviceprovider ihr Netzwerk optimieren und den Übergang zu 5G vollziehen können.
Die N6-LAN-Netzwerkfunktionen von F5 können als Hardware-Appliances, VNFs oder CNFs genutzt werden, sodass der Service Provider die für den jeweiligen Anwendungsfall am besten geeignete Bereitstellungslösung auswählen kann.
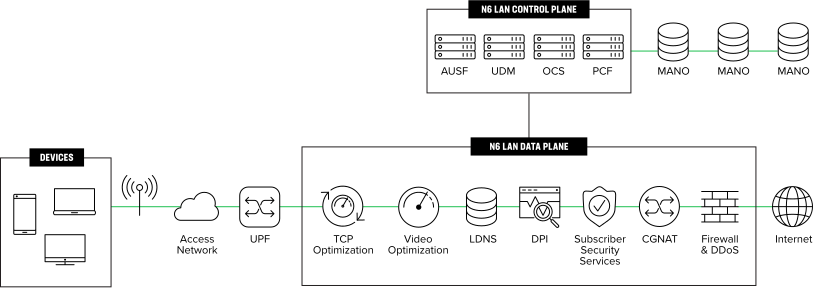
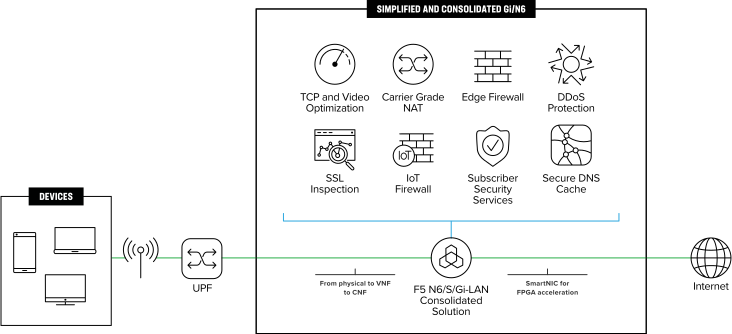
Mit den N6-Lösungen und -Services von F5 können Serviceanbieter:
- Intelligentes Traffic-Management und lokale DNS-Dienste für anpassbare Lösungen zur teilnehmer- und netzwerkabhängigen Verkehrssteuerung bereitstellen.
- Stellen Sie NAT-Dienste auf Carrier-Niveau (CGNAT) bereit und migrieren Sie Netzwerke von IPv4 zu IPv6.
- Schützen Sie Ihre Netzwerke mit ISCA-zertifizierten Sicherheitslösungen vor volumetrischen Angriffen.
- Ermöglichen Sie eine teilnehmerbezogene Richtliniendurchsetzung, Datenverkehrsklassifizierung, TCP-Optimierung und URL-Kategorisierung.
- Erstellen und implementieren Sie neue Sicherheitsdienste für Teilnehmer, darunter DNS-basierte Kindersicherungen und eine teilnehmerbezogene IoT-Firewall, die speziell auf den Schutz von IoT-Geräten ausgelegt ist.
- Verbessern Sie die Videooptimierung durch Signaturerkennung und eine granulare, auf maschinellem Lernen basierende Richtliniensteuerung.
F5-Sicherheitslösungen
5G bietet mehr Verbindungspunkte, einen höheren Datendurchsatz und neue Protokolle, wodurch sich die Anzahl potenzieller Angriffsflächen erhöht. Umfassende Sicherheit ist im gesamten Netzwerk erforderlich – vom Kernnetz über den Netzwerkrand bis hin zum äußersten Rand. Zu den Sicherheitstools von F5 gehören:
F5 DDoS-Schutz: Bietet nahtlose, flexible und einfach bereitzustellende Lösungen, die unabhängig von der Art des Distributed-Denial-of-Service-Angriffs (DDoS) eine schnelle Reaktion ermöglichen. Zu den DDoS-Schutzprodukten gehören F5 DDoS Hybrid Defender und F5 Silverline DDoS Protection.
F5 AFM: Bietet umfassenden Schutz für Netzwerke und Protokolle, um ein optimales Kundenerlebnis zu gewährleisten, die Abwanderung zu reduzieren und den Umsatz zu steigern. Verwertbare Einblicke ermöglichen eine schnelle Abwehr von Angriffen.
F5 Advanced Web Application Firewall (WAF): Schützt Anwendungen durch Verhaltensanalysen, proaktive Bot-Abwehr und Verschlüsselung sensibler Daten auf Anwendungsebene. Wehrt die häufigsten Angriffe auf Anwendungen ab, ohne dass die Anwendungen selbst aktualisiert werden müssen.
F5 Distributed Cloud Bot Defense: Nutzt künstliche Intelligenz und maschinelles Lernen, um Angreifer abzuwehren und Betrug zu verhindern. Schützt Web- und mobile Anwendungen sowie API-Endpunkte vor ausgeklügelten automatisierten Angriffen, die andernfalls zu Betrug in großem Umfang führen würden.
Warum Sie 5G-Lösungen von F5 für Service Provider nutzen sollten
Gestalten Sie den Übergang zu 5G reibungslos
Erhalten Sie die 4G-Infrastruktur aufrecht und fördern Sie mithilfe von F5 die Interoperabilität mit Kubernetes und dem 5G-Kernnetz. Das Angebot umfasst:
- Beschleunigung der Markteinführung neuer, attraktiver und differenzierter 5G-Dienste.
- Vereinfachung der Kernnetzarchitektur und des Betriebs sowie Kostensenkung durch die einzigartigen N6-LAN-Lösungen von F5.
- Ermöglicht die Abrechnung von 5G-Diensten.
Cloudnative Performance und Sicherheit erzielen
Bauen Sie mithilfe von Kubernetes und fortschrittlichen Sicherheitsfunktionen eine cloudnative, containerbasierte Architektur auf. Mit F5 können Serviceprovider:
- Implementieren Sie eine containerbasierte Architektur, die für Core, Edge und Far Edge skalierbar ist.
- Profitieren Sie von dynamischer Netzwerkskalierbarkeit für eine verbesserte horizontale Skalierung und mehr Flexibilität.
- Implementieren Sie Sicherheit im Core-, Edge- und Far-Edge-Bereich.
- Nutzen Sie die Verschlüsselung von Aspen Mesh.
Maximieren Sie die Transparenz und Kontrolle des Datenverkehrs
Nutzen Sie Funktionen für Service Provider, die die für den Umstieg auf 5G mit Kubernetes-Containern entscheidende Kontrolle und Transparenz ermöglichen. F5 bietet:
- Verbesserte Transparenz und Nachverfolgbarkeit für die Abrechnung.
- Verbessertes Verkehrsmanagement, einschließlich Routing, Lastverteilung und Ratenbegrenzung für 4G-Protokolle.
- Kubernetes-Selbsterkennung zur automatischen Konfiguration des Lastenausgleichs.
- Paketerfassung zur Fehlerbehebung und für die rechtmäßige Überwachung.
- Aspen Mesh für Analysen und Richtlinienverwaltung.
- Reibungsloser Betrieb in einer mandantenfähigen Umgebung.
Fazit
Die Einführung von 5G beschleunigt als Katalysator die Entwicklung von Millionen neuer Anwendungen. Es entstehen enorme Mengen datenintensiver und latenzkritischer Anwendungen, wodurch sich die Datenverarbeitung für Teilnehmer zunehmend auf Multi-Access Edge Computing (MEC) verlagert. MEC bringt Rechenleistung, Speicher, Netzwerke und Dienste näher an Anwendungen, Geräte und Nutzer. Zudem ermöglicht es geringere Latenzzeiten und höhere Sicherheit und ebnet damit den Weg für Innovationen in Branchen von der öffentlichen Verwaltung über das Gesundheitswesen bis hin zur Fertigung.
Fußnote
1 ABI Research, „Cloud-native Networking für das 5G-Zeitalter“
2 F5 Lösungsübersicht, „Vereinfachung des Gi-LAN“
Ähnliche Inhalte
ARTIKEL
Der Wandel durch die 5G-Technologie erklärt
Erfahren Sie mehr über die Sicherheit, Transparenz und Kontrolle, die Sie benötigen, um Ihr 5G-Netzwerk zu schützen und adaptive Anwendungen zu ermöglichen, die für die Zukunft von 5G entscheidend sind.
E-BOOK
Schnellkurs zum 5G-Edge
Best Practices für die Implementierung cloudnativer, containerbasierter Microservices auf einer servicebasierten Architektur.
WEBINAR
Cloud-native Netzwerkfunktionen für 4G und 5G
Jetzt ist der richtige Zeitpunkt, Cloud-native Netzwerkfunktionen für 4G und 5G hinzuzufügen
ARTIKEL
Verbessern Sie die Netzwerk-QoE und senken Sie die TCO mit N6-LAN-Optimierung
Erfahren Sie, wie die Konsolidierung des N6-LAN Service-Providern dabei helfen kann, die Erlebnisqualität zu verbessern und die Gesamtbetriebskosten bei der Migration auf 5G zu senken.