Best Practices und Lösungen für das API-Management
Mit den schnellen, sicheren und skalierbaren API-Gateway- und API-Management-Lösungen von F5 behalten Entwickler die Kontrolle.
APIs sind ein grundlegender Baustein für die Entwicklung cloudnativer und containerisierter Anwendungen. Indem sie Betriebsteams die Zusammenarbeit ermöglichen, können APIs die Markteinführungszeit bei der Anwendungsentwicklung verkürzen und Ihnen dabei helfen, bessere Benutzererlebnisse als Ihre Mitbewerber zu bieten. Andererseits hat die Nutzung von APIs zu einer Dezentralisierung der Anwendungsstruktur geführt. Dadurch werden API-Design, -Veröffentlichung und -Verwaltung schwieriger, was wiederum eine komplexe und risikobehaftete Managementaufgabe darstellt. Ohne automatisierte und leistungsstarke Kontrollen für Datenverkehr und Richtlinien werden das Wachstum und die zunehmende Komplexität von APIs die Agilität der Entwickler beeinträchtigen.
F5 bietet eine umfassende Lösung für die sichere Verwaltung von APIs in beliebigen Rechenzentren oder Clouds – mit einer einfachen, schnellen und skalierbaren Architektur. Dies verkürzt die Markteinführungszeit, da API-Bereitstellungen und deren Verwaltung automatisiert werden können, und schützt zugleich vor API-spezifischen Bedrohungen. F5 vereint Cloud-natives API-Management, leistungsstarke API-Gateways und Sicherheitskontrollen in einer einzigen Lösung und reduziert so die Vielzahl eingesetzter Tools sowie die Komplexität der Architektur.
“F5 bietet cloudnatives API-Management, leistungsstarke API-Gateways und Sicherheitskontrollen in einer einzigen Lösung. Dadurch werden die Anzahl der eingesetzten Tools und die Komplexität der Architektur reduziert.”
Wichtigste Vorteile
API-zentrierte Sicherheit
Schutz vor gängigen und komplexen API-spezifischen Schwachstellen, den API-Gateways nicht bieten können
Integrierte Lösungen für die API-Bereitstellung
Verbesserte betriebliche Effizienz durch integrierte Sicherheits- und Gateway-Lösungen
Cloud-native Microservice-API-Architekturen
Nahtlose Integration in praktisch jedes Bereitstellungsdesign und jede Architektur – Edge-Proxy, Kubernetes, Ingress-Gateways, Serverless und mehr
DevOps-/AppDev-freundlich
Sicherheit, Automatisierung und Konfigurationsmanagement, die genauso agil sind wie Ihre DevOps-Teams – für eine schnellere Markteinführung bei geringeren Kosten
Die Herausforderungen des API-Managements in Unternehmen verstehen
Die Anwendungsentwicklung schreitet rasant voran, und Innovationen verändern kontinuierlich die Art und Weise, wie wir interagieren. Aufgrund der Komplexität verteilter Container führt dieser Fokus auf Geschwindigkeit mitunter zu Vorbehalten gegenüber dem API-Management und der Durchsetzung von Sicherheits- und Infrastrukturkontrollen. Da APIs zunehmend für den Datenaustausch zwischen Microservices genutzt werden, entwickeln sie sich leider zu einer potenziellen Schwachstelle, durch die sensible Daten offengelegt werden könnten. Daher sollten für alle API-Endpunkte zumindest einheitliche Mindeststandards für Risikobewertung, Konfiguration und Richtliniendurchsetzung gelten. Da die automatisierte Veröffentlichung von APIs jedoch traditionelle Elemente der Benutzerinteraktion und Kontrolle beseitigt, machen dieselben Trends, die APIs wertvoller machen, sie zugleich anfälliger.
Den meisten API-Gateways fehlen angemessene Kontrollmechanismen für die Verwaltung in großem Maßstab
API-Gateways sind in der Regel darauf ausgelegt, die Veröffentlichung von APIs auf einer Plattform oder in Microservice-Clustern zu verwalten. Benutzerfreundlichkeit und Automatisierung sind die wichtigsten Gründe für ihre Einführung, da es schwierig ist, die API-Konnektivität bei wachsendem Anwendungsportfolio plattformunabhängig zu skalieren, um die Anforderungen des Kundenverkehrs zu erfüllen. Dies erklärt, warum API-Fehlkonfigurationen und Sicherheitslücken einige der aufsehenerregendsten API-Datenlecks verursacht haben.
DevOps ist für eine wachsende Zahl von Automatisierungspipelines verantwortlich, die jeweils unterschiedliche Tools benötigen, um die Anforderungen von Entwicklern und Anwendungen zu erfüllen. Diese Szenarien führen zu unzusammenhängenden API-Datenverkehrsmustern und Verwaltungsinstanzen, was durch voneinander isolierte Observability-Lösungen zusätzlich erschwert wird. Leider ist es nach wie vor üblich, Entwicklungs- und DevOps-Teams an der Häufigkeit ihrer Releases zu messen – nicht jedoch an deren Sicherheit.
Das Ergebnis sind Fehler bei der unternehmensweiten Verwaltung des API-Wachstums in großem Maßstab, die neue und unbeabsichtigte Risiken sowie eine Gefährdung durch unbefugte API-Nutzung mit sich bringen – laut OWASP’s API Security Top 10 einige der häufigsten Bedrohungen.
Auch bei der Verarbeitung großer Datenverkehrsmengen stoßen APIs auf Leistungsprobleme. Eine Transaktionsverzögerung von 50 bis 100 Millisekunden mag bei der erstmaligen Einführung einer Anwendung noch akzeptabel sein. Wenn sie jedoch bei Hunderten oder Tausenden von Microservices auftritt, die zur Deckung der Kundennachfrage skaliert werden, summieren sich diese Verzögerungen und verlangsamen die gesamte Anwendungskette. Das Ergebnis? Schlechte Leistung und enttäuschte Kundenerwartungen.
Durch die Automatisierung des Zugriffs auf API-Endpunkte sowie deren Konfiguration und Absicherung im gesamten Anwendungsportfolio des Unternehmens – von der ersten Entwicklung bis zur Bereitstellung in der Produktionsumgebung – kann DevOps Leistungsprobleme und potenzielle Schwachstellen in großem Maßstab beheben und sich so auf andere Aspekte der Automatisierungspipeline konzentrieren.
Inkonsistente Kontrollen in Microservice-API-Umgebungen
Cloud-native Anwendungen sind von Grund auf zunehmend verteilt und dezentral konzipiert. Sie stützen sich auf Hunderte, wenn nicht Tausende API-basierte Endpunkte, wobei Millionen von Transaktionen die Hauptquelle des Datenverkehrs darstellen. Aktuelle Untersuchungen von F5 Labs zeigen, dass die Zahl der API-Sicherheitsvorfälle jedes Jahr steigt und dass die häufigsten Ursachen für API-Vorfälle in den vergangenen zwei Jahren mit einem geringen Sicherheitsreifegrad zusammenhängen, der oft durch eine unübersichtliche Vielzahl von Tools verursacht wird.
Wenn verschiedene Entwicklungsteams auf mehreren Plattformen an unterschiedlichen Teilen verteilter Anwendungen arbeiten, führt dies zu einer komplexen API-Verwaltung und damit zu unsicheren Anwendungen mit unzureichender Leistung. Probleme können durch fehlgeschlagene Bereitstellungen, Leistungseinbußen oder böswillige Zugriffe auf sensible Datenströme entstehen. Dabei ist es schwierig, die Ursache zu beheben oder überhaupt genau zu ermitteln. Wird diese Komplexität auch in großem Maßstab reduziert, sinkt das Risiko und es entsteht ein einheitlicher Satz von Konfigurations-, Leistungs- und Sicherheitsrichtlinien, die auf Ihre Geschäftsziele abgestimmt sind. Wenn DevOps-Teams standardisierte Tools erhalten, mit denen sich die richtigen Kontrollen in die API-Entwicklungs- und -Verwaltungsprozesse integrieren und automatisieren lassen, können Ihre Anwendungen gemeinsam mit Ihrem Unternehmen wachsen.
“Mehr als ein Drittel der Befragten in der ESG-Umfrage zu Cloud-nativen Anwendungen gab an, dass Sicherheit eine der größten Herausforderungen ist, mit denen sie bei Cloud-nativen Anwendungen konfrontiert waren oder voraussichtlich sein werden. Mit der Skalierung der Anwendungen folgen rasch weitere Herausforderungen wie API-Inkompatibilitäten, Performance und mangelnde Observability.”
Lösung
Unternehmen müssen ihre herkömmlichen APIs pflegen und weiterentwickeln und gleichzeitig neue APIs mithilfe Cloud-nativer Microservice-Architekturen entwickeln. Diese können über private Bare-Metal-Systeme, aus der Cloud oder über Multi-Cloud-Transitlösungen bereitgestellt werden. APIs lassen sich nur schwer kategorisieren, da sie für eine Vielzahl von Benutzererlebnissen eingesetzt werden, die jeweils unterschiedliche Entwicklungs-, Veröffentlichungs- und Sicherheitskontrollen erfordern können. Dank ihrer Flexibilität eignen sich die Lösungen von F5 NGINX für zahlreiche Anwendungsfälle und Architekturmuster und erfüllen so die Anforderungen jedes Entwicklungsteams.
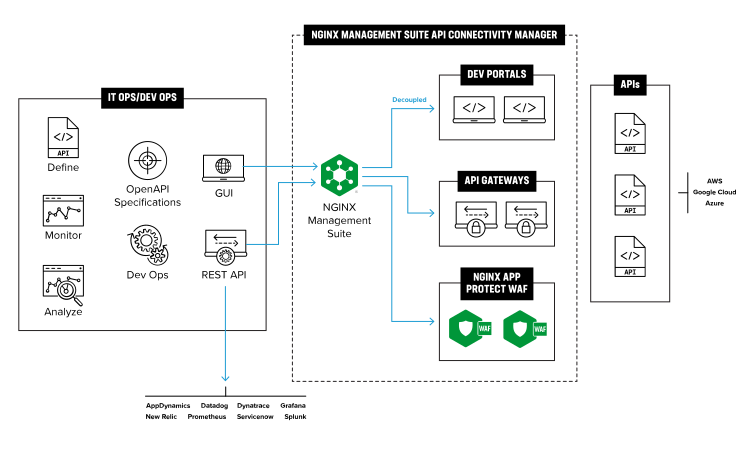
Häufige Anwendungsfälle für API-Management und -Veröffentlichung
Bei allen nachfolgend beschriebenen Lösungen wird F5 NGINX Management Suite für API-Management-Funktionen verwendet, wie etwa das Veröffentlichen der APIs, das Einrichten von Authentifizierung und Autorisierung sowie die Nutzung des in NGINX Plus enthaltenen API-Gateways zur Einrichtung des Datenpfads. Sicherheitskontrollen werden entsprechend den Sicherheitsanforderungen der Daten- und API-Bereitstellungsplattform umgesetzt.
- APIs für stark regulierte Unternehmen
Geschäfts-APIs, über die sensible oder regulierte Informationen ausgetauscht werden, erfordern unter Umständen Verwaltungs-, Berichts- und Sicherheitskontrollen, um zusätzliche Vorschriften oder Branchenvorgaben einzuhalten. Anwendungen, die beispielsweise geschützte Gesundheitsdaten oder sensible Finanzinformationen bereitstellen, müssen branchenspezifische Standards erfüllen. Die Durchsetzung von Richtlinien, eine auditierbare rollenbasierte Zugriffskontrolle, Analysen und die Überprüfung von Nutzdaten in großem Umfang werden zu entscheidenden Mechanismen für die Verwaltung und den Schutz dieser Art von API.
Die Kombination aus branchenführender fortschrittlicher Web Application Firewall (WAF)-Technologie für Anwendungsschnittstellen mit dem F5 NGINX Plus API Gateway und F5 NGINX App Protect WAF bietet überragenden Schutz für Perimeter, APIs und Microservices und gewährleistet so die Verfügbarkeit und Leistung geschäftskritischer Systeme. - Verteilte Multi-Cloud-APIs
Mobile Apps, die Nutzer auf der ganzen Welt bedienen, benötigen geografisch verteilte Backends, um API-Antworten mit geringer Latenz bereitzustellen. Auch andere Anwendungsdienste müssen möglicherweise verteilt werden, um transaktionsintensive Workloads näher an die Nutzer oder die Daten zu verlagern und so die Performance zu verbessern. Zur Optimierung der Antwortzeit benötigen Sie eine verteilte Plattform, die die Bereitstellung von API-Endpunkten von mehreren Standorten aus orchestriert, um Ihre Nutzerbasis zu bedienen.
F5 NGINX Plus bietet plattformunabhängige Funktionen für API-Gateways, Lastverteilung und Sicherheit. In Kombination mit dem F5 NGINX Management Suite API Connectivity Manager-Modul ermöglicht die Lösung DevOps- und AppDev-Teams eine performante, automatisierte und sichere Veröffentlichung von APIs in großem Maßstab.
Um eine fortschrittliche Multi-Cloud-Konnektivität für Ihre verteilten Umgebungen bereitzustellen, trennen Multi-Cloud-Netzwerklösungen von F5 Distributed Cloud die auf NetOps ausgerichteten Herausforderungen der Netzwerkinfrastruktur von der Anwendungsbereitstellung. DevOps-Teams müssen sich nicht länger mit überlappenden IP-Adressbereichen und komplexen Routing-Konfigurationen befassen, sondern können sich darauf konzentrieren, im Handumdrehen entwicklungsbereite Infrastruktur bereitzustellen. Testen Sie die Anwendungsfälle von F5 Distributed Cloud Services und NGINX-Bereitstellungen und meistern Sie damit Ihre Multi-Cloud-Herausforderungen. - API-Workloads in Kubernetes
F5 NGINX Ingress Controller ist ein All-in-One-Load-Balancer, -Cache, -API-Gateway und eine WAF für Microservices in Kubernetes. In Kombination mit dem dauerhaft kostenlosen F5 NGINX Service Mesh behält DevOps die Kontrolle über die API-Entwicklung und -Bereitstellung. NGINX Ingress Controller für NGINX Plus lässt sich vollständig in NGINX App Protect integrieren – in einer einzigen, einfach bereitzustellenden Konfiguration, die Kosten und Komplexität produktionsreifer Anwendungen reduziert. NGINX Service Mesh sorgt für Ost-West-Transparenz und mTLS-basierte Sicherheit für Workloads.
NGINX Ingress Controller für NGINX Plus lässt sich in NGINX Service Mesh integrieren und bietet so eine einheitliche Datenebene mit produktionsreifer Sicherheit, Funktionalität und Skalierbarkeit. NGINX Service Mesh ist schlank und auf die Verwaltung des Layer-7-Anwendungsdatenverkehrs innerhalb von Clustern ausgerichtet. Es arbeitet nicht-invasiv, sodass der Rest Ihres Technologie-Stacks wie vorgesehen reibungslos funktioniert.
“Die Kombination aus branchenführender, fortschrittlicher Web Application Firewall(WAF)-Technologie für Anwendungsschnittstellen mit F5 NGINX Plus API Gateway und F5 NGINX App Protect bietet überragenden Schutz für Perimeter, APIs und Microservices und gewährleistet so geschäftskritische Verfügbarkeit und Leistung.”
Fazit
Die Lösungen von F5 stellen APIs und die zugehörige Hosting-Infrastruktur bereit, verwalten und schützen sie – unabhängig von Ihrer Plattform oder Automatisierungsarchitektur. F5 bietet umfassenden Schutz vor Bots sowie gängigen und komplexen Angriffen auf APIs. Hinzu kommen eine DevOps-Integration für die Veröffentlichung und Einblicke in die API-Performance. Gemeinsam helfen Ihnen diese Lösungen dabei, Ihr Ziel der Anwendungsportabilität in jeder Bereitstellungsumgebung zu erreichen und Workloads näher an Ihre Kunden zu bringen.
Geben Sie Ihren Entwicklungs- und Betriebsteams die nötige Agilität, um das Unternehmen schon heute zu unterstützen. Ermöglichen Sie ihnen dazu, die jeweils passende Umgebung zu nutzen – ob in der Cloud oder lokal – und bieten Sie ihnen zugleich die Flexibilität, das Unternehmen auch künftig mit einer portablen Architektur zu unterstützen, die sich Ihren Anforderungen entsprechend verlagern lässt.
Hauptmerkmale
API-Definition und -Veröffentlichung – APIs über eine intuitive Benutzeroberfläche definieren
- Basispfad und Backend-Dienste definieren
- APIs an die entsprechenden Backend-Dienste weiterleiten
- Versionierung von APIs verwalten
- APIs importieren, die den OpenAPI-Standards entsprechen
- APIs in einer oder mehreren Umgebungen veröffentlichen, beispielsweise in der Produktions- oder Staging-Umgebung
- API-Gateways konfigurieren
- Sicherheitsrichtlinien konfigurieren
- In Microservice-Architekturen bereitstellen und ausführen
Echtzeitüberwachung und Warnmeldungen – erhalten Sie wichtige Einblicke in die API-Performance
- Diagramme wichtiger Kennzahlen wie Latenz und Antwortdauer
- Gateway-spezifische Metriken wie Anfragen pro Sekunde, aktive Verbindungen und Bandbreitennutzung
- Warnmeldungen für mehr als 100 Metriken wie CPU-Auslastung, 4xx-/5xx-Fehler und fehlgeschlagene Integritätsprüfungen auf Grundlage vordefinierter Schwellenwerte
- Einfache Integration mit einem Überwachungstool Ihrer Wahl über die REST-API
Dashboards – API-Gateways schnell überwachen und Fehler beheben
- Ein Übersichts-Dashboard, das Metriken über mehrere API-Gateways hinweg aggregiert
- Ein Zustandswert für Anwendungen, der erfolgreiche Anfragen und zeitnahe Antworten misst
- Anpassbare Dashboards zur Überwachung von Kennzahlen, die speziell auf Ihre Umgebung zugeschnitten sind
Ratenbegrenzung – wehren Sie DDoS-Angriffe ab und schützen Sie Ihre Anwendungen, indem Sie Ratenlimits festlegen
- Legen Sie die maximale Anfragerate für jeden Client, Verbraucher oder jede Ressource fest
- API-Endpunkte schützen und SLAs für API-Nutzer gewährleisten
- Mehrere Richtlinien zur Ratenbegrenzung definieren
Authentifizierung und Autorisierung
- JSON Web Tokens (JWTs) validieren
- API-Schlüssel für Nutzer erstellen und verwalten
- API-Schlüssel aus externen Systemen importieren
- Mit API-Nutzern teilen
- Richtlinien auf Gruppen von API-Clients anwenden