So sichern Sie APIs und Drittanbieterintegrationen
Schützen Sie das Fundament Ihres digitalen Geschäfts
APIs bilden die Grundlage moderner Anwendungen und dienen als Bindeglied zu KI-Anwendungen. Indem sie die Zusammenarbeit unterschiedlicher Systeme und Ökosysteme ermöglichen, können APIs die Markteinführungszeit verkürzen und durch die Nutzung umfangreicher Drittanbieter-Ökosysteme die Benutzererfahrung verbessern. Andererseits haben die rasant zunehmende Nutzung von APIs und der Aufstieg generativer KI zu dezentralen Architekturen, höherer Komplexität und erheblichen Risiken geführt. Dadurch wird die Absicherung von Anwendungen und APIs noch schwieriger, was sie wiederum für Angreifer äußerst attraktiv macht. Da Unternehmen ihre Anwendungsportfolios weiter modernisieren und in der neuen digitalen Wirtschaft Innovationen vorantreiben, wird die Zahl der APIs bis 2031 voraussichtlich eine Milliarde erreichen.
Die wichtigsten Vorteile
Verteilte Sicherheit
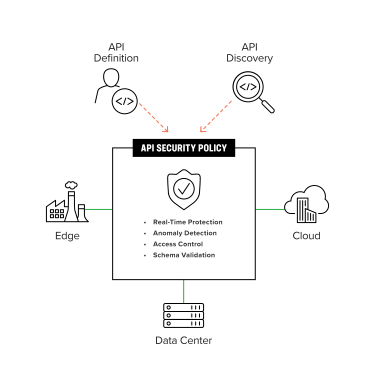
F5 ist überall dort im Einsatz, wo sich Ihre APIs befinden – im Rechenzentrum, in verschiedenen Clouds, am Edge, hinter Ihren mobilen Apps und innerhalb Ihrer Drittanbieterintegrationen.
Kontinuierlicher Schutz
F5-Lösungen bieten umfassende Transparenz, verwertbare Erkenntnisse und hochentwickeltes maschinelles Lernen, das kontinuierlich die kritische Geschäftslogik hinter APIs erkennt und automatisch schützt – vom Code über Tests bis hin zur Produktion.
Konsequente Durchsetzung
Die Sicherheitslösung von F5 nutzt ein Positiv-Sicherheitsmodell, das auf dem Erlernen von API-Schemata, automatisierter Risikobewertung und ML-basierten Schutzmechanismen beruht.
Bis 2031 müssen möglicherweise mehr als eine Milliarde APIs abgesichert werden.
Die Herausforderungen und potenziellen Risiken von APIs verstehen
Die unkontrollierte Ausbreitung von APIs durch ein ständig wachsendes Geflecht aus Endpunkten und Integrationen macht es für Sicherheitsteams praktisch unmöglich, kritische Geschäftslogik mit manuellen Methoden zu identifizieren und zu schützen. APIs verteilen sich zunehmend auf heterogene Infrastrukturen, darunter Hybrid- und Multi-Cloud-Umgebungen, die Rechenzentren, öffentliche Clouds und Edge-Standorte nutzen. Dadurch wird kritische Geschäftslogik außerhalb des Geltungsbereichs zentralisierter Sicherheitskontrollen offengelegt. Da Anwendungsentwicklungsteams zudem schnell Innovationen vorantreiben, können API-Aufrufe tief in der Geschäftslogik verborgen sein und auf unsicheren Code verweisen, was ihren Schutz erschwert.
Da der Geschwindigkeit von Innovationen eine so große Bedeutung beigemessen wird, bleibt die Sicherheit häufig auf der Strecke. Manchmal wird die Sicherheit bereits bei der Konzeption der APIs selbst schlichtweg übersehen. Oft wird sie zwar berücksichtigt, doch aufgrund der vielschichtigen Komplexität bei der Verwaltung von Anwendungsbereitstellungen über mehrere Clouds und Architekturen hinweg kommt es zu Fehlkonfigurationen der Sicherheitsrichtlinien.
Da APIs für den Datenaustausch zwischen Maschinen konzipiert sind, bieten viele von ihnen einen direkten Zugang zu sensiblen Daten – häufig ohne vergleichbare Maßnahmen zur Risikokontrolle, wie sie etwa bei der Eingabevalidierung in benutzerseitigen Webformularen zum Einsatz kommen. Dennoch sind diese Endpunkte denselben Angriffen ausgesetzt wie Webanwendungen: insbesondere der Ausnutzung von Schwachstellen, dem Missbrauch der Geschäftslogik und der Umgehung von Zugriffskontrollen, was zu Datenschutzverletzungen, Ausfallzeiten und Kontoübernahmen (Account Takeover, ATO) führen kann.
API-Endpunkte sollten nicht nur anhand derselben Risikokontrollen wie Webanwendungen bewertet werden – einschließlich Codeanalyse, Penetrationstests und Bedrohungsmodellierung, um das Risiko von Angriffen auf die Geschäftslogik zu mindern. Darüber hinaus sind zusätzliche Maßnahmen erforderlich, um unbeabsichtigte Risiken durch Endpunkte zu reduzieren, die sich der Kontrolle von Sicherheitsteams entziehen oder praktisch aufgegeben wurden – wie dies bei Schatten- und Zombie-APIs der Fall ist.
Die Auswirkungen von API-First-Architekturen auf die Angriffsfläche sind noch immer nicht allgemein bekannt.
APIs sind denselben Angriffen ausgesetzt wie Webanwendungen
Da APIs für viele der gleichen Angriffe anfällig sind, die bekanntermaßen auf Webanwendungen abzielen, waren API-Sicherheitsvorfälle die Ursache einiger der aufsehenerregendsten Datenschutzverletzungen. Risiken wie unzureichende Authentifizierungs- und Autorisierungskontrollen, Fehlkonfigurationen, der Missbrauch von Geschäftslogik und serverseitige Anfragenfälschung (Server-Side Request Forgery, SSRF) betreffen sowohl Webanwendungen als auch APIs. Die Ausnutzung von Schwachstellen sowie der Missbrauch durch Bots und bösartige Automatisierung zählen zu den größten Sicherheitsbedenken:
- Injection und Cross-Site-Scripting (XSS) können zu unbefugtem Zugriff auf Daten führen.
- Verteilte Denial-of-Service-Angriffe (DDoS) können kritische, umsatzgenerierende Dienste beeinträchtigen.
- Credential Stuffing und andere automatisierte Angriffe können zur Kompromittierung von Systemen, zu Datenschutzverletzungen und Betrug führen.
APIs bergen während des gesamten Design- und Implementierungsprozesses unbeabsichtigte Risiken
Anwendungen basieren zunehmend auf einem verteilten und dezentralen Modell, wobei APIs als Bindeglied dienen. Mobile Apps und Drittanbieterintegrationen, die den Geschäftswert steigern, sind zu einer Grundvoraussetzung geworden, um im Onlinegeschäft erfolgreich bestehen zu können. Forschung von F5 Labs zeigt detailliert auf, dass APIs zunehmend ins Visier von Angreifern geraten, da immer mehr Branchen moderne Anwendungsarchitekturen einsetzen – unter anderem, weil APIs stärker strukturiert und für Angreifer leichter zu nutzen sind.
Das Risiko steigt, wenn APIs ohne eine ganzheitliche Governance-Strategie weit verteilt werden. Dieses Risiko wird durch einen kontinuierlichen Anwendungslebenszyklus verschärft, in dessen Verlauf sich Anwendungen und APIs aufgrund der Integration in komplexe Lieferketten und der Automatisierung über CI/CD-Pipelines ständig verändern.
Die Vielfalt der Schnittstellen und die potenzielle Risikoexposition bedeuten, dass Sicherheitsteams sowohl die Eingangstür als auch alle Fenster schützen müssen, die die Bausteine moderner Anwendungen und KI-Apps darstellen – proaktiv, dynamisch und kontinuierlich.
API-Sicherheitslösung
Fortschritte beim maschinellen Lernen ermöglichen es, API-Endpunkte dynamisch zu erkennen und ihre Abhängigkeiten untereinander automatisch abzubilden – sowohl in Testumgebungen als auch in der Produktion. Dadurch lassen sich API-Kommunikationsmuster im Zeitverlauf praxisnah analysieren und Schatten-APIs oder undokumentierte APIs identifizieren, die das Risiko erhöhen.
Darüber hinaus ermöglichen die kontinuierliche Überwachung und Analyse von Endpunkten die autonome Erstellung von Sicherheitsbaselines und damit die Erkennung in Echtzeit, die automatisierte Risikobewertung sowie die Abwehr böswilliger Benutzer, ohne die Arbeitsbelastung Ihres Sicherheitsteams unnötig zu erhöhen.
Dieser kontinuierliche und automatisierte Schutz führt zu präzise abgestimmten Richtlinien, die sich über alle Architekturen hinweg, für sämtliche APIs und in allen Phasen des Softwareentwicklungslebenszyklus einheitlich anwenden lassen. Dadurch werden Exploits entschärft, Angriffe auf die Geschäftslogik abgewehrt sowie die Einhaltung von Schemata und Protokollen und die Zugriffskontrolle durchgesetzt.
Unternehmen müssen ihre Legacy-Anwendungen modernisieren und gleichzeitig mithilfe moderner Architekturen und Drittanbieterintegrationen neue Benutzererlebnisse entwickeln. Eine ganzheitliche Governance-Strategie, die APIs vom Rechenzentrum über die Cloud bis hin zum Edge schützt, unterstützt die digitale Transformation und reduziert zugleich bekannte und unbekannte Risiken.
Eine ganzheitliche Governance-Strategie unterstützt die digitale Transformation und reduziert zugleich bekannte und unbekannte Risiken.
Hauptmerkmale
Erkennen Sie bekannte Risiken für öffentlich zugängliche Webanwendungen und APIs und identifizieren Sie Schwachstellen bei Tests mithilfe KI-gestützter Erkenntnisse, um deren Behebung zu erleichtern.
Dynamische API-Erkennung
Erkennen Sie API-Endpunkte im gesamten Ökosystem der Unternehmensanwendungen.
Import der API-Definition
Erstellen und erzwingen Sie ein positives Sicherheitsmodell auf Grundlage von OpenAPI-Spezifikationen.
Richtlinienautomatisierung
Integration in Entwicklungsframeworks und Sicherheitsökosysteme.
Anomalieerkennung
Erkennen Sie verdächtiges Verhalten und böswillige Nutzer mithilfe automatisierter Risikobewertung und maschinellen Lernens.
Protokoll- und Authentifizierungskonformität
Unterstützung für APIs auf Basis von REST, GraphQL und gRPC, verschiedene Authentifizierungstypen sowie JSON Web Tokens (JWT).
Visualisierungen und Erkenntnisse
Erstellen Sie Diagramme der API-Beziehungen und werten Sie Endpunktmetriken aus.
Flexible Paradigmen für API-Sicherheit
F5-Lösungen bieten die Flexibilität, in jeder Umgebung eingesetzt zu werden. Umfassende Transparenz und automatisierte, ML-basierte Schutzmechanismen maximieren die Wirksamkeit und entlasten Sicherheitsteams. F5 kann spezialisierte Nischenlösungen konsolidieren und Hybrid- sowie Multicloud-Umgebungen durchgängig absichern, um die Resilienz und die Behebung von Sicherheitsproblemen zu verbessern.
Wichtige Aspekte bei der Implementierung von API-Sicherheit sind:
- Unterstützung für Hybrid- und Multi-Cloud-Umgebungen
Umfassende Transparenz und eine einheitliche Durchsetzung von Richtlinien reduzieren die Komplexität, die Anzahl der eingesetzten Tools und das Risiko von Fehlkonfigurationen und beschleunigen die Problembehebung. - Integration in bestehende Entwicklungsprozesse
Sicherheitsteams können mit dem Anwendungslebenszyklus Schritt halten, indem sie Risiken bereits während der Tests proaktiv aufdecken und Sicherheitsrichtlinien über eine native Terraform Registry in CI/CD-Pipelines integrieren. - Positives Sicherheitsmodell
F5-Lösungen vereinfachen Richtlinien mithilfe eines positiven Sicherheitsmodells, das Schemas anhand von OpenAPI-Definitionen, Swagger-Dateien und Zero-Trust-Prinzipien durchsetzt. - Automatisierte Abwehrmaßnahmen
ML-basierte Anomalieerkennung wehrt die Ausnutzung von Schwachstellen, den Missbrauch von Geschäftslogik und Denial-of-Service-Angriffe ab, ohne Sicherheitsteams durch die Richtlinienoptimierung in verschiedenen Umgebungen oder übermäßig viele Fehlalarme zu belasten. - Aussagekräftige Visualisierungen
Sicherheits-Dashboards mit Drill-down-Funktionen für API-Nutzungs-Baselines helfen Verantwortlichen, Erkenntnisse miteinander in Beziehung zu setzen und die Reaktion auf Vorfälle zu vereinfachen. - Sicherheitsresilienz
Langlebige Telemetriedaten und umfassend trainiertes maschinelles Lernen ermöglichen eine effizientere und wirksamere Absicherung, die mit der Geschwindigkeit digitaler Geschäftsprozesse Schritt hält und neu auftretende Angriffe durch gegnerische KI abwehrt.
Ihre Apps abzusichern bedeutet, Ihr Unternehmen, Ihre Kunden und Ihre Einnahmequellen zu schützen.
Fazit
F5-Lösungen schützen APIs im gesamten Unternehmensportfolio, indem sie kritische Geschäftslogik und Integrationen von Drittanbietern über verschiedene Clouds und Architekturen hinweg kontinuierlich erkennen und automatisch schützen.
Eine umfassende und einheitliche Sicherheitsrichtlinie in Verbindung mit robusten, ML-gestützten Schutzmechanismen ermöglicht es Unternehmen, die API-Sicherheit auf ihre digitale Strategie abzustimmen. So können sie ihr Risikomanagement verbessern, vertrauensvoll Innovationen vorantreiben und ihre Abläufe optimieren.
Erleben Sie F5 Distributed Cloud in action.