Lösung für den privilegierten Benutzerzugriff auf die F5 BIG-IP Plattform
Schützen Sie die Daten von Bundesbehörden und minimieren Sie Risiken.
Die entscheidende Bedeutung einer starken Authentifizierung
Der herkömmliche Zugriff auf administrative Ressourcen mittels Benutzername und Passwort stellt heutzutage eine erhebliche Sicherheitslücke in unseren Netzwerken dar. Entsprechend dieser Priorität ist die starke Authentifizierung privilegierter Benutzer das wichtigste Handlungsfeld im Umsetzungsplan für Cybersicherheitsdisziplin des US-Verteidigungsministeriums (DoD) (http://dodcio.defense.gov/Portals/0/Documents/Cyber/CyberDis-ImpPlan.pdf).
Handlungsschwerpunkt: Starke Authentifizierung
Die Verringerung der Anonymität sowie die Durchsetzung von Authentizität und Verantwortlichkeit für Handlungen in den Informationsnetzen des DoD verbessern die Sicherheitslage des DoD. Der Zusammenhang zwischen schwacher Authentifizierung und der Übernahme von Benutzerkonten ist hinreichend belegt. Eine starke Authentifizierung trägt dazu bei, unbefugten Zugriff zu verhindern, einschließlich einer großflächigen Kompromittierung von Netzwerken durch die Nachahmung privilegierter Administratoren. Befehlshaber und Vorgesetzte werden ihr Augenmerk auf den Schutz besonders wertvoller Ressourcen wie Server und Router sowie auf privilegierte Zugriffe von Systemadministratoren richten. Dieser Handlungsschwerpunkt unterstützt Ziel 3-4 der Cyberstrategie des DoD, wonach der CIO des DoD bekannte Schwachstellen beheben muss.
Darüber hinaus sieht der aktuelle DISA-Leitfaden zu Sicherheitsanforderungen für die Verwaltung von Netzwerkgeräten (https://www.stigviewer.com/stig/network_device_management_security_requirements_guide/2017-04-07/finding/V-55105), der die für die Verwaltung von DoD-Netzwerkgeräten geltenden Sicherheitspraktiken und -verfahren beschreibt, bei Nichtverwendung einer Multi-Faktor-Authentifizierung für privilegierte Benutzerkonten, die auf Netzwerkgeräte zugreifen, einen Befund der Kategorie CAT 2 (mittel) vor.
Feststellungs-ID: V-55105
Schweregrad: Hoch
Details: …das DoD hat die Verwendung des Common-Access-Card-Tokens bzw. der Common-Access-Card-Anmeldeinformationen (CAC) zur Unterstützung der Identitätsverwaltung und der persönlichen Authentifizierung für Systeme vorgeschrieben, die unter HSPD 12 fallen. Die vom DoD empfohlene Architektur für Netzwerkgeräte sieht vor, dass sich Systemadministratoren über einen Authentifizierungsserver mit den DoD-CAC-Anmeldeinformationen und einer vom DoD genehmigten PKI authentifizieren…
Die CAC-Authentifizierung für administrative Ressourcen kann jedoch schwierig umzusetzen sein. Es gibt eine Vielzahl von Geräten und Systemen, die nicht für eine starke Authentifizierung oder den Zugriff per Smartcard ausgelegt wurden. Traditionell waren die Möglichkeiten auf Folgendes beschränkt:
- Das Risiko für die Organisation akzeptieren.
- Entfernen oder ersetzen Sie das Gerät.
Wichtigste Vorteile
Reduziert die Angriffsfläche
F5 Privileged User Access bildet eine schützende Hülle um anfällige Geräte und Administrationsoberflächen. Für jeden Zugriff ist eine CAC/PIV-Karte erforderlich, die den Zugriff auf die jeweilige Ressource autorisiert.
Bietet einen Prüfpfad
Diese Lösung bietet Sicherheitsteams einen Audit-Trail und ermöglicht eine flexible Gestaltung von Sicherheitsrichtlinien; das Unternehmen legt die Gültigkeitsdauer einer Sitzung bzw. eines Passworts fest.
Erfordert keine Installation von Modifikationen
Die F5-Lösung erfordert weder die Installation von Software noch Änderungen an kritischen Backend-Systemen.
F5-Zugriff für privilegierte Benutzer
Die F5 Privileged User Access-Lösung bietet jetzt eine zusätzliche Option, mit der eine Netzwerkinfrastruktur, die diese Funktionalität nicht nativ unterstützt, um die CAC-Authentifizierung oder eine andere starke Authentifizierungsmethode erweitert werden kann. Dies erfolgt, ohne dass Clientsoftware oder Agenten in der Umgebung erforderlich sind, und ermöglicht es Ihnen, Ihre Altsysteme oder nicht konformen Systeme auf sichere Weise vollständig zu nutzen. Die Lösung lässt sich direkt in DoD-PKI-Systeme integrieren und kann für die Zusammenarbeit mit einer vorhandenen RADIUS-, TACACS- oder Active Directory-Umgebung sowie mit verschiedenen Authentifizierungsdatenbanken von Drittanbietern konfiguriert werden.
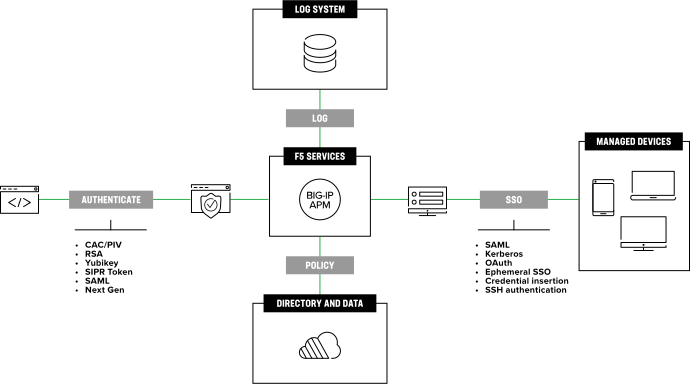
Diese Lösung besteht aus vier Hauptkomponenten: der F5 BIG-IP Plattform, dem BIG-IP Access Policy Manager (APM), der kurzlebigen Authentifizierung und dem Web-SSH-Client.
BIG-IP-Plattform
Die BIG-IP Plattform ist ein FIPS-konformes, nach Common Criteria zertifiziertes und gemäß UC APL zugelassenes Produkt (https://www.f5.com/company/certifications), das sowohl als physische als auch als virtuelle Lösung verfügbar ist. Sämtliche Funktionen der F5-Lösung für den privilegierten Benutzerzugriff werden innerhalb der BIG-IP Plattform ausgeführt. BIG-IP ist ein in den Netzwerken des US-Verteidigungsministeriums weitverbreitetes Sicherheitsprodukt, das bereits eine starke Authentifizierung für Tausende kritischer Anwendungen ermöglicht. Diese zusätzliche Lösung wendet die vorhandene Funktionalität lediglich auf die Anforderungen privilegierter Benutzer an.
BIG-IP Access Policy Manager
Ein privilegierter Benutzer, der auf eine Anwendung zugreift, wird zunächst durch BIG-IP Access Policy Manager (APM) authentifiziert. BIG-IP APM zeigt dem Benutzer zuerst einen Warnhinweis der US-Regierung (USG) an, der bestätigt werden muss, bevor die Authentifizierung fortgesetzt werden kann.
Anschließend fordert BIG-IP APM vom Benutzer eine CAC oder starke Anmeldedaten an. Diese werden dann anhand einer Zertifikatsperrliste (Certificate Revocation List, CRL) oder über einen OCSP-Server (Online Certificate Status Protocol) überprüft, um sicherzustellen, dass die Anmeldedaten nicht widerrufen wurden. Optional kann BIG-IP APM einen Verzeichnisserver wie Microsoft Active Directory (AD), einen LDAP-Server (Lightweight Directory Access Protocol), einen SAML-Anbieter (Security Assertion Markup Language) oder verschiedene Verzeichnisdienste von Drittanbietern abfragen, um die Identität des Benutzers weiter zu verifizieren.
Sobald BIG-IP APM überprüft hat, dass der privilegierte Benutzer auf das System zugreifen darf, fragt BIG-IP APM zusätzliche Attribute ab, um zu ermitteln, auf welche Ressourcen der privilegierte Benutzer zugreifen kann. Abschließend wird dem privilegierten Benutzer eine Portalseite mit den Ressourcen angezeigt, auf die er zugreifen darf. BIG-IP APM bietet außerdem erweiterte Funktionen zur Gewährleistung der Integrität des Clients. So kann beispielsweise überprüft werden, ob es sich bei dem Client um eine von der Regierung bereitgestellte Ausstattung (Government Furnished Equipment, GFE) handelt, ob er die Vorgaben des Host Based Security System (HBSS) erfüllt und/oder ob auf ihm ein unterstütztes Betriebssystem ausgeführt wird.
Temporäre Authentifizierung
Bei der ephemeren Authentifizierung handelt es sich im Wesentlichen um ein nur innerhalb eines geschlossenen Systems verwendetes Einmalpasswort für Systeme, die ausschließlich eine Authentifizierung mit Benutzername und Passwort unterstützen. Das gesamte System befindet sich innerhalb von F5 BIG-IP und arbeitet mit BIG-IP APM zusammen, um eine sichere, durchgängig verschlüsselte Verbindung zu gewährleisten und gleichzeitig die Wiederverwendung von Anmeldedaten zu verhindern. Zu keinem Zeitpunkt während des Vorgangs ist dieses ephemere Passwort dem Benutzer oder Client bekannt. Sollte es in dem höchst unwahrscheinlichen Fall kompromittiert werden, ist es für einen Angreifer vollständig wertlos. Dadurch kann F5 sogar CAC- oder Multi-Faktor-Authentifizierung für jedes System bereitstellen, das bei der Authentifizierung auf die Verwendung eines Benutzernamens und Passworts beschränkt ist.
Web-SSH-Client
Der Web-SSH-Client ist ein HTML5-Client, der in jedem von Behörden bereitgestellten Webbrowser ausgeführt werden kann und keine Installation clientseitiger Komponenten erfordert. Dies ermöglicht den sofortigen Zugriff über jedes aktuelle und zukünftige System der US-Bundesregierung, das über einen Webbrowser verfügt. Dieser Client bietet eine vollständige Terminalemulation, Unterstützung für Mausereignisse, Ausschneiden und Einfügen sowie die Möglichkeit, Verbindungen auf dem Client zu protokollieren. Darüber hinaus können Klassifizierungsbanner eingeblendet werden, die pro Host oder global festgelegt werden können. Ebenso lassen sich Verschlüsselungsoptionen pro Host konfigurieren, um die Kompatibilität mit älteren Geräten sicherzustellen.
Das gesamte System befindet sich innerhalb von F5 BIG-IP und arbeitet mit BIG-IP APM zusammen, um eine sichere, durchgängig verschlüsselte Verbindung zu gewährleisten und gleichzeitig die Möglichkeit einer erneuten Verwendung von Anmeldedaten auszuschließen.
Konsolidierung des Zugriffs privilegierter Benutzer
Die F5-Lösung für privilegierten Benutzerzugriff schließt nicht nur eine gravierende Sicherheitslücke bei Altsystemen und nicht konformen Systemen, sondern bietet auch eine effektive Möglichkeit, den Zugriff auf moderne Systeme zu bündeln. F5 kann zahlreiche Systeme schützen, die einen privilegierten Benutzerzugriff erfordern. Beispiele hierfür sind:
- Administrationsoberflächen für Telefoniesysteme (z. B. Cisco Communications Manager Administration)
- Administrationsoberflächen für Firewalls, IDS/IPS und DLP (z. B. die Weboberfläche von Palo Alto)
- Proxy-Verwaltungsoberflächen (z. B. BlueCoat ProxySG)
- Speicher-Array-Schnittstellen (z. B. NetApp OnCommand, Pure Storage)
- VDI-Verwaltungsoberflächen und Authentifizierungsanforderungen für VDI-Clients (z. B. VMWare Horizon, Citrix XenDesktop, Windows Remote Desktop)
Durch die Konsolidierung der Zugriffskontrolle für Administratoren können Sie die umfassenden Authentifizierungs- und Kontrollfunktionen von BIG-IP APM nutzen. Damit können Sie die Verwendung von TLS-Verschlüsselungsstandards in nicht vertrauenswürdigen Netzwerken durchsetzen. Darüber hinaus können Sie die Protokollierungsfunktionen von BIG-IP APM nutzen, um den administrativen Zugriff auf diese Systeme zentral zu protokollieren und zu überprüfen sowie Berichts- und Protokollierungssysteme zur Einhaltung von Compliance-Anforderungen einzubinden.
Die F5-Lösung unterstützt föderierte Authentifizierungsmodelle und kann dem US-Verteidigungsministerium die Einführung von SAML und Cloud-Technologien erleichtern.
Die Zukunft der Authentifizierung
F5 bietet ein Framework zur Ergänzung von Funktionen, die künftig zu Anforderungen werden könnten. Zu den Authentifizierungsfunktionen, die von der Regierung und der Führung des US-Verteidigungsministeriums in Betracht gezogen werden, gehören abgeleitete Anmeldedaten, biometrische Verfahren und zusätzliche Authentifizierungsfaktoren. Sollte sich die Regierung von der Verwendung von CAC oder den heute üblichen Authentifizierungsmethoden abwenden, bietet die F5-Lösung die nötige Flexibilität, um diese zusätzlichen Funktionen nach ihrer Definition zu unterstützen.
Die F5-Lösung unterstützt föderierte Authentifizierungsmodelle und kann die Einführung von SAML und Cloud-Technologien im DoD erleichtern. F5 ermöglicht eine starke Authentifizierung für Anwendungen, Geräte, Verwaltungsschnittstellen und Systeme in DoD-Umgebungen – ob in der Cloud oder an jedem anderen Ort, an dem sie sich künftig befinden könnten.
Weitere Informationen finden Sie unter www.f5.com/solutions/us-federal-government oder lesen Sie mehr über Cybersicherheitstrends, die sich auf Bundesbehörden auswirken.