
Erstellen Sie eine sichere mandantenfähige Architektur mit F5 VELOS
Einführung
Unternehmen konzentrieren sich darauf, die Kosten in ihren Rechenzentren zu begrenzen und gleichzeitig die steigenden Anforderungen an die Bereitstellung von Inhalten zu erfüllen. Da diese Unternehmen die Auslastung ihrer bestehenden Infrastruktur maximieren möchten, haben Datensicherheit und Compliance höchste Priorität. Weil viele Unternehmen ihre Workloads auf lokale Umgebungen, Colocation-Rechenzentren und Multi-Cloud-Bereitstellungen verteilen, benötigen sie eine einheitliche Datensicherheitsstrategie für alle ihre Bereitstellungen. Die neue, moderne Architektur von F5 ermöglicht es Unternehmen, ihre Pläne für die digitale Transformation zu beschleunigen, indem sie F5-Software modular sowohl in privaten als auch in öffentlichen Clouds bereitstellen und dabei die vorhandenen Funktionen zur Hardwarebeschleunigung beibehalten. Die auf Microservices basierende Infrastruktur von F5 unterstützt die Anwendungsbereitstellung und Mandantenfähigkeit und gewährleistet durch die Isolierung der Mandanten umfassende Sicherheit – all dies ist ein Eckpfeiler der Vision von F5 Adaptive Apps .
Datensicherheitsprobleme betreffen jeden dritten Service Provider. Angesichts der zunehmenden Zahl von Datenschutzverletzungen und Bußgeldern aufgrund von Verstößen gegen regulatorische Vorgaben und Compliance-Anforderungen möchten Managed Service Provider ihren nachgelagerten Kunden zusichern, dass deren Netzwerkverkehr von anderen Kunden, die auf demselben physischen Gerät gehostet werden, weder eingesehen noch manipuliert werden kann.
Die moderne Architektur von F5 vereint die von Chief Information Officers (CIOs) geforderte hohe Leistungsfähigkeit mit dem robusten, hohen Sicherheitsniveau, das Chief (Information) Security Officers (CSOs/CISOs) verlangen.
Komponente
Definition
CMP
F5® Clustered MultiprocessingTM (CMP) – verteilte Architektur zur Skalierung von CPUs, Kernen und Blades
VELOS
Application-Delivery-Controller-Lösung (ADC) der nächsten Generation, die auf einer Cloud-Scale-Architektur basiert und die Ausführung von Traffic-Management-Anwendungen auf einem chassis-basierten System in On-Premises- oder Colocation-Szenarien ermöglicht.
Appliance
Eine nicht modulare Hardwareplattform mit einer festen Anzahl von Ports und CPU-Kernen, auf der auch Mandanteninstanzen bereitgestellt werden können
F5OS
F5OS ist die neue, mit VELOS eingeführte Software für die Plattformschicht. F5OS nutzt eine Microservices-Architektur, deren Komplexität für den Administrator verborgen bleibt. Die Plattformschicht umfasst grundlegende Systemeinstellungen, die Lizenzierung des Chassis, die Netzwerkkonfiguration und die Konfiguration von Chassis-Partitionen.
Chassispartition
Eine Chassis-Partition ist eine Gruppierung von Blades innerhalb eines VELOS-Chassis. Dieses neue Konzept ist in VIPRION nicht verfügbar. Es ermöglicht die vollständige Trennung und Isolierung einer Gruppe von Blades innerhalb des Chassis. Mandanten werden innerhalb der Chassis-Partitionen erstellt und sind ebenfalls voneinander isoliert. Chassis-Partitionen stehen in keinerlei Zusammenhang mit TMOS-Administrationspartitionen.
Mandant
Frühere Generationen von BIG-IP-Plattformen wie VIPRION unterstützten Virtualisierung und Mandantenfähigkeit mithilfe von F5® Virtual Clustered MultiprocessingTM (vCMP). VELOS unterstützt ebenfalls Virtualisierung und Mandantenfähigkeit, jedoch ohne vCMP. VELOS verfolgt einen moderneren, auf Microservices basierenden Ansatz, bei dem die Mandantenfähigkeit standardmäßig integriert ist. Ähnlich wie bei vCMP können einzelne Mandanten bereitgestellt werden, auf denen jeweils eine eigene Softwareversion ausgeführt wird.
SuperVIP/Bare Metal
SuperVIP bezeichnet eine Bare-Metal-Konfiguration in VIPRION, bei der das Hinzufügen weiterer Blades die Rechenkapazität erhöht. Mithilfe der CMP-Technologie wird die eingehende Last auf alle verfügbaren Prozessoren verteilt. VELOS ist standardmäßig mandantenfähig und deckt einen ähnlichen Anwendungsfall ab, indem ein einzelner großer Mandant konfiguriert wird, der beim Hinzufügen weiterer Blades dynamisch erweitert werden kann (genau wie VIPRION).
Die moderne Architektur von F5
Systeme der vorherigen Generation wie VIPRION boten Virtualisierungslösungen auf Basis der vCMP-Technologie. vCMP bestand aus zwei Komponenten, die Mandantenfähigkeit ermöglichten: der vCMP-Hostschicht und der vCMP-Gastschicht. Bei der vCMP-Hostfunktionalität handelte es sich im Wesentlichen um einen speziell entwickelten Hypervisor, mit dem F5-Plattformen virtuelle Instanzen von BIG-IP ausführen konnten, die als Gäste bezeichnet wurden.
VELOS bietet aus Konfigurations- und Bereitstellungssicht ein ähnliches Modell wie vCMP, verwendet jedoch eine andere Technologie. VELOS nutzt die Begriffe „Mandanten“ oder „Mandantenfähigkeit“, um die Virtualisierungsfunktionen innerhalb des Chassis zu beschreiben. Die F5OS-Plattformschicht in VELOS ist kein Hypervisor, sondern eine echte Microservices-Schicht mit einem zugrunde liegenden Kubernetes-Framework für die Verwaltung. F5OS implementiert Mandantenfähigkeit mithilfe der KubeVirt-Technologie, sodass BIG-IP-Instanzen als virtuelle Maschinen (VMs) auf der Microservices-Schicht ausgeführt werden können. Dadurch können Kunden vorhandene BIG-IP-Instanzen oder Gäste zu VELOS-Mandanten migrieren, ohne die Verwaltung ihrer Mandanten ändern zu müssen.
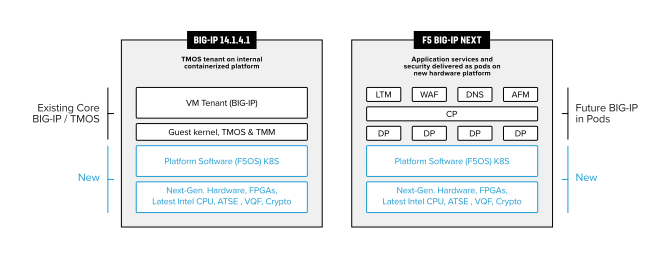
Die VELOS-Architektur unterstützt auch die nächste Generation der BIG-IP-Software – BIG-IP Next. Anstatt BIG-IP-Instanzen als VM auf einer containerisierten Umgebung auszuführen, wird BIG-IP Next als Sammlung von Containern innerhalb der nativen Containerumgebung ausgeführt. Als unterstützte Mandanten können auf einem VELOS-Chassis BIG-IP mit TMOS und BIG-IP Next in Containern auf F5OS betrieben werden, um nahtlose Tests und Versionsmigrationen auf derselben Plattform zu ermöglichen.
Die Konfiguration eines Mandanten in VELOS ist nahezu identisch mit der Bereitstellung eines vCMP-Gasts. Der Administrator weist dem Mandanten einen Namen zu, wählt die darauf auszuführende Softwareversion aus und weist ihm vCPU- und Arbeitsspeicherressourcen zu. VELOS-Mandanten verwenden genau wie vCMP-Gäste dedizierte CPU- und Arbeitsspeicherressourcen.
Chassis-Partitionierung
VELOS bietet durch eine Chassis-Partitionierungsfunktion eine zusätzliche Isolationsschicht, mit der Administratoren Blades gruppieren und voneinander isolieren können. Jedes Blade kann eine eigene isolierte Chassis-Partition bilden oder mit anderen Blades zu größeren Chassis-Partitionen zusammengefasst werden – bis zur maximalen Anzahl von Blades im Chassis. Die Chassis-Partitionierung bietet eine zusätzliche Isolationsschicht, die auch die physische Netzwerkinfrastruktur umfasst. Bei vCMP war die physische Netzwerkinfrastruktur auf Hostebene für alle Gäste zugänglich, konnte jedoch durch die VLAN-Zugehörigkeit eingeschränkt werden. Bei VELOS-Mandantenfähigkeit und Chassis-Partitionen haben Mandanten innerhalb einer Chassis-Partition nur Zugriff auf die physische Netzwerkinfrastruktur der Chassis-Partition, auf der sie gehostet werden. Der Zugriff auf Netzwerke in anderen Chassis-Partitionen ist nicht zulässig. Wie bei vCMP gelten weiterhin VLAN-Beschränkungen, doch die Chassis-Partition sorgt für eine zusätzliche Trennung auf tieferen Ebenen. VELOS isoliert Chassis-Partitionen zusätzlich durch die Trennung des Administratorzugriffs, sodass jede Chassis-Partition ihre eigenen Benutzerzugriffe und ihre eigene Authentifizierung verwaltet.
Rolle des Chassis-Administrators
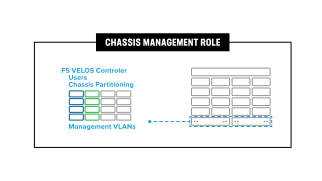
Chassis-Administratoren können auf die Out-of-Band-Verwaltungsschnittstellen der Systemcontroller zugreifen. Außerdem können sie Chassis-Partitionen konfigurieren und Benutzern Berechtigungen für den Zugriff auf diese Partitionen zuweisen.
Administratorrolle für Chassis-Partitionen
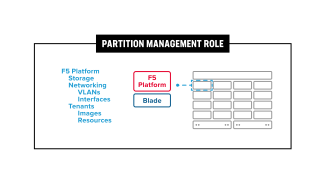
Administratoren von Chassis-Partitionen konfigurieren die In-Band-Netzwerkinfrastruktur für die Blades in der Partition, einschließlich Schnittstellen, Link-Aggregation-Gruppen und VLANs. Sie können außerdem Mandanten in der ihnen zugewiesenen Chassis-Partition bereitstellen und deren Lebenszyklen verwalten. Ein Administrator einer Chassis-Partition hat keinen Zugriff auf andere Chassis-Partitionen im System. Dadurch wird eine sichere Isolierung nicht nur auf der Mandantenebene, sondern auch auf den darunterliegenden Netzwerkebenen gewährleistet.
Mandantenadministratorrolle
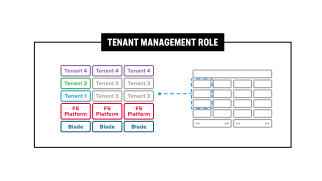
Mandantenadministratoren sind für die Konfiguration der Dienste innerhalb des Mandanten verantwortlich. Mandantenmanager haben Zugriff auf alle Verwaltungsfunktionen, die von einem BIG-IP-Mandanten bereitgestellt werden. Dies entspricht in etwa dem Zugriff auf einen vCMP-Gast. Dieser Zugriff ist unabhängig vom Zugriff auf die darunterliegende Plattformebene und wird innerhalb der TMOS-Instanz (bzw. des Mandanten) gesteuert.
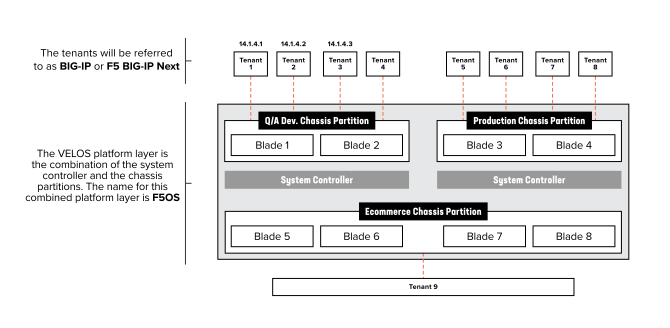
“Eine echte Microservices-Schicht mit einem zugrunde liegenden Kubernetes-Framework für die Verwaltung.”
Sicherheit und Anwendungsskalierung mit moderner Architektur
Eine moderne, auf Microservices basierende Architektur unterstützt Unternehmen bei der digitalen Transformation ihrer Rechenzentren. Ziel der digitalen Transformation und Modernisierung von Rechenzentren ist es, Innovationen voranzutreiben und schnell reagieren zu können. Da immer mehr Serviceprovider und Betreiber von Unternehmensrechenzentren Workloads auf lokale Umgebungen, Colocation- und Multi-Cloud-Modelle verteilen, um den wachsenden Anforderungen an die Anwendungsbereitstellung gerecht zu werden, gewinnen eine bessere Auslastung und höhere Datensicherheit zunehmend an Bedeutung. Die auf Microservices basierende Architektur von F5 ermöglicht Unternehmen eine effizientere Nutzung ihrer Investitionsausgaben (CapEx) und gewährleistet zugleich die Einhaltung von Datensicherheitsstandards.
Längere Bereitstellungszeiten, Einschränkungen bei der Kapazitätserweiterung und Datenschutzverletzungen gehören zu den größten Herausforderungen für Unternehmen. Um menschliche Fehler zu reduzieren, wird kontinuierlich in Automatisierung und Technologien zur Fernüberwachung investiert.
Für Serviceprovider haben die 5G-Bereitschaft sowie die Verbesserung der Teilnehmer- und Netzwerkleistung höchste Priorität. Darüber hinaus benötigen sie skalierbare Ressourcen, um die zunehmende Auslastung sowohl jetzt als auch während der Migration von 3G oder 4G LTE auf 5G Edge bewältigen und gleichzeitig die Isolierung von Anwendungen und Ressourcen gewährleisten zu können.
F5 hat das VELOS-Chassissystem entwickelt, um Unternehmen dabei zu unterstützen, die Anwendungsleistung, Fehlertoleranz und API-Management-Funktionen zu verbessern.
F5OS bietet zusammen mit der VELOS-Plattform eine bessere Ressourcenauslastung, Automatisierungsfunktionen und mehrschichtige Sicherheit. Zur Verbesserung der Ressourcenauslastung unterstützt VELOS mehrere Mandantencluster auf einem einzigen Gerät. Eine neue Methode zur Chassis-Partitionierung ermöglicht zusammen mit einer granularen Ressourcenzuweisung ein einfacheres Betriebsmodell. Die API-First-Architektur hilft Kunden, die Bereitstellung ihres BIG-IP-Systems zu automatisieren, und vereinfacht so die Anwendungsverwaltung und Automatisierungsaufgaben. VELOS unterstützt mehrere Ebenen der Anwendungssicherheit, um die Auswirkungen eines Exploits zu begrenzen. Darüber hinaus unterstützt VELOS eine Kombination aus physischen und softwarebasierten mehrschichtigen Sicherheitsmechanismen, um Prozesse zu schützen, die Zugriffskontrolle abzusichern und Netzwerke zu isolieren.
Anbieter verwalteter Dienste haben außerdem festgestellt, dass die Sicherheit der Mandanten es ihren nachgelagerten Kunden ermöglicht, die isolierten Segmente ihrer eigenen Dienste unabhängig zu verwalten. Beispielsweise kann ein nachgelagerter Kunde F5 Advanced Web Application FirewallTM (WAF) oder BIG-IP® Advanced Firewall ManagerTM (AFM) über eine andere Mandanteninstanz ausführen, die sich in derselben Partition befindet, um seine Anwendung zu schützen, während ein anderer Kunde F5 BIG-IP Access Policy Manager (APM) einsetzen kann, um die Zugriffskontrolle und Authentifizierung für seine Netzwerkdienste bereitzustellen.
“Die VELOS-Plattform bietet eine bessere Ressourcenauslastung, Automatisierungsfunktionen und mehrschichtige Sicherheit.”
VELOS-Systemsicherheit
Sicherheit ist in jeden Aspekt von VELOS integriert. Während der Konzeption und Entwicklung von VELOS untersuchten die Produktentwicklungs- und Sicherheitsteams von F5 sämtliche Angriffsflächen und führten Bedrohungsmodellierungen durch – die umfassendste Sicherheitsbewertung in der Geschichte von F5.
Plattformsicherheit
Die Chassis-Partitionierung ist eine der von F5 angebotenen Mandantenfähigkeit-Lösungen. Sie ermöglicht es Kunden, Partitionen auf der Ebene einzelner Blades zu erstellen und die Blades zu einer zentral verwalteten Einheit zusammenzufassen. Jede Chassis-Partition verfügt über einen eigenen Management-Stack und eine eigene Datennetzwerkanbindung. Dadurch werden die in den verschiedenen Partitionen gehosteten Mandanten voneinander isoliert.
Die F5OS-Plattformschicht isoliert die innerhalb der Chassis-Partition ausgeführten Anwendungen von der zugrunde liegenden Hardware. Hierzu nutzt sie Security Context Constraint-Profile (SCC) und den Secure-Computing-Modus (seccomp). Darüber hinaus beschränken die Standardeinstellungen von Security-Enhanced Linux (SELinux) den Zugriff von Mandantendiensten auf Hostressourcen. Die Authentifizierungs- und Benutzerverwaltung schränkt den Anwendungszugriff durch die Einrichtung separater Rollen für Chassis-, Partitions- und Mandantenadministratoren ein. Die auf einem schreibgeschützten Dateisystem basierende Hostschicht verhindert zusätzlich, dass Mandanten aus ihrer isolierten Umgebung ausbrechen können.
Vertrauenswürdiges Plattformmodul
Das Trusted Platform Module (TPM) (ISO/IEC 11889) ist ein internationaler Standard für einen sicheren Kryptoprozessor, einen dedizierten Mikrocontroller, der Hardware mithilfe integrierter kryptografischer Schlüssel schützt. F5 implementiert die TPM-Vertrauenskette und -Attestierung mithilfe des TPM-2.0-Chipsatzes, Linux Trusted Boot (tboot) und der Intel-TXT-Technologie. Der TPM-Chip führt bei jedem Systemstart bestimmte Messungen durch. Diese Messungen umfassen die Bildung von Hashwerten für den Großteil des BIOS-Codes, die BIOS-Einstellungen, die TPM-Einstellungen, tboot, die anfängliche Linux-RAM-Disk (initrd) und den Linux-Kernel (die erste VELOS-Version validiert nur das BIOS), sodass alternative Versionen der gemessenen Module nicht ohne Weiteres erstellt werden können und die Hashwerte zu identischen Messergebnissen führen. Sie können diese Messergebnisse anhand bekannter gültiger Werte überprüfen.
Beide Systemcontroller sowie alle Blades (BX110) verfügen über einen TPM-2.0-Chipsatz. In der ersten VELOS-Version erfolgt die lokale Attestierung automatisch beim Systemstart und kann in der Befehlszeilenschnittstelle (CLI) angezeigt werden. In Zukunft wird F5 die Remote-Attestierung sowie die Attestierung für den Linux-Kernel und die initrd hinzufügen.
Appliance-Modus
Administratoren können das VELOS-System zusätzlich absichern, indem sie den Appliance-Modus aktivieren. Der Appliance-Modus ist ein Sicherheitsmodell, das speziell für die Sicherheitsanforderungen von Behörden und Finanzinstituten entwickelt wurde. Im Appliance-Modus wird der Zugriff auf die zugrunde liegende System-Shell gesperrt, wodurch die Ausführung von Skripten erheblich erschwert wird. Auch der Zugriff auf das zugrunde liegende Root-Konto des Systems wird gesperrt, sodass alle Benutzer das Authentifizierungssystem durchlaufen müssen. In VELOS kann der Appliance-Modus sowohl für die F5OS-Plattformebene als auch innerhalb jedes bereitgestellten Mandanten aktiviert werden. Administratoren können den Appliance-Modus auf Systemcontroller-Ebene sowie für jede Chassis-Partition und jeden Mandanten aktivieren. Dieser Modus wird auf jeder Ebene über Konfigurationsoptionen und nicht wie in einigen VIPRION-Umgebungen über eine Lizenz gesteuert.
Zusammenfassend sind die wichtigsten Sicherheitsfunktionen der Plattform:
- Trennung und Abschottung innerhalb des Chassis mithilfe von Chassis-Partitionen
- Isolierung der Chassis-Partition, wodurch der Zugriff auf eine bestimmte Benutzergruppe beschränkt wird
- Hardwaresicherheit durch ein Trusted Platform Module (TPM)
- Appliance-Modus, der die Ausführung von Skripten und Root-Exploits verhindert
- Signaturprüfung, die ausschließlich von F5 signierte Software-Images zulässt
Diese Funktionen schützen die Plattformebene vor externen Bedrohungsvektoren. Die Mandanten selbst verfügen über eigene Sicherheitssubsysteme.
Sicherheit in einer mandantenfähigen Umgebung
Bei der Nutzung von Mandantenfähigkeit hat die Isolierung der Mandanten voneinander höchste Priorität. Sowohl Dienstanbieter als auch Unternehmenskunden, die mehrere Mandanten auf demselben Gerät hosten, müssen sicherstellen, dass die Ressourcen verschiedener Mandanten voneinander isoliert sind. F5 gewährleistet die Sicherheit zwischen Mandanten durch mehrere Ebenen von Sicherheitskonfigurationen.
Es dürfen nur vertrauenswürdige F5-Mandantendienste wie BIG-IP Local Traffic ManagerTM (LTM), BIG-IP DNS (GTM) und BIG-IP Advanced WAF bereitgestellt werden, wodurch die Angriffsfläche minimiert wird. Die Signaturprüfung dient dazu, den Download und die Installation des F5-Dienste-Images zu autorisieren. Schlägt die Signaturprüfung fehl, wird die Softwareinstallation abgebrochen. Dadurch wird das Risiko böswilliger Aktivitäten ausgeschlossen, die auf eine Fehlkonfiguration von Ressourcen abzielen.
Die Isolierung zwischen den Mandanten und den Ressourcen der Hostebene, wie Prozessen, Netzwerk und Dateisystem, wird durch verschiedene Sicherheitsmechanismen wie SCC-Profile und den seccomp-Modus gewährleistet. Mandanten verfügen zur Trennung des Datenverkehrs über eindeutige Mandanten-IDs. Die Mandantenadressierung, IP-Tabellenkonfigurationen und die Isolierung von Broadcast-Domänen wirken zusammen, um die Mandantentrennung durchzusetzen.
Jeder Mandant bietet ein System zur rollenbasierten Zugriffskontrolle (RBAC), mit dem sich der Benutzerzugriff auf Schlüssel, Anwendungen, Sicherheitsrichtlinien, Auditprotokolle, Firewallregeln und weitere Ressourcen steuern lässt. Dadurch können bestimmte Mandanten separaten nachgelagerten Kunden oder Geschäftsbereichen zugewiesen werden, deren Anmeldedaten ebenfalls voneinander getrennt bleiben. Werden Mandanten auf diese Weise bereitgestellt, bleibt ein kompromittiertes Benutzerkonto auf einen einzelnen, bestimmten Mandanten beschränkt. Jeder Mandant führt eine Instanz des TMOS-Betriebssystems in einer containerisierten Umgebung aus und bietet damit ein höheres Sicherheitsniveau als ein vCMP-Gast. Zu den wichtigsten Punkten gehören:
- Durch die Signaturprüfung werden nur von F5 signierte Software-Images zugelassen.
- MACVLAN-Schnittstellen kapseln den mandantenbezogenen Datenverkehr zwischen Blades und schränken so die Sichtbarkeit des Datenverkehrs zwischen verschiedenen Mandanten auf demselben Blade ein.
- Getrennter Zugriff für Partitionsadministratoren und Mandantenadministratoren über die Plattformschicht, die Mandanten voneinander isoliert
- Seccomp-Containersicherheit
- Durchsetzung von SELinux-Richtlinien für alle Anwendungsdienste
Diese Sicherheitskontrollen bilden zusammen mehrere Schutzebenen für Mandanten.
Netzwerksicherheit und -isolierung
Isolierung der Plattformebene
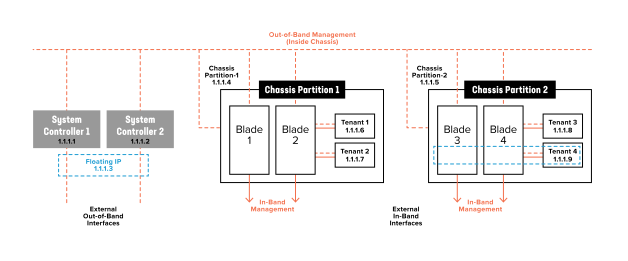
Die neue F5OS-Plattformschicht ist vollständig von In-Band-Datennetzen und VLANs isoliert. Diese Isolierung ist beabsichtigt, sodass der Zugriff ausschließlich über das Out-of-Band-Managementnetzwerk möglich ist. Tatsächlich sind weder den Systemcontrollern noch den Chassis-Partitionen In-Band-IP-Adressen zugewiesen. Nur Mandanten verfügen über In-Band-Management-IP-Adressen und entsprechenden Zugriff.
Dadurch können Kunden ein sicheres, abgeschottetes Out-of-Band-Verwaltungsnetzwerk betreiben, dessen Zugriff stark eingeschränkt ist. Das folgende Diagramm zeigt, wie der Out-of-Band-Verwaltungszugriff über die Systemcontroller in das Chassis gelangt. Diese stellen die Konnektivität zu den Chassis-Partitionen und Tenants bereit. Das Out-of-Band-Netzwerk wird anschließend innerhalb des Chassis zu Verwaltungszwecken erweitert. Beachten Sie, dass die gesamte In-Band-Adressierung auf den Tenants selbst und nicht auf der F5OS-Plattformebene erfolgt.
Isolation von Chassis-Partitionen
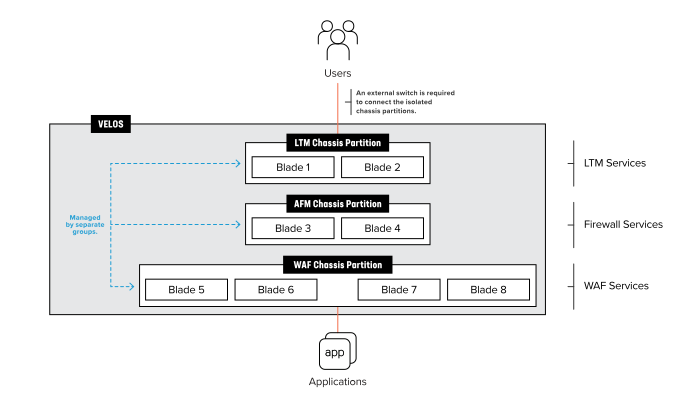
Jede Chassis-Partition ist eine eigenständige Einheit mit eigenen (lokalen/Remote-)Benutzern und eigener Authentifizierung. Sie wird über eine dedizierte Out-of-Band-IP-Adresse mit eigenem CLI-, GUI- und API-Zugriff verwaltet. Eine Chassis-Partition kann einer bestimmten Gruppe zugewiesen werden, wobei die Mitglieder dieser Gruppe ausschließlich auf ihre eigene Partition zugreifen können. Auf andere Chassis-Partitionen im System können sie nicht zugreifen. Dieses Maß an Isolation gab es bei VIPRION nicht. Nachfolgend finden Sie einige Beispiele. Sie können Service Chaining zwischen verschiedenen Chassis-Partitionen einrichten. Da diese innerhalb des Chassis jedoch so stark voneinander isoliert sind, müssen Sie eine externe Verbindung bereitstellen, um sie miteinander zu verknüpfen.
Neben dem vollständig isolierten und eindeutigen Verwaltungszugriff wird das In-Band-Netzwerk innerhalb der Chassis-Partition konfiguriert und ist vollständig auf diese beschränkt. Jede Chassis-Partition verfügt über eigene Netzwerkkomponenten wie PortGroups, VLANs, Link Aggregation Groups (LAGs) und Schnittstellen. Das bedeutet, dass das Netzwerk einer Chassis-Partition von einer anderen Chassis-Partition aus weder zugänglich noch einsehbar ist.
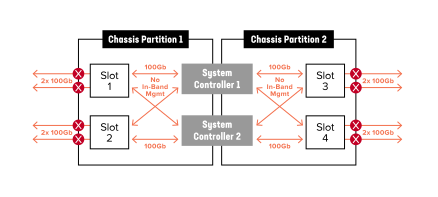
Die Isolierung auf Netzwerkebene wird außerdem durch die zentralisierten Switch-Fabrics in den beiden Systemcontrollern gewährleistet. Im VELOS-System verfügt jedes Blade über mehrere Verbindungen zu den zentralisierten Switch-Fabrics, um Redundanz und zusätzliche Bandbreite bereitzustellen. Jedes BX110-Blade verfügt über zwei 100-Gbit/s-Backplane-Verbindungen (jeweils eine zu jedem Systemcontroller), die zu einer LAG gebündelt sind. Diese sternförmig verkabelte Topologie stellt schnelle und zuverlässige Backplane-Verbindungen zwischen allen Blades bereit und ermöglicht zugleich eine vollständige Isolierung auf Netzwerkebene.
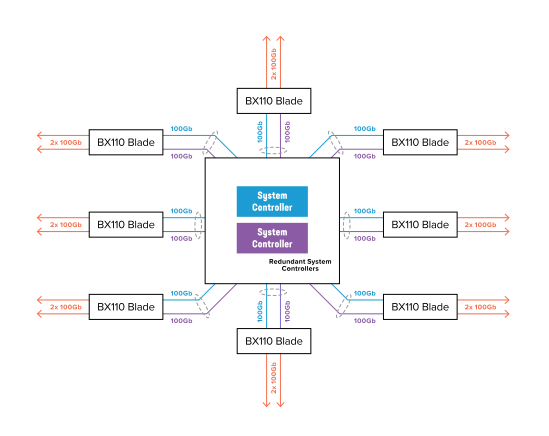
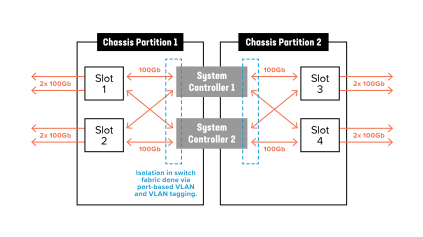
Beim Erstellen von Chassis-Partitionen weist der Administrator diesen ein oder mehrere Blades zu, die anschließend von allen anderen Blades im Chassis isoliert werden. Die zentralisierten Switch-Fabrics werden automatisch mit portbasierten VLANs und VLAN-Tagging konfiguriert, um die Isolation zwischen den Chassis-Partitionen sicherzustellen. Das folgende Diagramm veranschaulicht, wie diese Isolation umgesetzt wird.
Network security und Isolierung
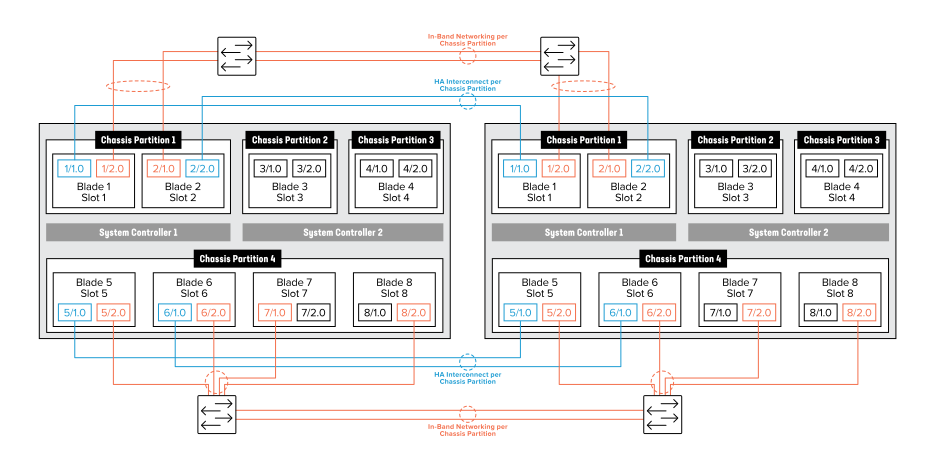
Um zu veranschaulichen, wie stark Chassis-Partitionen voneinander isoliert sind, zeigt das folgende Diagramm zwei VELOS-Chassis mit jeweils mehreren Chassis-Partitionen. Da keine In-Band-Netzwerkressourcen gemeinsam genutzt werden, benötigt jede Chassis-Partition eine eigene Netzwerkanbindung an die In-Band-Netzwerke sowie eigene Hochverfügbarkeitsverbindungen zwischen den beiden Chassis. Ein Zugriff auf Schnittstellen, VLANs oder LAGs über Chassis-Partitionen hinweg ist nicht möglich.
“F5 untersuchte sämtliche Angriffsflächen und führte dafür Bedrohungsmodellierungen durch – die umfassendste Sicherheitsbewertung in der Geschichte von F5.”
Fazit
Wenn Unternehmen auf Microservices basierende Strategien für die Anwendungsbereitstellung einführen, um Ressourcen besser auszulasten und eine durchgängige Automatisierung und Orchestrierung zu ermöglichen, müssen sie prüfen, wie sich diese Strategien mit den Anforderungen an die Mandantenfähigkeit vereinbaren lassen und wie zugleich umfassende Sicherheit gewährleistet werden kann. Die moderne Architektur von F5 bietet eine einzigartige, leistungsstarke, auf Microservices basierende Lösung, die sowohl den Anforderungen an die Sicherheit als auch an die Mandantenfähigkeit gerecht wird.
------------------
Sicherheitsgruppe
VELOS-Sicherheitsfunktionen
Sicherheit auf Plattformebene
- Trennung und Abschottung innerhalb des Chassis mithilfe von Chassis-Partitionen
- Hardwaresicherheit durch Trusted Platform Module (TPM)
- Der Appliance-Modus verhindert die Ausführung von Skripten und die Ausnutzung von Root-Sicherheitslücken
- Der standardmäßige SELinux-Modus beschränkt den Zugriff von Mandantendiensten auf Hostressourcen
- Die Host-Schicht wird als VM innerhalb eines Containers ausgeführt, wodurch ein Ausbruch von Mandanten auf die Host-Schicht verhindert wird.
Mandantensicherheit
- Signaturprüfung, die ausschließlich von F5 signierte Software-Images zulässt
- MACVLAN-Schnittstellen kapseln den mandantenbezogenen Datenverkehr zwischen Blades und schränken so die Sichtbarkeit des Datenverkehrs zwischen verschiedenen Mandanten auf demselben Blade ein.
- Getrennter Zugriff für Partitionsadministratoren und Mandantenadministratoren über die Plattformschicht, die Mandanten voneinander isoliert
- Seccomp-Containersicherheit
- Durchsetzung von SELinux-Richtlinien für alle Anwendungsdienste
Network security und Isolierung
- Die Plattformebene ist vom In-Band-Datenverkehr isoliert und ausschließlich über das Out-of-Band-Managementnetzwerk zugänglich.
- Die Chassis-Partition verfügt über ein benutzerbasiertes Authentifizierungssystem und wird über eine dedizierte Out-of-Band-IP-Adresse verwaltet.
- Chassis-Partitionen sind isoliert und verfügen über eine eigene Netzwerkanbindung an die In-Band-Netzwerke.
------------------
F5 ist sich der Bedeutung von Sicherheit in einer auf Microservices basierenden Umgebung bewusst. Die umfassenden Bedrohungsmodellbewertungen von F5 für die Plattform und die Netzwerkkonnektivität haben zu einem Sicherheitsmodell geführt, das auf einer mehrschichtigen Verteidigungsstrategie und einer proaktiven Sicherheitshaltung basiert. VELOS kombiniert die Isolierung auf Plattformebene, die Chassis-Partitionierung und zentralisierte Switch-Fabric-Methoden, um Anwendungen in einer mandantenfähigen Umgebung voneinander zu isolieren.
VERÖFFENTLICHT AM 25. APRIL 2024