
Anwendungen für Notfallplanung und Hochverfügbarkeit verteilen
Einleitung
Naturkatastrophen, DDoS-Angriffe und Ausfälle der Anwendungsinfrastruktur können häufig dazu führen, dass Websites nicht erreichbar sind. Dies kann Umsatzeinbußen, eine geringere Kundenzufriedenheit und eine verminderte Produktivität der Benutzer zur Folge haben.
Nur wenige Unternehmen sind so vorausschauend, sich durch den Aufbau von Rechenzentren an verschiedenen Standorten auf Katastrophenfälle vorzubereiten. Häufiger entscheiden sie sich für regionale, physische Ausweichrechenzentren und richten diese in einer Aktiv-Standby-Konfiguration mit einem manuellen Wiederherstellungsprozess ein. Andere nutzen die Cloud, um ein virtuelles Rechenzentrum nach Bedarf bereitzustellen.
Beide Optionen können kostspielig, fehleranfällig und langsam sein, wenn sie unüberlegt implementiert werden. Gerade wenn sie am dringendsten benötigt werden, kann es bei diesen sekundären Rechenzentren zu fehlerhaften Transaktionen zwischen den Rechenzentren, zur Unzufriedenheit der Kunden mit benutzerseitigen Anwendungen und zu Ausfallkosten kommen, die den Geschäftsbetrieb erheblich beeinträchtigen und die Rentabilität mindern.
Die Einrichtung sekundärer Rechenzentren als Teil einer umfassenden Lösung für die Anwendungsbereitstellung muss jedoch weder schwierig noch kompliziert sein. F5 BIG-IP DNS ermöglicht die ganzheitliche Verwaltung von Rechenzentrumsanwendungen und Benutzerzugriffen in einer standortübergreifenden Aktiv-Aktiv-Konfiguration.
So bleibt Ihr Rechenzentrum leistungsfähig
Die Verfügbarkeit von Anwendungen ist bei der Notfallwiederherstellung von entscheidender Bedeutung. Der Betrieb von Anwendungen in mehreren Rechenzentren kann eine ganze Reihe von Problemen verursachen: die Synchronisierung der Anwendungen, die Verwaltung der Benutzerverbindungen zu diesen Anwendungen und die Sicherstellung, dass alles ordnungsgemäß funktioniert. Zu den Herausforderungen dieses Ansatzes gehören:
- Mangelnde Transparenz hinsichtlich des Zustands von Rechenzentrum und Anwendung. Wie beurteilen Sie den Zustand des Rechenzentrums und der Anwendung?
- Suboptimale Benutzererfahrung. Wie gehen Unternehmen bei der Bereitstellung von Anwendungen mit abgebrochenen Sitzungen um, stellen verlorene Daten wieder her und schützen personenbezogene Daten?
- Wartungsaufwand. Allzu oft bleibt Unternehmen nichts anderes übrig, als für Upgrades das gesamte Rechenzentrum herunterzufahren. Auch die standortübergreifende Datenreplikation über das WAN kann viel wertvolle Zeit in Anspruch nehmen. Können Sie sich als E-Commerce-Anbieter die dadurch entstehenden Umsatzeinbußen leisten?
- DNS-Management und -Sicherheit. Das Domain Name System (DNS) ist möglicherweise die wichtigste und am weitesten verbreitete Netzwerktechnologie in Unternehmen, gehört jedoch nach wie vor zu den anfälligsten. Was geschieht, wenn Fehler bei der DNS-Verwaltung Ihre gesamte Anwendungsinfrastruktur lahmlegen? BIND-Versionen sind anfälliger für Angriffe und lassen sich ohne geeignete Verwaltungstools nur schwer aktualisieren. Ständig entstehen neue Sicherheitsbedrohungen wie die Manipulation von Zonendateien, Protokoll-Tunneling, DNS-Pharming, DoS- und SYN-Flood-Angriffe. Leider wird DNS in Unternehmen häufig missverstanden und fehlerhaft verwaltet. Dies kann zu Konfigurations- und Architekturfehlern führen, durch die Schwachstellen im Netzwerk offengelegt werden.
Management der Notfallwiederherstellung
Die Planung für den Katastrophenfall bei gleichzeitiger Aufrechterhaltung des Anwendungsbetriebs über mehrere Standorte hinweg kann schnell zu einem endlosen Kreislauf werden, in dem fehlerhafte Transaktionen behoben, die Benutzerzufriedenheit sichergestellt und Ausfallzeiten koordiniert werden müssen. Die manuelle Bewältigung dieser Herausforderungen kann kostspielig und fehleranfällig sein, den Geschäftsbetrieb beeinträchtigen und die Rentabilität mindern.
Unternehmen benötigen eine Lösung, mit der sie diese Herausforderungen durch die Bereitstellung folgender Funktionen bewältigen können:
- Hervorragende Anwendungsverfügbarkeit und -leistung
- Reduzierter Verwaltungsaufwand
- Verbesserte betriebliche Effizienz
Die optimale Lösung würde Unternehmen eine intelligente Möglichkeit bieten, Rechenzentren und Anwendungen unter allen Bedingungen und Umständen zu verwalten. Über eine zentrale Managementplattform könnte sie den Zustand von Rechenzentren und Anwendungen – einschließlich interner und externer Webservices – überwachen. Im Falle eines Problems würde diese Lösung Benutzer automatisch und transparent an den geeigneten Standort umleiten und gleichzeitig die Verfügbarkeit von Anwendungen und Diensten gewährleisten.
Die Anwendungsverfügbarkeit standortübergreifend und während eines Notfalls (oder auch bei Spitzenlasten) aufrechtzuerhalten, lässt sich nicht allein dadurch erreichen, dass man sich auf Ping verlässt und DNS-Einträge aktuell hält. Dafür sind eine wesentlich umfassendere Planung sowie eine Architektur für die Anwendungsbereitstellung erforderlich, die Folgendes leisten kann:
- Ganzheitliche Anwendungsüberwachung. Es reicht nicht aus, lediglich zu prüfen, ob die Anwendung verfügbar ist oder nicht. Die Anwendungsüberwachung der Lösung sollte die Anwendung überprüfen und dabei alle Abhängigkeiten berücksichtigen. Durch die Automatisierung des Failover-Prozesses wird der Verwaltungsaufwand reduziert, kostspielige Ausfallzeiten werden minimiert und Unsicherheiten bei der Nachverfolgung von Abhängigkeiten werden beseitigt.
- Serviceverwaltung und -wartung. Durch die Einhaltung bewährter Verwaltungsrichtlinien sollte die Lösung in der Lage sein, Abhängigkeiten in einer standortübergreifenden Anwendungsinfrastruktur intelligent nachzuverfolgen und zu verwalten. Das hilfreichste Verwaltungstool würde die Identifizierung und Überwachung der Abhängigkeiten innerhalb der Anwendungsinfrastruktur von einem zentralen Ort aus ermöglichen und so einen schnellen Überblick über die betriebliche Effizienz bieten.
- Kontinuität für Benutzerclients. Die Lösung sollte Benutzer auf Grundlage des Zustands des Rechenzentrums, der Anwendung, etwaiger Webservice-Abhängigkeiten sowie benutzerbezogener Informationen wie Standort und Anmeldedaten an das geeignete Rechenzentrum weiterleiten können. Die Nachverfolgung des Anwendungszustands anhand der Benutzerkontinuität und der Anwendungsüberwachung ist unerlässlich, um sicherzustellen, dass Benutzern die richtigen Inhalte bereitgestellt werden, ohne dass Sitzungen unterbrochen werden oder Daten verloren gehen.
- DNS-Verwaltung. Die beste Lösung sollte die DNS-Verwaltung einfach und fehlerfrei gestalten, da bereits ein kleiner Konfigurationsfehler eine gesamte Anwendungsinfrastruktur lahmlegen kann. Einfache Maßnahmen zur Vermeidung dieses Problems sind eine benutzerfreundliche Oberfläche, eine DNS-Fehlerprüfung und automatische Reverse-Lookups.
- Sicherheit. Unternehmen benötigen einen ganzheitlichen und integrierten Ansatz, um ihr Netzwerk und ihre Anwendungen vor potenziellen Bedrohungen und Angriffen zu schützen.
Katastrophenvorsorge mit BIG-IP-Technologien
Die BIG-IP-Produktfamilie von Application Delivery Controllern (ADCs) bietet Hochverfügbarkeit, maximale Leistung und eine zentrale Verwaltung für Anwendungen, die über mehrere Rechenzentren hinweg ausgeführt werden. Basierend auf der einheitlichen, modularen und skalierbaren TMOS-Architektur von F5 gewährleisten BIG-IP-ADC-Geräte maximale Verfügbarkeit, indem sie Benutzeranfragen an Anwendungen und den Anwendungsdatenverkehr gemäß den Geschäftsrichtlinien sowie den Bedingungen im Rechenzentrum, Netzwerk, in der Anwendung und bei Webdiensten verwalten und verteilen.
BIG-IP DNS
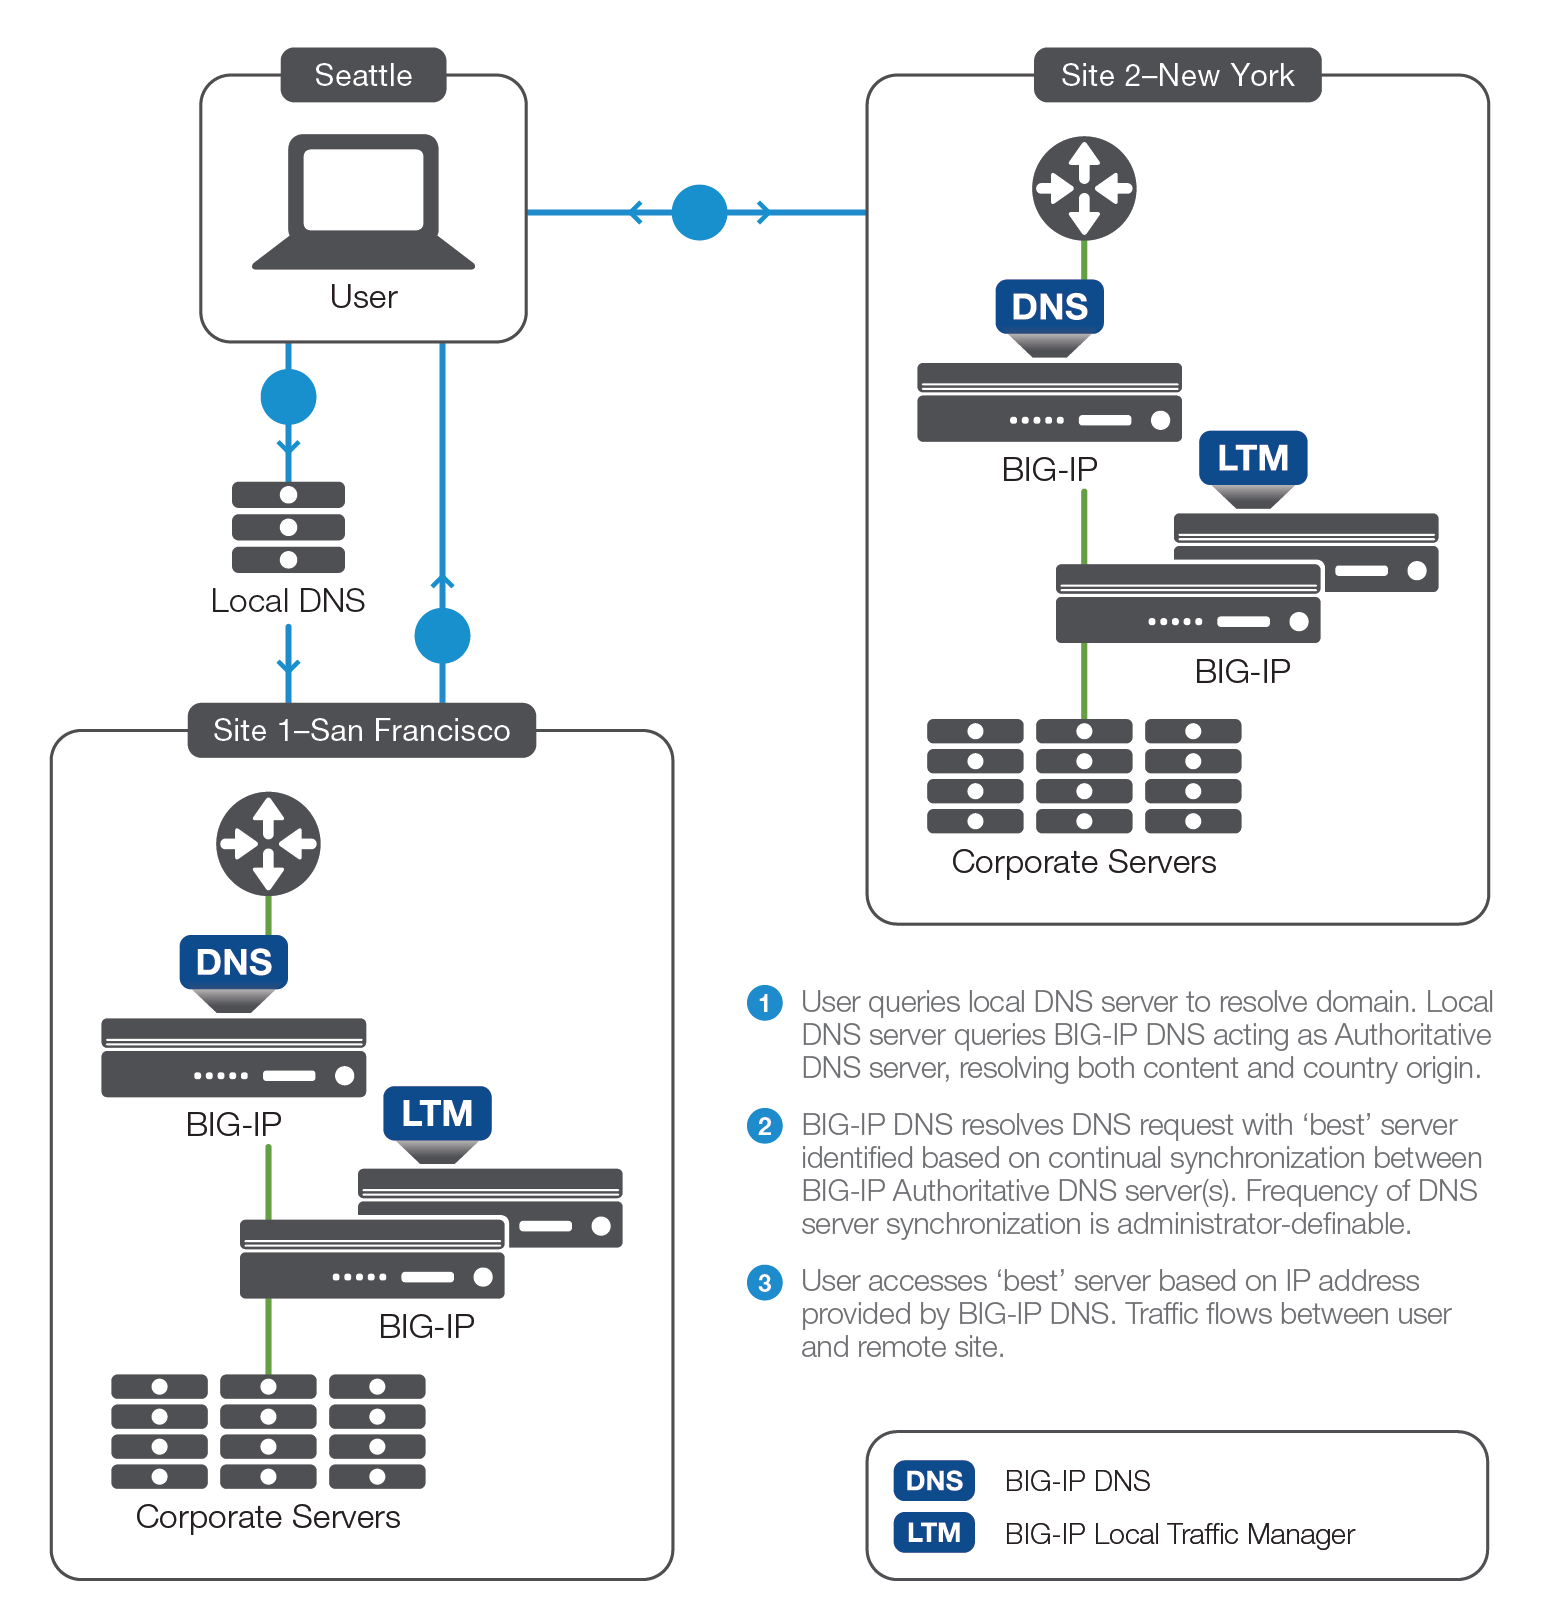
BIG-IP DNS ist der Grundpfeiler für die Verteilung von Anwendungen auf mehrere Rechenzentren. Über grundlegende DNS-Funktionen hinaus ermöglicht BIG-IP DNS eine granulare Verwaltung der Anwendungsbereitstellung, wenn Benutzer und Anwendungen unter normalen oder widrigen Umständen zwischen Rechenzentren wechseln.
Ganzheitliche Zustandsüberwachung
Als globaler Lotse für den Anwendungsdatenverkehr überwacht BIG-IP DNS den Zustand der gesamten Anwendungsinfrastruktur in allen Rechenzentren, beseitigt einzelne Ausfallpunkte und leitet den Datenverkehr von Standorten mit unzureichender Leistung weg. Durch die Erfassung von Leistungs- und Verfügbarkeitsmetriken aus Rechenzentren über BIG-IP Local Traffic Manager (LTM), ISP-Verbindungen, Server, Caches und sogar Benutzerinhalte gewährleistet BIG-IP DNS eine hohe Verfügbarkeit und ausreichende Kapazität.
Anwendungszentrierte Überwachung
Heutige Anwendungen sind hochkomplex und erfordern intelligente Integritätsprüfungen, um ihre Stabilität und Verfügbarkeit zu ermitteln. Statt sich auf eine einzelne Integritätsprüfung zu verlassen, fasst BIG-IP DNS mehrere Anwendungsmonitore zusammen, sodass der Status auf mehreren Ebenen überprüft werden kann. Dies führt zu höherer Verfügbarkeit, verbesserter Zuverlässigkeit und der Vermeidung falsch positiver Ergebnisse, wodurch sich der Verwaltungsaufwand reduziert.
BIG-IP DNS bietet vordefinierte, sofort einsatzbereite Unterstützung für die Zustandsüberwachung von mehr als 18 verschiedenen Anwendungen, darunter SAP, Oracle, LDAP, mySQL und weitere. BIG-IP DNS überwacht diese Anwendungen – sowie alle Anwendungen, denen ein benutzerdefiniertes Überwachungsprofil zugewiesen ist – gezielt, um ihren Zustand präzise zu ermitteln, Ausfallzeiten zu reduzieren und die Benutzererfahrung zu verbessern.
BIG-IP DNS überwacht den Zustand voneinander abhängiger Anwendungen und kennzeichnet alle zugehörigen Objekte als ausgefallen, wenn die Integritätsprüfung eines Objekts in dieser Gruppe fehlschlägt. Wenn beispielsweise der SharePoint-Webdienst aktiv ist und Anfragen beantwortet, aber nicht auf den SharePoint-Datenspeicher zugreifen kann, kennzeichnet BIG-IP DNS den SharePoint-Webdienst als ausgefallen und nicht verfügbar, da er nicht auf die Daten zugreifen kann – obwohl der Webdienst selbst aktiv ist. So können Sie Anwendungsobjekte entsprechend der Geschäftslogik und Rentabilität ausrichten und überwachen, skalierbare Richtlinien für die Datenverkehrsverteilung erstellen und Anwendungsabhängigkeiten besser verwalten.
Im Katastrophenfall oder wenn eine Anwendung von einem Rechenzentrum in ein anderes verlagert wird, nutzt BIG-IP DNS diese umfassende Anwendungsüberwachung, um zu ermitteln, welches Rechenzentrum bestimmte Benutzeranfragen bearbeiten soll. Da Anwendungen zunehmend auf mehrere Rechenzentren und die Cloud verteilt werden, wird es entscheidend sein, alle Anwendungsebenen in einem einzigen Verwaltungs- und Verteilungssystem zusammenzuführen.
Client-Kontinuität
Um ein herausragendes Benutzererlebnis zu bieten, überwacht BIG-IP DNS nicht nur Anwendungen, sondern verfolgt auch den Benutzerstatus, während Benutzer Anfragen an Anwendungen innerhalb des Rechenzentrums stellen. Benutzer können über Anwendungen und mehrere Rechenzentren hinweg verbunden bleiben und anhand des Anwendungs- und Benutzerstatus transparent an das entsprechende Rechenzentrum oder den entsprechenden Server weitergeleitet werden. Wenn ein Benutzer eine Sitzung mit einer Anwendung in einem Rechenzentrum beginnt und diese Anwendung in ein anderes Rechenzentrum verschoben wird, bleibt die Sitzungsintegrität stets gewahrt: Es kommt weder zu Sitzungsabbrüchen noch zu verlorenen oder beschädigten Daten. Unternehmen profitieren von einer verbesserten Skalierbarkeit der Infrastruktur, niedrigeren Gesamtbetriebskosten und weniger Supportanfragen, indem sie BIG-IP DNS die Verwaltung des Benutzerzugriffs auf Anwendungen über mehrere Rechenzentren hinweg überlassen.
DNS-Verwaltung und -Sicherheit
BIG-IP DNS ist eine globale DNS-Lösung, die Namensdienste am äußersten Rand des Netzwerks für die Anwendungsbereitstellung bereitstellt. Mithilfe von Geolokalisierungsdiensten kann BIG-IP DNS Benutzer basierend auf ihrem physischen Standort an das am besten geeignete Rechenzentrum für die Anwendungsbereitstellung weiterleiten. BIG-IP Local Traffic Manager arbeitet dabei innerhalb des Rechenzentrums mit BIG-IP DNS zusammen und kann die Last lokaler und rekursiver DNS-Dienste verteilen. So entsteht eine fehlertolerante Architektur, die vom mobilen Netzwerkrand bis zur Anwendung reicht. BIG-IP DNS schafft zudem eine sicherere DNS-Umgebung, indem es Schutz vor DNS-basierten Angriffen bietet und DNSSEC unterstützt.
Fazit
Mit BIG-IP LTM und BIG-IP DNS bietet F5 eine bewährte Lösung für das Management von Disaster Recovery, Standort-Failover und Geschäftskontinuität. Neben umfassenden Prüfungen der Standortverfügbarkeit mit BIG-IP DNS kann die Lösung Anwendungsdaten optimieren, um die Service-Level zwischen Rechenzentren sowie bei benutzerbasierter Konnektivität aufrechtzuerhalten. BIG-IP Produkte ermöglichen die transparente Bereitstellung von Anwendungen und Webservices über mehrere Standorte hinweg, gewährleisten die globale Geschäftskontinuität und Anwendungsverfügbarkeit und steigern die Kundenzufriedenheit, indem sie Benutzer weltweit zum jeweils besten Standort leiten. Als einheitliche, integrierte Lösung reduzieren BIG-IP Produkte zudem den Verwaltungsaufwand, da sie einen ganzheitlichen Überblick über den Zustand von Anwendungen und Rechenzentren im gesamten verteilten Netzwerk bieten.
Ganz gleich, ob Sie eine echte Disaster-Recovery-Architektur aufbauen, mehrere Rechenzentren mit verteilter Last konzipieren oder einige Anwendungsdienste in die Cloud verlagern: BIG-IP DNS und LTM bieten Ihnen das erforderliche Application-Delivery-Management, damit Ihre Anwendungen sicher, schnell und verfügbar bleiben. Sowohl im Katastrophenfall als auch im regulären IT-Betrieb Ihres Unternehmens sorgt F5 für Transparenz hinsichtlich der Benutzer und unterstützt Sie dabei, die Hochverfügbarkeit der Anwendungen aufrechtzuerhalten, die für den Betrieb Ihres Unternehmens unerlässlich sind.
VERÖFFENTLICHT AM 02. OKTOBER 2017