
Ermöglichen Sie eine skalierbare und sichere VMware-View-Bereitstellung
Einführung
NetApp und Cisco haben gemeinsam eine validierte Rechenzentrumsarchitektur auf Basis des FlexPod-Rechenzentrumsdesigns entwickelt. Diese Lösung beschleunigt die umfassende Bereitstellung virtualisierter Tier-1-Anwendungen, ermöglicht eine schnelle Transformation des Rechenzentrums und beschleunigt die Bereitstellung neuer geschäftskritischer Anwendungen wie VMware View. Dank der Flexibilität, die Computing-, Storage- oder Switch-Komponenten der Architektur anzupassen oder zu ändern, steht Unternehmenskunden nun eine vollständig validierte Lösung zur Verfügung, mit der sie die Entwurfs- und Bereitstellungsphasen ihrer Anwendungsumgebungen erheblich verkürzen können.
Als Ergänzung zur validierten FlexPod-Architektur können F5 BIG-IP-Technologien die Anwendungsleistung steigern, die Anwendungsverfügbarkeit sicherstellen und den sicheren Zugriff sowie die für die Bereitstellung einer virtualisierten Tier-1-Anwendungsumgebung erforderliche Autorisierung von Remotebenutzern ermöglichen. Die Bereitstellung von VMware View 5.0 auf einer FlexPod-Architektur mit einem F5 Application Delivery Controller (ADC) kann den Nutzen von FlexPods in einer virtuellen Desktop-Umgebung erweitern und steigern. Detaillierte Bereitstellungsanleitungen, die im Rahmen der Partnerschaft zwischen F5 und Trace3 verfügbar sind, decken sämtliche Aspekte der Konfiguration ab, einschließlich der für Speicher-, Computing-, ADC- und Anwendungsbereitstellungen erforderlichen Konfiguration.
Über Trace3
Trace3 ist NetApp Star Partner und F5 Platinum Partner und unterstützt Unternehmen dabei, Hindernisse zu überwinden. Dazu arbeitet Trace3 eng mit ihnen zusammen, um einen strategischen Ansatz zu entwickeln, der Geschäftsanforderungen durch IT-Innovationen erfüllt. Trace3 erreicht seine Ziele mithilfe eines XARCH-Ansatzes, der eine strategische IT-Roadmap für drei Praxisbereiche bereitstellt: Rechenzentrum, Endbenutzer-Computing und Cloud-Strategien. Auf Grundlage dieser Praktiken und Disziplinen erstellt Trace3 eine maßgeschneiderte Roadmap mit XARCH Solutions, die es Kunden ermöglicht, bestehende Investitionen zu optimieren und gleichzeitig die Auslastung von Personal und Geräten zu steigern. Die Lösungsportfolios von Trace3 umfassen Produkte, Beratung, Schulungen und Ressourcenmanagement in verschiedenen Fachbereichen, darunter Storage, Netzwerke, Virtualisierung, Sicherheit, Datenschutz, Anwendungen und Projektmanagement. Dank seiner Expertise in allen relevanten Komponenten der erweiterten FlexPod-Architektur kann Trace3 bei jeder unternehmensweiten Implementierung einer schlüsselfertigen FlexPod-Lösung einen erheblichen Mehrwert bieten.
Wie FlexPod- und F5-Technologien eine skalierbare und sichere VMware-View-Bereitstellung ermöglichen
Leistung und Skalierbarkeit von VMware View
Eine der größten Herausforderungen bei der unternehmensweiten Einführung von VMware View besteht darin, die Infrastrukturkomponenten, die zur Erfüllung der Leistungsanforderungen einer virtuellen Desktop-Bereitstellung erforderlich sind, effektiv skalieren zu können. Bei der Konzeption einer Gesamtlösung müssen Unternehmensarchitekten unerwartete Spitzen beim Leistungsbedarf berücksichtigen. Um die Leistung zu steigern und die allgemeine Benutzererfahrung mit virtuellen Desktops zu verbessern, stellen NetApp und F5 Networks wichtige Infrastrukturkomponenten bereit, mit denen sich eine virtuelle Desktop-Umgebung skalieren lässt, ohne dass die hervorragende Benutzererfahrung beeinträchtigt wird. F5 ADCs verbessern die Reaktionsfähigkeit, indem sie rechenintensive Prozesse auslagern, beispielsweise die Verwaltung des SSL-Datenverkehrs und die Bündelung von Verbindungen zu Backend-Servern. Zudem ermöglichen sie eine adaptive Komprimierung des Datenverkehrs, wodurch sich die Gesamtleistung um bis zu 60 Prozent steigern lässt.
Eine vergleichbare Leistungssteigerung lässt sich mit der Speicherbeschleunigungstechnologie NetApp Flash Cache erzielen. Eine Gesamtlösung, die sowohl F5- als auch NetApp-Technologien integriert, ermöglicht die effizientere Skalierung einer Virtual-Desktop-Infrastruktur (VDI). Aus Speichersicht bedeutet dies, dass in der gesamten Infrastruktur deutlich weniger rotierende Festplatten benötigt werden.
Speicher- und Infrastruktureffizienz
NetApp hat bei Technologien zur Speichereffizienz Pionierarbeit geleistet, damit Unternehmen mit weniger bereitgestelltem physischem Speicher eine höhere Leistung erzielen können. Integrierte Funktionen wie Deduplizierung, Thin Provisioning, Komprimierung und Flash-Cache-Beschleunigung können die Leistung erheblich steigern und gleichzeitig den Speicherbedarf sowie die Strom- und Kühlungskosten senken.
BIG-IP-Produkte bieten vergleichbare Effizienzvorteile auf Hypervisor- und Anwendungsebene. Die BIG-IP-Plattform spielt eine zentrale Rolle bei der Erhöhung der Dichte virtueller Server, indem sie rechenintensive Prozesse vom Server auslagert. Funktionen wie adaptive Komprimierung, SSL-Offloading und Verbindungs-Pooling können die Serverdichte um bis zu 60 Prozent erhöhen und so den Platzbedarf der Bereitstellung weiter reduzieren. Dadurch können Unternehmen geschäftskritische Tier-1-Anwendungen effektiver in einer virtualisierten Umgebung bereitstellen, die die validierte NetApp-Rechenzentrumsarchitektur ergänzt.
Zugriff und Authentifizierung
Angesichts einer zunehmend mobilen und dezentral arbeitenden Belegschaft benötigen Unternehmen und Dienstanbieter eine Möglichkeit, den Zugriff von Remote-Benutzern, die mit webbasierten Anwendungen arbeiten, sicher zu verwalten. BIG-IP Access Policy Manager (APM) bietet eine einheitliche Zugriffs- und Authentifizierungsplattform sowohl für Remote-Benutzer als auch für autorisierte Benutzer im Rechenzentrum. Die von BIG-IP APM bereitgestellte SSL-VPN-Sicherheit für den Remote-Zugriff bietet die derzeit höchste auf dem Markt verfügbare Leistung und lässt sich auf einem einzigen Gerät auf über 100.000 Benutzer skalieren. BIG-IP APM erkennt den Standort des Benutzers und authentifiziert sicher den lokalen oder Remote-Zugriff für Benutzer, die einen sicheren Zugriff auf Anwendungen benötigen. Durch den Einsatz von BIG-IP APM anstelle des View-Sicherheitsservers in einer VMware-View-Bereitstellung werden Zugriff und Authentifizierung für bis zu 100.000 Benutzer ermöglicht.
Replikationsbeschleunigung
NetApp SnapMirror ermöglicht die asynchrone Replikation auf einen sekundären NetApp-Storage-Controller, um eine zuverlässige und effiziente Disaster-Recovery-Umgebung aufrechtzuerhalten. Zur Optimierung der Leistung der WAN-Verbindung zwischen den Standorten und zur Steigerung der Gesamteffizienz der Replikation können auf dem NetApp-Gerät eine quellseitige Deduplizierung und Komprimierung durchgeführt werden, bevor die Replikation stattfindet. Bei Problemen mit Latenz oder Paketverlusten kann ein BIG-IP WAN Optimization Module (WOM) den Replikationsdatenverkehr optimieren, priorisieren und beschleunigen und so den gesamten WAN-Bandbreitenbedarf reduzieren.
Schnelle Bereitstellung
Bei der Bereitstellung virtueller Desktop-Software wie VMware View besteht ein wesentlicher Vorteil von NetApp darin, dass sich Hunderte oder Tausende individuell angepasste virtuelle Desktops schnell und mit minimaler Belastung der Serverressourcen bereitstellen lassen. Mithilfe der NetApp FlexClone-Technologie können Unternehmen Tausende individuell angepasste Desktop-Images mit einem einfachen Mausklick schnell bereitstellen. Dank der engen Integration in VMware vSphere stellt FlexClone innerhalb weniger Minuten Zehntausende Desktop-Images bereit, ohne dass sich die gesamte Speicherauslastung erhöht.
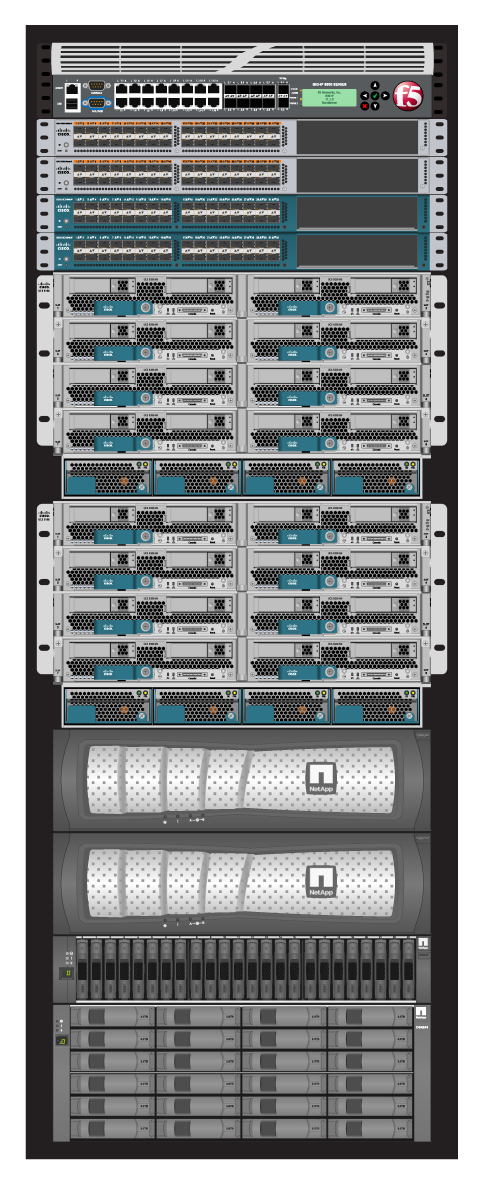
Eine weitere Herausforderung bei der Bereitstellung umfangreicher Infrastrukturen besteht darin, die einzelnen Komponenten in die Infrastruktur zu integrieren. NetApp stellt zertifizierten Partnern detaillierte FlexPod-Leitfäden zur Verfügung, mit denen sich der Zeitaufwand für die Bereitstellung dieser validierten Rechenzentrumslösung erheblich reduzieren lässt. Die FlexPod-Technologie verkürzt nicht nur die Bereitstellungszeit der physischen Infrastrukturkomponenten, sondern auch den üblicherweise erforderlichen Zeitaufwand für das Testen und Validieren der einzelnen Komponenten erheblich. Dank einer validierten Architektur für Storage, Computing und Layer-2-Netzwerke können Unternehmen den Gesamtaufwand für das Testen mehrerer Komponenten zur Sicherstellung der Interoperabilität reduzieren. Zertifizierte NetApp-Partner wie Trace3 verfügen über die geeigneten Tools, um einen FlexPod bedarfsgerecht zu dimensionieren und zu konfigurieren, sodass er entsprechend den Anwendungs- und Benutzer-Workloads skaliert werden kann.
Die Reduzierung der Komplexität und die Beschleunigung der Bereitstellung sind entscheidend für den nachhaltigen Erfolg einer VMware-View-Lösung. Die FlexPod-Bereitstellungsleitfäden werden durch die F5-Bereitstellungsleitfäden ergänzt und ermöglichen gemeinsam die plattformübergreifende Bereitstellung einer anwendungsbereiten Lösung.
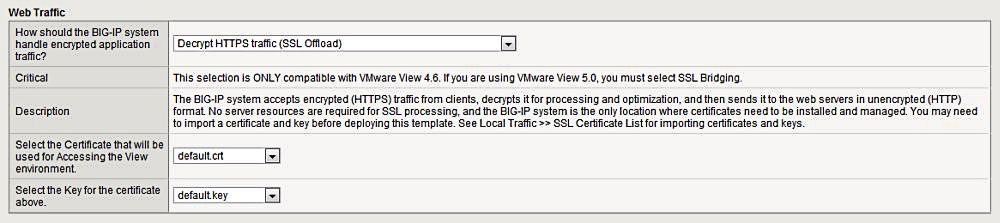
F5 iApps-Vorlagen verkürzen die Bereitstellungszeiten zusätzlich. Mit diesen menügesteuerten, anpassbaren, wiederverwendbaren und anwendungsspezifischen Vorlagen können Administratoren die erforderlichen Komponenten einer ADC-Lösung bereitstellen, ohne über Fachkenntnisse zu den zugehörigen BIG-IP-Produktmodulen verfügen zu müssen. iApps-Vorlagen sind wiederverwendbar, und zahlreiche vorhandene iApps für spezifische Anforderungen können über die Entwickler-Community F5 DevCentral geteilt werden. Administratoren können außerdem eigene iApps programmieren und konfigurieren, um nicht standardmäßige Anwendungen mit F5 ADCs bereitzustellen. Die standardmäßige iApps-Vorlage wurde verwendet, um alle erforderlichen Komponenten für die VMware View 5.0-Umgebung zu konfigurieren.
Einrichtung und Konfiguration der Umgebung
Die Validierung war in zwei Phasen angelegt und sollte sowohl lokale Benutzerverbindungen als auch den Remotezugriff auf eine virtuelle Desktopumgebung demonstrieren. In der validierten NetApp-Umgebung kamen sowohl ein Storage Area Network (SAN) als auch Network-Attached Storage (NAS) zum Einsatz, um Speicher für die Blade-Server-Komponenten des Cisco Unified Computing System (UCS) bereitzustellen. Jeder Controller in der NetApp-Architektur verfügte über zwei Fibre-Channel-Ports mit 8 GB sowie zwei Ethernet-Ports mit 10 GB, die mit dem Cisco UCS verbunden waren. Für die Installation und das Booten der VMware-ESX-Hosts wurde der Speicher über Fibre Channel bereitgestellt. Der Speicher für die Gastsysteme und die virtuellen Desktops wurde von NetApp über NFS bereitgestellt. NetApp FlexClones wurden eingesetzt, um virtuelle VMware-View-Desktops schnell bereitzustellen.
Einrichtung von FlexPod und BIG-IP für VMware View 5.0
Um den Nutzen der kombinierten BIG-IP APM/FlexPod-Lösung umfassend zu validieren, wurde mit dem FlexPod eine Lösung mit einer Kapazität von 10 GB bereitgestellt. In der ersten Bereitstellungsphase kam eine BIG-IP 8900-Appliance zum Einsatz, die sowohl für BIG-IP Local Traffic Manager (LTM) als auch für BIG-IP APM lizenziert war. Beide 10-GB-Schnittstellen wurden auf dem Gerät konfiguriert und mit den Nexus 5548-Switches verbunden.
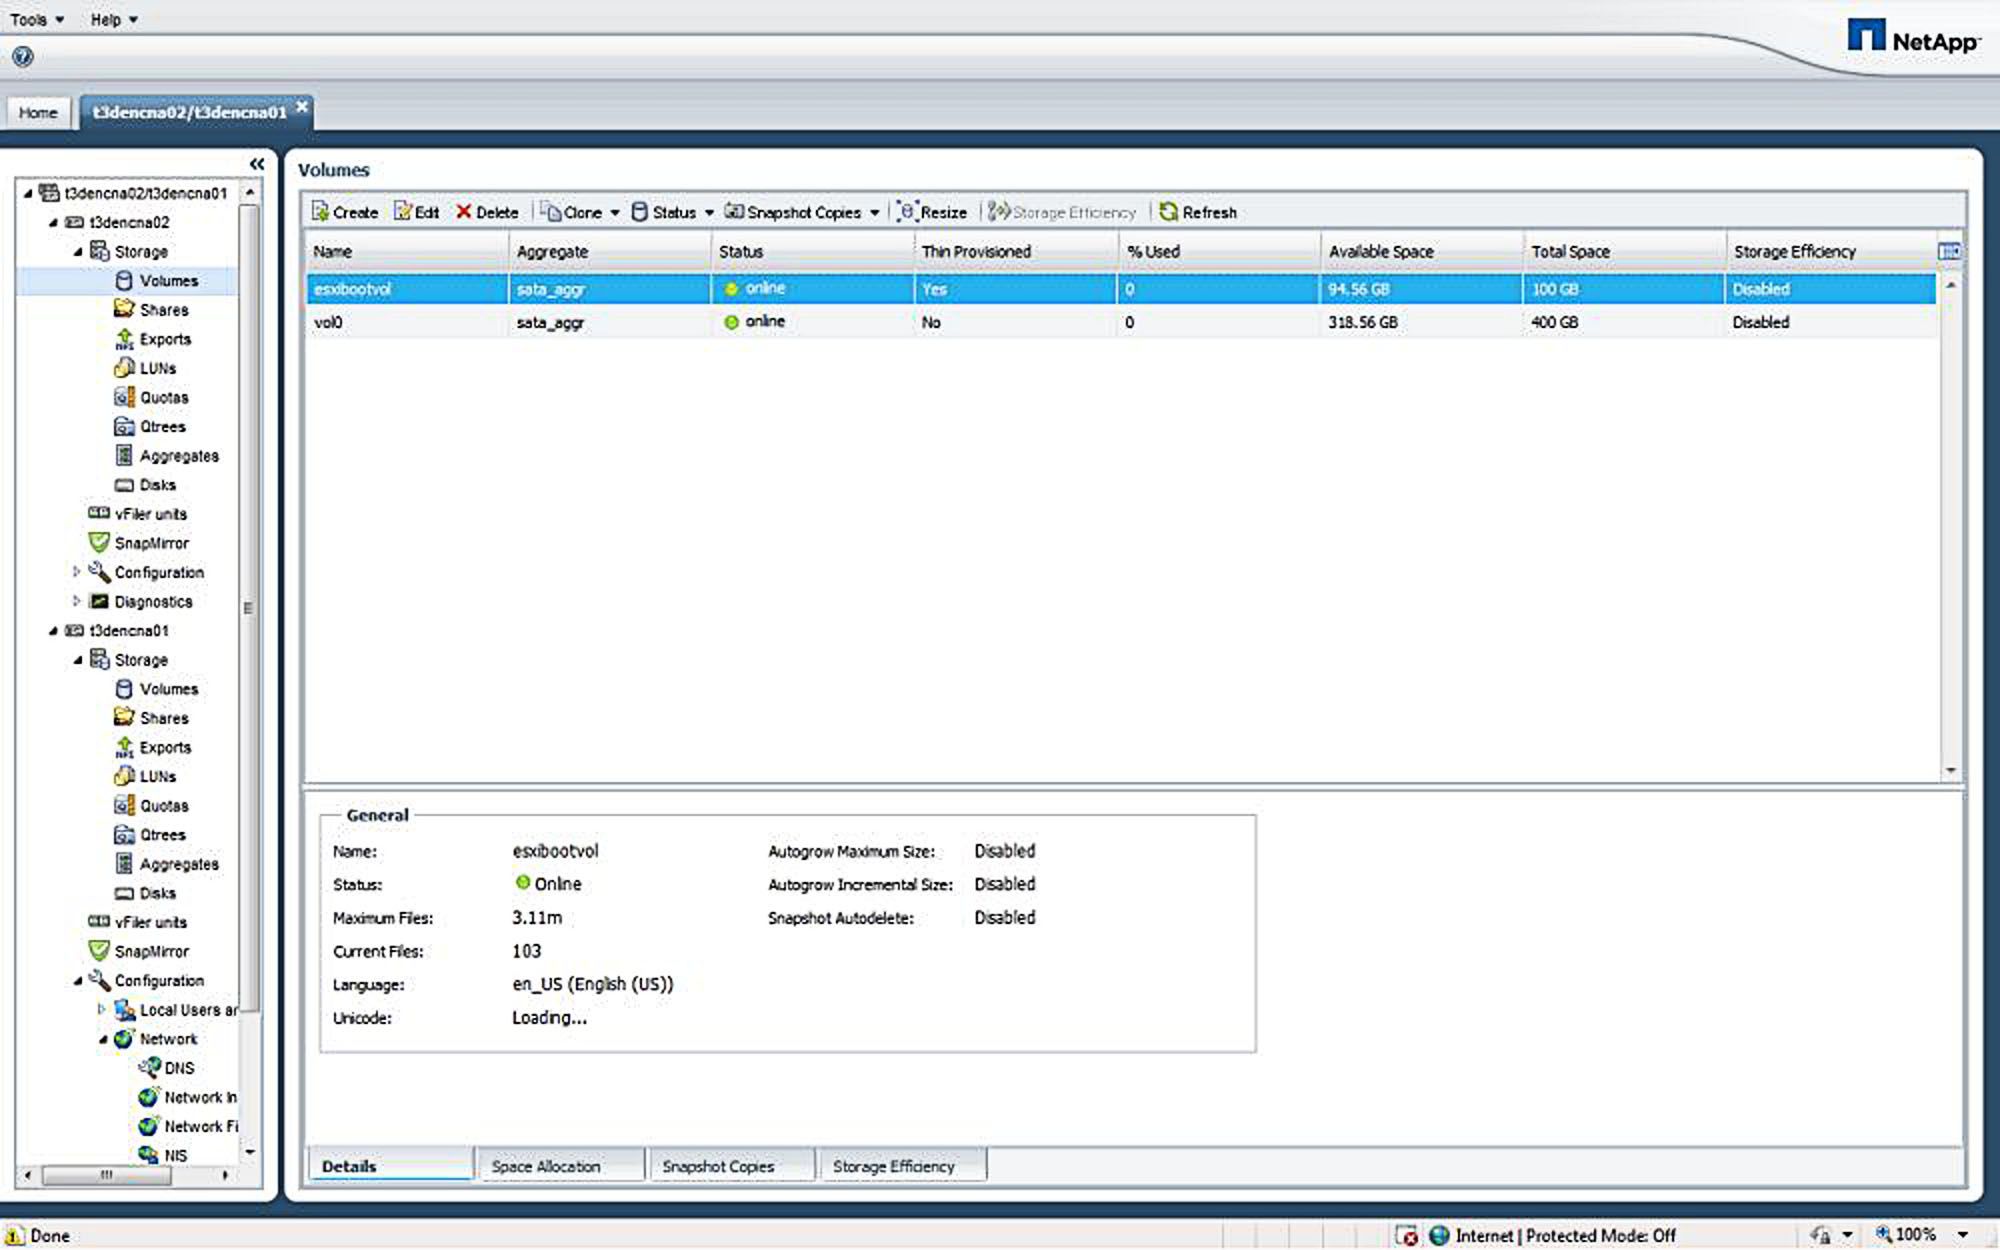
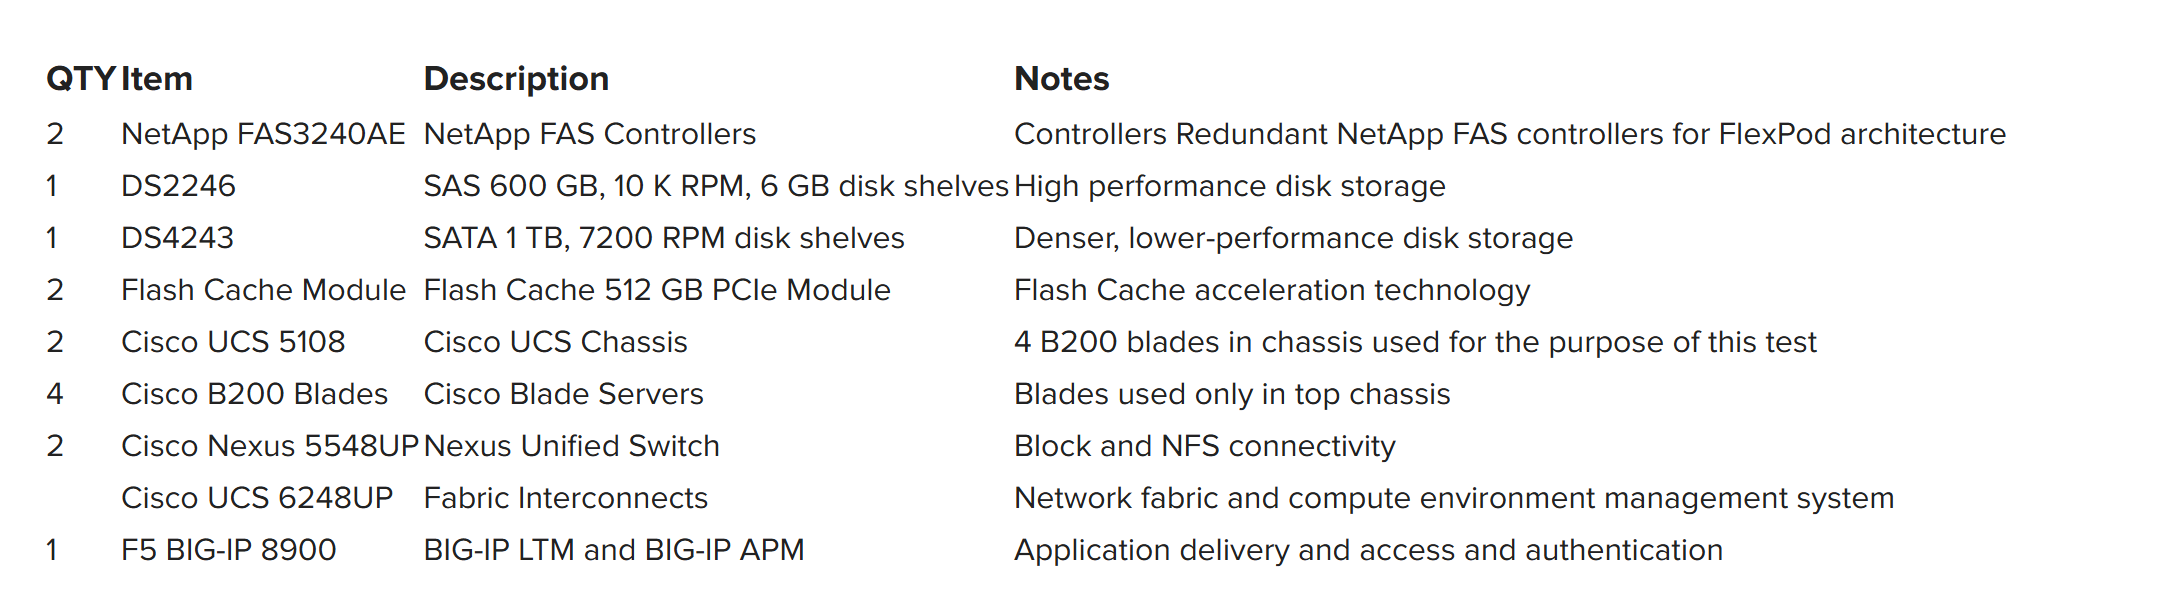
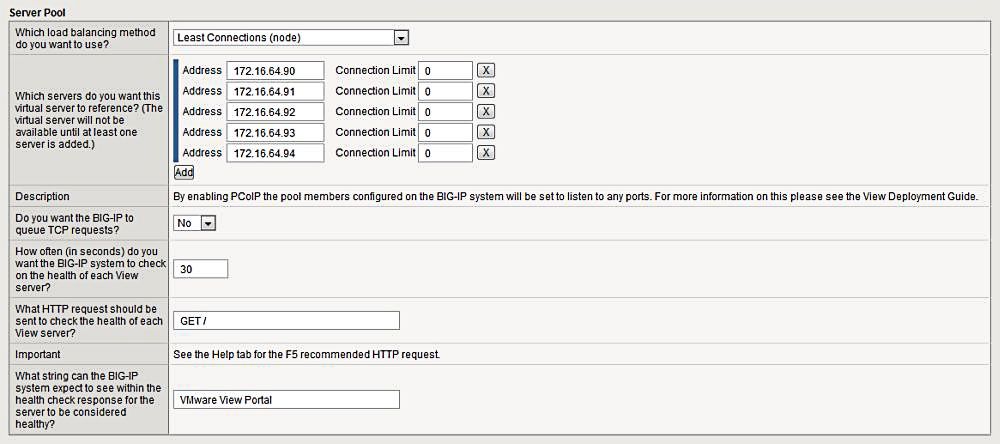
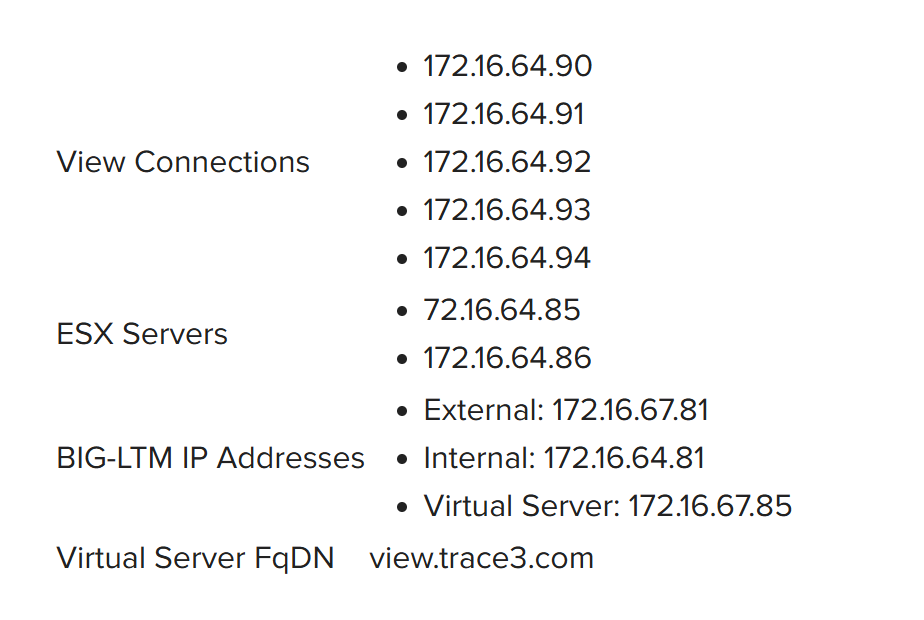
Ein NetApp-Controller wurde mit einem SAS-Festplatten-Shelf mit 10.000 U/min konfiguriert, während der andere mit 1 TB SATA-Speicher ausgestattet wurde. Die ESX-Hosts wurden so konfiguriert, dass sie unter Verwendung des SATA-Speichers vom SAN-Speicher starten. Der SAS-Speicher wurde zur Unterstützung der VMware-View-Desktopumgebung bereitgestellt. Die Konfiguration umfasste fünf View Connection Server, an die das BIG-IP-Gerät den Benutzerdatenverkehr weiterleiten sollte. Alle Benutzer sollten über den virtuellen Server auf dem BIG-IP-Gerät auf ihre virtuellen Desktops zugreifen, anstatt direkt auf die fünf View Connection Server zuzugreifen. Zwei ESXi-Server wurden zur Unterstützung der virtuellen Desktop-Pools konfiguriert.
Um eine reale Bereitstellung einer virtuellen Desktop-Infrastruktur (VDI) zu simulieren, umfasste die Konfiguration zwei separate virtuelle Desktop-Pools: einen für den Zugriff über PCoIP und einen weiteren für Verbindungen über das Microsoft Remote Desktop Protocol (RDP). Damit sollten lokale Benutzerverbindungen zu einer virtuellen Desktop-Umgebung über beide Protokolle demonstriert werden. In der zweiten Testphase wurde der Remote-Benutzerzugriff auf die VDI-Umgebung über BIG-IP APM validiert. In beiden Szenarien übernahm BIG-IP LTM die grundlegende Datenverkehrssteuerung und den Lastenausgleich für die View Connection Server.
Das BIG-IP 8900-Gerät wurde mit der Softwareversion 11.1 Hotfix (HF) 1 bereitgestellt, um die iApps-Funktionalität zu unterstützen. Auf den NetApp 3240-Controllern war ONTAP 8.1 7-Mode RC3 installiert. VMware ESX 5.0 wurde in allen Testphasen als Hypervisor eingesetzt, und vSphere diente zur Verwaltung der ESX-Hosts und zur Bereitstellung von NetApp FlexClones.
Um die schnelle Bereitstellung virtueller Desktops mit NetApp zu demonstrieren, wurde im Test das NetApp-Plug-in für VMware vSphere verwendet, um 40 separate Desktops bereitzustellen, die auf zwei verschiedene Desktop-Pools verteilt waren. Da FlexClone die CPU der ESX-Server nicht beansprucht, dauerte es nur wenige Minuten, mehrere virtuelle Desktops schnell zu klonen, anzupassen und in ESX zu starten.
Jeder Desktop-Pool wurde so konfiguriert, dass sich separate Benutzergruppen anmelden konnten, um eine abteilungsübergreifende VDI-Bereitstellung zu simulieren. Beispielsweise wurden die Benutzer view1 bis view6 so konfiguriert, dass sie Zugriff auf pool1 hatten und über PCoIP auf ihre Desktops zugreifen konnten. Die Benutzer viewRDP1 bis viewRDP6 wurden so konfiguriert, dass sie über RDP auf Desktops in pool2 zugreifen konnten.
Zu diesem Zweck wurden zwei VLANs konfiguriert: ein internes VLAN für Netzwerkverbindungen zu den nachgelagerten View Connection Servern und ein externes VLAN für Clientverbindungen. Für jedes VLAN wurden zwei Self-IP-Adressen konfiguriert und zugewiesen. In dieser Demonstrationsumgebung wurden zwar die Standardzertifikate verwendet, für eine vollständige Produktivbereitstellung von VMware View auf FlexPod wird jedoch empfohlen, ein SSL-Zertifikat von einer Zertifizierungsstelle zu beziehen.
Einrichtung und Konfiguration der F5-Voraussetzungen
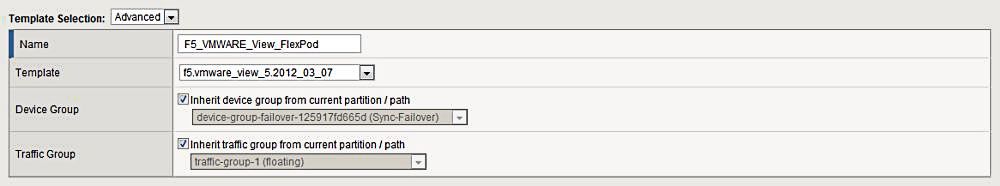
Die Testpläne umfassten zwei Phasen. In der ersten Phase wurde nur BIG-IP LTM über eine iApp-Vorlage bereitgestellt, um eine hybride lokale Desktopumgebung mit PCoIP und RDP abzubilden. Die zweite Phase umfasste ein Szenario, in dem ein Remotebenutzer über BIG-IP APM authentifiziert wurde und mittels Single Sign-on (SSO) auf einen Desktop zugriff. Die zusätzlichen, speziell für BIG-IP APM erforderlichen Komponenten wurden mithilfe der iApp-Vorlage konfiguriert und generiert.
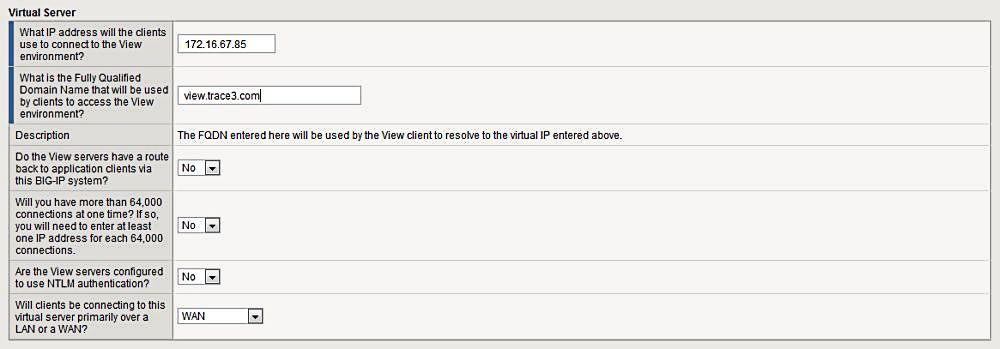
Lizenzen für sowohl BIG-IP LTM als auch BIG-IP APM wurden beschafft. Nach Abschluss der grundlegenden Lizenzierung und Netzwerk-/VLAN-Konfiguration wurden alle weiteren Konfigurationsschritte mithilfe der entsprechenden iApp-Vorlage durchgeführt.
Einrichtung der NetApp-Umgebung
Auf jedem Host wurden zwei NetApp-3240-Controller mit unterschiedlichen Festplattentechnologien konfiguriert. Der erste Controller war mit einem einzelnen Shelf mit 22 SAS-Festplatten mit jeweils 600 GB und 10.000 U/min ausgestattet, die zu einem einzigen Aggregat zusammengefasst waren. Der zweite Controller war mit dem 1-TB-SATA-Speicher verbunden, der zur Bereitstellung von SAN-Speicher für die ESX-Server verwendet wurde. Der leistungsstärkere SAS-Speicher wurde den virtuellen Desktops über NFS bereitgestellt, um eine angemessene Performance beim Zugriff auf Remote-Desktops sicherzustellen. Zur weiteren Leistungssteigerung wurde Flash Cache auf dem zweiten Controller aktiviert. Mit einem einfachen Befehl über die Befehlszeilenschnittstelle (CLI) des NetApp-Controllers ließ sich Flash Cache aktivieren und deaktivieren.
Einrichtung der ESX-Serverumgebung
Es wurden zwei ESX-Server eingerichtet. Auf dem ersten Server (.86) wurden insgesamt fünf View Connection Server bereitgestellt. Für die virtuellen Desktops kam anstelle der VMware-Funktion „Linked Clones“ die NetApp-FlexClone-Technologie zum Einsatz, da FlexClone das Back-End-Array nutzt, in vSphere integriert ist und für die Bereitstellung verknüpfter Klone keinen VMware Composer benötigt. Insgesamt wurden 40 virtuelle Desktops in zwei Pools bereitgestellt. Ein Pool ermöglichte den Zugriff auf die Desktops über natives PCoIP, eine mit View 4.5 eingeführte UDP-Funktion. Der zweite Pool wurde so konfiguriert, dass der Zugriff ausschließlich über Microsoft RDP möglich war.
Validierung von VMware View 5.0
Nachdem die Testumgebung eingerichtet und konfiguriert worden war, wurden die Tests in zwei Phasen durchgeführt, um den Zugriff auf die VDI-Umgebung sowohl für lokale als auch für Remote-Benutzerszenarien zu demonstrieren. In der ersten Phase lag der Schwerpunkt auf dem Zugriff über PCoIP und RDP.
Lokales PCoIP und RDP
In der ersten Phase erfolgte der Benutzerzugriff über PCoIP und RDP, um die Unterschiede zwischen den beiden Methoden aufzuzeigen. Jeder der fünf View Connection Server wurde so konfiguriert, dass er auf die IP-Adresse des virtuellen BIG-IP LTM-Servers verweist (anstatt einzeln auf jeden der fünf View Connection Server zu verweisen). Dadurch, dass alle Benutzer auf eine einzige IP-Adresse eines virtuellen Servers verwiesen, erschienen die fünf View Connection Server als eine einzige Installation, auf die über eine einzige virtuelle IP-Adresse (VIP) zugegriffen wurde. Auf diese Weise kann eine View 5.0-Installation effektiv über die Obergrenze von 2.000 Verbindungen eines einzelnen View Connection Servers hinaus skaliert werden, sodass eine Bereitstellung mit fünf Servern und 10.000 Benutzern wie eine Bereitstellung mit nur einem Server erscheint.
Ein weiterer Vorteil dieser Konfiguration ist die Leistung. Das BIG-IP-Gerät entlastet die Server von rechenintensiven Prozessen, wodurch die Leistung gesteigert und die Dichte virtueller Server erhöht wird. Dies wurde anhand von Benutzerverbindungen überprüft, die über PCoIP zu BIG-IP LTM und anschließend direkt zum View Connection Server hergestellt wurden. Die Verbindung über den virtuellen Server führte im Vergleich zur direkten Verbindung mit einem einzelnen View Connection Server zu einer Leistungssteigerung von etwa 25 Prozent.
Die zweite Testreihe umfasste den Zugriff auf den virtuellen RDP-Desktop-Pool. Obwohl der Aufbau einer Verbindung zu einem virtuellen Desktop mit dem Remote Desktop Protocol länger dauert als mit PCoIP, wird dieses Protokoll in Rechenzentren häufiger eingesetzt. Bei den Tests konnten die Benutzer erfolgreich über dieselbe IP-Adresse des virtuellen BIG-IP LTM-Servers auf den virtuellen Desktop zugreifen. Die Tests zeigten außerdem, dass sich die für den Zugriff auf den Desktop benötigte Zeit über BIG-IP LTM im Vergleich zu einer direkten Verbindung mit dem View Connection Server um fast 30 Prozent verkürzte.
SSO-Remotezugriff über BIG-IP APM
Die zweite Testphase demonstrierte die Möglichkeiten des Remotezugriffs über BIG-IP APM. Ab Version 11.x war lediglich eine einfache Neukonfiguration der iApp erforderlich, damit sie die BIG-IP APM-Bereitstellung unterstützt. Die Neukonfiguration der iApp umfasste die folgenden Abschnitte:
- Konfiguration und Authentifizierung gegenüber der Domäne. In diesem Fall wurde die Authentifizierung für die Domäne „View“ konfiguriert.
- Ein Pool von IP-Adressen, der für die Zuweisung an Remotebenutzer konfiguriert ist. In diesem Fall wurde in der iApp ein Bereich von 192.168.1.x-Adressen erstellt.
- Eine separate IP-Adresse für den virtuellen Server. Diese virtuelle Serveradresse verwendete die zuvor konfigurierte IP-Adresse des virtuellen Servers von BIG-IP LTM als einziges Poolmitglied.
Nach der Neukonfiguration der iApp wurden die zusätzlichen BIG-IP APM-Objekte in den Bereichen BIG-IP LTM und BIG-IP APM der BIG-IP-Benutzeroberfläche konfiguriert. Anschließend wurde durch Tests der erfolgreiche Remotezugriff über BIG-IP APM nachgewiesen.
Fazit
FlexPod-Rechenzentrumsarchitekturen haben sowohl auf dem Markt als auch über die gemeinsamen Vertriebskanäle von F5 und NetApp erheblich an Dynamik gewonnen. Trace3, ein führender Partner von NetApp und F5, hat mit beiden Unternehmen zusammengearbeitet, um schnell eine VMware-View-5.0-Umgebung bereitzustellen, die die Speichereffizienz der NetApp-Technologien und die Anwendungsbeschleunigung des F5 ADC nutzt.
Auf Grundlage dieser Testergebnisse können Unternehmen, die sich für die validierte FlexPod-Architektur entscheiden, darauf vertrauen, dass ihre Virtualisierungsinitiativen auf einer skalierbaren Plattform umgesetzt werden können, wobei Traffic-Management, Zugriff und Autorisierung durch den marktführenden ADC bereitgestellt werden. Durch den Einsatz des BIG-IP 8900 zur Erweiterung und Optimierung des FlexPod-Rechenzentrumsdesigns entsteht eine vollständige Application-Ready-Lösung, die sich einfach und schnell implementieren lässt – ob für VMware View, Tier-1-Anwendungen oder eine umfassende Transformation der Rechenzentrumsinfrastruktur. Das Ergebnis ist eine virtualisierte Infrastruktur, die dem Unternehmen eine höhere Skalierbarkeit bei drastisch reduziertem Platzbedarf sowie deutlich geringeren Energie- und Kühlungskosten bietet.
VERÖFFENTLICHT AM 17. MAI 2012