
Verbesserte Sicherheit für mobile Exchange-Geräte mit der F5 BIG-IP Plattform
Einleitung
Da die Nutzung mobiler Geräte am Arbeitsplatz weiter zunimmt, steigen auch die Risiken für Unternehmensressourcen und die Notwendigkeit, diese Risiken zu minimieren. Für viele Unternehmen ist die Bereitstellung eines mobilen Fernzugriffs auf Unternehmensressourcen wie Microsoft Exchange nicht nur ein Luxus, sondern eine geschäftliche Notwendigkeit. Daher müssen Administratoren Wege finden, die Anforderungen einer mobilen Belegschaft mit der Notwendigkeit zum Schutz der Unternehmensressourcen in Einklang zu bringen. Glücklicherweise können F5 BIG-IP Application Delivery Controller (ADCs) dabei helfen.
Dieses Dokument enthält Anleitungen zur Verwendung von BIG-IP Access Policy Manager (APM) und BIG-IP Application Security Manager (ASM), um die Sicherheit mobiler Geräte bei Exchange 2010 erheblich zu verbessern.
Haftungsausschluss und Annahmen
Dieser Leitfaden stellt zwar funktionsfähige und getestete Lösungen zur Absicherung mobiler Geräte in einer Exchange-2010-Umgebung vor, deckt jedoch keineswegs alle verfügbaren Möglichkeiten ab. Eine der größten Stärken der BIG-IP-Produktreihe (einschließlich BIG-IP LTM, APM, ASM und weiterer Produkte) ist ihre Flexibilität. Das Hauptziel dieses technischen Kurzberichts besteht nicht nur darin, praktische Anleitungen bereitzustellen, sondern auch die Leistungsfähigkeit und Flexibilität der BIG-IP-Produkte zu veranschaulichen. Es wird vorausgesetzt, dass die Leser über allgemeine Kenntnisse in der Administration von BIG-IP Local Traffic Manager (LTM) verfügen und mit den Modulen BIG-IP APM und ASM vertraut sind.
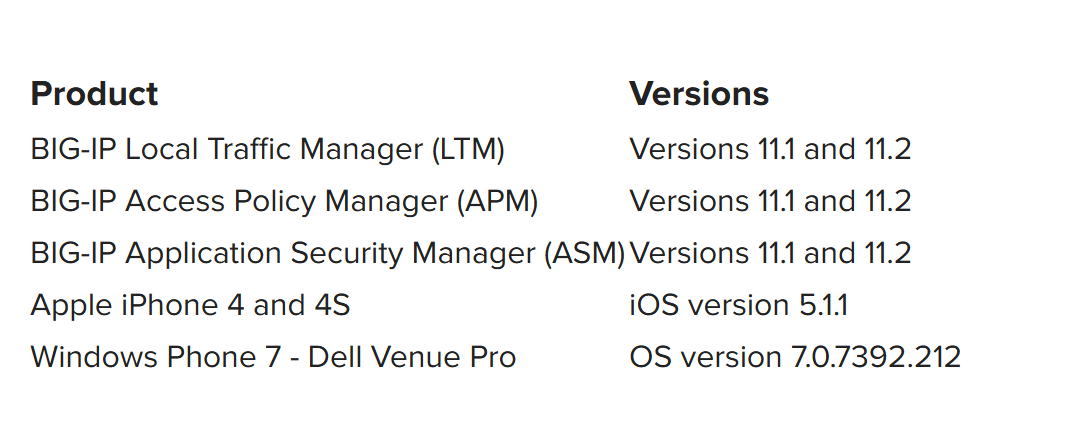
Die folgenden BIG-IP-Produkte und Softwarelösungen wurden zur Konfiguration und Erprobung der in diesem Dokument vorgestellten Empfehlungen verwendet.
Zusätzliche Dokumentation
- Bereitstellungshandbuch für Microsoft Exchange Server 2010 (BIG-IP v11: LTM, APM, Edge Gateway): http://www.f5.com/pdf/deployment-guides/microsoft-exchange2010-iapp-dg.pdf
- Überblick über die BIG-IP-Produktfamilie: http://www.f5.com/products/big-ip/
BIG-IP Access Policy Manager und ActiveSync
In Exchange 2010 dient die Clientzugriffsserverrolle (Client Access Server, CAS) als Zugangspunkt für den gesamten Clientdatenverkehr (einschließlich mobiler Geräte). Insbesondere nutzt die Mehrheit der mobilen Geräte Exchange ActiveSync, um auf Postfachinformationen zuzugreifen. Mobilen Geräten, die leicht kompromittiert werden können, Zugriff auf die Unternehmensumgebung zu gewähren, stellt ein erhebliches Risiko dar. Daher ist die Bereitstellung einer Multifaktorlösung, die nicht nur den Benutzer, sondern auch das Gerät authentifiziert und autorisiert, von entscheidender Bedeutung.
In enger Zusammenarbeit mit der Reverse-Proxy-Funktionalität von BIG-IP LTM wird das BIG-IP APM-Modul auf dem BIG-IP-System ausgeführt und ermöglicht eine sichere Vorabauthentifizierung (einschließlich Endpunktprüfung) für geschäftskritische Anwendungen. Entscheidungen zur Datenverkehrssteuerung können am Netzwerkperimeter auf Gruppen- oder Einzelbasis getroffen und durchgesetzt werden. Im folgenden Abschnitt wird das BIG-IP APM-Modul verwendet, um den Zugriff anhand von Benutzername und Kennwort, Geräte-ID und Clientzertifikaten zu ermöglichen, wobei integrierte Exchange-Sicherheitsfunktionen wie ActiveSync-Richtlinien und das Löschen von Remotegeräten weiterhin genutzt werden können.
Authentifizierung mit Benutzername und Kennwort – „Etwas, das Sie wissen“
Exchange 2010-CAS-Konfiguration
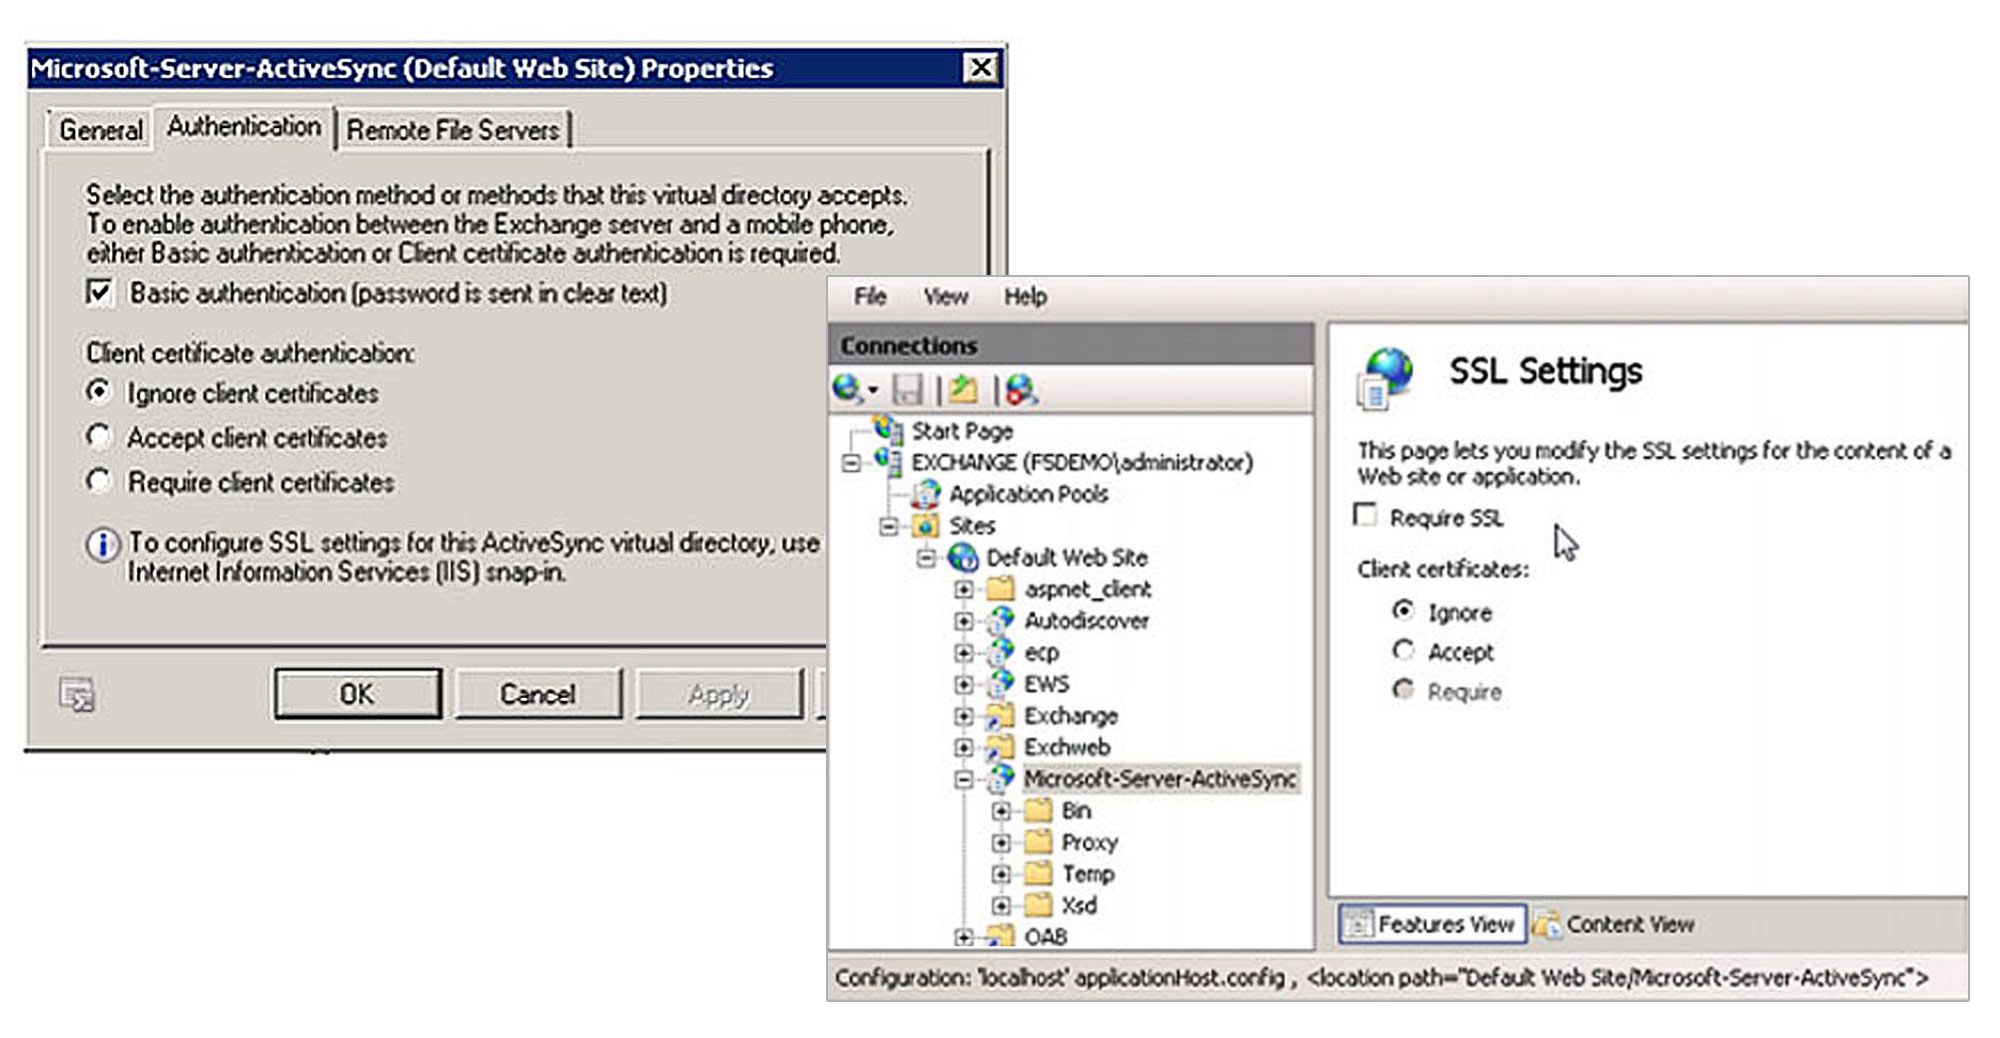
Um die SSL-Auslagerung auf das BIG-IP-System (sowie die Vorabauthentifizierung) zu ermöglichen, werden für die Exchange ActiveSync-Konfiguration und -Richtlinie die Standardeinstellungen verwendet.
Erstkonfiguration von iApps
Die erfolgreiche Konfiguration und Bereitstellung von BIG-IP APM beginnt mit den F5 iApps. iApps (F5 iApps: Anwendungsbereitstellung über das Netzwerk hinaus), die erstmals mit Version 11.0 verfügbar waren, bieten eine effiziente und benutzerfreundliche Möglichkeit, geschäftskritische Anwendungen schnell im Netzwerk bereitzustellen.
Wie nachfolgend dargestellt, wird die Exchange-Umgebung als Ausgangspunkt für diese Anleitung über die Exchange 2010 iApp bereitgestellt. Über eine menügesteuerte Konfigurationsoberfläche richtet die Basis-iApp den Zugriff auf die Exchange 2010 CAS-Umgebung ein, einschließlich des Zugriffs auf Exchange ActiveSync.
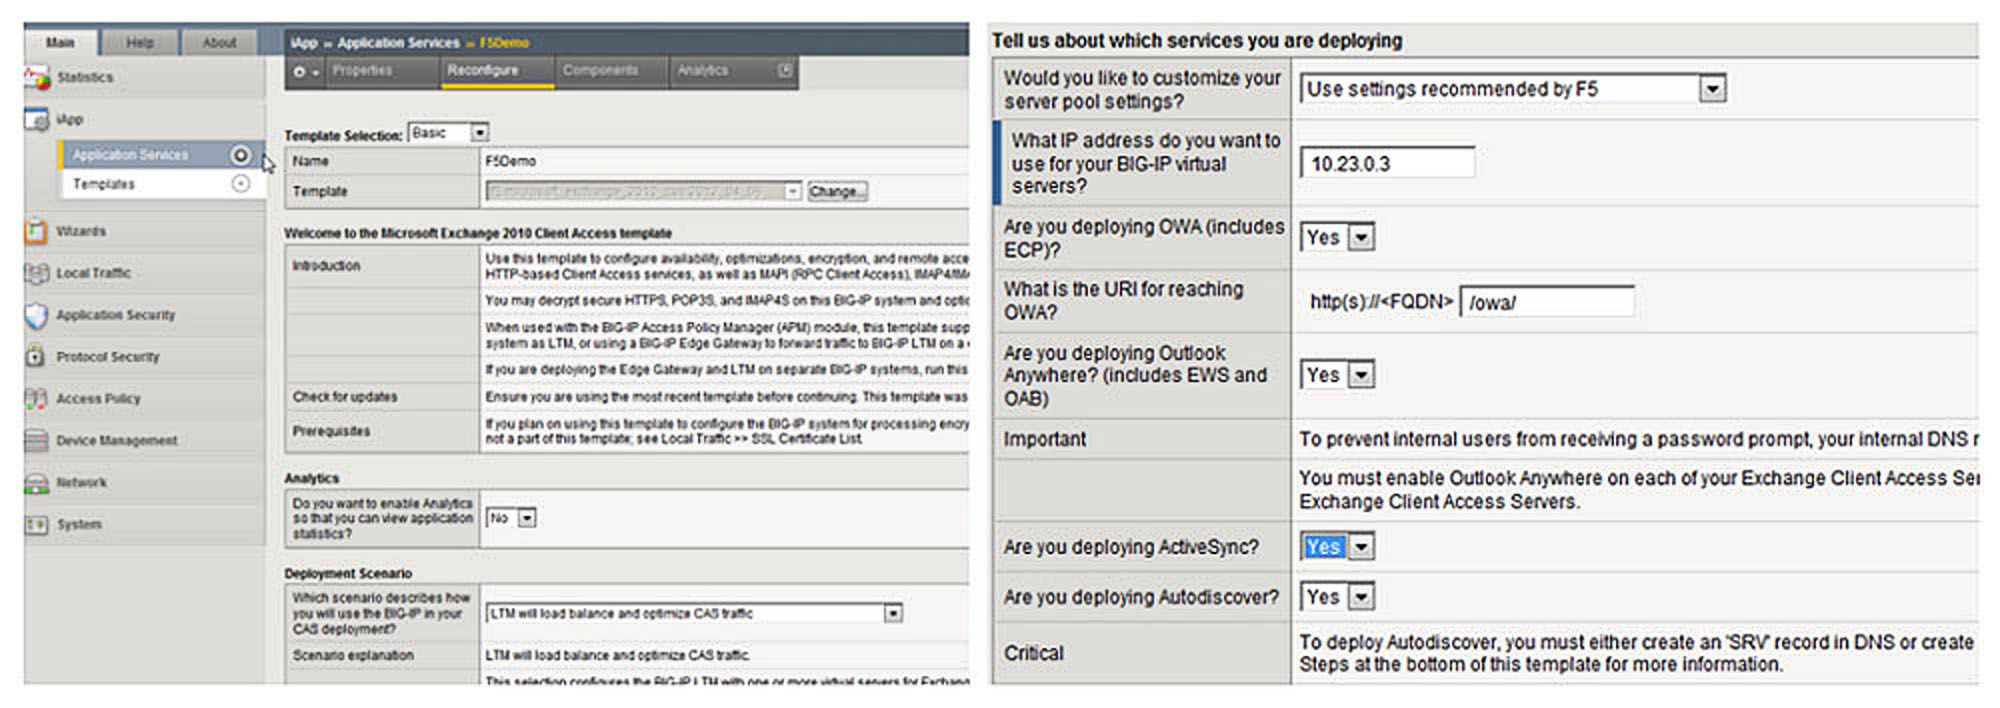
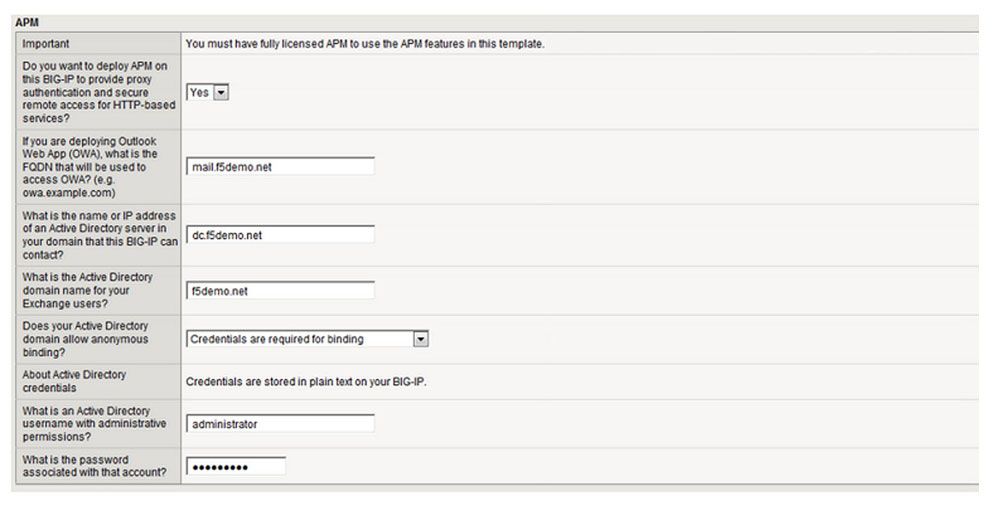
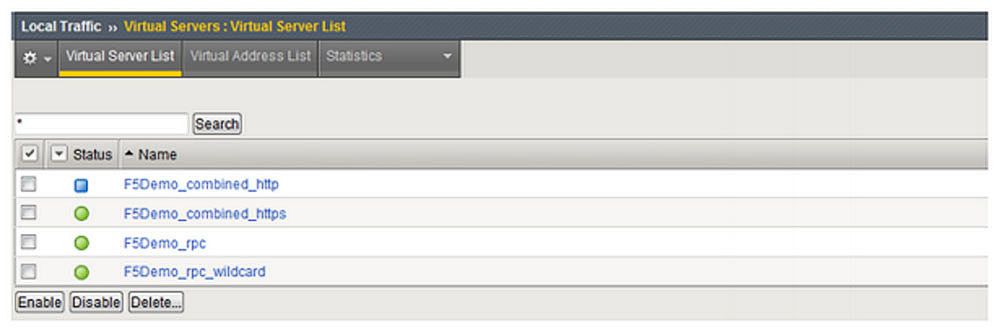
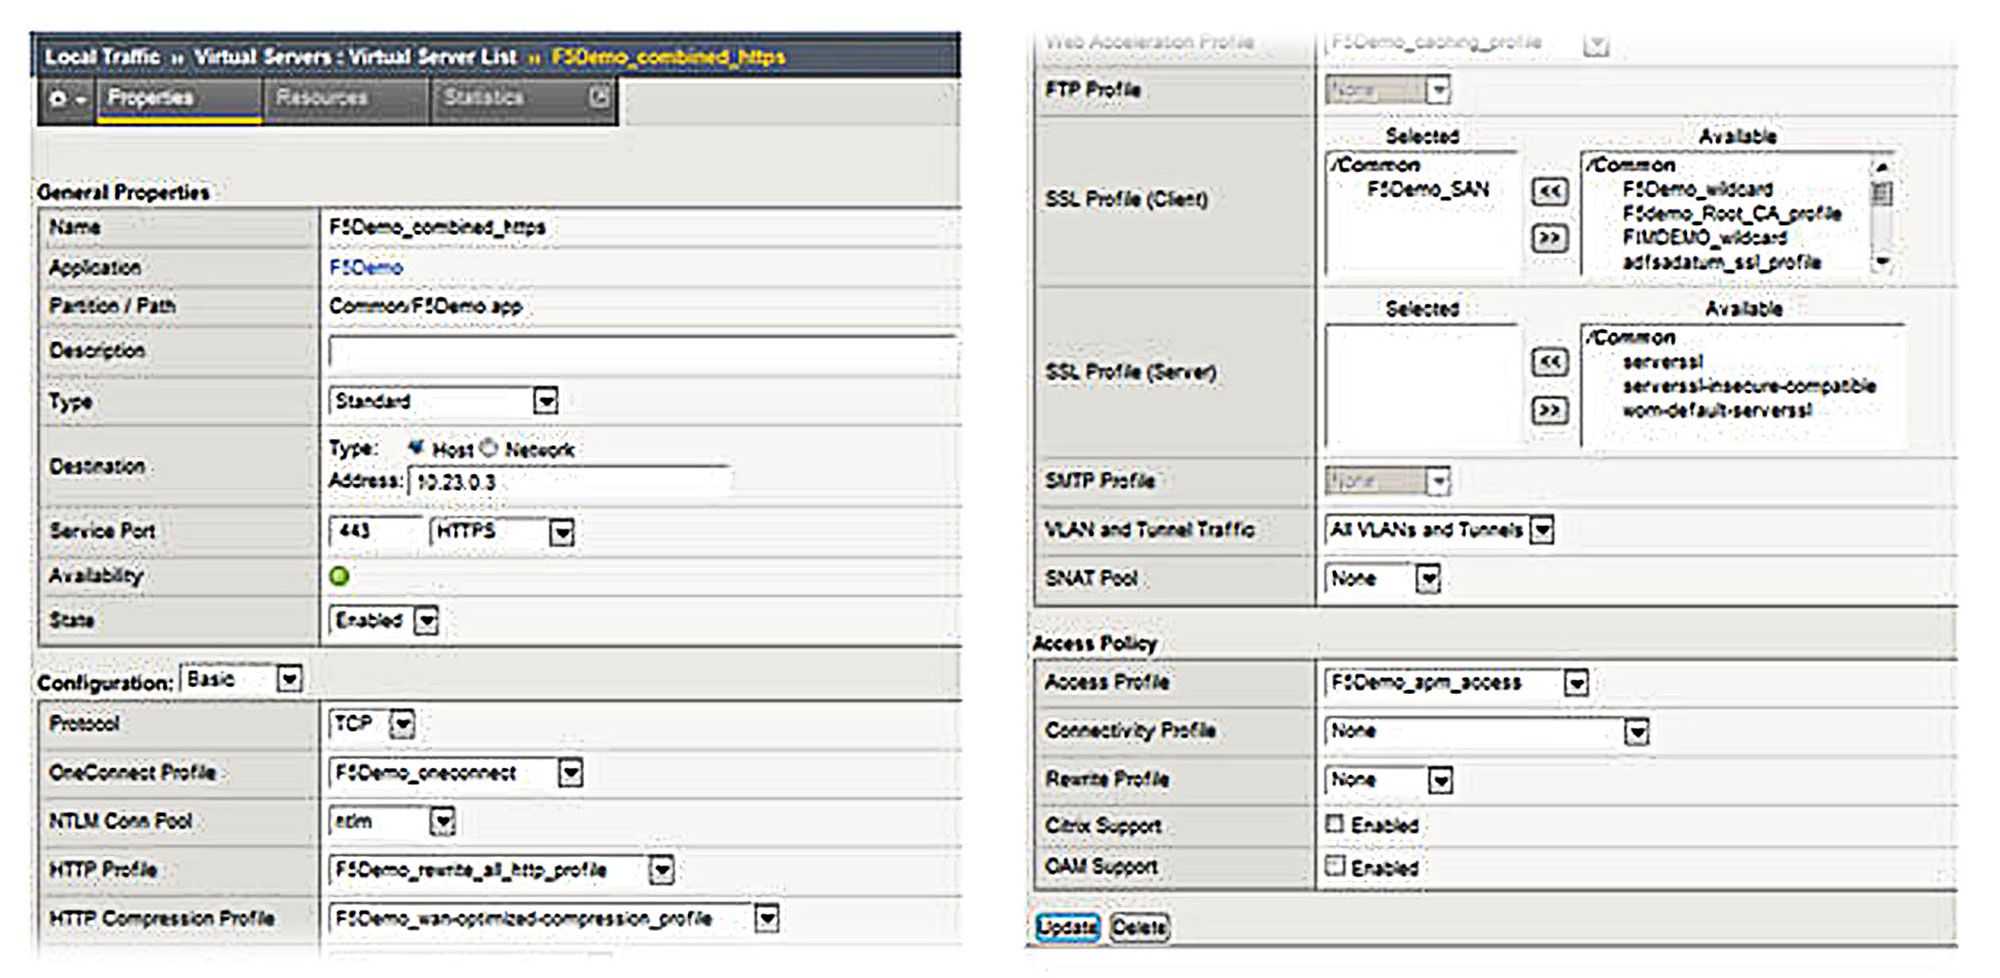
Diese Basiskonfiguration des BIG-IP-Systems bietet erweiterte Funktionen für das Datenverkehrsmanagement und die Optimierung, darunter Lastverteilung, Komprimierung, Caching und Sitzungspersistenz. Darüber hinaus erfolgt eine Vorabauthentifizierung für den gesamten webbasierten Datenverkehr, einschließlich des Datenverkehrs von Outlook Web Access, Outlook Anywhere und Exchange ActiveSync. Die Anmeldedaten (Benutzername und Kennwort) werden vom BIG-IP-System angefordert und an dieses übermittelt. Das System authentifiziert den Benutzer anschließend gegenüber Active Directory. Nur ordnungsgemäß authentifizierte Benutzer erhalten Zugriff auf die interne Umgebung der Organisation.
Geräte-ID-Validierung – „etwas, das Sie besitzen“
Um die Sicherheitslage weiter zu verbessern, möchten viele Unternehmen den Zugriff auf geschäftliche E-Mails auf vorab genehmigte Mobilgeräte beschränken. Diese genehmigten Geräte können einem bestimmten Benutzer zugewiesen oder in einen Gerätepool aufgenommen werden, aus dem sie Benutzern bei Bedarf zur Verfügung gestellt werden können. Dank der Flexibilität von BIG-IP APM und der eindeutigen Geräte-IDs von Mobilgeräten lässt sich die zuvor konfigurierte Exchange-Bereitstellung problemlos so anpassen, dass der Zugriff sowohl anhand des Benutzernamens und Passworts als auch des physischen Geräts kontrolliert wird.
Ändern der mit iApp erstellten Bereitstellung
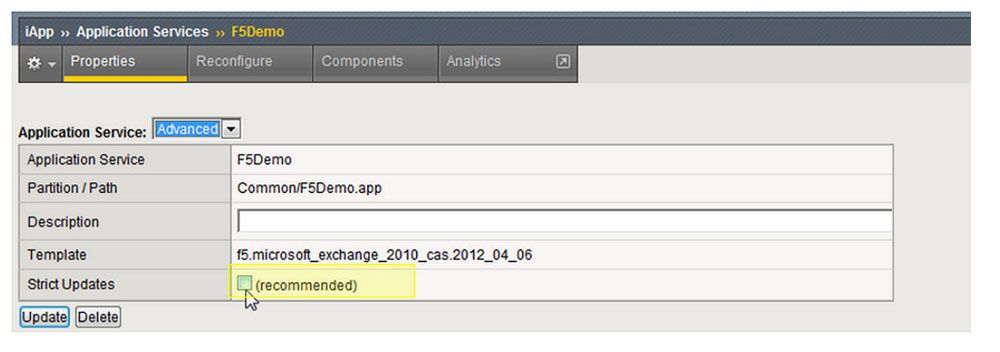
Bevor Sie die BIG-IP-Konfiguration ändern, muss die von der iApp erstellte Konfiguration so eingestellt werden, dass Aktualisierungen außerhalb der iApp zulässig sind. Ändern Sie dazu die Eigenschaften des jeweiligen Anwendungsdienstes (siehe unten).
Gerätevalidierungsmethode 1 – „Gerätepool der Organisation“
Das BIG-IP-System kann so konfiguriert werden, dass beim Authentifizierungsprozess ein Pool genehmigter Geräte verwendet wird. Nur authentifizierte Benutzer mit genehmigten Geräten (Geräte, die im gemeinsam genutzten Pool enthalten sind) erhalten mobilen Zugriff auf die Exchange-Umgebung. Bei dieser Methode wird ein zentraler Pool zulässiger Geräte verwendet, und Administratoren können Geräte bei Bedarf flexibel einzelnen Endbenutzern „ausleihen“.
Die folgenden Schritte werden in der aktuellen BIG-IP-Bereitstellung ausgeführt.
Die folgenden Schritte werden in der aktuellen BIG-IP-Bereitstellung ausgeführt.
1. Erstellen Sie eine Datengruppenliste, die alle relevanten Geräte-IDs enthält.
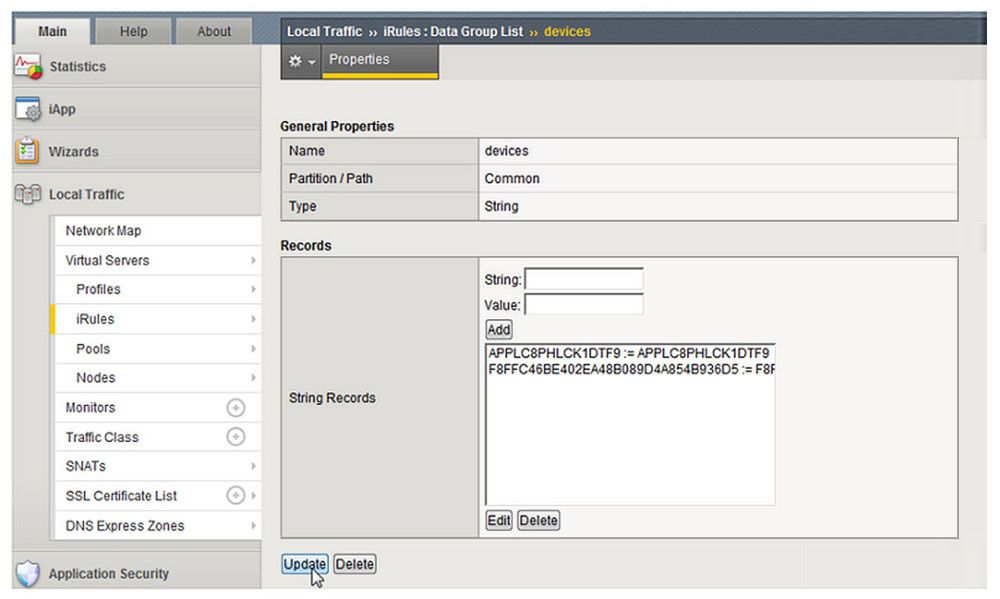
Alternativ zur Eingabe von Geräte-IDs in die Web-GUI von BIG-IP können Sie mithilfe der iFile-Funktion des BIG-IP-Systems auf eine externe Datei verweisen. Weitere Informationen finden Sie auf DevCentral https://community.f5.com/t5/technical-articles/v11-1-ndash-external-file-access-from-irules-via-ifiles/ta-p/287683
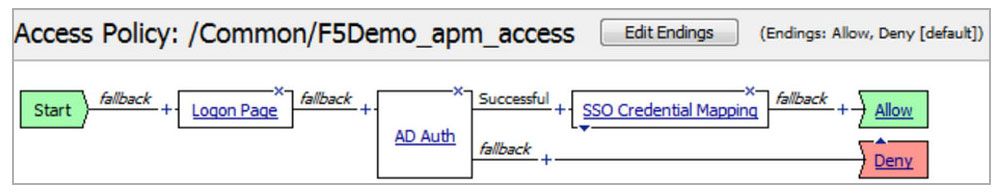
2. Die vorhandene Zugriffsrichtlinie wird verwendet
3. Eine F5-iRule wird erstellt und dem virtuellen Exchange-HTTPS-Server zugeordnet. Die iRule vergleicht die Geräte-ID der Clientverbindung (die in der HTTP-Abfrage enthalten ist) mit den Geräte-IDs, die in der zuvor erstellten Data Group List gespeichert sind. Wenn die Geräte-ID nicht in der Liste der zulässigen Geräte enthalten ist, wird die Sitzung beendet und der Zugriff verweigert.
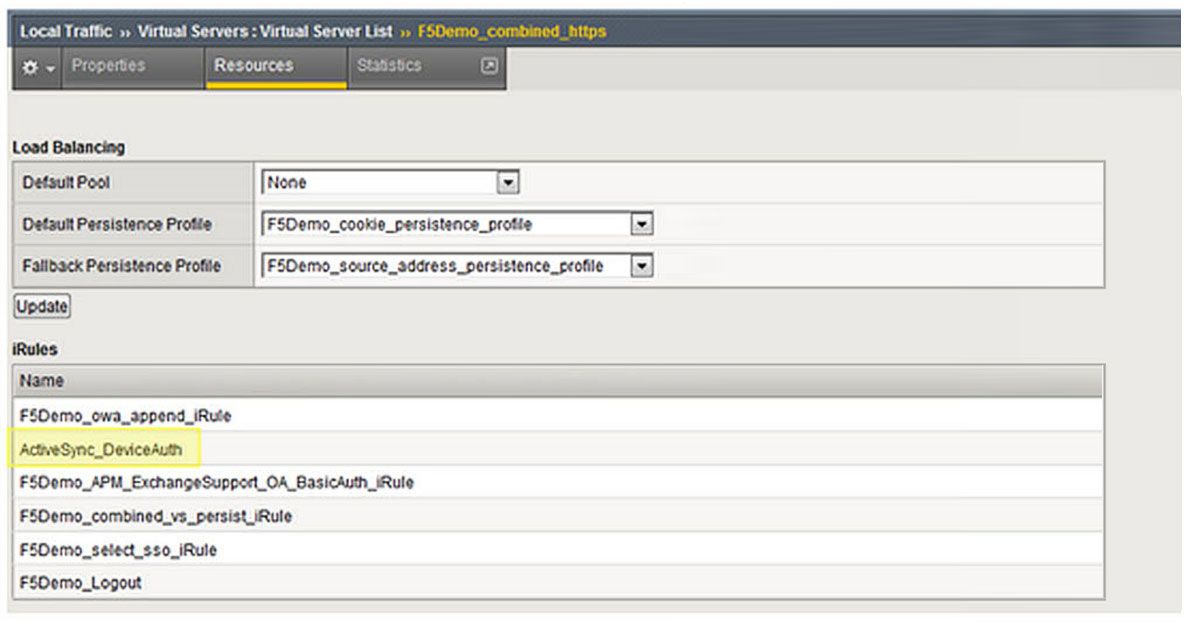
Hinweis zur Base64-Codierung: Die Art und der Umfang des Zugriffs verschiedener Anbieter mobiler Betriebssysteme (z. B. Apple iOS, Android und Windows Phone) auf ActiveSync können variieren. Einige Geräte, beispielsweise solche mit Windows Phone 7, verwenden eine Base64-Codierung, die zur Ermittlung der Geräte-ID decodiert werden muss. Die oben erwähnte iRule prüft, ob die HTTP-Abfrage codiert ist, und decodiert sie bei Bedarf.
Gerätevalidierungsmethode 2 – „Validierung einzelner Benutzer/Geräte“
Auch wenn dies nicht so unkompliziert ist wie im vorherigen Beispiel, kann BIG-IP APM verwendet werden, um Benutzerattribute in Active Directory abzufragen. Um die Zuordnung von Benutzern zu Geräten für die Zugriffssicherheit zu ermöglichen, können die benutzerdefinierten Attribute von Exchange 2010 dazu verwendet werden, zulässige Geräte-IDs für jeden Benutzer zu speichern. Anschließend kann BIG-IP APM diese Benutzerattribute während des Authentifizierungsvorgangs abfragen, um den Zugriff über Mobilgeräte zu steuern.
Die folgenden Schritte werden in der vorhandenen Exchange 2010/BIG-IP-Bereitstellung ausgeführt.
Die folgenden Schritte werden in der bestehenden Exchange 2010/BIG-IP-Bereitstellung ausgeführt.
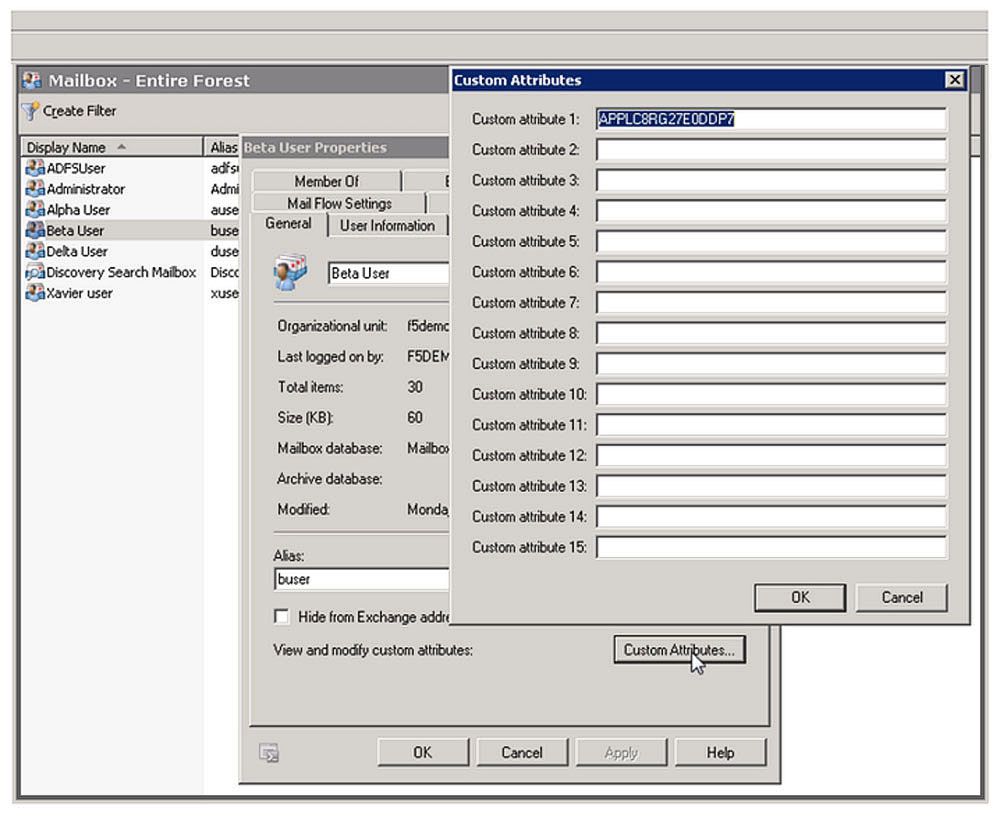
1. Die benutzerdefinierten Attribute des Benutzerpostfachs werden mit den zulässigen Geräte-IDs für den jeweiligen Benutzer befüllt. Im folgenden Beispiel können einem bestimmten Postfach drei Geräte zugewiesen werden. Die Geräte-IDs können in den „benutzerdefinierten Attributen“ 1, 2 und 3 gespeichert werden.
2. Die bestehende BIG-IP APM-Zugriffsrichtlinie wird geändert. Ein leeres Element wird konfiguriert, um festzustellen, ob die aktuelle Sitzung ActiveSync verwendet.
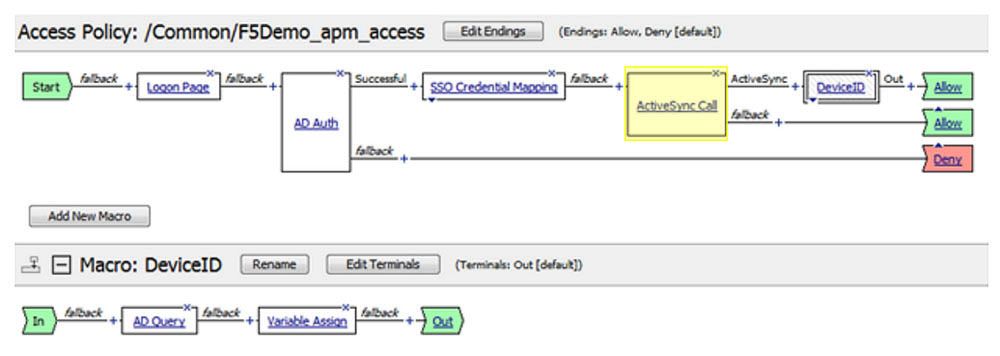
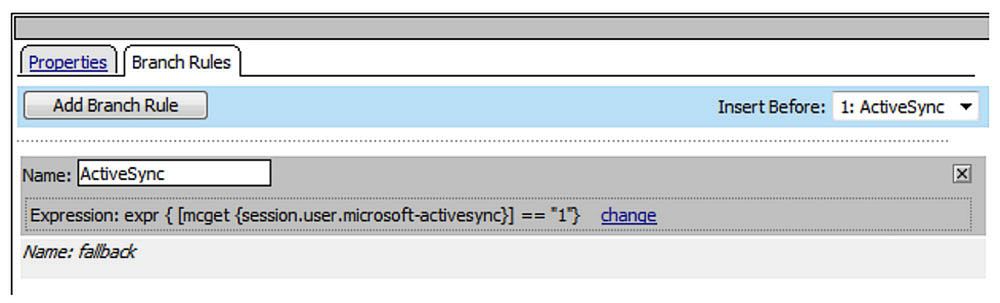
3. Wenn es sich um eine ActiveSync-Sitzung handelt, wird ein Makro verwendet, das eine AD-Abfrage der Benutzerattribute durchführt und die Geräte-IDs als Sitzungsvariablen erfasst.
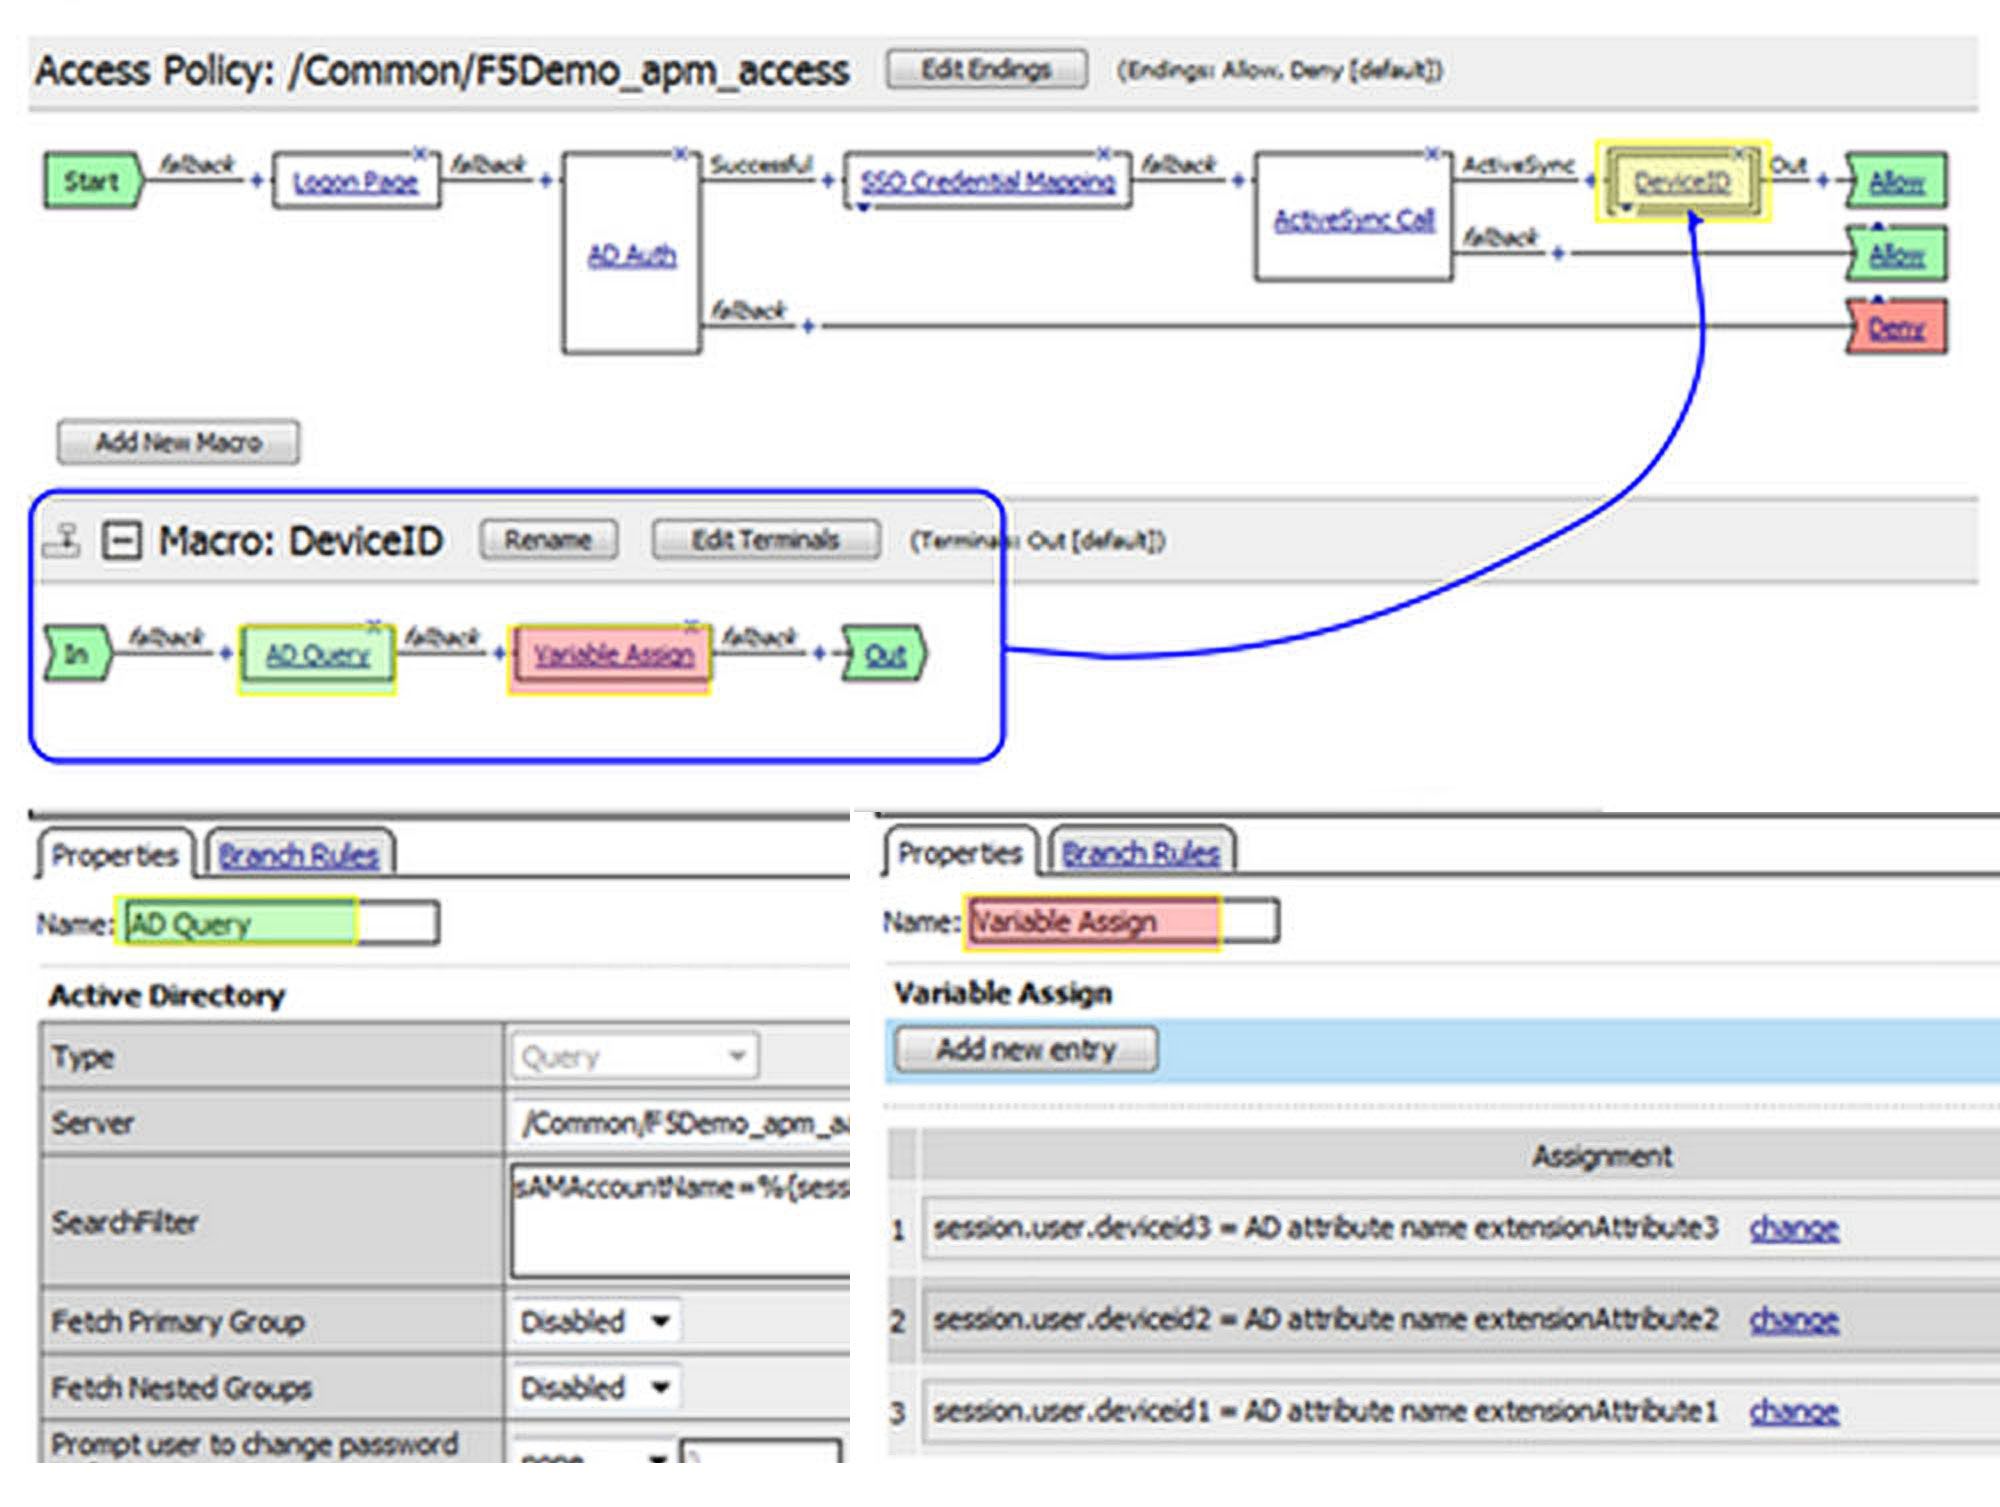
4. Eine iRule wird erstellt und dem virtuellen Exchange-HTTPS-Server zugeordnet. Die iRule vergleicht die Geräte-ID der Clientverbindung (die in der HTTP-Abfrage enthalten ist) mit der bzw. den Sitzungsvariablen. Wenn die Geräte-ID des Clients mit keinem der Geräte übereinstimmt, die dem Benutzer zuvor zugewiesen wurden, wird die Sitzung beendet und der Zugriff verweigert.
Geräte-ID-Validierung – „Etwas, das Sie besitzen“
Eine der anspruchsvollsten (und daher selten genutzten) Methoden zur Absicherung mobiler Geräte ist vermutlich die Verwendung clientseitiger Zertifikate. Bei der nativen Exchange-Implementierung müssen individuelle Zertifikate erstellt, in Active Directory gespeichert und an die Geräte verteilt werden. Damit diese Art der Authentifizierung am CAS-Array möglich ist, muss außerdem der beim CAS-Server eingehende Datenverkehr verschlüsselt sein.
Das BIG-IP System kann den für die interne CAS-Serverfarm bestimmten Datenverkehr erneut verschlüsseln und zugleich als SSL-Proxy für die Authentifizierung mit clientseitigen Zertifikaten fungieren. BIG-IP APM bietet jedoch die Möglichkeit, clientseitige Zertifikate anzufordern und zu validieren, während die SSL-Verarbeitung weiterhin vom CAS-Array ausgelagert wird. Das folgende Beispiel zeigt, wie eine zertifikatbasierte Validierung zusammen mit einer Authentifizierung per Benutzername und Kennwort implementiert wird.
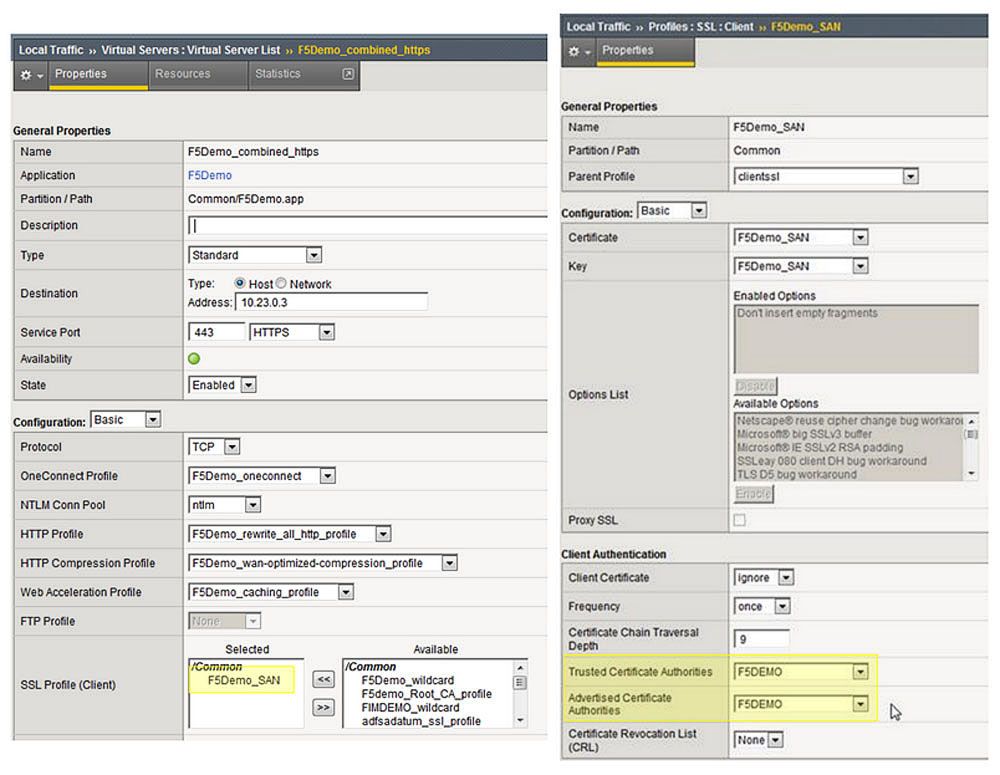
1. Das aktuelle Client-SSL-Profil wird so geändert, dass es eine vertrauenswürdige Zertifizierungsstelle (CA) mit einem zuvor in das BIG-IP-System importierten CA-Zertifikat enthält. In diesem Beispiel lautet die vertrauenswürdige CA „F5DEMO“.
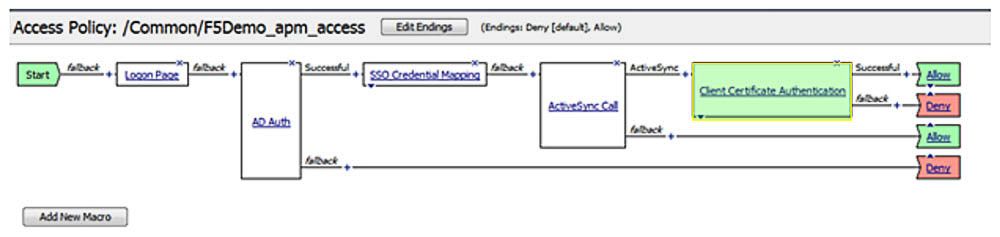
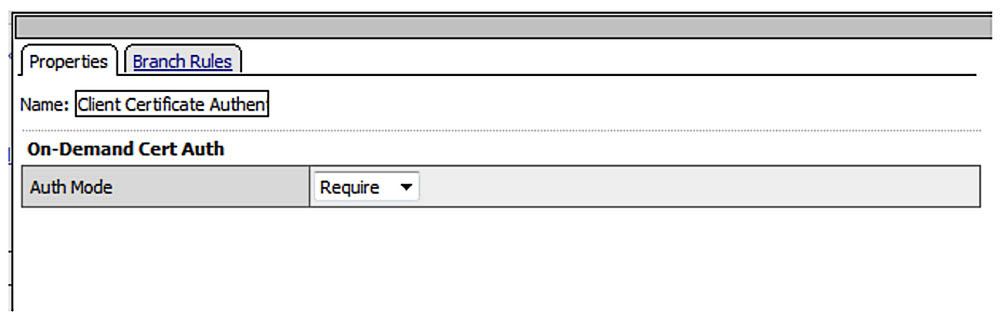
2. Die bestehende BIG-IP APM-Zugriffsrichtlinie wird geändert. Ein Element vom Typ „On-Demand Cert Auth“ wird hinzugefügt. Nachdem sich Benutzer erfolgreich mit ihren Anmeldedaten (Benutzername und Passwort) authentifiziert haben, führt BIG-IP APM einen erneuten SSL-Handshake durch und validiert das Clientzertifikat anhand der oben genannten vertrauenswürdigen Zertifizierungsstelle. Schlägt die Validierung fehl, wird die Sitzung beendet und der Zugriff verweigert.
Kombination von Authentifizierungsmethoden – „Multi-Faktor-Authentifizierung“
Die vorherigen Beispiele haben gezeigt, wie BIG-IP APM mobile Geräte anhand von Benutzernamen und Kennwörtern, Geräte-IDs und Clientzertifikaten authentifizieren kann. Durch die Kombination dieser verschiedenen Methoden in einer einzigen Multifaktor-Authentifizierungslösung kann BIG-IP APM einen sicheren und einfach zu verwaltenden Zugriff auf Exchange ActiveSync ermöglichen. Die folgende Abbildung zeigt einen typischen Authentifizierungsablauf, der die zuvor erläuterten Methoden sowie eine Entscheidung auf Grundlage des Gerätetyps kombiniert.
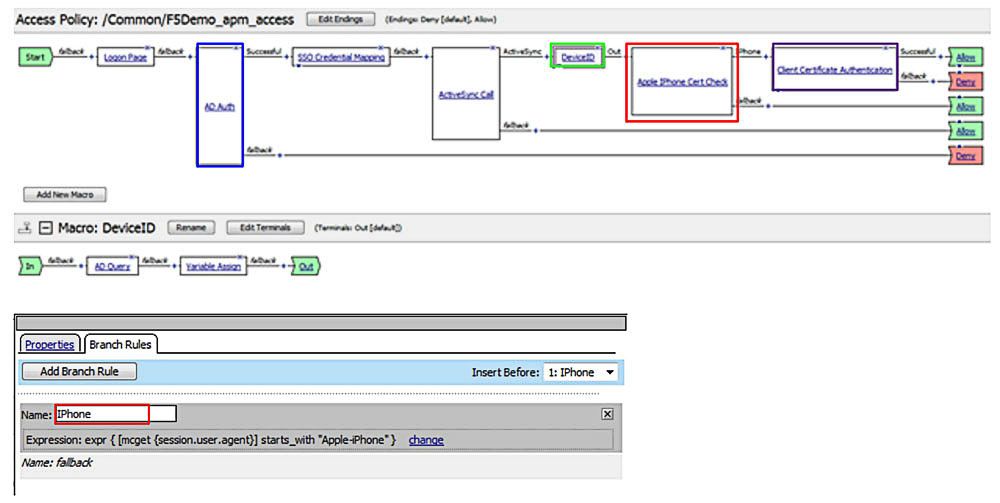
- Der Benutzer wird vorab mit Benutzername und Passwort bei Active Directory authentifiziert.
- Wenn die Sitzung ActiveSync verwendet, wird die Geräte-ID mit den Attributen des Benutzers und einer Liste zulässiger Geräte abgeglichen.
- Der Gerätetyp wird überprüft.
- Wenn es sich bei dem Gerätetyp um ein iPhone handelt, ist ein gültiges Zertifikat erforderlich.
BIG-IP Application Security Manager und ActiveSync
Die Implementierung geeigneter Sicherheitskontrollen für den Zugriff mobiler Geräte auf Exchange endet nicht bei der Authentifizierung und Autorisierung. Um die Sicherheitslage des Unternehmens weiter zu verbessern, muss der Datenverkehr (einschließlich des Datenverkehrs aus authentifizierten Quellen) wirksam überwacht und gesteuert werden. Da der Großteil des Datenverkehrs aus externen Quellen über herkömmliche Layer-3-Firewalls in das Unternehmensnetzwerk gelangt, sollte eine Firewall auf Anwendungsebene bzw. eine WAF implementiert werden. WAFs wie der BIG-IP Application Security Manager (ASM) arbeiten auf der Anwendungsebene, analysieren HTTP-Nutzdaten und ergreifen entsprechende Maßnahmen, um Unternehmensressourcen zusätzlich zu schützen.
Das BIG-IP ASM-Modul befindet sich auf dem BIG-IP-System und kann zum Schutz der Exchange-Umgebung vor zahlreichen Bedrohungen eingesetzt werden, darunter unter anderem Layer-7-DoS- und DDoS-Angriffe, SQL-Injection und Cross-Site-Scripting.
Im folgenden Abschnitt wird erläutert, wie BIG-IP ASM-Module für die Verwendung mit Exchange ActiveSync konfiguriert werden.
Die ActiveSync-Sicherheitsrichtlinie
BIG-IP ASM ist eine äußerst robuste Anwendung, deren Bereitstellung daher recht zeitaufwendig sein kann. Glücklicherweise hat F5 eine Reihe vorkonfigurierter Vorlagen entwickelt, die den erforderlichen Zeit- und Arbeitsaufwand drastisch reduzieren. Dies gilt auch für Exchange ActiveSync. Die folgenden Schritte sind erforderlich, um BIG-IP ASM für Exchange ActiveSync zu implementieren.
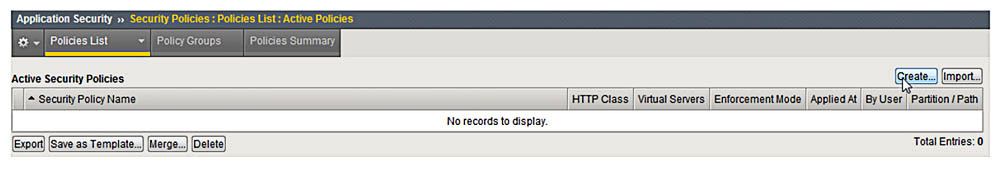
1. Wählen Sie im Menü „Application Security“ die Option „Security Policies“ aus und erstellen Sie eine neue Richtlinie.
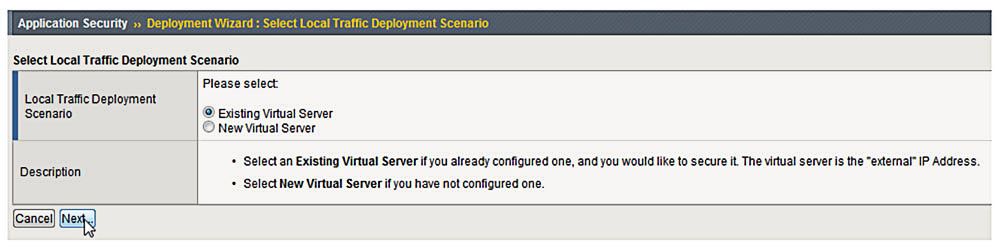
2. Wählen Sie „Vorhandener virtueller Server“ und anschließend „Weiter“ aus.
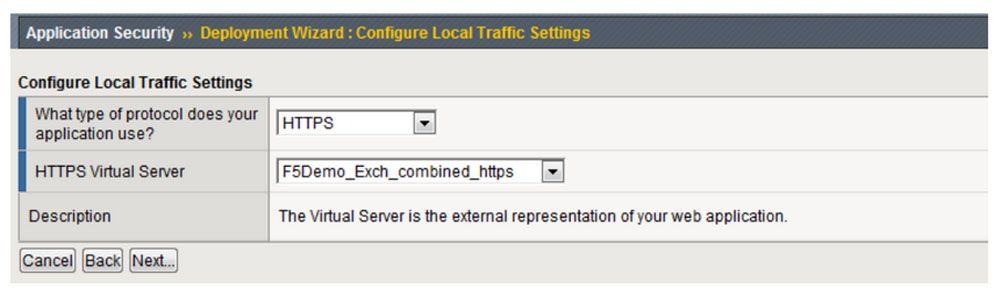
3. Wählen Sie „HTTPS“, den vorhandenen virtuellen Exchange-Dienst und anschließend „Weiter“ aus.
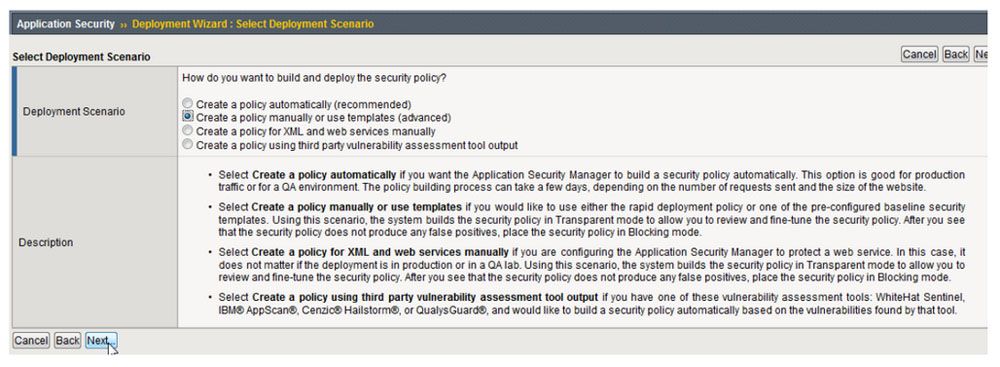
4. Wählen Sie „Richtlinie manuell erstellen oder Vorlagen verwenden (erweitert)“ und anschließend „Weiter“ aus.
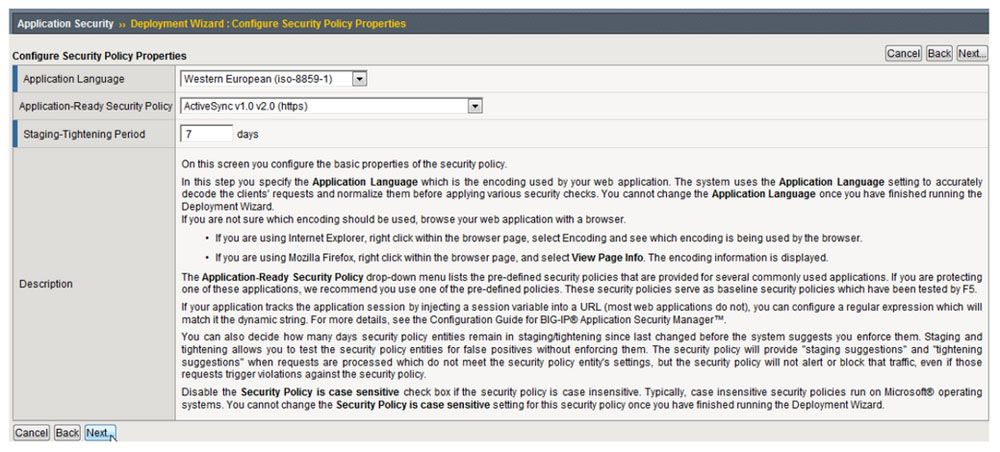
5. Wählen Sie die Sprache der Richtlinie aus. In der Regel ist dies „Westeuropäisch (iso-8859-1)“. Wählen Sie anschließend „ActiveSync v1.0 v2.0 (https)“ und dann „Weiter“ aus.
6. Wählen Sie „Fertig stellen“ aus.
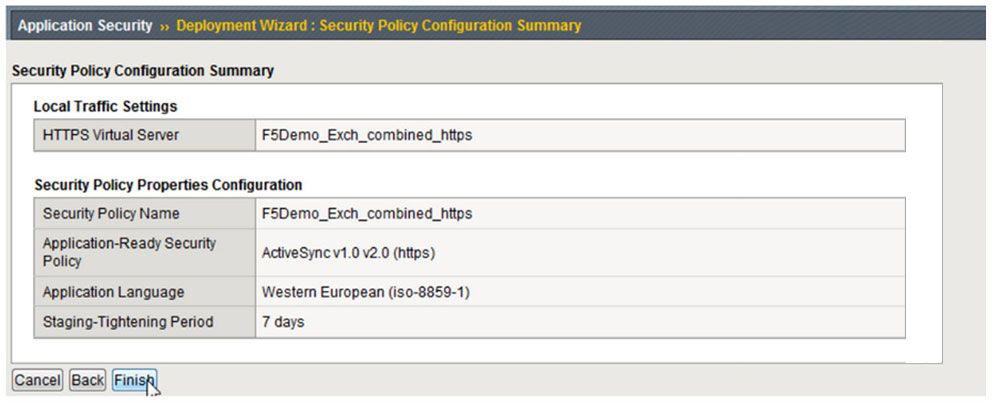
Zu diesem Zeitpunkt wurde die Sicherheitsrichtlinie erstellt und auf den virtuellen Exchange-Server angewendet. Die Richtlinie wird jedoch standardmäßig im Durchsetzungsmodus „Transparent“ implementiert. Sie überwacht den ein- und ausgehenden Datenverkehr, ergreift aber keine Maßnahmen. Dadurch kann der Administrator die Richtlinie optimieren, ohne die Benutzer zu beeinträchtigen.
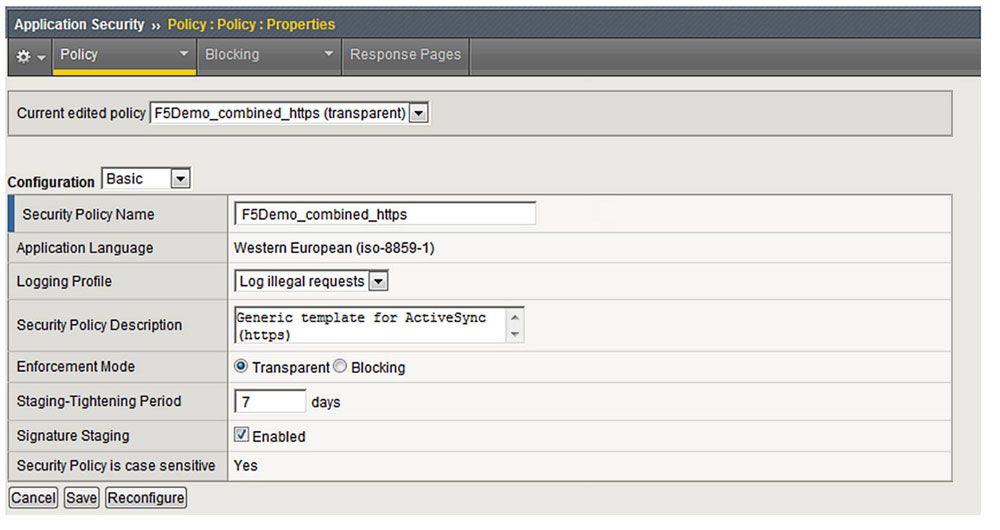
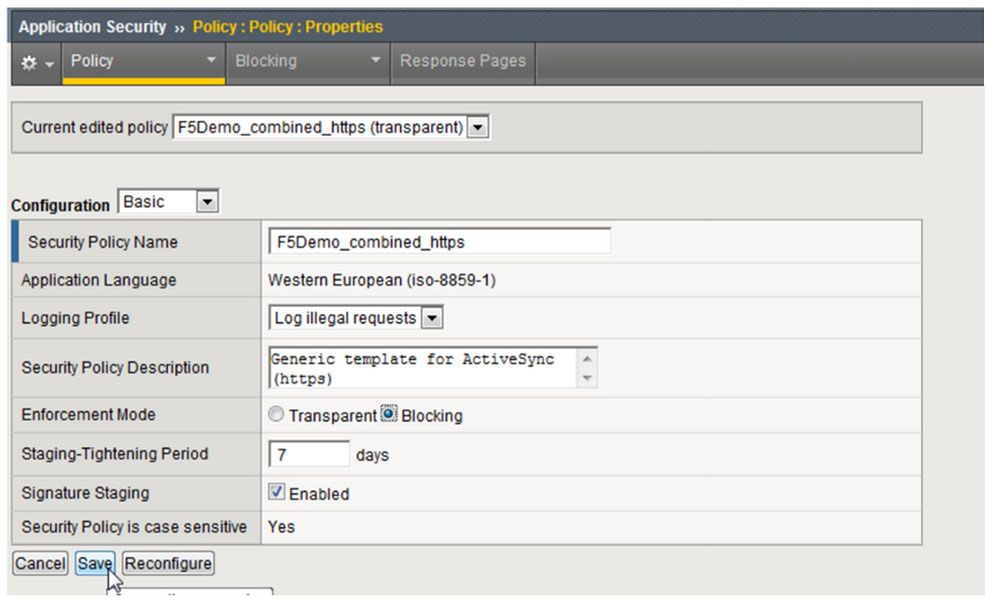
7. Sobald die Richtlinie auf ein akzeptables Niveau abgestimmt wurde, sollte sie von „Transparent“ auf „Blocking“ umgestellt werden. Wählen Sie die Optionsschaltfläche „Blocking“ und anschließend „Save“ aus.
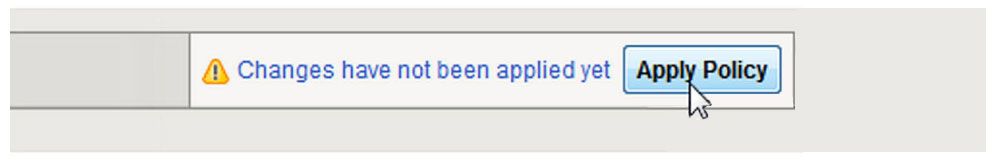
8. Wählen Sie „Richtlinie anwenden“, um die Änderungen zu übernehmen.
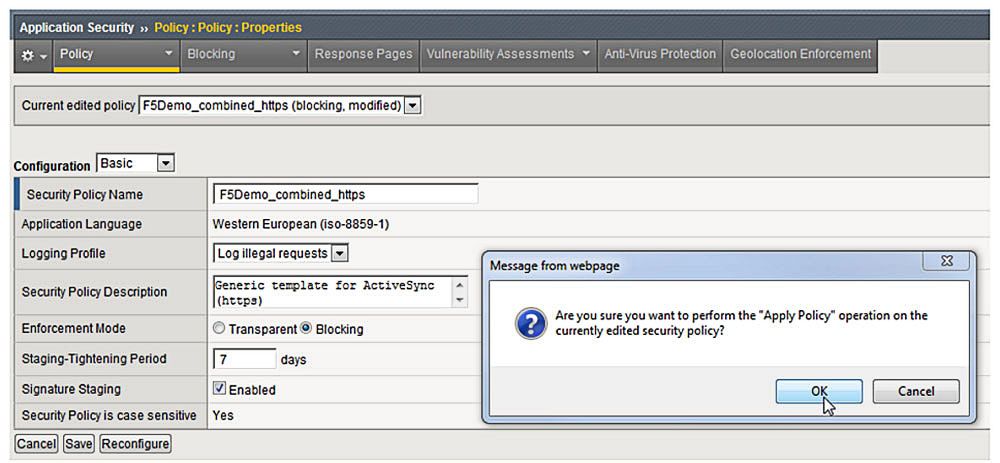
Die BIG-IP ASM-Richtlinie wird jetzt im Modus „Blocking“ ausgeführt.
Fazit
Der Zugriff auf Anwendungen für eine zunehmend mobile Belegschaft entwickelt sich für viele Unternehmen rasch zu einer geschäftlichen Notwendigkeit. Dabei ist es von entscheidender Bedeutung, sowohl die Hochverfügbarkeit als auch die Sicherheit dieser Anwendungen zu gewährleisten. Die Application Delivery Controller BIG-IP Access Policy Manager (APM) und Application Security Manager (ASM) sind darauf ausgelegt, eine hochverfügbare und sichere Bereitstellung geschäftskritischer Anwendungen zu ermöglichen. Insbesondere lässt sich eine überragende Sicherheit für mobile Exchange-Geräte erreichen, indem die Multifaktor-Authentifizierungsmechanismen von BIG-IP APM mit der robusten Layer-7-Firewall-Funktionalität von BIG-IP ASM kombiniert werden.
VERÖFFENTLICHT AM 20. NOVEMBER 2012